[인프라진단] #W-51 SAM 계정과 공유의 익명 열거 허용 안 함
1. 항목 설명
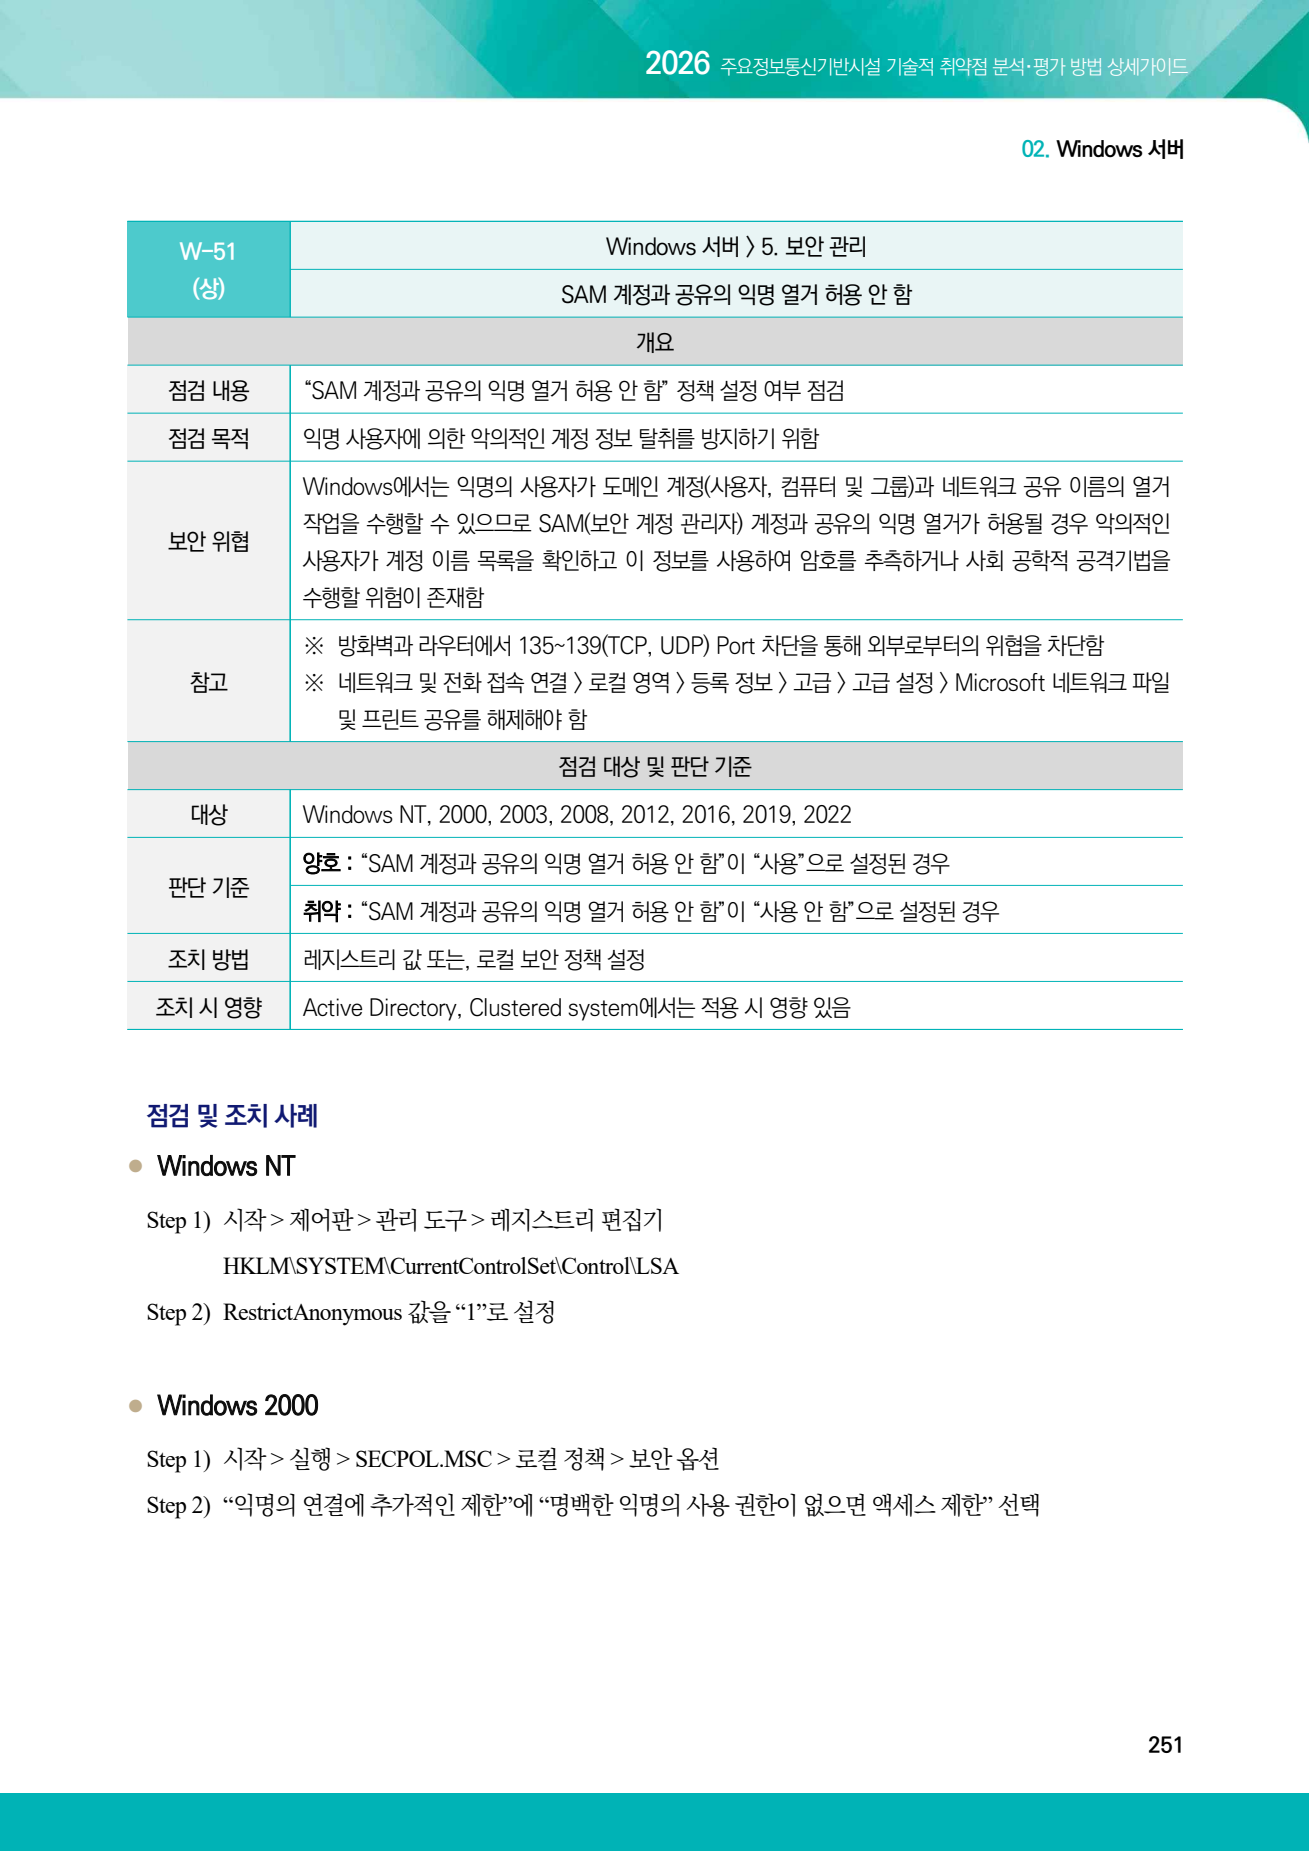
Windows의 익명 연결이 SAM 계정과 네트워크 공유 이름을 열거할 수 있으면 공격자가 사용자·그룹 이름을 수집해 암호 추측과 사회공학 공격의 기초 정보로 사용할 수 있습니다.
판단 기준: SAM 계정과 공유의 익명 열거 차단 정책과 SAM 계정의 익명 열거 차단 정책이 모두 사용이면 양호, 하나라도 사용 안 함이면 취약입니다.
2026 가이드 근거
2. 점검 목적
인증하지 않은 사용자가 계정과 공유 목록을 수집하지 못하게 해 공격 표면과 계정 정보 노출 가능성을 줄이는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only isolated network
- 실행 ID: 20260824-185107
- 진단 일자: 2026-08-24
4. 취약 상태 구성
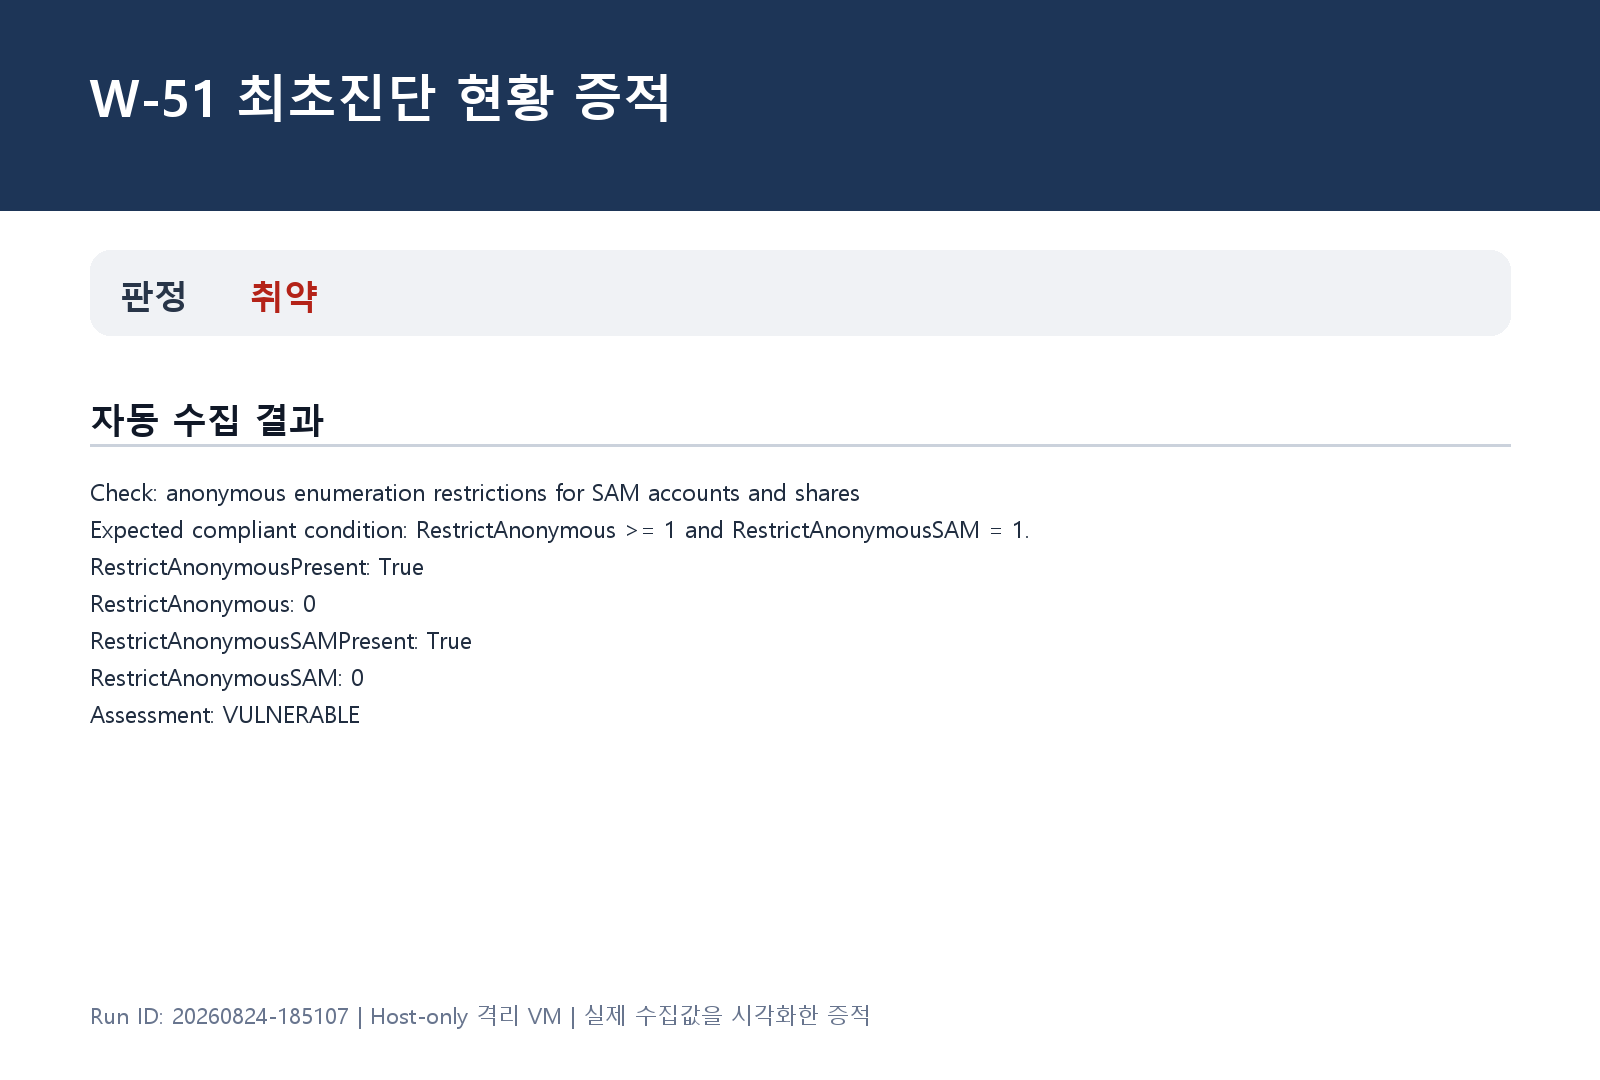
RestrictAnonymous=0, RestrictAnonymousSAM=0으로 두 익명 열거 제한을 해제했습니다. 외부 연결이나 열거 시도는 수행하지 않았고 설정값만 수집한 뒤 즉시 차단 상태로 복원했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
$lsa = 'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa'
New-ItemProperty $lsa RestrictAnonymous -Value 0 `
    -PropertyType DWord -Force
New-ItemProperty $lsa RestrictAnonymousSAM -Value 0 `
    -PropertyType DWord -Force
다음 명령으로 설정 상태를 확인했습니다.
Get-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa' |
    Select-Object RestrictAnonymous,RestrictAnonymousSAM
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: RestrictAnonymous=0, RestrictAnonymousSAM=0으로 SAM 계정과 공유의 익명 열거 제한이 모두 해제돼 있었습니다.
6. 조치 방법
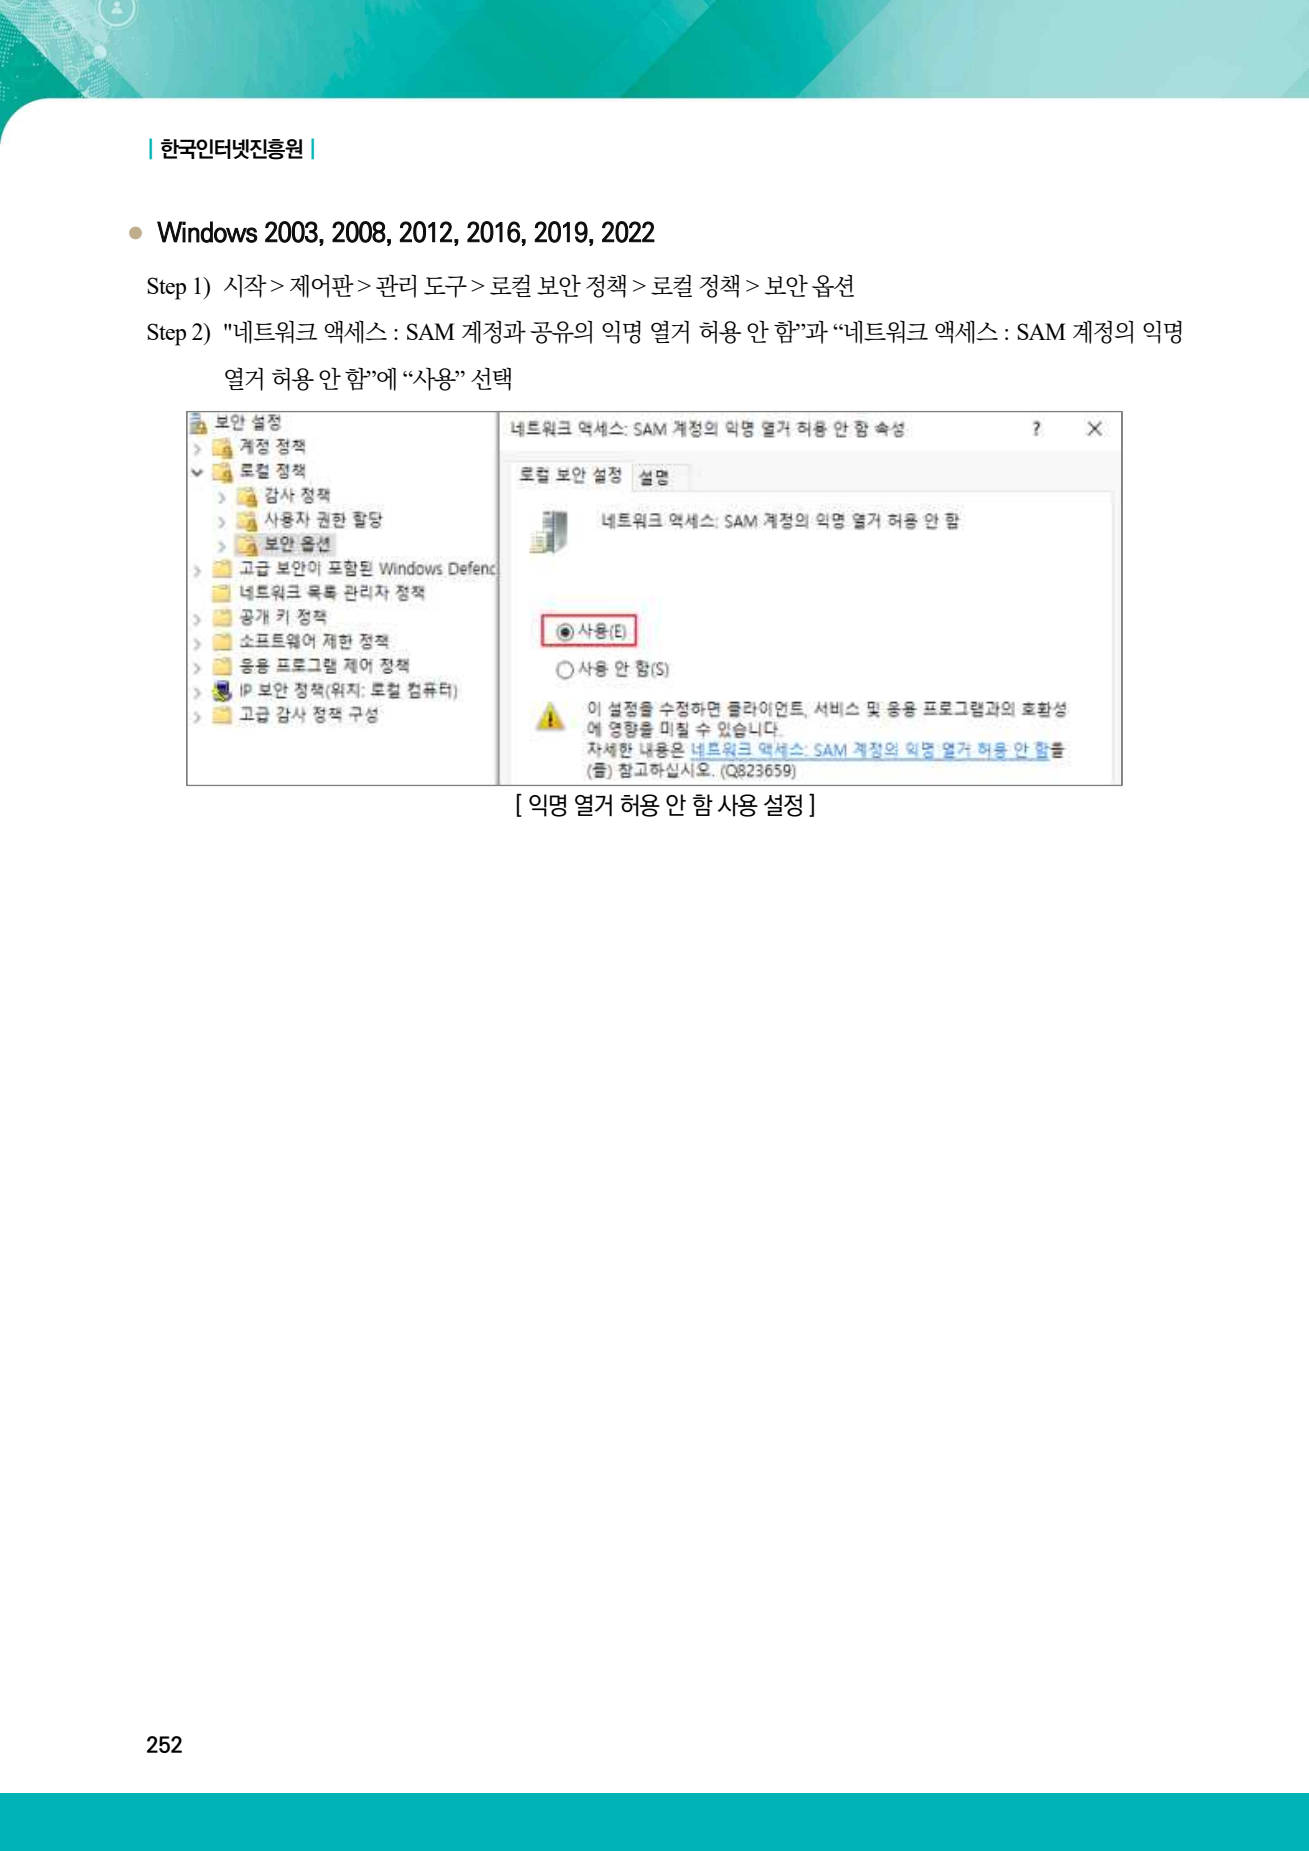
두 값을 1로 설정해 SAM 계정과 공유의 익명 열거를 차단했습니다. 실제 운영 환경에서는 도메인, 클러스터와 레거시 응용프로그램의 익명 접근 의존성을 먼저 확인해야 합니다.
$lsa = 'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa'
New-ItemProperty $lsa RestrictAnonymous -Value 1 `
    -PropertyType DWord -Force
New-ItemProperty $lsa RestrictAnonymousSAM -Value 1 `
    -PropertyType DWord -Force
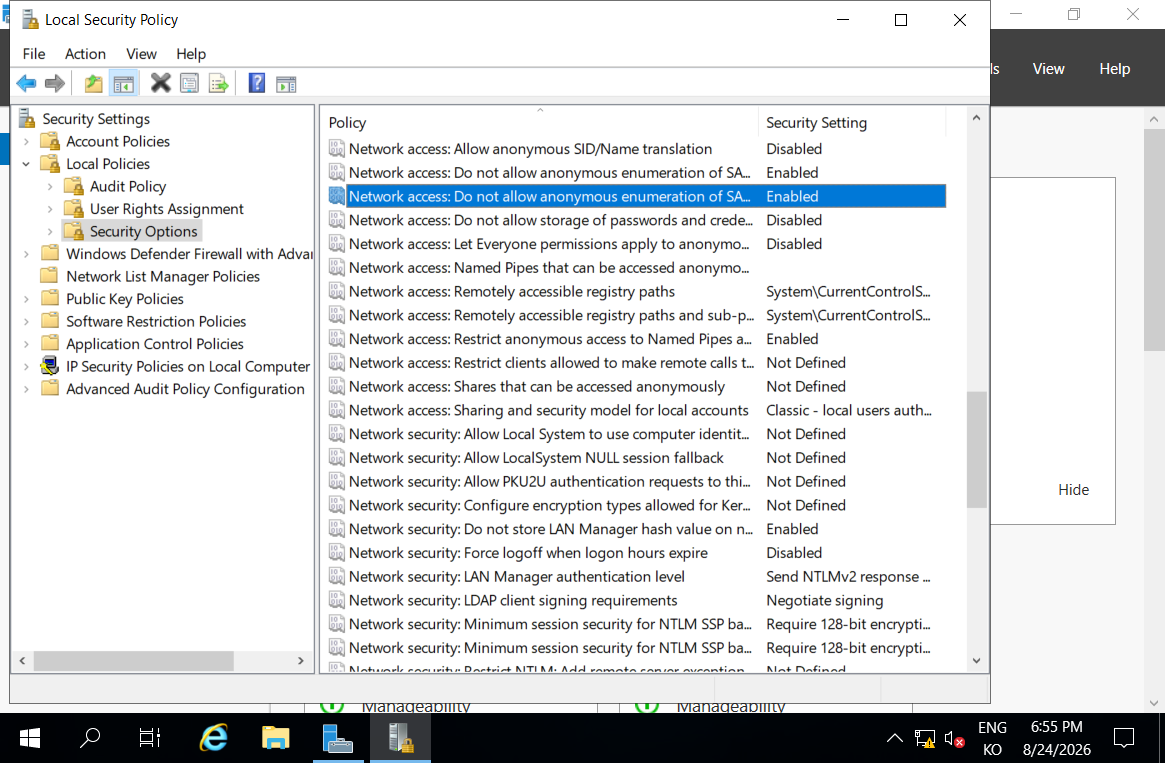
Windows 설정 경로: 로컬 보안 정책 > 로컬 정책 > 보안 옵션 > 네트워크 액세스: SAM 계정과 공유의 익명 열거 허용 안 함
7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: 두 레지스트리 값이 모두 1로 확인되어 익명 SAM·공유 열거 차단 정책이 활성화됐습니다.

8. 실무 주의사항
정책값만 확인하면 방화벽, SMB 노출 범위와 별도 공유 권한을 놓칠 수 있습니다. 익명 세션을 허용하는 서비스와 135~139, 445 포트 접근 경로를 함께 검토해야 합니다.
컨설턴트 조언
- 도메인 컨트롤러와 클러스터는 변경 전 익명 조회 의존성을 별도 테스트합니다.
- 외부·사용자망에서 SMB 및 RPC 포트가 관리망으로만 제한되는지 방화벽 정책과 대조합니다.
- Null Session 공유, Everyone·ANONYMOUS LOGON 권한과 익명 SID 변환 정책을 함께 점검합니다.
- 변경 후 업무 시스템의 계정 조회, 모니터링과 백업 작업 실패 여부를 확인합니다.
9. 마무리
익명 SAM·공유 열거를 차단하고 SMB 접근 경로와 공유 권한까지 함께 제한해야 계정 정보 수집 위험을 줄일 수 있습니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-53 이동식 미디어 포맷 및 꺼내기 허용 (0) | 2026.08.25 |
|---|---|
| [인프라진단] #W-52 Autologon 기능 제어 (0) | 2026.08.25 |
| [인프라진단] #W-50 보안 감사를 로그 할 수 없는 경우 즉시 시스템 종료 (0) | 2026.08.10 |
| [인프라진단] #W-49 원격 시스템에서 강제로 시스템 종료 (0) | 2026.08.10 |
| [인프라진단] #W-48 로그온하지 않고 시스템 종료 허용 (0) | 2026.08.10 |
시리즈와 관련 학습
현재 글과 같은 환경의 전체 글과 핵심 실습으로 이어집니다.


