[인프라진단] NCP 실습 환경 구축 프롤로그
1. 작성 목적
이 글은 2026 주요정보통신기반시설 클라우드 분야 CA-01부터 CA-19까지를 NAVER Cloud Platform(NCP) 개인 실습 환경에서 점검하기 전에 공통 환경과 작업 원칙을 정리한 프롤로그다.
항목별 게시글은 실제 NCP 콘솔 상태를 확인하고 최초진단, 조치, 이행진단 증적을 수집하는 방식으로 작성한다. 따라서 본격적인 실습 전에 계정과 로그인 방식, 서비스별 비용, 최소 권한, 감사 로그, 증적 보관 구조와 원상복구 기준을 먼저 확정해야 한다.
본 실습은 회사·고객사·운영 클라우드가 아닌 개인 실습용 NCP 계정에서만 수행한다. 취약 상태를 구성할 때도 실제 데이터 업로드, 운영 서비스 연결, 불필요한 인터넷 공개와 장시간 유료 리소스 실행은 피한다.
2. 무료 사용 조건과 비용 기준
NCP는 계정 전체가 일정 기간 무조건 무료가 되는 단일 플랜으로 이해하면 안 된다. 서비스마다 무료 여부와 과금 단위가 다르며, 결제수단을 등록한 계정에서 유료 서비스를 이용 신청하거나 리소스를 생성하면 사용량에 따라 비용이 발생할 수 있다.
공식 Server 사용 가이드에는 Classic 환경의 Micro (g1) 서버가 계정당 1대, 신규 가입 후 최초 결제수단 등록 월부터 1년간 무료로 제공된다고 안내되어 있다. 다만 신규 가입 여부, 플랫폼, 리전, 서버 세대와 현재 계정의 적용 상태가 모두 맞아야 하므로 콘솔에서 무료 대상임을 확인하기 전에는 무료라고 가정하지 않는다.
이번 실습에서는 다음과 같이 비용 구간을 나눴다.
| 구분 | NCP 서비스·리소스 | 적용 원칙 |
|---|---|---|
| 무료 설정 영역 | Sub Account, 정책, VPC, Subnet, Network ACL | 실제 설정으로 진단하되 기존 리소스와 충돌하지 않도록 실습용 이름 사용 |
| 무료 조회 영역 | Cloud Activity Tracer, Cloud Insight | 조회와 설정 경로를 확인하되 연동되는 유료 리소스는 별도 판단 |
| 조건부 무료 | Classic Micro (g1) Server | 계정의 무료 적용 여부를 콘솔에서 확인한 경우에만 사용 |
| 종량 과금 가능 | Object Storage, Cloud DB, 공인 IP, Load Balancer, NAT Gateway, 백업, 로그 장기 보관 | 예상 요금과 삭제 조건을 확인하기 전에는 생성하지 않음 |
| 별도 과금 주의 | VPC Peering, Cloud Activity Tracer의 Object Storage 내보내기 | 기본 서비스가 무료여도 연결 기능의 비용을 별도로 확인 |
VPC 자체와 Subnet, Network ACL은 공식 가이드상 무료지만 VPC Peering은 종량 과금 대상이다. Cloud Activity Tracer도 기본 조회는 무료지만 로그를 Object Storage로 내보내면 Object Storage와 내보내기 관련 비용이 발생할 수 있다. Object Storage는 저장량, API 요청 수와 네트워크 전송량을 합산하는 유료 서비스다.
현재 실습 계정 확인 결과
2026년 8월 27일 실제 NCP 콘솔과 수집 증적을 기준으로 확인한 상태다.
| 확인 항목 | 실제 결과 |
|---|---|
| 계정 용도 | 개인 보안 진단 실습 전용 |
| 결제수단 | 등록 완료, 카드 정보는 증적에서 제외 |
| Server 인스턴스 | 0대 |
| 공인 IP | 0개 |
| Cloud DB Server | 0대 |
| Object Storage | 이용 미신청 |
| VPC·ACG | CA 네트워크 정책 실습용 설정만 존재, Server 연결 없음 |
| 과금 판단 | 현재 수집 범위에서 지속 실행 중인 유료 컴퓨팅·DB·공인 IP 리소스 없음 |
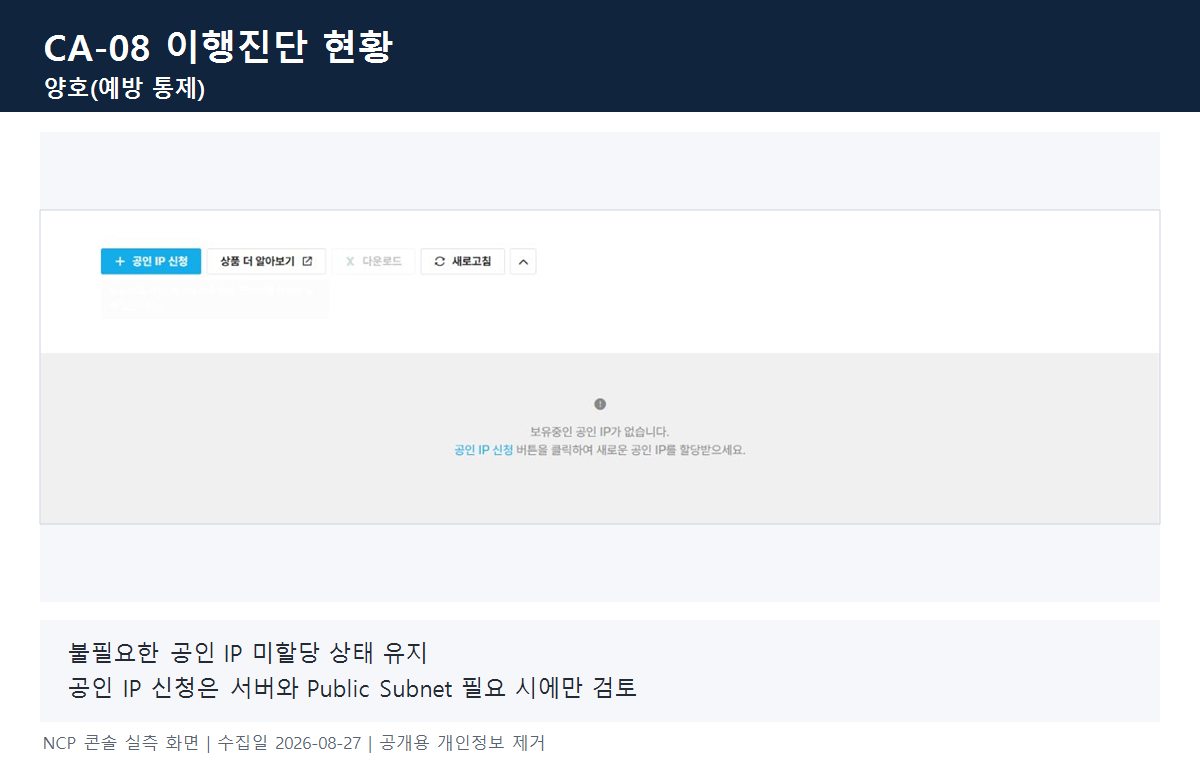

결제수단 등록일만으로 무료 혜택과 최종 청구액을 확정할 수는 없다. 실습 전후에 My Account → 과금 정보 및 비용 관리와 Cost Explorer를 확인하고, NCP 요금 계산기의 예상 금액은 실제 정산액과 차이가 날 수 있다는 점도 함께 고려한다.
3. 실습 전 안전 원칙
| 구분 | 기준 |
|---|---|
| 계정 | 개인 실습용 NCP 메인 계정과 실습 전용 Sub Account |
| 기본 환경 | 한국 리전, VPC 플랫폼 |
| 실행 도구 | NCP Management Console 중심, 필요 시 Ncloud API·CLI |
| 금지 작업 | 운영 리소스 변경, 회사 계정 사용, 실제 업무 데이터 업로드, 장시간 유료 리소스 실행 |
| 외부 공개 | Server가 연결되지 않은 ACG 규칙 등 영향이 제한된 설정 객체에서만 재현 |
| 증적 원칙 | 실제 NCP 콘솔에서 확인한 화면과 실제 진단 결과만 사용 |
| 마스킹 | 이름, 이메일, 전화번호, 로그인 ID, NRN, 결제 정보, Access Key, Secret Key, MFA 정보 제거 |
| 종료 기준 | 증적 수집, 안전 상태 전환, 과금 리소스 확인까지 완료해야 실습 종료 |
취약 상태를 똑같이 만드는 것보다 실제 위험을 만들지 않고 판단 기준을 검증하는 것이 우선이다. 예를 들어 CA-09에서는 Server가 연결되지 않은 실습용 ACG에 전체 허용 SSH 규칙을 구성한 뒤 접근 소스를 축소했다. 반면 CA-10의 Object Storage와 CA-11의 Cloud DB는 유료 서비스이므로 존재하지 않는 리소스를 꾸미지 않고 N/A 또는 예방 통제로 기록했다.
4. NCP 계정 생성 및 로그인 준비
NCP 개인 실습 계정 준비 흐름은 다음과 같다.
- NAVER Cloud Platform 계정을 생성하고 본인 인증을 완료한다.
- 콘솔 이용에 필요한 결제수단을 등록한다.
My Account → 과금 정보 및 비용 관리에서 결제수단 등록 시점과 이용 내역을 확인한다.- 콘솔 우측 상단에서 리전은
한국, 플랫폼은VPC로 선택한다. - 메인 계정의 2차 인증을 설정한다.
- 일상 실습용 Sub Account를 만들고 필요한 조회·변경 권한만 부여한다.
- 비용 확인이 필요한 작업은 메인 계정 또는 비용 조회 전용 권한으로 별도 수행한다.
메인 계정과 Sub Account 구분
메인 계정은 결제, 계정 보안과 전체 서비스 관리 권한을 가진다. 실무에서는 메인 계정으로 일상 작업을 반복하지 않고 Sub Account에 업무별 정책을 부여해 사용해야 한다.
Sub Account는 콘솔 접근, API 접근, 접근 소스, 2차 인증과 정책을 개별 관리할 수 있다. 본 실습에서는 조회가 목적일 때 VIEWER, 실제 조치가 필요한 짧은 구간에만 MANAGER 정책을 사용하고, 증적 수집 후 다시 최소 권한 또는 정지 상태로 전환했다.
5. 계정 보안과 최소 권한 설정
실습 시작 전에 다음 계정 통제를 먼저 확인한다.
- 메인 계정과 관리자 Sub Account의 2차 인증
- Sub Account의
2차 인증 옵션: 필수와 실제 인증 수단 등록 여부 - 콘솔 접근과 API 접근의 업무상 필요성
- API 접근 허용 시 Source IP·VPC·VPC Server 제한
- 비밀번호 만료, 유휴 세션과 장기 미사용 계정 자동 비활성화
- 정책의
VIEWER·MANAGER구분과 과도한 관리 권한 존재 여부
이번 실습용 Sub Account에는 필요한 서비스의 조회 정책을 우선 적용했다. CA-03 증적 수집 당시에는 2차 인증 옵션을 필수로 변경했지만 실제 인증 수단 등록이 완료되지 않아 보완 필요로 기록했고, 실습 종료 시 계정을 정지하여 로그인을 차단했다. 정책값과 실제 사용 상태를 구분해 판정해야 한다.
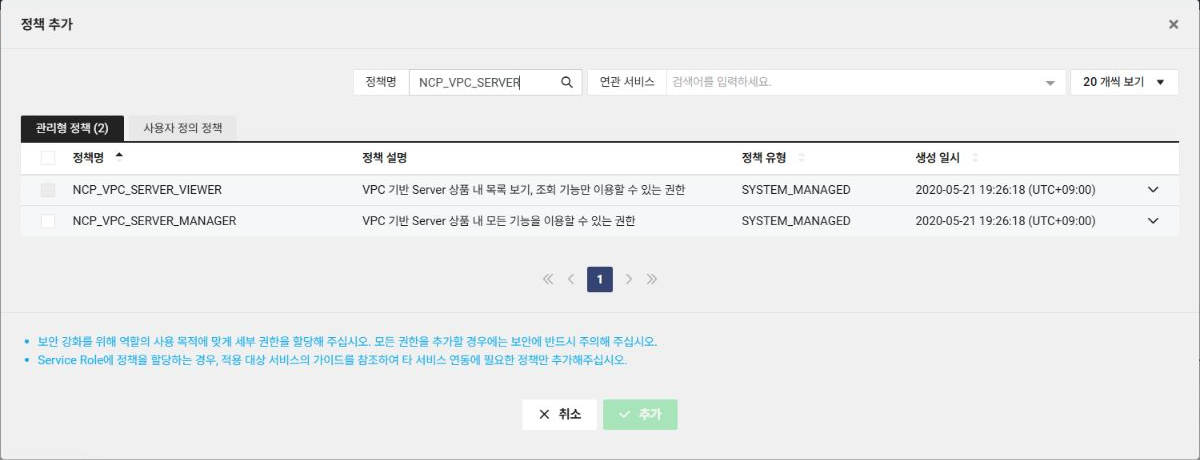
MFA 증적에는 QR 코드, OTP 값, 등록 이메일과 전화번호를 넣지 않는다. Access Key와 Secret Key도 화면에 잠깐 표시되더라도 캡처하거나 게시하지 않는다.
6. 콘솔과 API 작업 환경 준비
AWS 프롤로그에서는 CloudShell을 사용했지만 이번 NCP 실습은 별도의 브라우저 셸을 전제로 하지 않고 NCP Management Console을 기준으로 진행했다. 계정, 정책, VPC, ACG, 공인 IP, Object Storage, Cloud DB, Cloud Activity Tracer와 Cloud Insight의 실제 상태를 콘솔에서 확인했다.
반복 조회가 필요한 경우 Ncloud API 또는 서비스별 CLI를 사용할 수 있다. NCP API는 일반적으로 Access Key ID와 Secret Key를 이용한 서명 인증이 필요하므로 다음 원칙을 적용한다.
1. API가 꼭 필요한 경우에만 인증키를 생성한다.
2. 메인 계정 키보다 최소 권한 Sub Account 키를 우선한다.
3. Access Key와 Secret Key를 코드·Markdown·스크린샷에 넣지 않는다.
4. 환경 변수나 별도 보안 저장소를 사용한다.
5. 사용이 끝난 키는 비활성화하거나 삭제한다.
6. Cloud Activity Tracer에서 API 작업 이력을 확인한다.
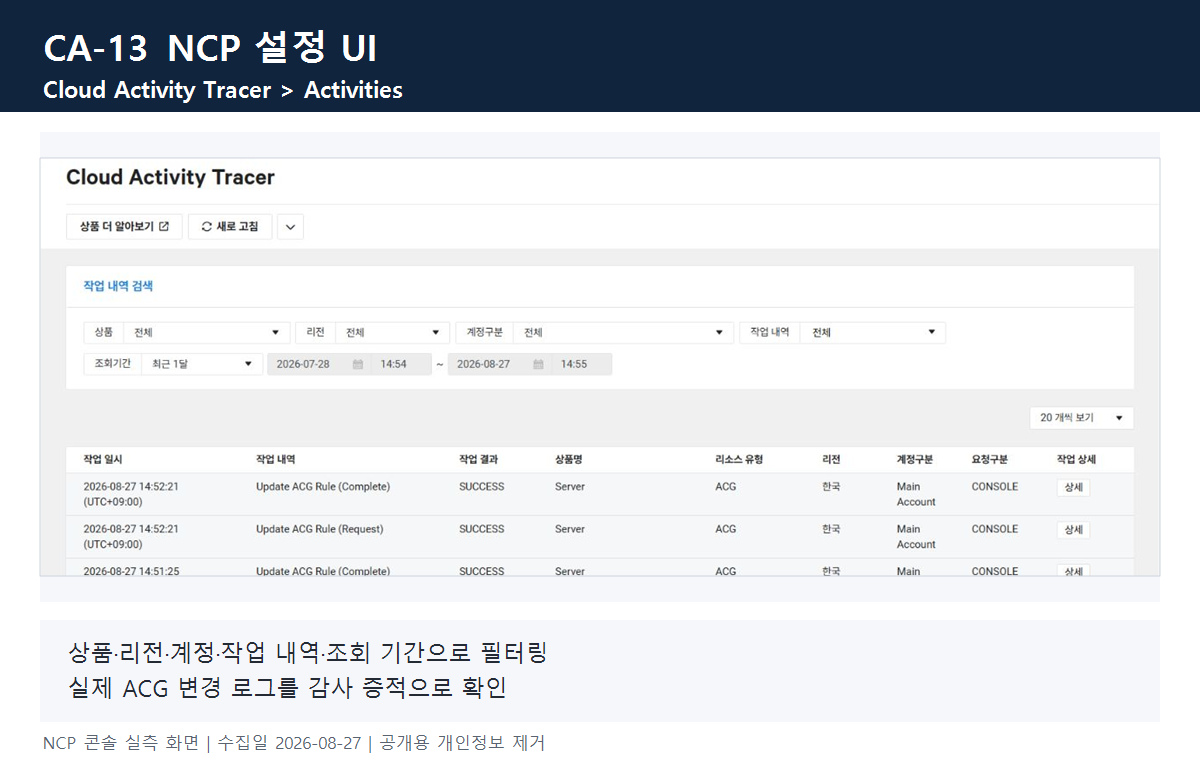
Cloud Activity Tracer에서는 콘솔과 API를 통한 계정 활동을 조회할 수 있다. 이번 실습에서는 실제 ACG 규칙 변경의 Request와 Complete 로그가 SUCCESS로 기록된 것을 확인했다.
7. 사전 점검 절차
항목 실습 전에 아래 순서로 현재 상태를 확인한다.
| 점검 항목 | 확인 위치와 내용 |
|---|---|
| 계정 식별 | 개인 실습 계정인지 확인하고 이름·이메일은 캡처에서 제외 |
| 리전·플랫폼 | 한국 리전, VPC 플랫폼 선택 여부 |
| 비용 | 청구 및 결제 관리, Cost Explorer, 요금 계산기 확인 |
| 계정 권한 | Sub Account 상태, 정책, MFA, API 접근과 Access Key 존재 여부 |
| 컴퓨팅 | Server 인스턴스와 공인 IP 목록 |
| 네트워크 | VPC, Subnet, Route Table, Network ACL, ACG와 연결 리소스 |
| 스토리지·DB | Object Storage 이용 신청·버킷, Cloud DB Server 존재 여부 |
| 감사·알림 | Cloud Activity Tracer 로그와 Cloud Insight 감시 대상 |
Cost Explorer의 예산 알림은 비용 통제에 유용하지만 실시간 차단 장치가 아니다. 공식 가이드상 조건 충족 후 알림이 익일 발송될 수 있으므로, 알림만 믿지 말고 실습 직후 리소스 목록과 비용 화면을 직접 확인한다.
기존 리소스가 발견되면 바로 삭제하지 않는다. 이름, 생성 시각, 연결 대상과 소유 목적을 확인하고 이번 실습에서 만든 자원임이 확실한 경우에만 조치한다.
8. 원상복구와 비용 확인
증적 수집이 끝나면 실습용 권한과 리소스를 안전 상태로 되돌린다. 삭제 전에는 반드시 최초진단·이행진단·설정 UI가 모두 저장되었는지 확인하고, 실습용 이름과 연결 관계를 다시 검토한다.
1. 실습용 Sub Account의 불필요한 MANAGER 정책을 제거했는가?
2. 사용하지 않는 Sub Account를 정지했는가?
3. ACG의 0.0.0.0/0 관리 포트 허용을 제거했는가?
4. Server, 공인 IP, Load Balancer, NAT Gateway가 남아 있지 않은가?
5. Object Storage 버킷·객체와 Cloud DB Server가 남아 있지 않은가?
6. 백업, 스냅샷, 로그 내보내기와 알림 연동이 계속 실행 중이지 않은가?
7. API 인증키가 불필요하게 활성화되어 있지 않은가?
8. 청구 및 결제 관리와 Cost Explorer에서 예상하지 못한 사용량이 없는가?
특히 NCP 공인 IP는 Server에 할당하지 않아도 보유 기간 동안 요금이 부과될 수 있으므로 사용하지 않으면 반납해야 한다. VPC가 무료라고 해서 VPC Peering, NAT Gateway와 연결 서비스까지 무료인 것은 아니다. Cloud Activity Tracer도 Object Storage 내보내기를 구성하면 별도 비용이 발생할 수 있다.
9. 마무리
NCP 클라우드 취약점 진단 실습은 콘솔 화면을 많이 모으는 작업이 아니라, 계정·권한·네트워크·로그·비용의 경계를 명확히 확인하는 과정이다. 서비스별 과금 조건을 먼저 확인하고 실제 위험이 낮은 범위에서만 취약 상태를 구성하면, 개인 계정에서도 CA 항목의 진단 흐름을 현실적으로 연습할 수 있다.
이 프롤로그는 NCP CA-01부터 CA-19까지에 공통으로 적용한 기준이다. 각 항목 게시글에서는 2026 가이드의 판단 기준, 실제 NCP 콘솔 증적, 재현 범위와 실무 조언을 별도로 정리한다.
참고 출처
- NAVER Cloud Platform, 요금 계산기, 2026-08-27 확인.
- NAVER Cloud Platform, 요금 소개, 2026-08-27 확인.
- NAVER Cloud Platform, Server 사용 준비, 2026-08-27 확인.
- NAVER Cloud Platform, Virtual Private Cloud 사용 준비, 2026-08-27 확인.
- NAVER Cloud Platform, Sub Account 생성 및 관리, 2026-08-27 확인.
- NAVER Cloud Platform, 서브 계정으로 로그인, 2026-08-27 확인.
- NAVER Cloud Platform, Object Storage 사용 준비, 2026-08-27 확인.
- NAVER Cloud Platform, Cloud Activity Tracer 사용 준비, 2026-08-27 확인.
- NAVER Cloud Platform, Cloud Insight 사용 준비, 2026-08-27 확인.
- NAVER Cloud Platform, Cost Explorer 개요, 2026-08-27 확인.
- NAVER Cloud Platform, Public IP, 2026-08-27 확인.
본 게시글은 위 NCP 공식 안내와 개인 실습 환경에서 직접 확인한 콘솔 상태를 바탕으로 작성했습니다. 실제 요금, 무료 제공 조건과 서비스 정책은 계정 상태와 시점에 따라 달라질 수 있으므로 실습 전 NCP 콘솔과 최신 공식 문서에서 다시 확인해야 합니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-19 가상 리소스 이상징후 알림 설정 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-18 백업 사용 여부 (0) | 2026.08.27 |
| [인프라진단] #CA-17 로그 보관 기간 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-16 오브젝트 스토리지 버킷 로깅 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-15 관계형 데이터베이스 로깅 설정 (0) | 2026.08.27 |


