[인프라진단] #W-52 Autologon 기능 제어
1. 항목 설명
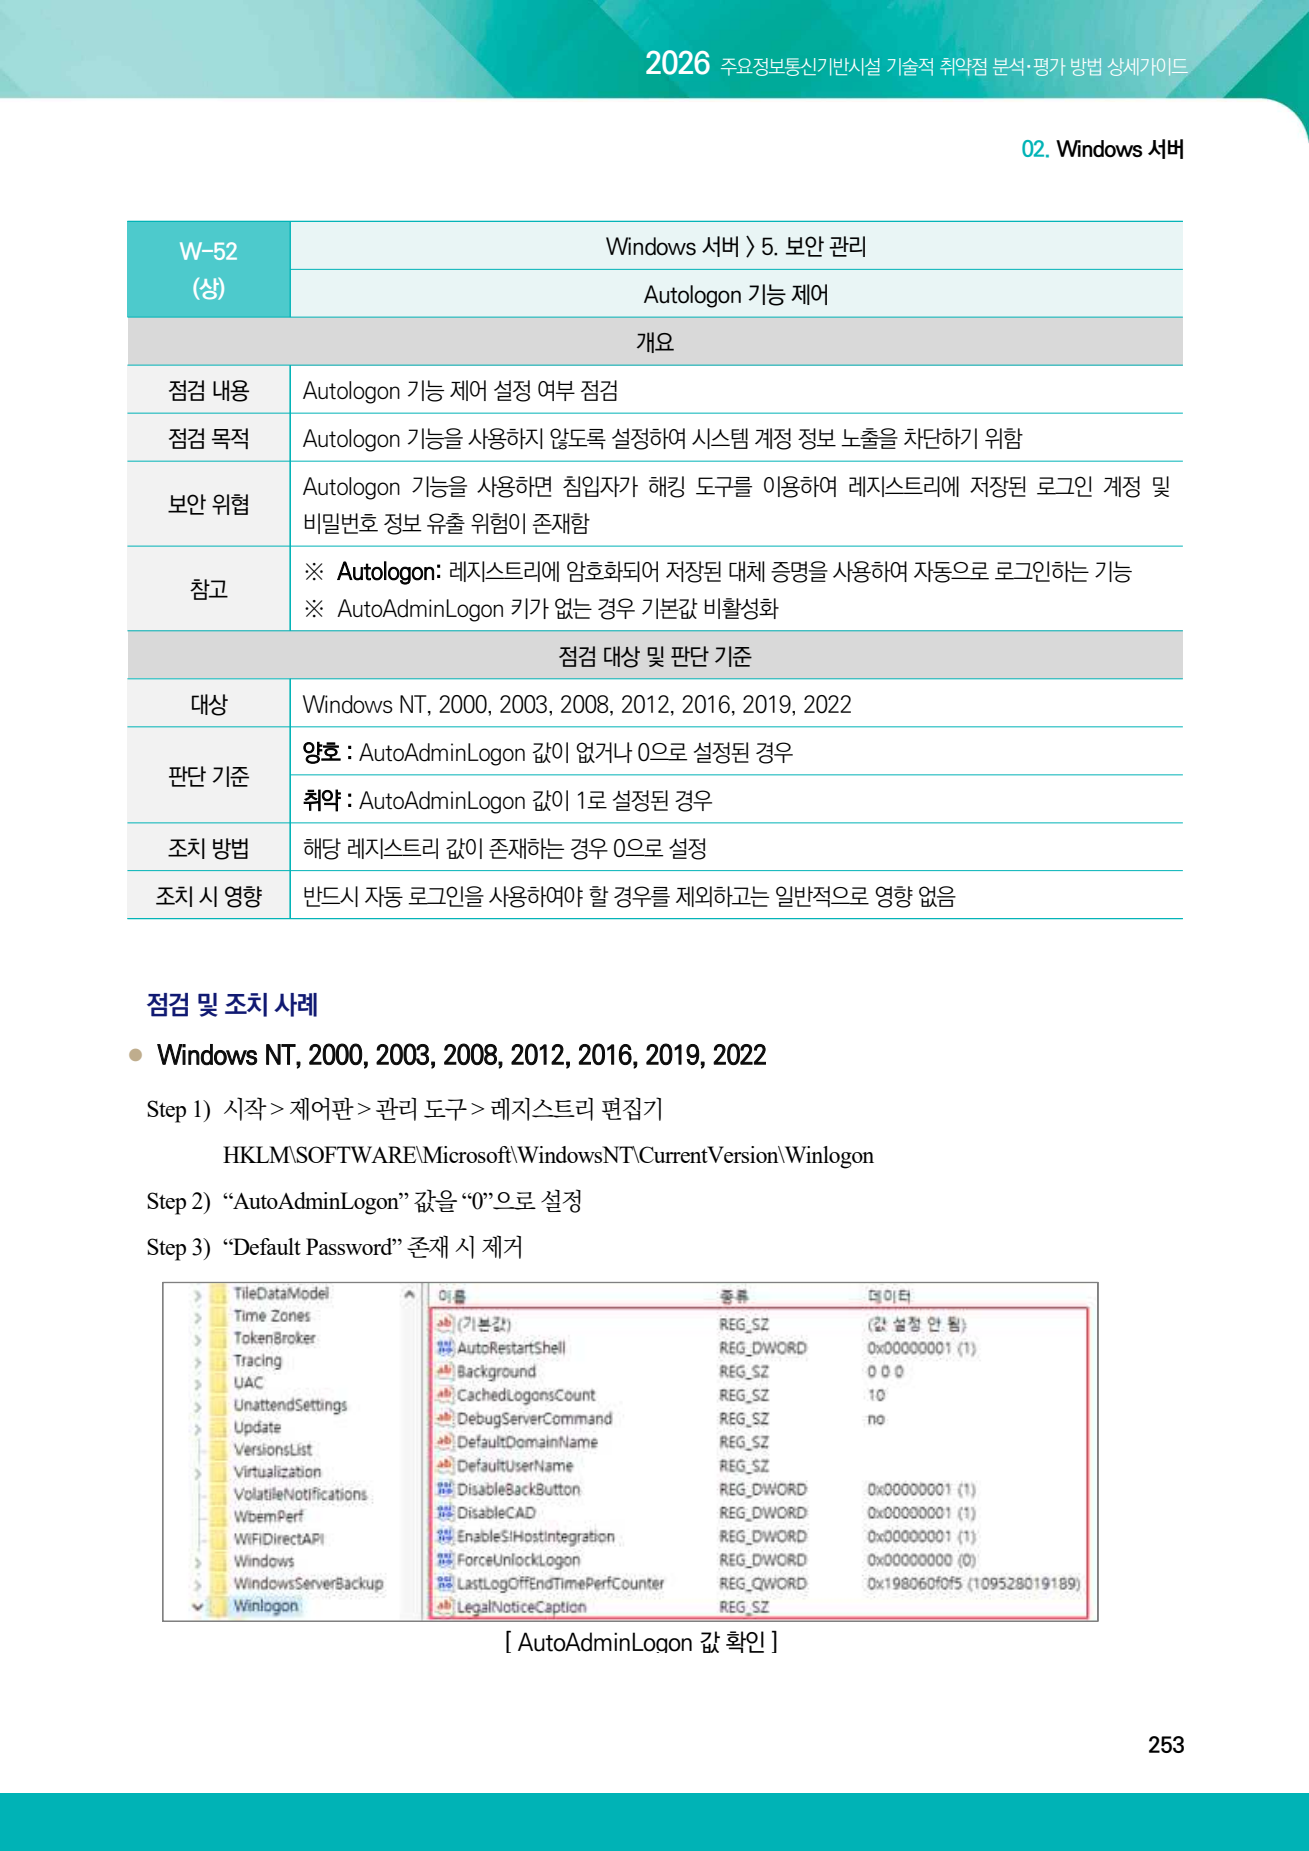
Autologon은 Winlogon 레지스트리에 저장된 대체 자격 증명으로 사용자를 자동 로그인시킵니다. 활성화된 서버에서는 레지스트리 접근만으로 계정명과 평문 비밀번호가 노출될 수 있습니다.
판단 기준: AutoAdminLogon 값이 없거나 0이고 DefaultPassword가 없으면 양호, 자동 로그온이 활성화되거나 비밀번호 값이 남아 있으면 취약입니다.
2026 가이드 근거
2. 점검 목적
서버에 자격 증명이 평문으로 저장되고 인증 없이 세션이 시작되는 것을 방지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only isolated network
- 실행 ID: 20260824-185107
- 진단 일자: 2026-08-24
4. 취약 상태 구성
실제 계정이나 비밀번호를 사용하지 않고 존재하지 않는 실습 계정과 비밀이 아닌 표식 값을 등록해 자동 로그온 구성을 재현했습니다. 로그오프와 재부팅은 하지 않았으며 증적 수집 직후 관련 값을 제거했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
$path = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon'
New-ItemProperty $path AutoAdminLogon -Value '1' `
    -PropertyType String -Force
New-ItemProperty $path DefaultUserName -Value 'W52-Lab-Account' `
    -PropertyType String -Force
New-ItemProperty $path DefaultPassword `
    -Value 'LAB-NOT-A-REAL-PASSWORD' -PropertyType String -Force
다음 명령으로 설정 상태를 확인했습니다.
Get-ItemProperty `
    'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon' |
    Select-Object AutoAdminLogon,DefaultUserName,
        @{N='DefaultPasswordPresent';E={$null -ne $_.DefaultPassword}}
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: AutoAdminLogon=1이고 DefaultPassword 값이 존재해 자동 로그온 자격 증명이 레지스트리에 저장된 상태였습니다. 값 자체는 수집하지 않았습니다.

6. 조치 방법
AutoAdminLogon=0으로 변경하고 DefaultPassword와 실습용 사용자 값을 제거했습니다. 무인 기동이 필요한 서비스는 자동 로그온 대신 서비스 계정과 작업 스케줄러의 관리형 자격 증명을 사용해야 합니다.
$path = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon'
Set-ItemProperty $path AutoAdminLogon '0'
Remove-ItemProperty $path DefaultPassword
Remove-ItemProperty $path DefaultUserName
Windows 설정 경로: 레지스트리 편집기 > HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
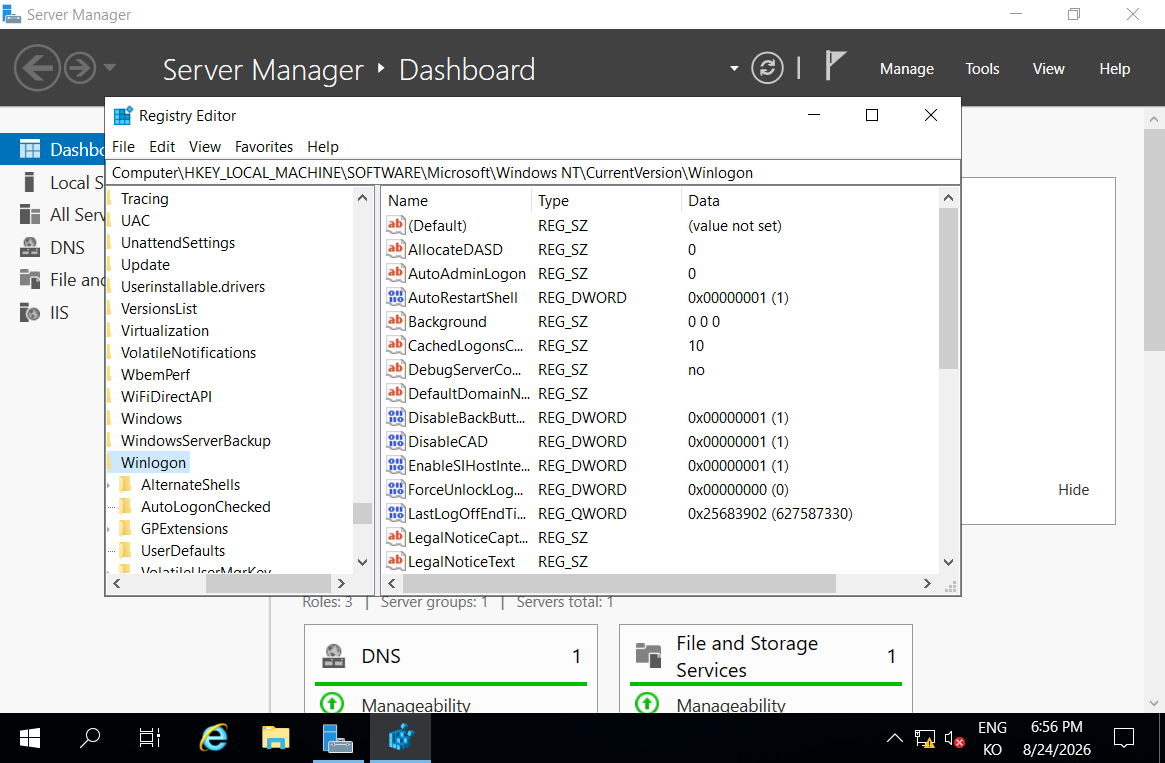
7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: AutoAdminLogon=0이고 DefaultPassword가 존재하지 않아 자동 로그온이 비활성화된 것을 확인했습니다.

8. 실무 주의사항
AutoAdminLogon만 0으로 바꾸고 DefaultPassword를 남기면 자격 증명 노출 위험이 계속됩니다. 비밀번호 값의 존재 여부와 자동 로그온 도구, 키오스크 예외를 함께 확인해야 합니다.
컨설턴트 조언
- 레지스트리 수집 결과에는 비밀번호 원문을 출력하거나 보고서에 저장하지 않습니다.
- Sysinternals Autologon도 LSA Secret 사용 여부와 승인 근거를 별도로 확인합니다.
- 서비스 자동 시작은 gMSA·서비스 계정과 최소 권한으로 대체하고 대화형 로그온을 금지합니다.
- 키오스크 예외는 물리 통제, 전용 계정, 응용프로그램 잠금과 종료 절차를 함께 검토합니다.
9. 마무리
자동 로그온을 비활성화하고 Winlogon에 남은 비밀번호 값까지 제거해야 서버 자격 증명 노출을 막을 수 있습니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-54 Dos 공격 방어 레지스트리 설정 (0) | 2026.08.25 |
|---|---|
| [인프라진단] #W-53 이동식 미디어 포맷 및 꺼내기 허용 (0) | 2026.08.25 |
| [인프라진단] #W-51 SAM 계정과 공유의 익명 열거 허용 안 함 (0) | 2026.08.25 |
| [인프라진단] #W-50 보안 감사를 로그 할 수 없는 경우 즉시 시스템 종료 (0) | 2026.08.10 |
| [인프라진단] #W-49 원격 시스템에서 강제로 시스템 종료 (0) | 2026.08.10 |


