[인프라진단] #W-53 이동식 미디어 포맷 및 꺼내기 허용
1. 항목 설명
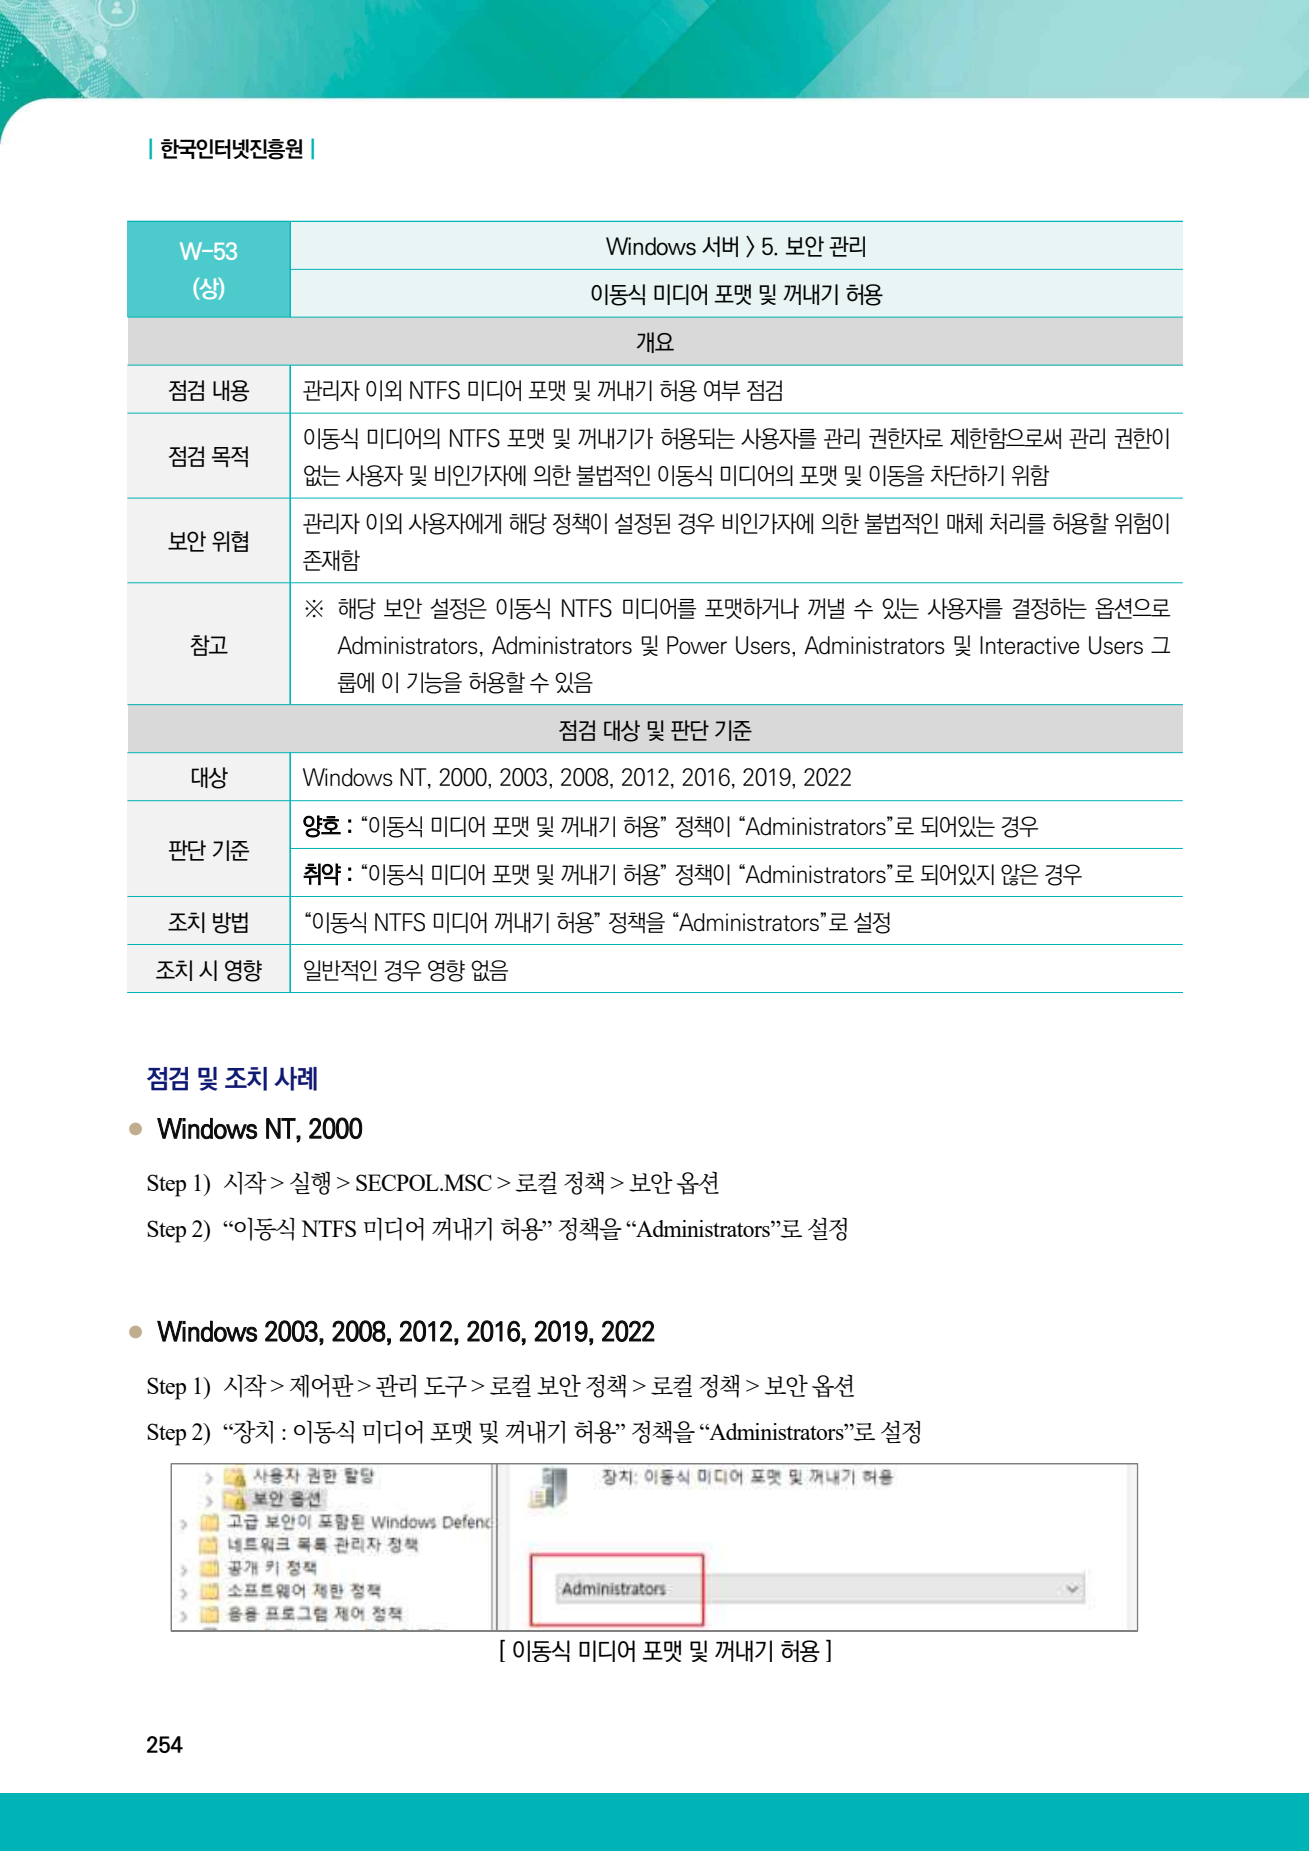
이 정책은 이동식 NTFS 미디어를 포맷하거나 꺼낼 수 있는 사용자 범위를 정합니다. 일반 사용자까지 허용하면 비인가 매체 처리와 데이터 반출 위험이 커집니다.
판단 기준: 이동식 미디어 포맷 및 꺼내기 허용 범위가 Administrators이면 양호, Power Users 또는 Interactive Users까지 포함하면 취약입니다.
2026 가이드 근거
2. 점검 목적
이동식 미디어의 포맷과 분리 권한을 관리자에게만 부여해 비인가 매체 사용과 데이터 이동을 제한하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only isolated network
- 실행 ID: 20260824-185107
- 진단 일자: 2026-08-24
4. 취약 상태 구성
AllocateDASD=2로 설정해 Administrators와 Interactive Users가 이동식 미디어를 포맷·꺼낼 수 있게 했습니다. 실제 이동식 미디어 작업은 하지 않았고 정책값만 확인했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
$path = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon'
New-ItemProperty $path AllocateDASD -Value '2' `
    -PropertyType String -Force
다음 명령으로 설정 상태를 확인했습니다.
Get-ItemPropertyValue `
    'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon' `
    -Name AllocateDASD
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: AllocateDASD=2로 Administrators 외 Interactive Users까지 이동식 미디어 처리 권한을 가진 상태였습니다.

6. 조치 방법
AllocateDASD=0으로 변경해 Administrators만 포맷과 꺼내기를 수행하도록 제한했습니다. USB 저장장치 사용 정책과 장치 설치 통제도 함께 적용해야 합니다.
$path = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon'
Set-ItemProperty $path AllocateDASD '0'
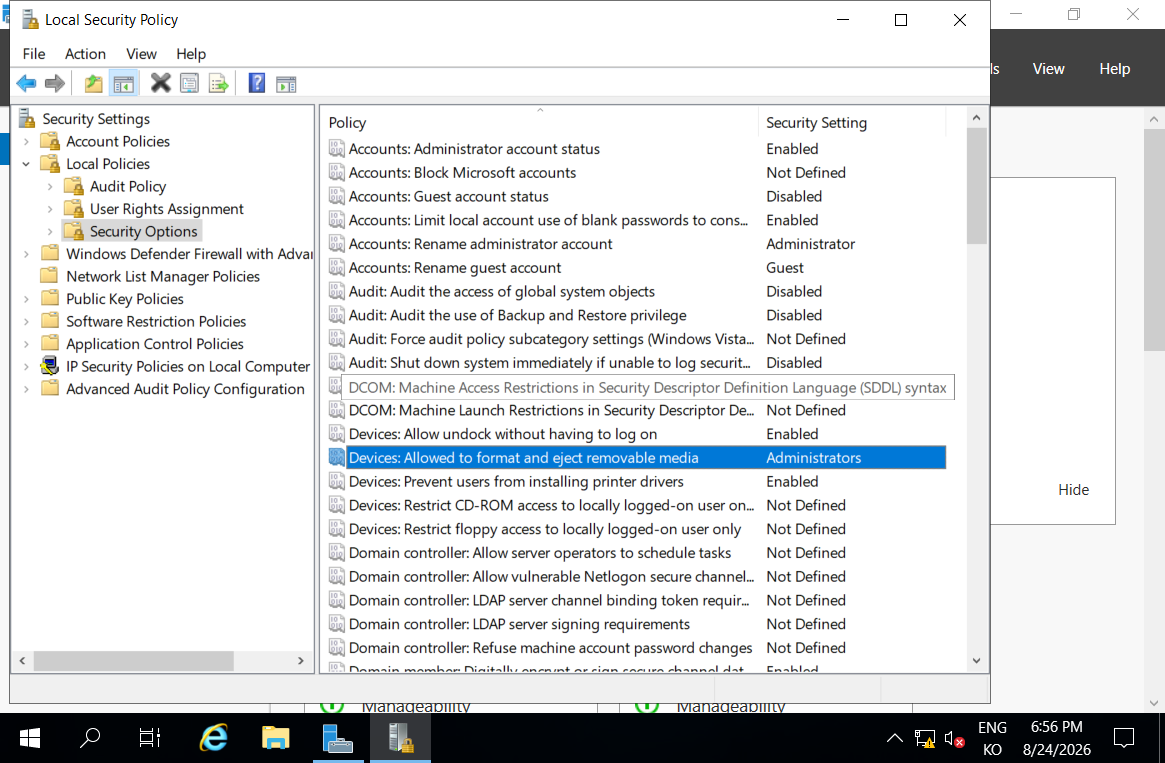
Windows 설정 경로: 로컬 보안 정책 > 로컬 정책 > 보안 옵션 > 장치: 이동식 미디어 포맷 및 꺼내기 허용
7. 이행진단 결과
- 판정: 양호
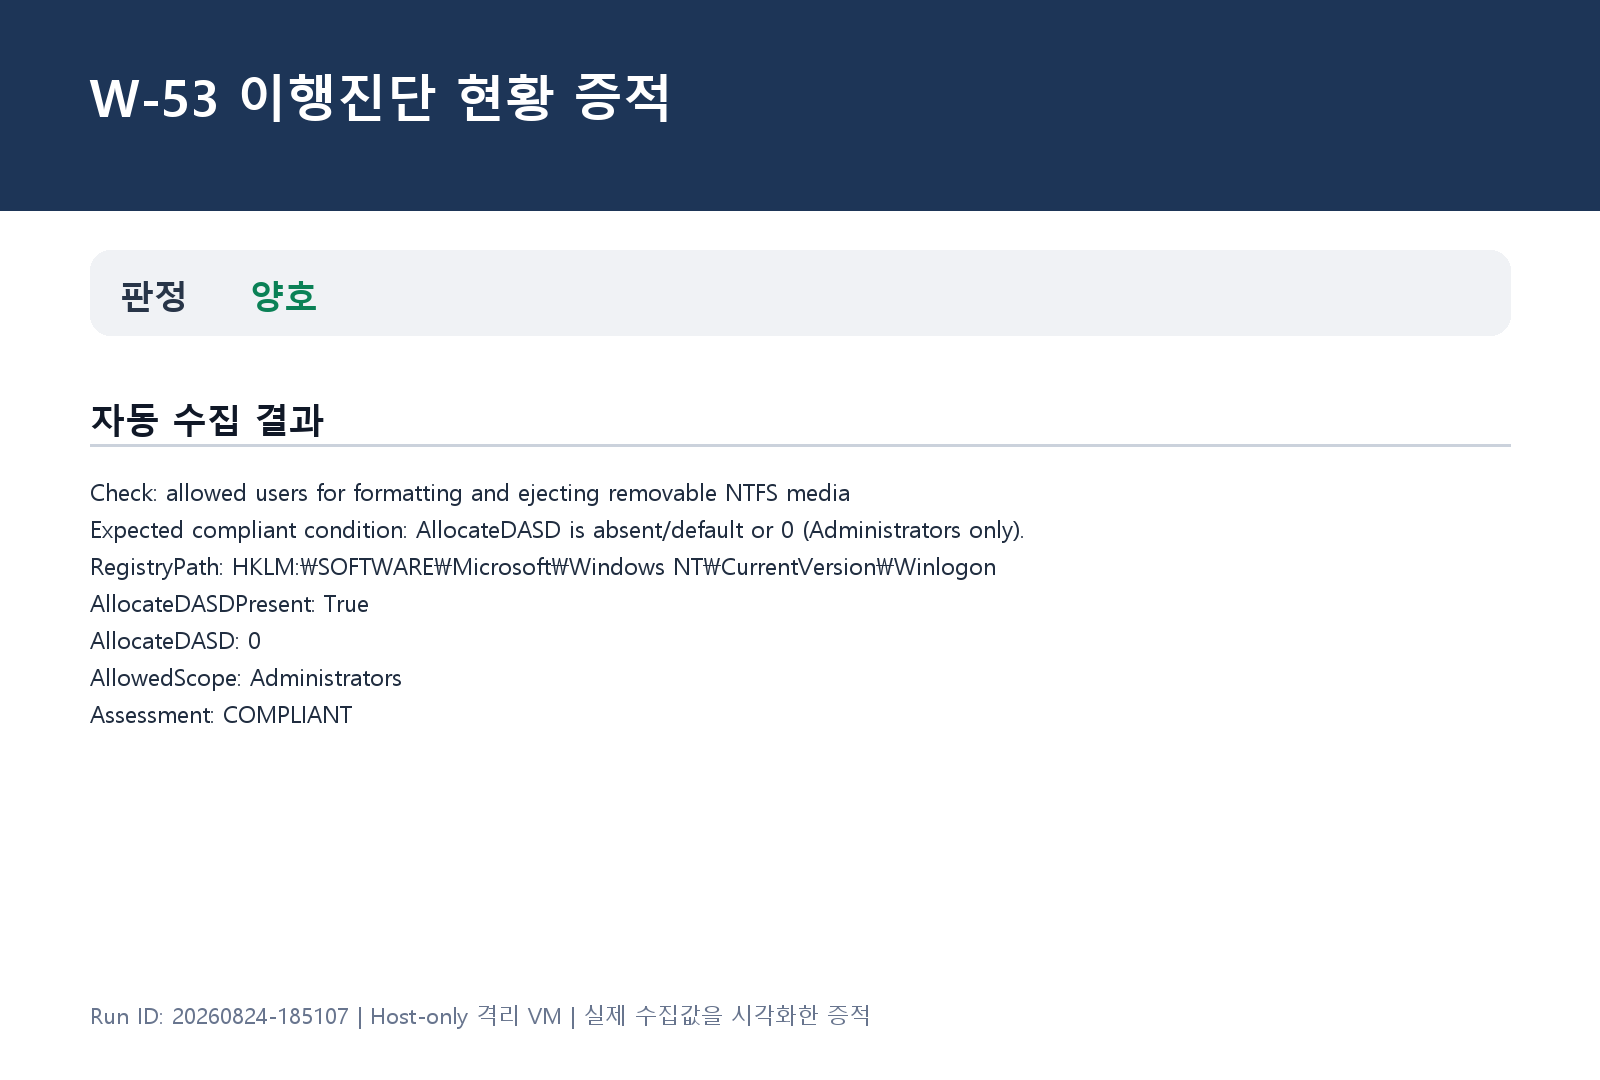
- 자동 판정 근거: AllocateDASD=0, 즉 이동식 미디어 포맷·꺼내기 범위가 Administrators로 제한됐습니다.
8. 실무 주의사항
이 정책은 포맷·꺼내기 권한만 다루며 USB 읽기·쓰기와 장치 설치를 모두 차단하지는 않습니다. 매체 반입·반출 승인과 DLP·장치제어 정책을 별도로 확인해야 합니다.
컨설턴트 조언
- 서버의 USB 저장장치 사용 필요성과 반입·반출 승인 절차를 자산별로 확인합니다.
- 장치 설치 제한, 이동식 디스크 읽기·쓰기 차단과 BitLocker 정책을 함께 점검합니다.
- 원격 콘솔의 가상 미디어도 물리 USB와 동일한 반출 경로로 보고 권한을 제한합니다.
- 예외 매체는 식별번호, 사용자, 사용 시간과 악성코드 검사 결과를 기록합니다.
9. 마무리
이동식 미디어 관리 권한을 Administrators로 제한하고 별도 장치제어와 매체 운영 절차로 실제 반출 위험을 통제해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-55 사용자가 프린터 드라이버를 설치할 수 없게 함 (0) | 2026.08.25 |
|---|---|
| [인프라진단] #W-54 Dos 공격 방어 레지스트리 설정 (0) | 2026.08.25 |
| [인프라진단] #W-52 Autologon 기능 제어 (0) | 2026.08.25 |
| [인프라진단] #W-51 SAM 계정과 공유의 익명 열거 허용 안 함 (0) | 2026.08.25 |
| [인프라진단] #W-50 보안 감사를 로그 할 수 없는 경우 즉시 시스템 종료 (0) | 2026.08.10 |


