[인프라진단] #W-39 백신 프로그램 업데이트
1. 항목 설명
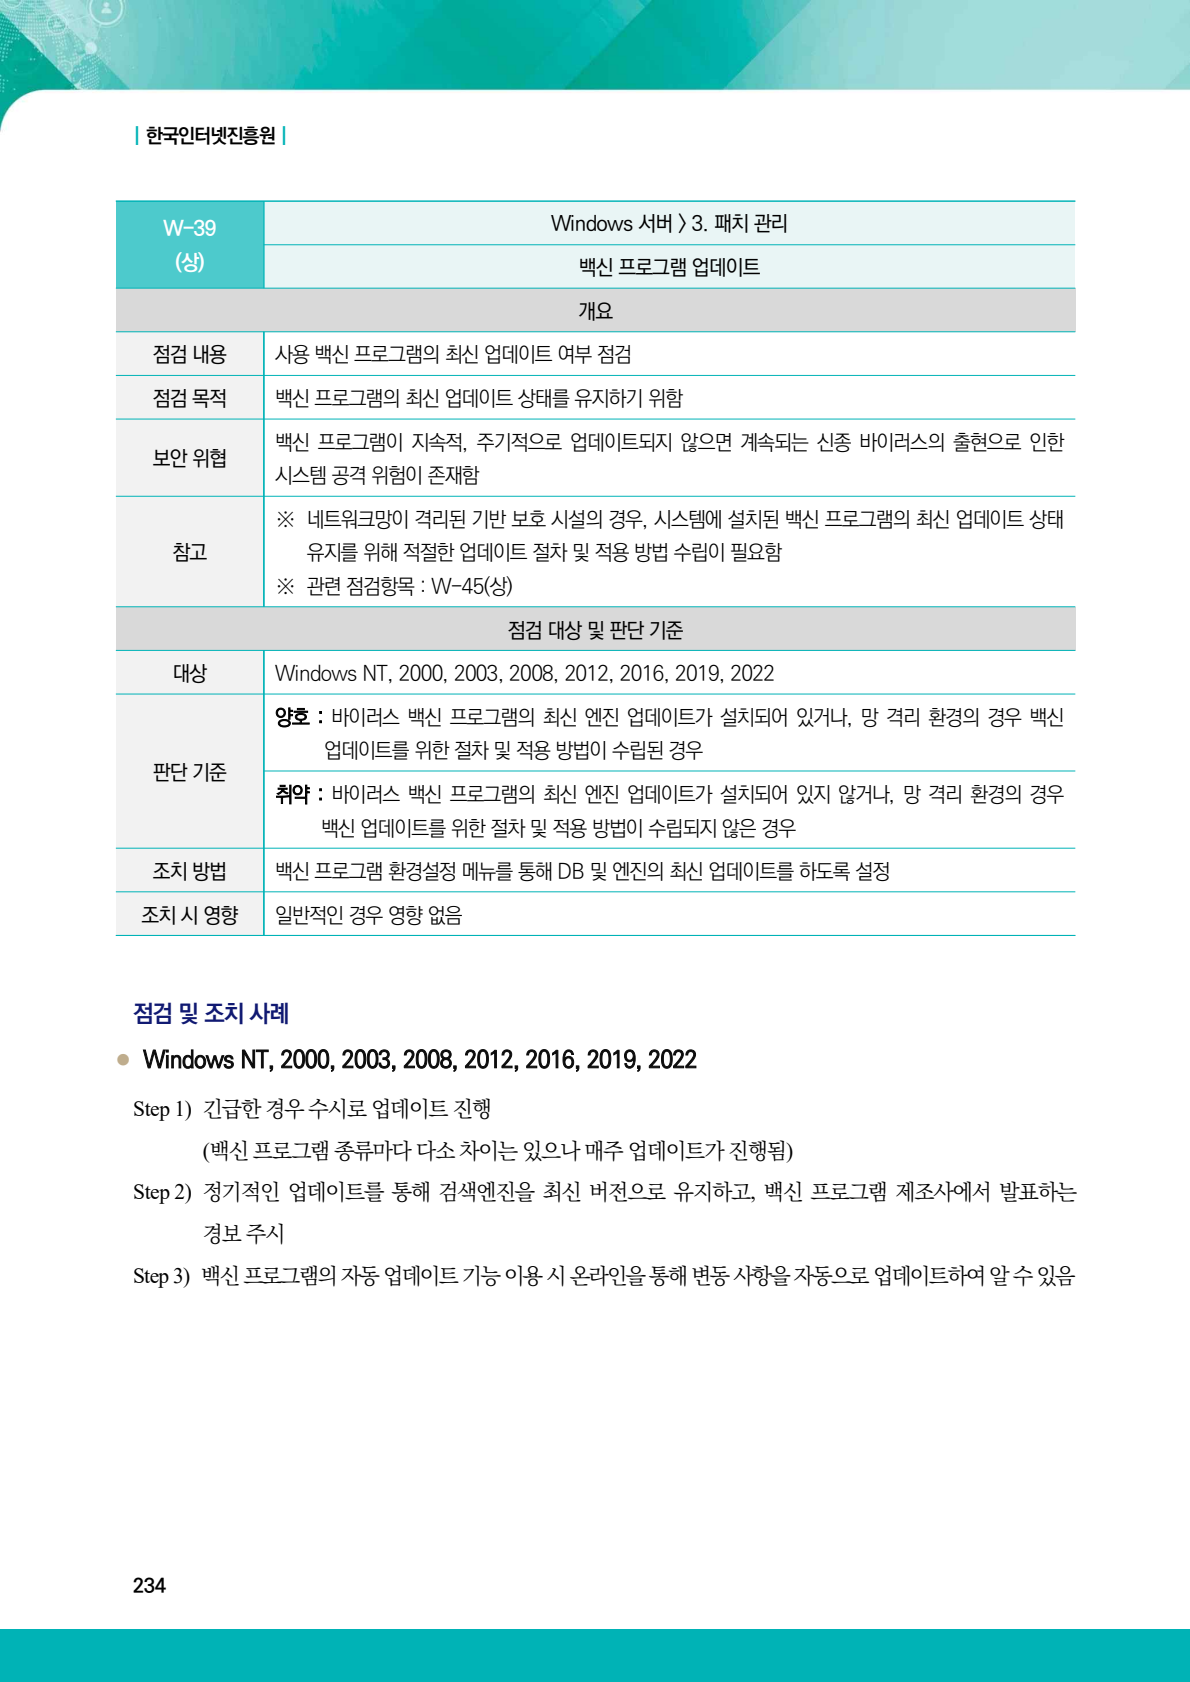
백신 엔진과 악성코드 정의가 오래되면 신종 위협을 탐지하지 못할 수 있습니다. 망분리 서버도 안전한 오프라인 반입 절차를 통해 업데이트 상태를 관리해야 합니다.
판단 기준: 최신 백신 엔진 업데이트가 설치되어 있거나, 망 격리 환경에서 백신 업데이트 절차와 적용 방법이 수립되어 있으면 양호입니다. 업데이트가 없고 오프라인 절차도 없으면 취약입니다.
2026 가이드 근거
2. 점검 목적
백신 엔진과 시그니처를 지속적으로 갱신하고 오프라인 서버도 업데이트 공백이 생기지 않도록 승인된 반입·검증 절차를 운영하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 최초 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: 20260726-231928
4. 취약 상태 구성
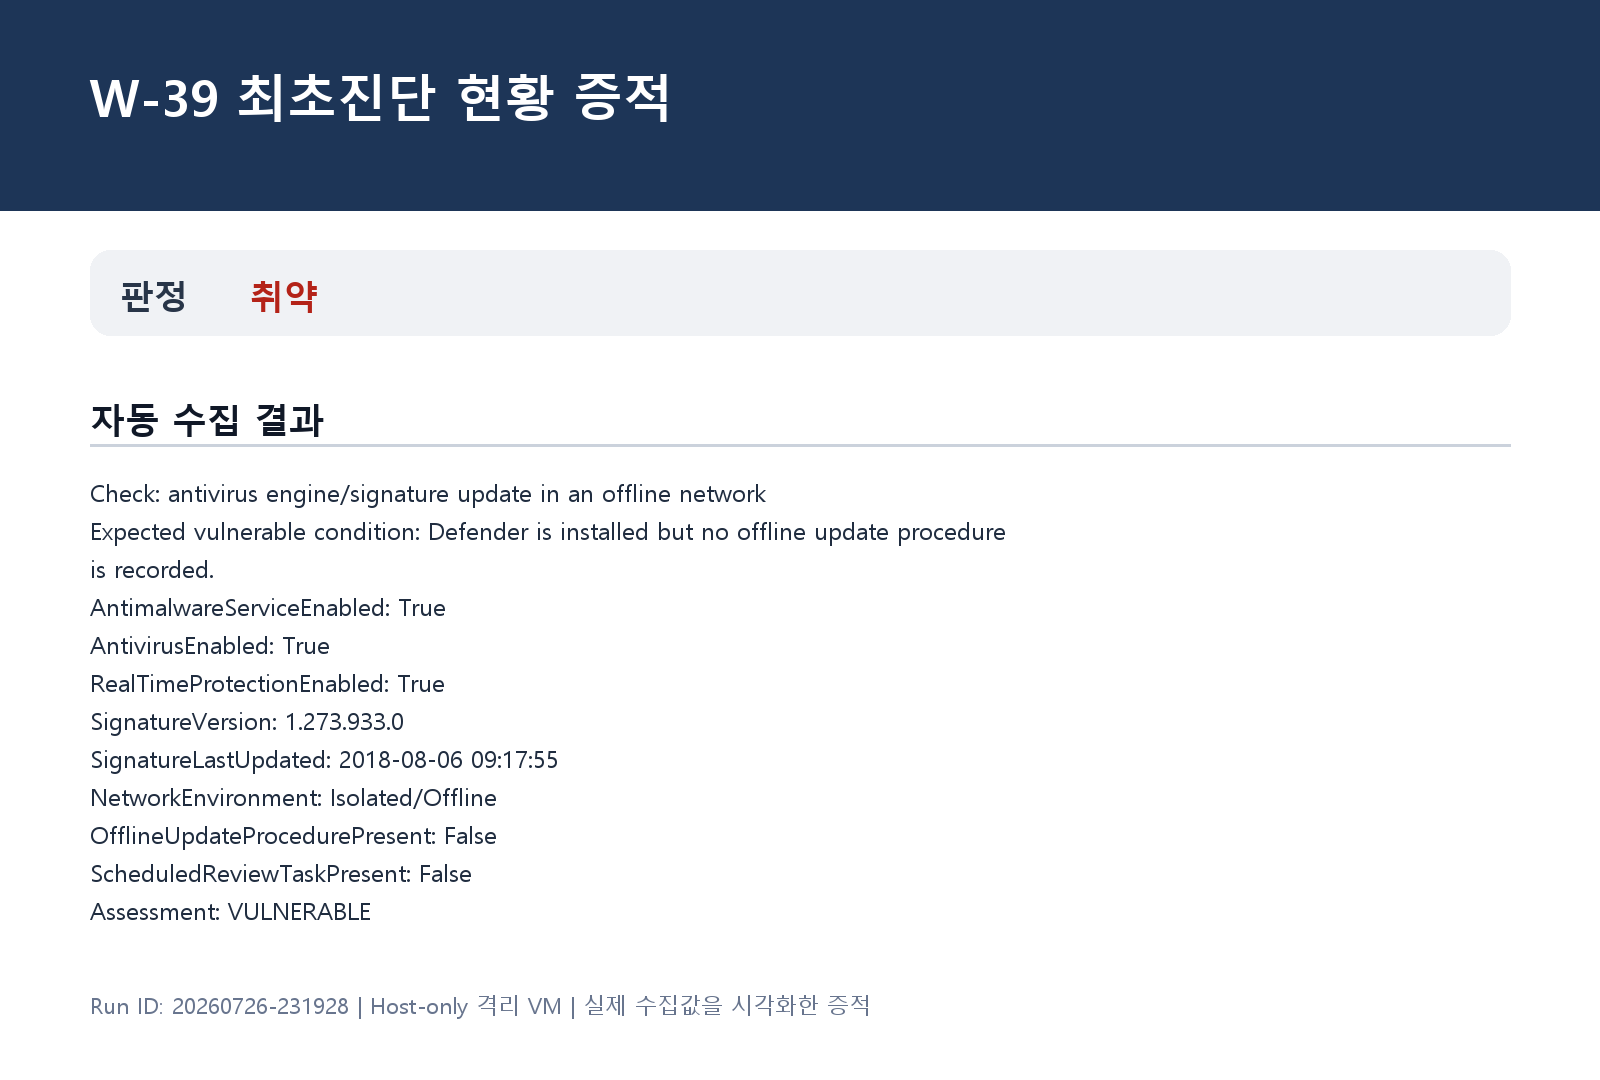
Microsoft Defender와 실시간 보호는 활성화되어 있었지만 시그니처 버전은 1.273.933.0, 마지막 업데이트는 2018-08-06이었습니다. 오프라인 업데이트 절차와 정기 확인 작업이 없는 상태를 최초 현황으로 수집했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
Get-MpComputerStatus |
    Select-Object AMServiceEnabled, AntivirusEnabled,
        RealTimeProtectionEnabled, AntivirusSignatureVersion,
        AntivirusSignatureLastUpdated
Test-Path `
    'C:\W31-W40-Lab\W-39\offline-antivirus-update-procedure.txt'
다음 명령으로 설정 상태를 확인했습니다.
Get-MpComputerStatus |
    Select-Object AntivirusEnabled, RealTimeProtectionEnabled,
        AntivirusSignatureVersion, AntivirusSignatureLastUpdated
Get-ScheduledTask -TaskPath '\W39-Lab\' `
    -TaskName 'Offline-Defender-Update-Review' `
    -ErrorAction SilentlyContinue
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: Defender는 활성화됐지만 시그니처가 오래됐고 오프라인 업데이트 절차가 없었습니다.
6. 조치 방법
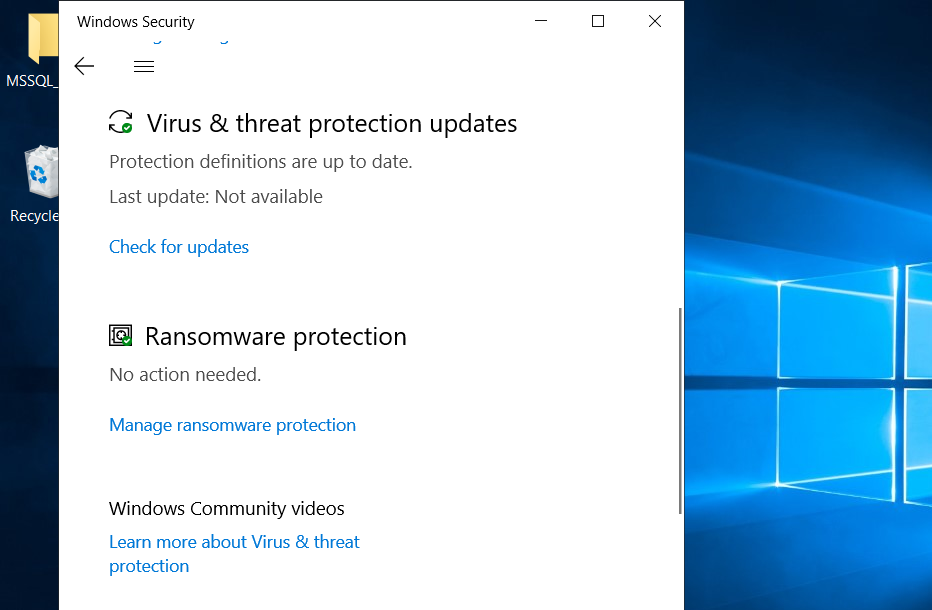
인터넷 연결 PC에서 정식 오프라인 패키지를 내려받아 Microsoft 서명과 SHA-256을 확인하고 통제 매체로 반입한 뒤 설치·빠른 검사를 수행하는 절차를 작성했습니다. 매주 시그니처 상태를 기록하는 승인 작업도 등록했습니다. 이번 실습에서는 실제 패키지를 반입하지 않았습니다.
# 통제된 매체로 반입한 Microsoft 정식 패키지
Get-AuthenticodeSignature .\mpam-fe.exe
Get-FileHash .\mpam-fe.exe -Algorithm SHA256
Start-Process .\mpam-fe.exe -Wait
Start-MpScan -ScanType QuickScan
Get-MpComputerStatus |
    Select-Object AntivirusSignatureVersion,
        AntivirusSignatureLastUpdated
Windows 설정 경로: Windows 보안 > 바이러스 및 위협 방지 > 바이러스 및 위협 방지 업데이트
7. 이행진단 결과
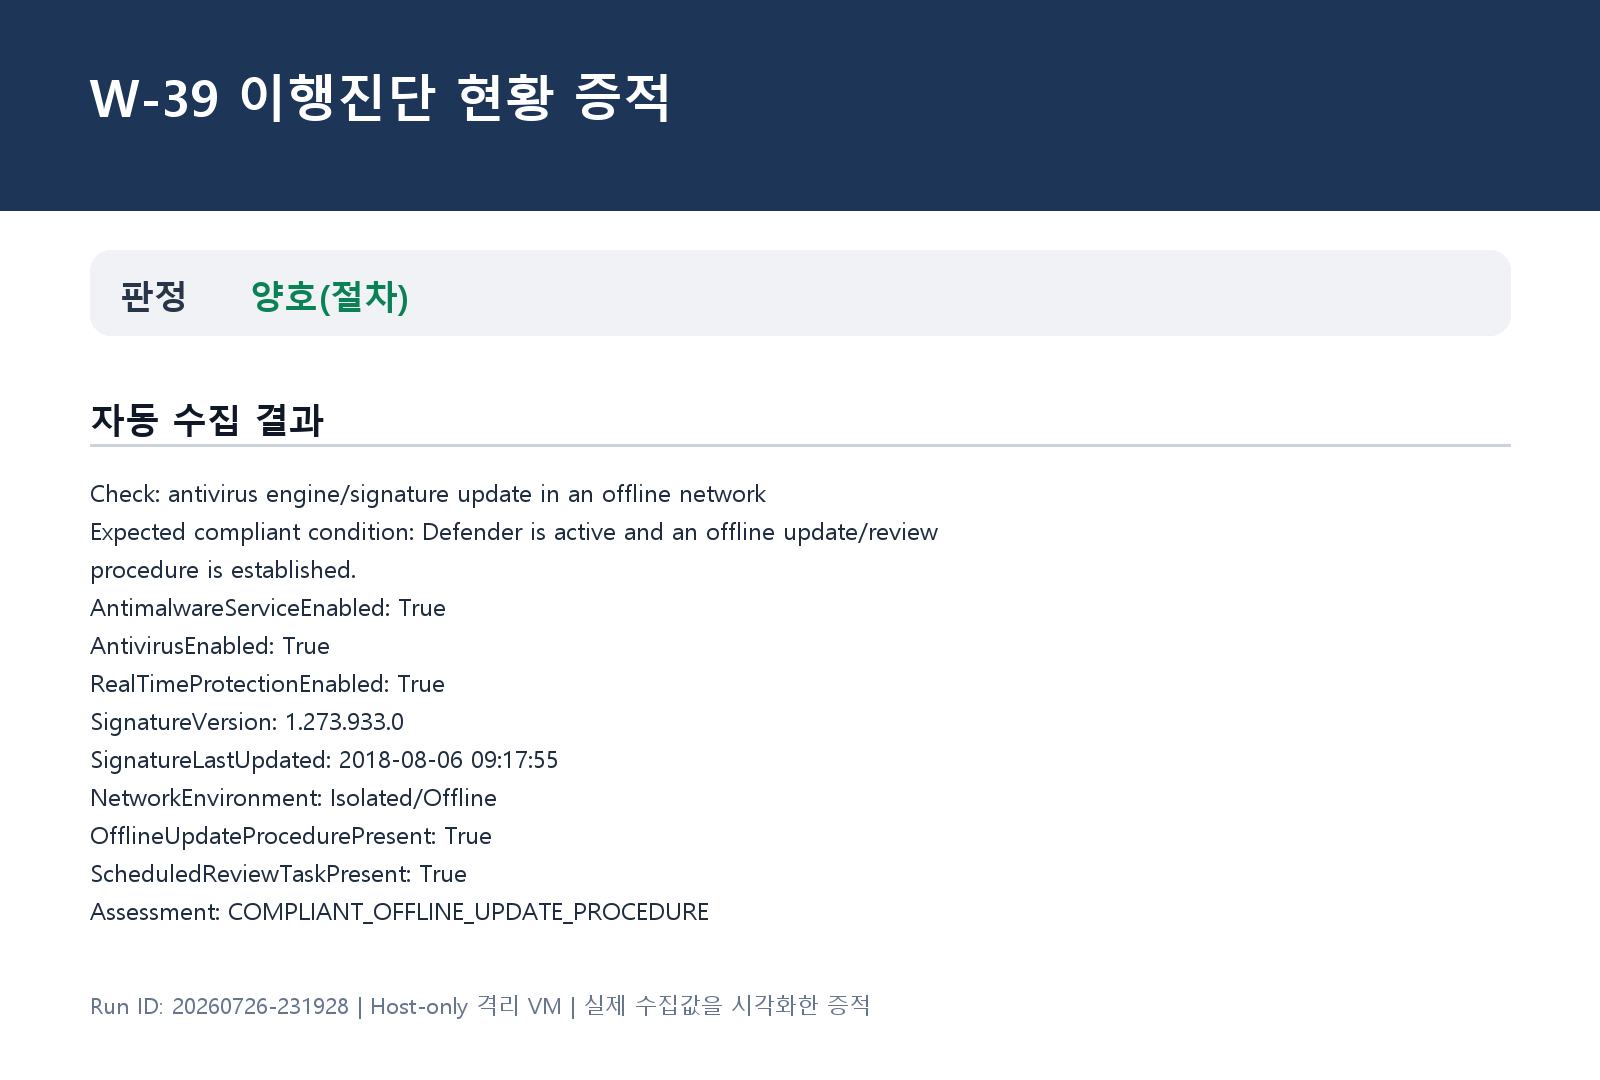
- 판정: 양호(가이드 기준·절차 수립)
- 자동 판정 근거: 망분리 환경의 오프라인 업데이트 절차와 주간 확인 작업이 수립되었습니다. 다만 시그니처 자체는 갱신되지 않아 실제 패키지 반입이 필요한 잔여 위험이 있습니다.
8. 실무 주의사항
가이드가 망분리 환경의 절차 수립을 인정하더라도 지나치게 오래된 시그니처를 운영상 방치해서는 안 됩니다. 절차의 존재와 최근 실행 이력을 구분해 평가해야 합니다.
컨설턴트 조언
- 백신 설치 여부뿐 아니라 엔진·시그니처 버전, 마지막 업데이트, 실시간 보호와 최근 검사 결과를 확인합니다.
- 오프라인 패키지는 공식 배포처, 전자서명, 해시, 매체 통제와 반입 승인 기록을 함께 남깁니다.
- 긴급 위협 공지 시 정기 주기보다 빠르게 반입할 수 있는 비상 절차와 담당자를 지정합니다.
- EDR 또는 타사 백신 사용 시 Defender 수동 모드 여부를 확인해 중복 엔진 충돌을 오탐으로 보지 않습니다.
9. 마무리
망분리 서버도 오프라인 백신 업데이트 절차를 실제로 실행하고 최신 상태를 증명해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-41 NTP 및 시각 동기화 설정 (0) | 2026.08.10 |
|---|---|
| [인프라진단] #W-40 정책에 따른 시스템 로깅 설정 (0) | 2026.08.07 |
| [인프라진단] #W-38 주기적 보안 패치 및 벤더 권고사항 적용 (0) | 2026.08.07 |
| [인프라진단] #W-37 예약된 작업에 의심스러운 명령이 등록되어 있는지 점검 (0) | 2026.08.07 |
| [인프라진단] #W-36 원격터미널 접속 타임아웃 설정 (0) | 2026.08.07 |
시리즈와 관련 학습
현재 글과 같은 환경의 전체 글과 핵심 실습으로 이어집니다.


