[인프라진단] #W-40 정책에 따른 시스템 로깅 설정
1. 항목 설명
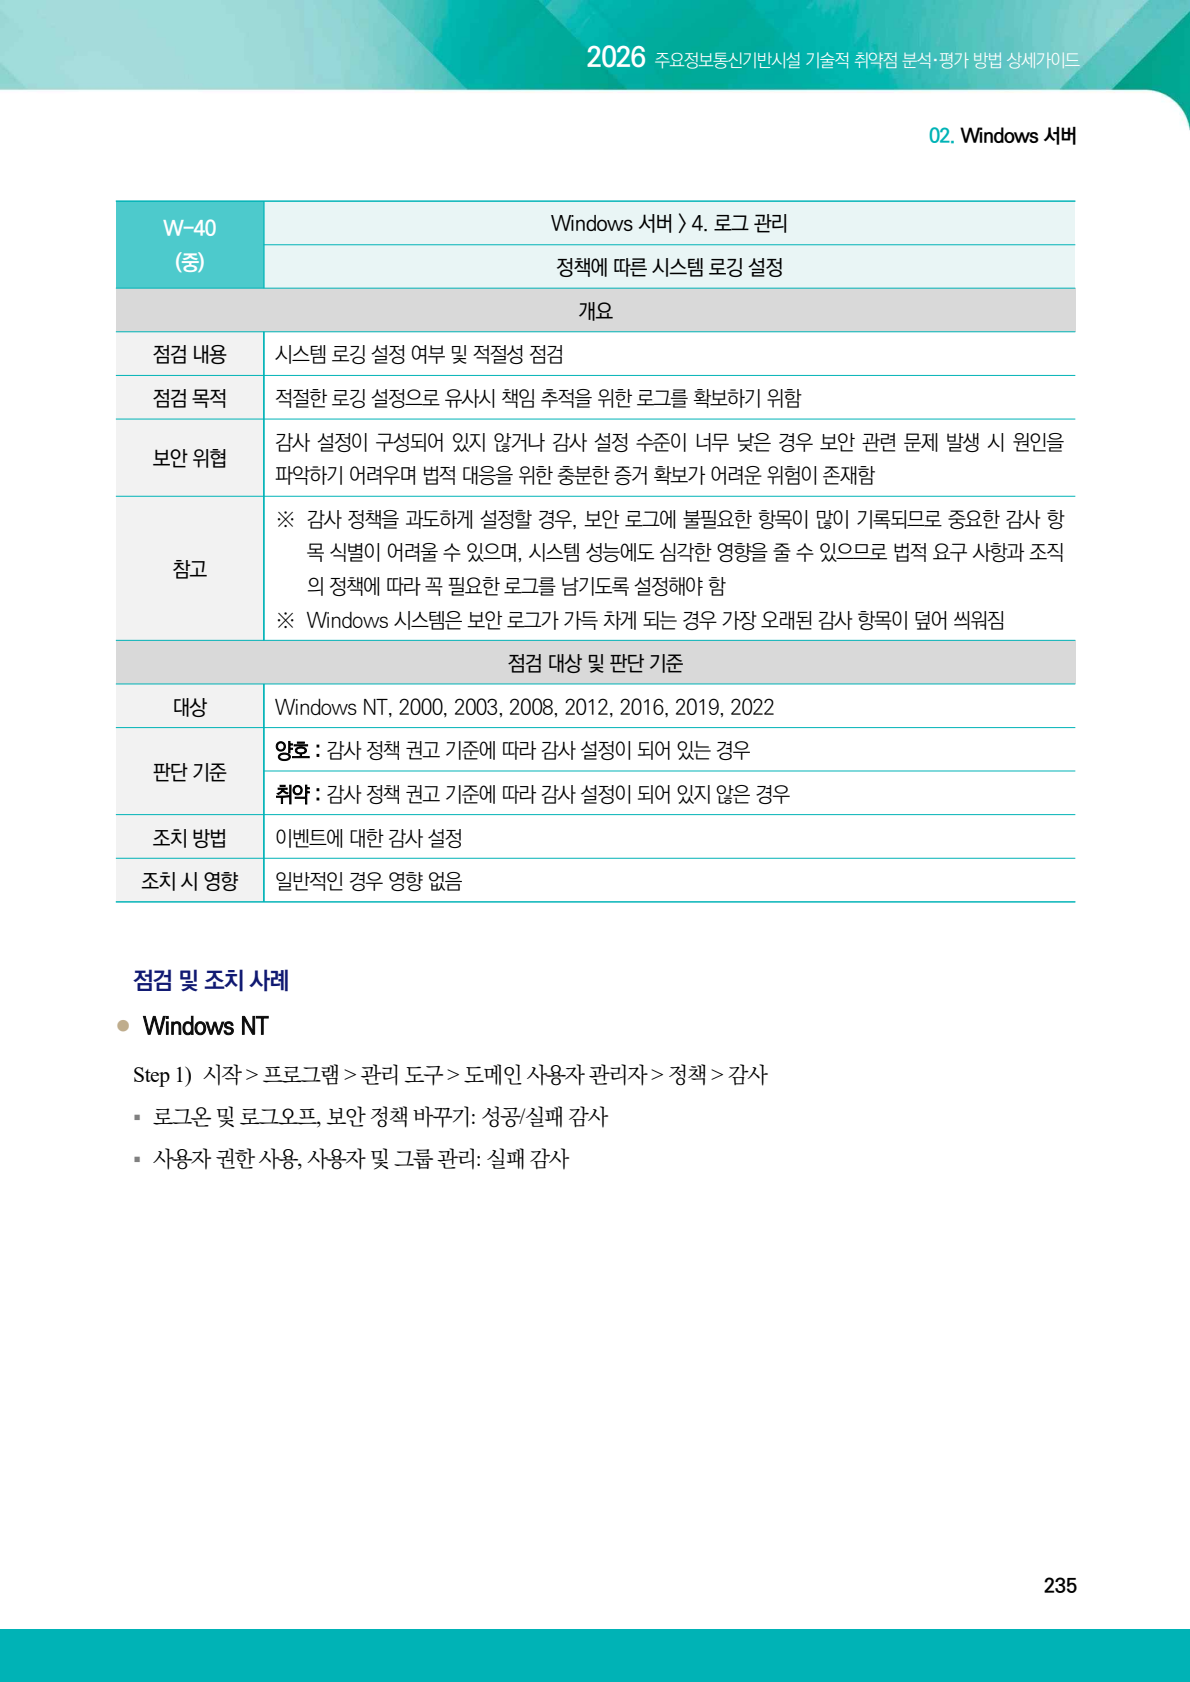
Windows 감사 정책은 로그온, 계정 관리, 권한 사용과 정책 변경 같은 보안 행위를 이벤트 로그에 남깁니다. 필요한 감사가 빠지면 사고 원인과 행위자를 추적할 증거를 확보하기 어렵습니다.
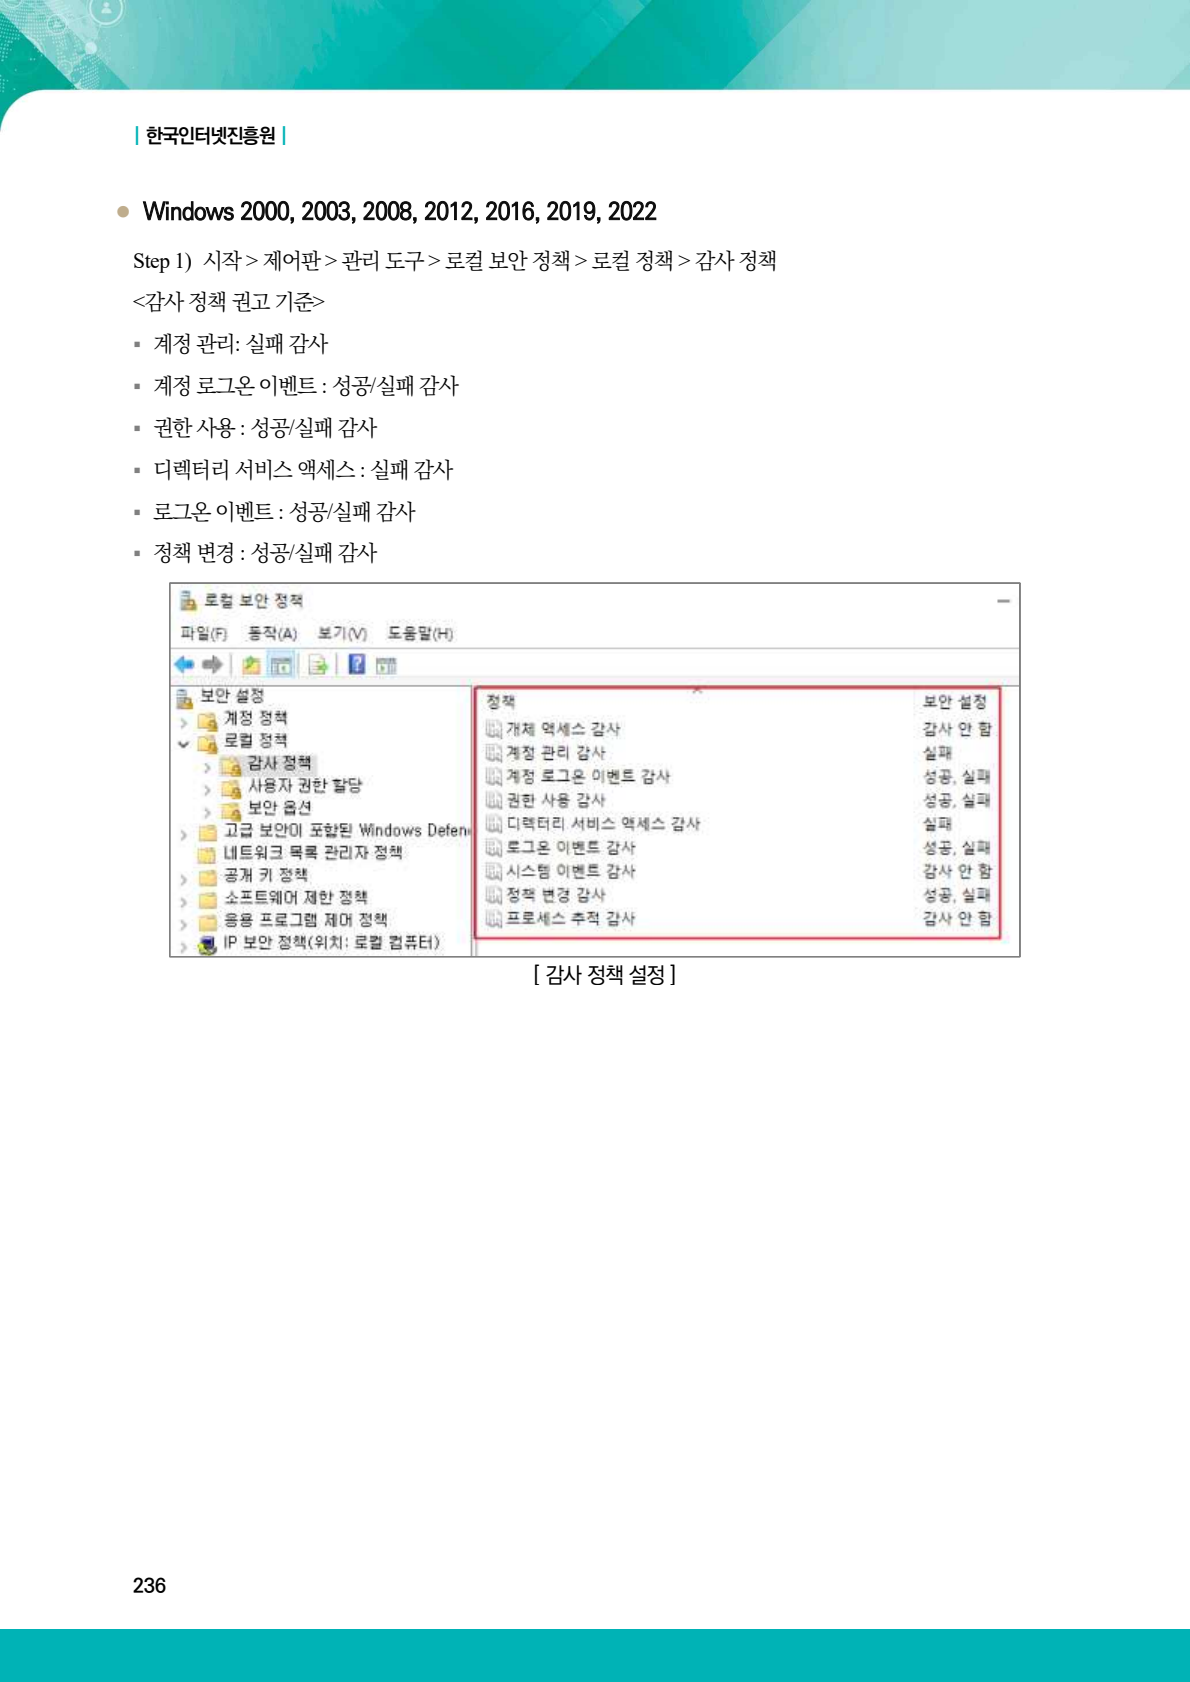
판단 기준: 가이드의 감사 정책 권고 기준에 따라 설정하면 양호, 권고 기준을 충족하지 않으면 취약입니다.
2026 가이드 근거
2. 점검 목적
보안 사고와 운영 장애 발생 시 책임 추적에 필요한 성공·실패 이벤트를 기록하고 조사 가능한 증거를 확보하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 최초 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: 20260726-231928
4. 취약 상태 구성
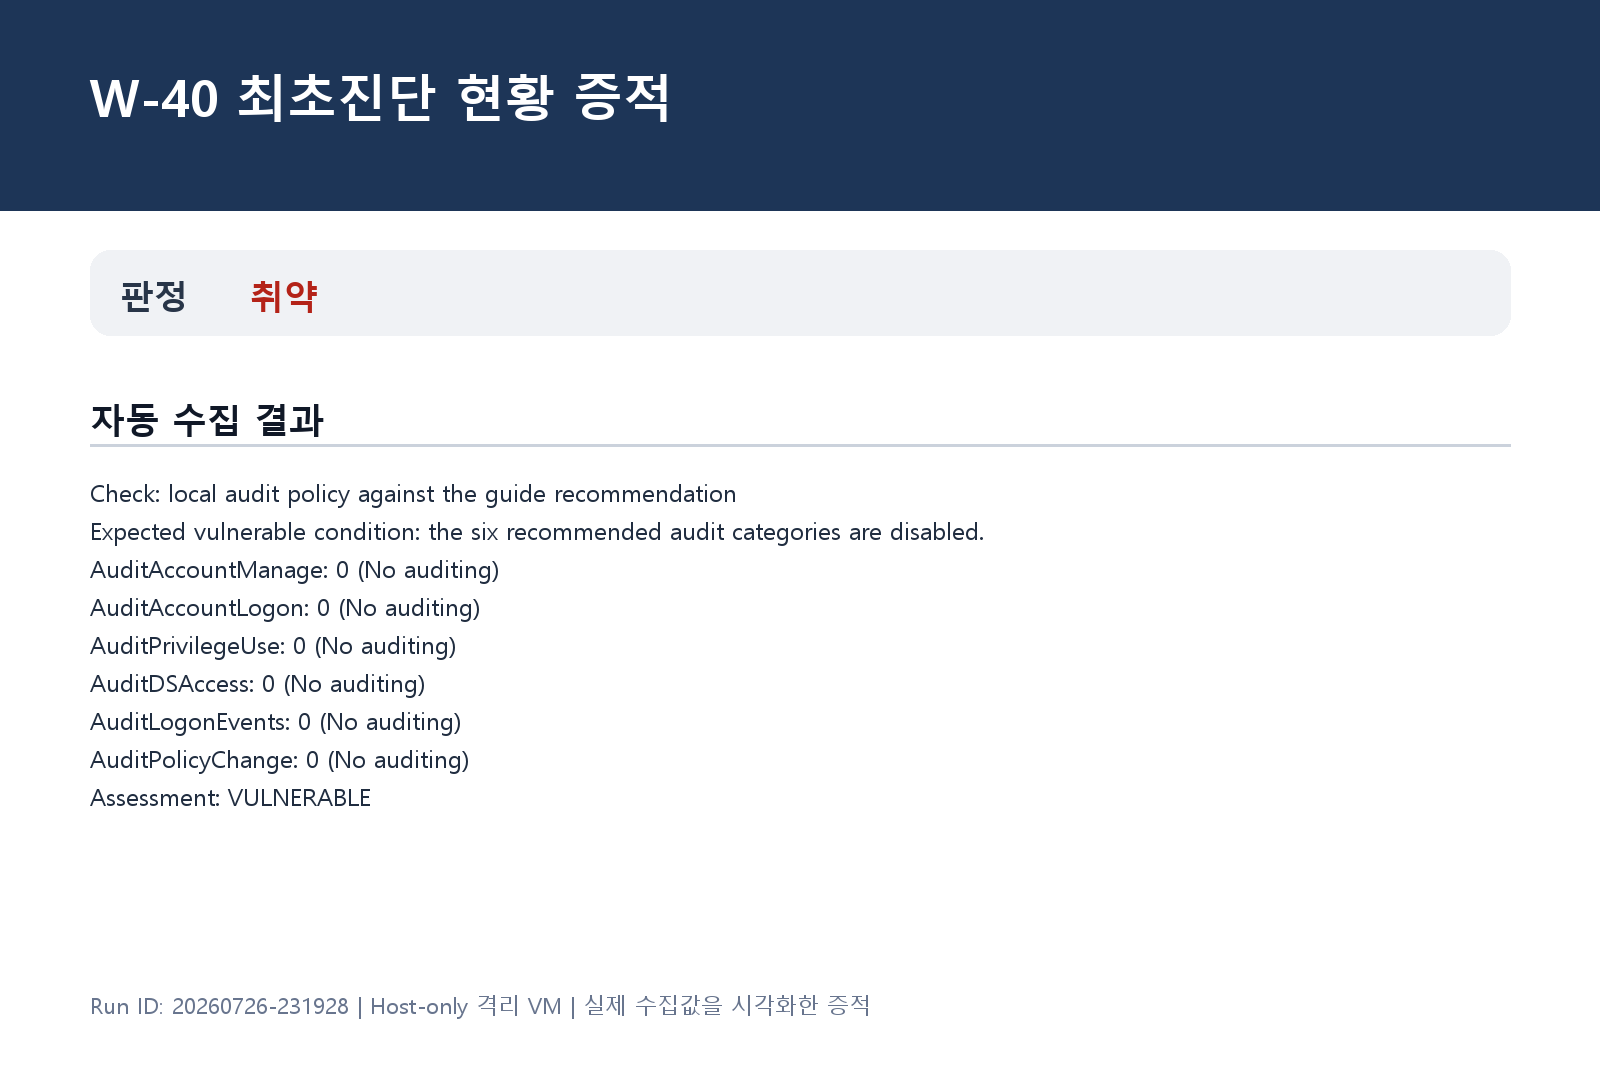
계정 관리, 계정 로그온, 권한 사용, 디렉터리 서비스 액세스, 로그온 이벤트, 정책 변경의 여섯 감사 범위를 모두 감사 안 함으로 설정했습니다. 격리 VM에서 최초 증적 수집 직후 권고 값으로 복원했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
# 보안 템플릿의 [Event Audit] 예시
AuditAccountManage = 0
AuditAccountLogon = 0
AuditPrivilegeUse = 0
AuditDSAccess = 0
AuditLogonEvents = 0
AuditPolicyChange = 0

secedit /configure /db w40-before.sdb `
    /cfg w40-before.inf /areas SECURITYPOLICY /quiet
다음 명령으로 설정 상태를 확인했습니다.
secedit /export /cfg .\effective-audit-policy.inf `
    /areas SECURITYPOLICY /quiet
Select-String .\effective-audit-policy.inf `
    -Pattern '^Audit(AccountManage|AccountLogon|PrivilegeUse|DSAccess|LogonEvents|PolicyChange)'
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: 가이드가 요구하는 여섯 감사 범위가 모두 No auditing으로 확인되었습니다.
6. 조치 방법
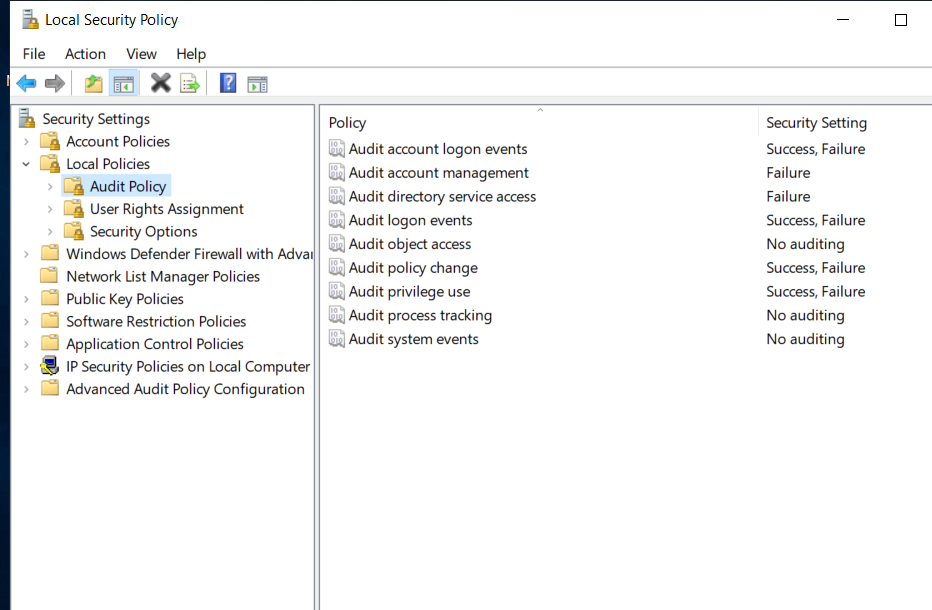
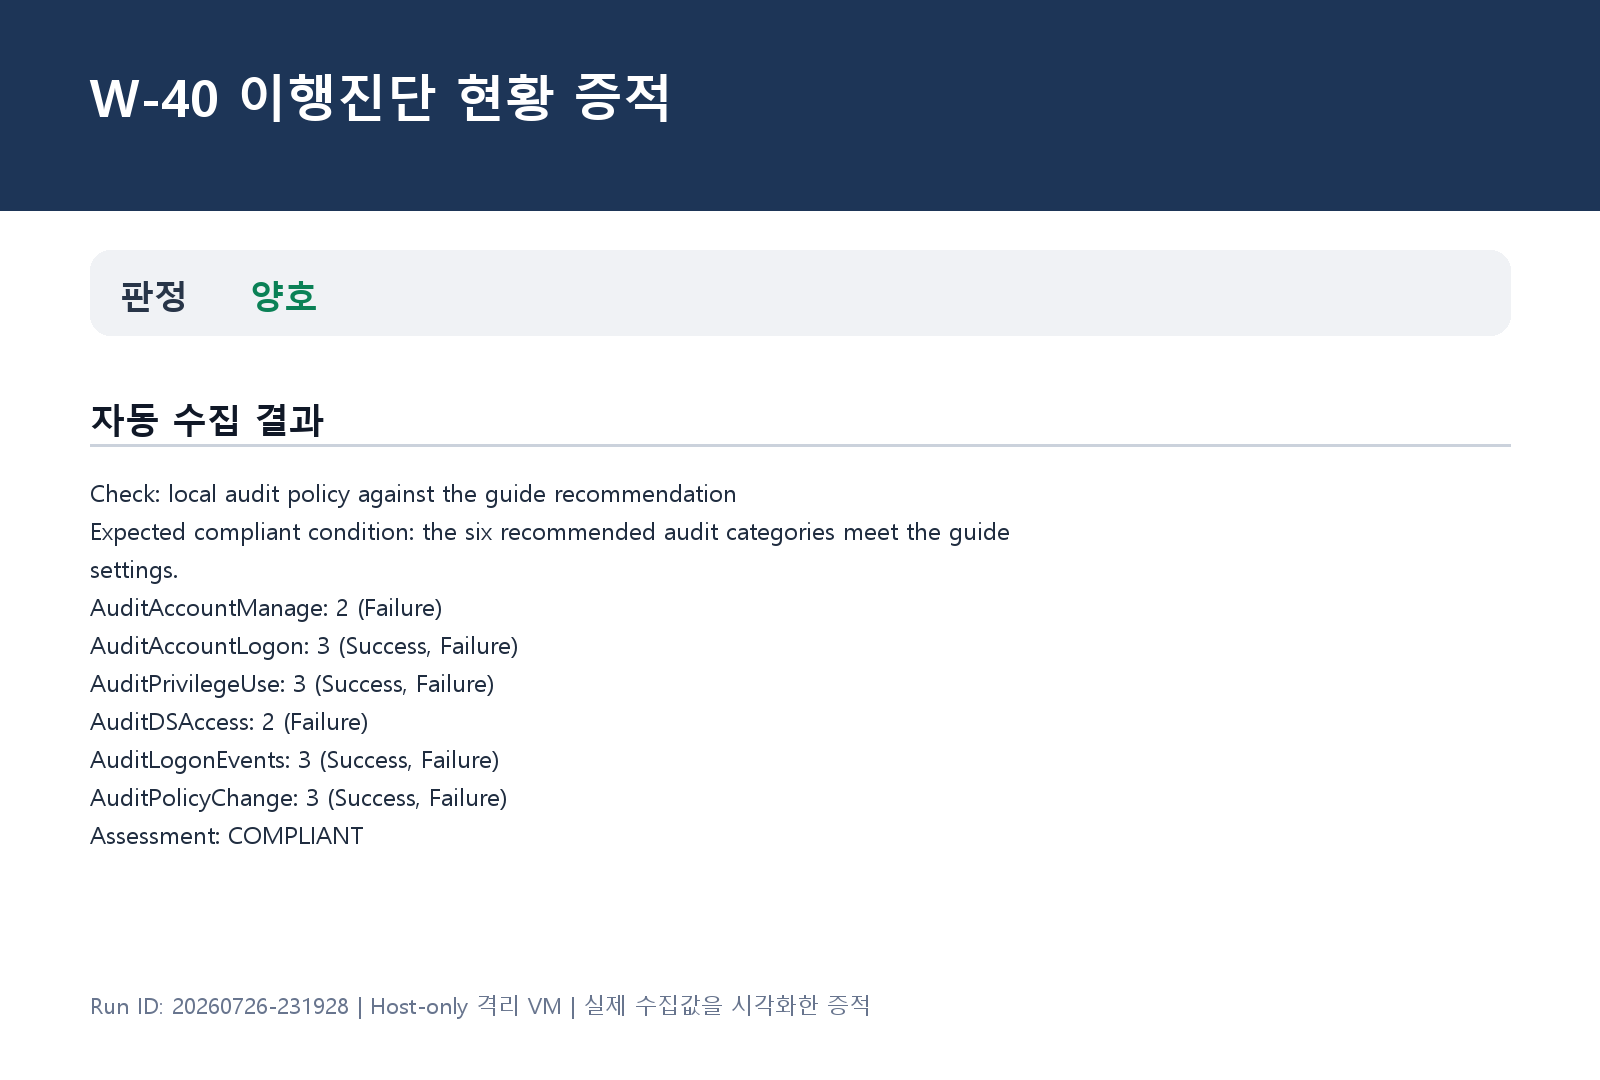
계정 관리와 디렉터리 서비스 액세스는 실패 감사를, 계정 로그온·권한 사용·로그온 이벤트·정책 변경은 성공과 실패 감사를 적용했습니다.
# 보안 템플릿의 [Event Audit] 권고 값
AuditAccountManage = 2
AuditAccountLogon = 3
AuditPrivilegeUse = 3
AuditDSAccess = 2
AuditLogonEvents = 3
AuditPolicyChange = 3

secedit /configure /db w40-after.sdb `
    /cfg w40-after.inf /areas SECURITYPOLICY /quiet
Windows 설정 경로: 로컬 보안 정책 > 로컬 정책 > 감사 정책
7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: 여섯 감사 범위가 가이드의 실패 또는 성공·실패 권고 값과 일치했습니다.
8. 실무 주의사항
감사를 과도하게 켜면 이벤트가 급증해 중요한 징후가 묻히고 보안 로그가 빨리 덮어써질 수 있습니다. 수집 목적과 보관 용량을 함께 설계해야 합니다.
컨설턴트 조언
- 도메인 GPO와 로컬 정책 중 실제 적용 원본을 확인하고 정책 결과 집합으로 검증합니다.
- 고급 감사 정책이 기본 감사 정책을 재정의하는지 auditpol /get /category:*로 대조합니다.
- 감사 정책만 설정하지 말고 이벤트 로그 용량, 중앙 수집, 보관 기간과 시간 동기화를 함께 확인합니다.
- 정책 변경 후 대표 성공·실패 이벤트를 발생시켜 이벤트 ID와 SIEM 수집까지 종단 검증합니다.
9. 마무리
감사 정책은 권고 성공·실패 범위를 적용하고 로그 저장·수집·보관 체계와 함께 운영해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-42 이벤트 로그 관리 설정 (0) | 2026.08.10 |
|---|---|
| [인프라진단] #W-41 NTP 및 시각 동기화 설정 (0) | 2026.08.10 |
| [인프라진단] #W-39 백신 프로그램 업데이트 (0) | 2026.08.07 |
| [인프라진단] #W-38 주기적 보안 패치 및 벤더 권고사항 적용 (0) | 2026.08.07 |
| [인프라진단] #W-37 예약된 작업에 의심스러운 명령이 등록되어 있는지 점검 (0) | 2026.08.07 |


