[인프라진단] #CA-12 통신구간 암호화 설정
1. 항목 설명
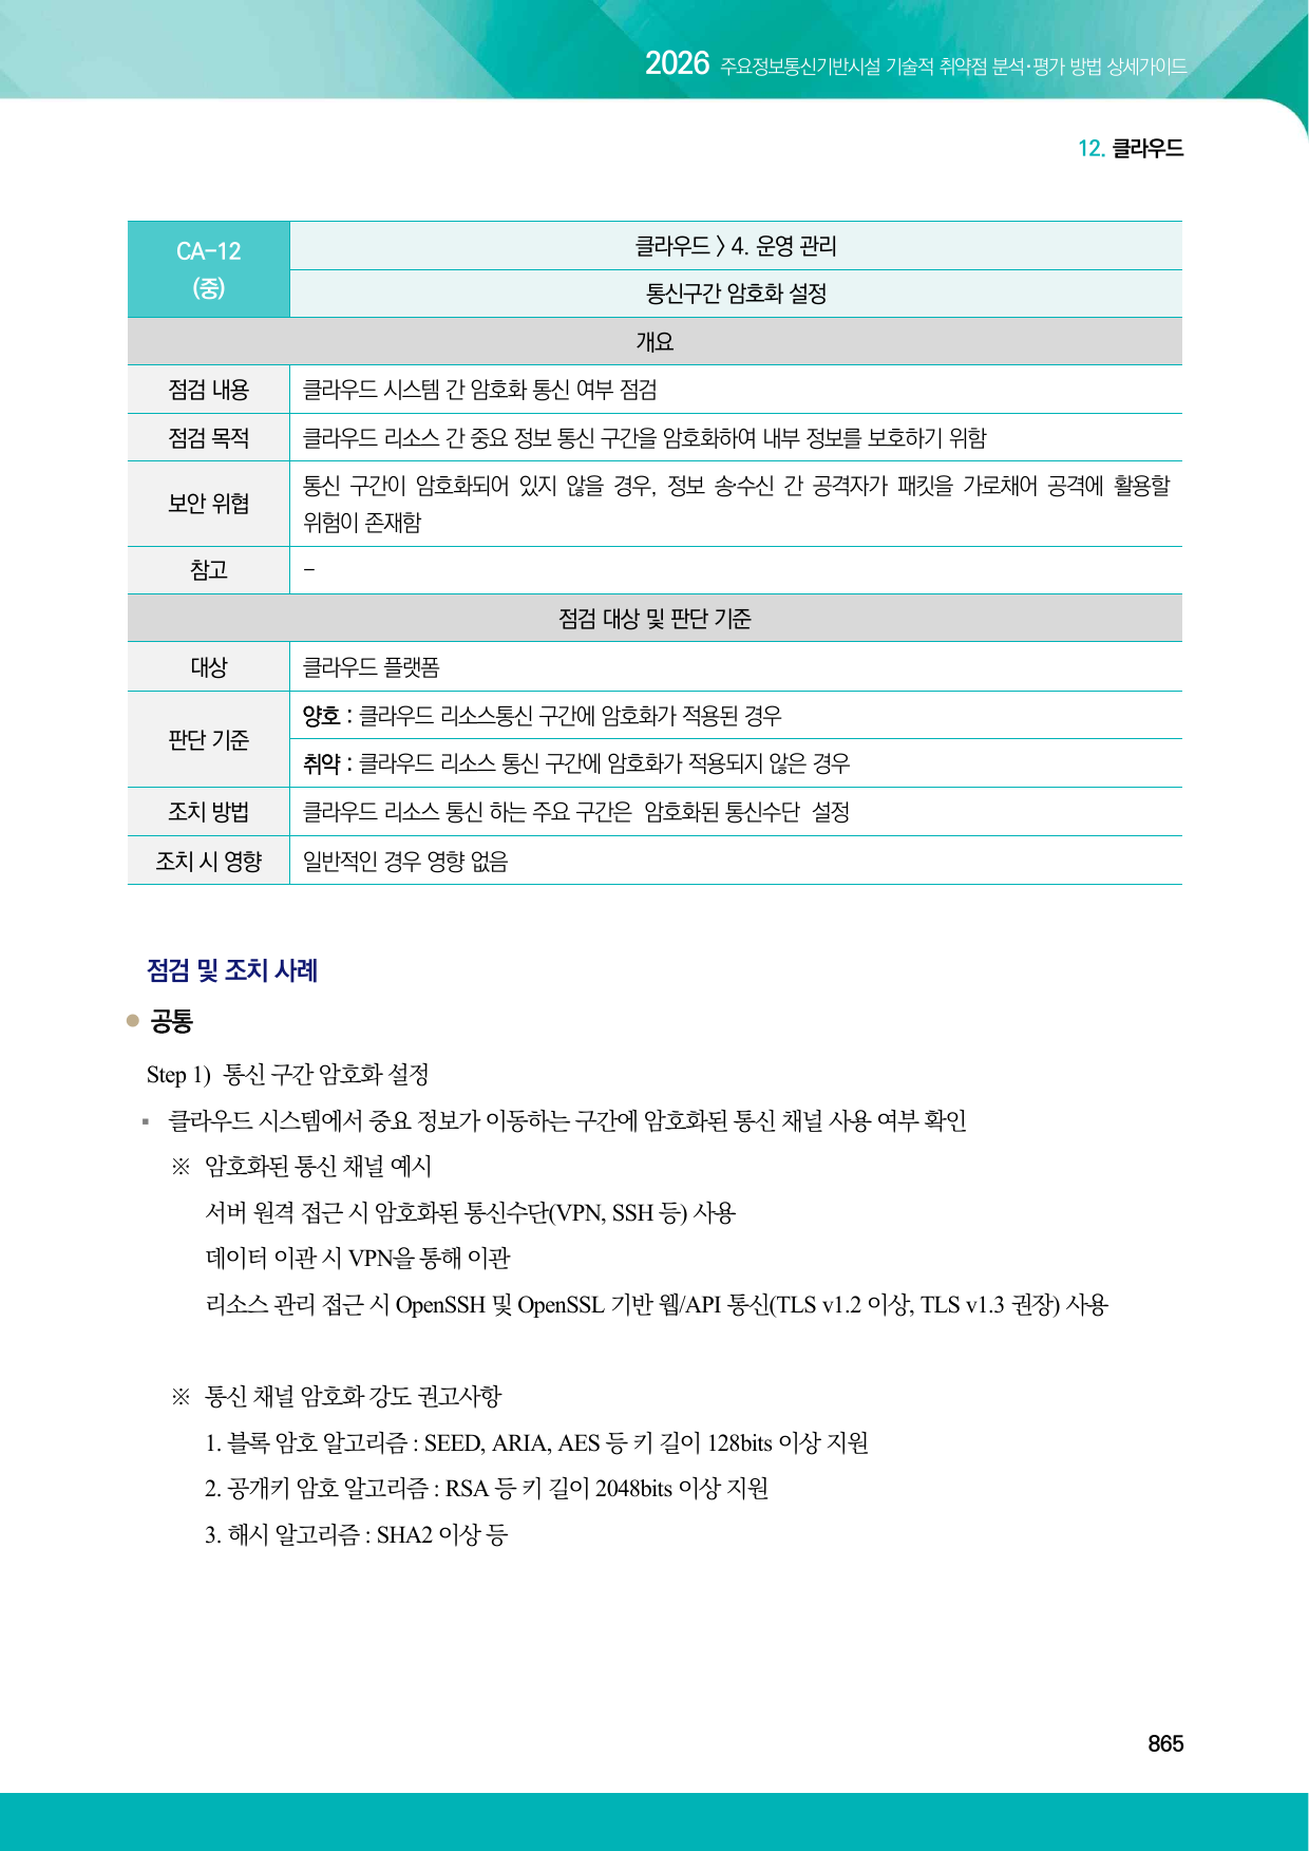
클라우드 서비스와 사용자, 서비스 간 통신에 HTTPS·TLS 등 암호화 프로토콜이 적용되어 있는지 점검하는 항목입니다.
중요 정보가 오가는 외부·내부 통신구간에 안전한 암호화가 적용되고 평문 프로토콜이 차단된 경우 양호합니다.
2026 가이드 근거
2. 점검 목적
네트워크 구간의 도청, 세션 탈취와 데이터 변조를 방지하고 인증정보와 업무 데이터가 평문으로 전달되지 않도록 하는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- 외부 서비스 엔드포인트: 0개
- Load Balancer·Public DB·API 서비스: 미사용
- NCP 관리 콘솔 접속: HTTPS
- 과금 방지: 암호화 검증용 유료 워크로드 미생성
4. 취약 상태 구성
통신 대상 워크로드가 없어 HTTP나 평문 DB 포트를 고의로 열지 않았습니다. 본 실습은 대상 없음 상태와 서비스 도입 시 필요한 TLS 구성 경로를 확인하는 예방 통제 방식으로 진행했습니다.
5. 최초진단 결과
- 최초진단 판정: 해당 없음(N/A)
- 판정 근거: 업무 데이터를 처리하는 외부·내부 서비스 엔드포인트가 없음
- 참고 확인: NCP 관리 콘솔은 HTTPS로 접속

6. 조치 방법
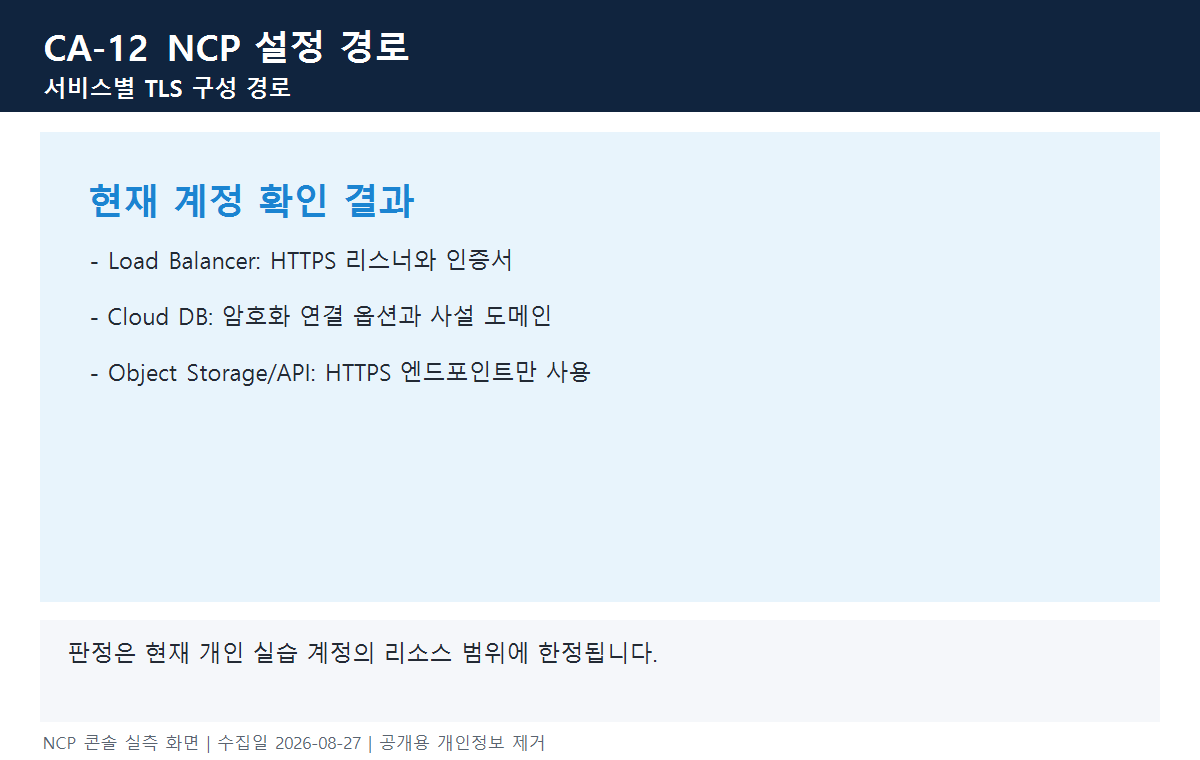
웹 서비스는 Load Balancer의 HTTPS 리스너와 유효한 인증서를 사용하고 HTTP는 HTTPS로 전환하거나 차단합니다. DB와 API도 상품별 암호화 연결 옵션을 적용하고 평문 포트를 ACG에서 제한합니다.
구성 경로 예시:
- Load Balancer → Listener → HTTPS 및 인증서 설정
- Cloud DB → 연결 정보 → 암호화 연결 옵션 확인
- Object Storage·API → HTTPS 엔드포인트 사용
7. 이행진단 결과
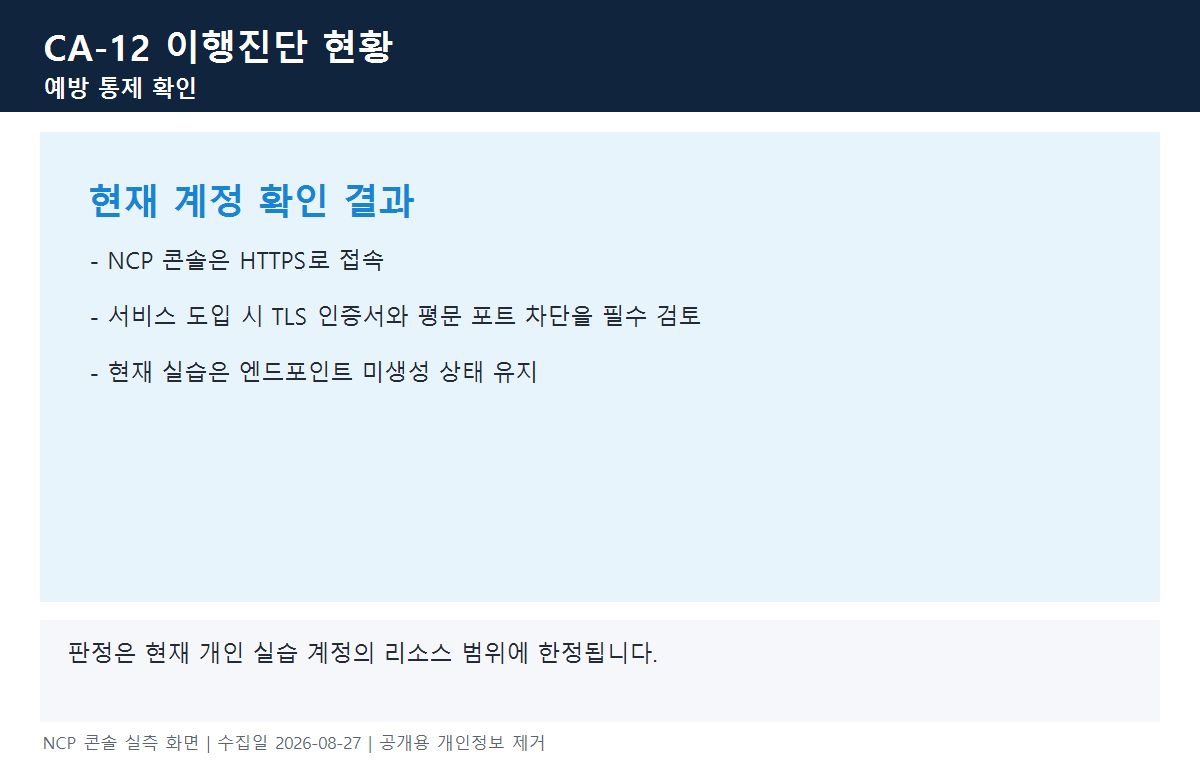
- 이행진단 판정: 예방 통제 확인
- 판정 근거: 서비스별 TLS 적용 지점과 평문 차단 원칙을 정리함
- 제한 사항: 대상 엔드포인트가 없어 인증서·암호군·프로토콜을 실제 스캔하지 않음
8. 실무 주의사항
HTTPS 표시만으로 충분하지 않습니다. TLS 버전, 인증서 만료, 호스트 이름, 중간 인증서와 약한 암호군까지 점검해야 하며 내부 통신도 예외로 두지 않아야 합니다.
컨설턴트 조언
- 인증서 만료 알림과 갱신 책임자를 지정하고 실제 교체 절차를 정기 시험합니다.
- 평문 리스너가 남아 있다면 리다이렉트 여부와 민감 요청의 선행 전송 가능성을 확인합니다.
- DB·메시지 큐·관리 에이전트 등 비웹 프로토콜의 TLS 적용도 자산별로 관리합니다.
- 암호화 종료 지점 이후의 내부 구간과 로그·헤더에 민감 정보가 남는지 함께 검토합니다.
9. 마무리
현재 통신 대상 서비스가 없어 N/A로 판정했습니다. 향후 워크로드를 만들 때 인증서, TLS 정책과 평문 포트 차단을 하나의 배포 기준으로 적용해야 합니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-14 인스턴스 로깅 설정 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-13 클라우드 서비스 사용자 계정 로깅 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-11 관계형 데이터베이스 암호화 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-10 스토리지 리소스 퍼블릭 접근 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-09 접근 제어 설정 관리 (0) | 2026.08.27 |


