[인프라진단] #CA-09 접근 제어 설정 관리
1. 항목 설명
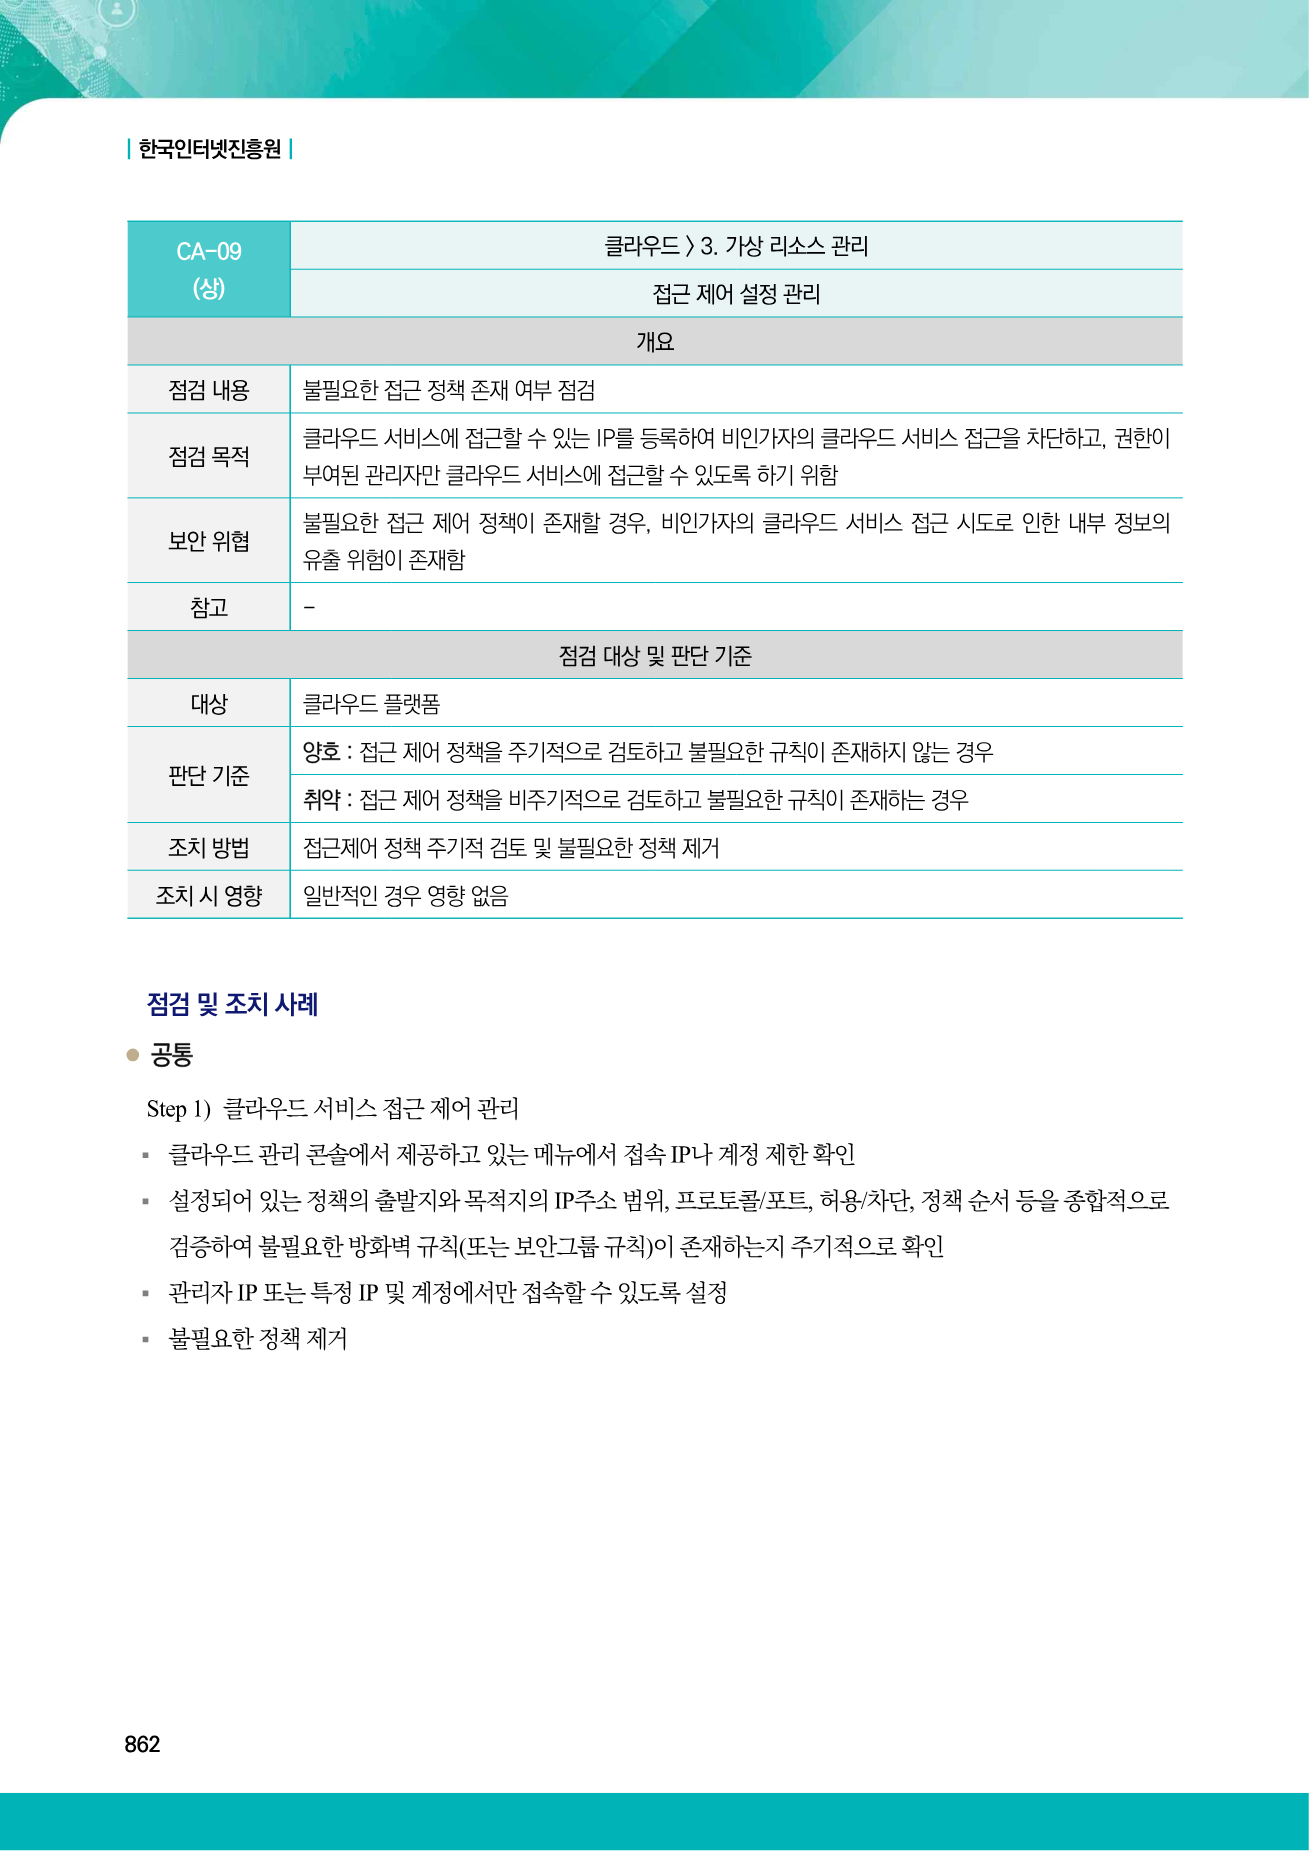
ACG와 방화벽 규칙의 접근 소스, 프로토콜, 포트가 업무에 필요한 범위로 제한되어 있는지 점검하는 항목입니다.
관리 포트가 인터넷 전체에 허용되지 않고 승인된 주소와 포트만 허용된 경우 양호합니다.
2026 가이드 근거
2. 점검 목적
불특정 다수에게 열린 관리 포트와 불필요한 서비스 포트를 차단하여 비인가 접속, 계정 공격과 취약 서비스 악용 위험을 줄이는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- 대상 VPC: ca-lab-vpc2
- 대상 ACG: ca-lab-acg
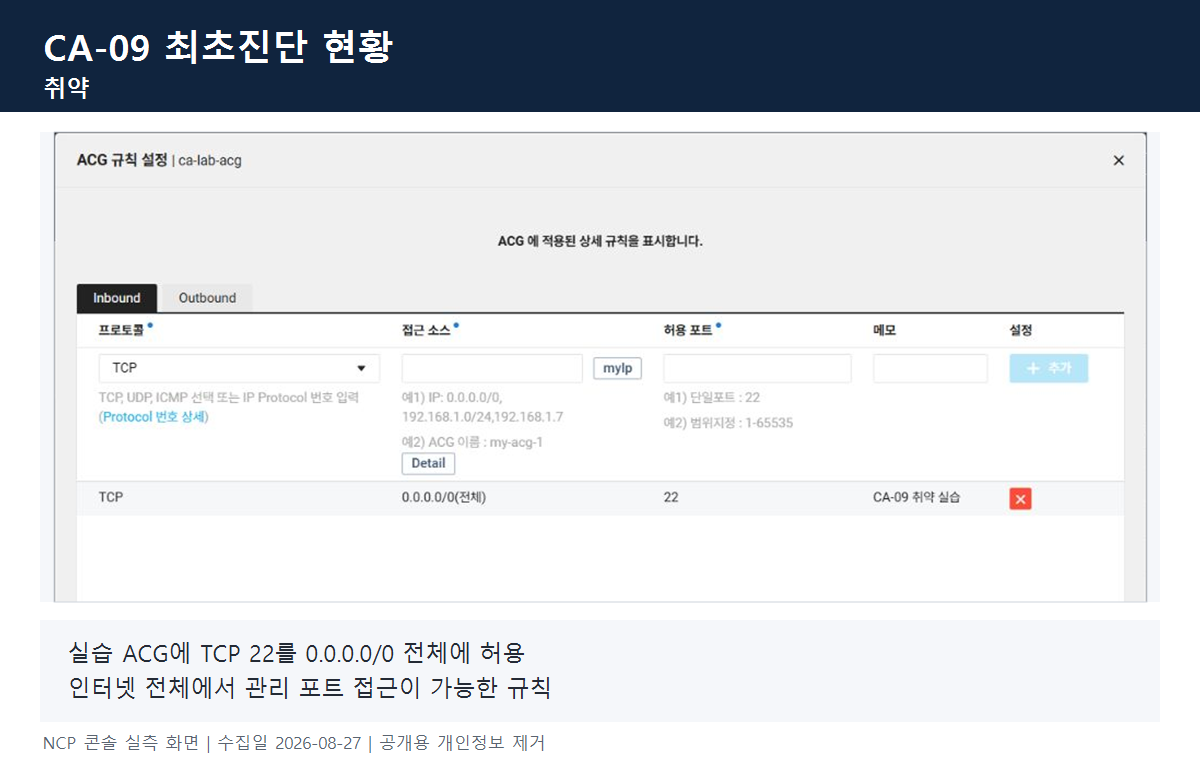
- 최초 규칙: TCP 22, 접근 소스 0.0.0.0/0
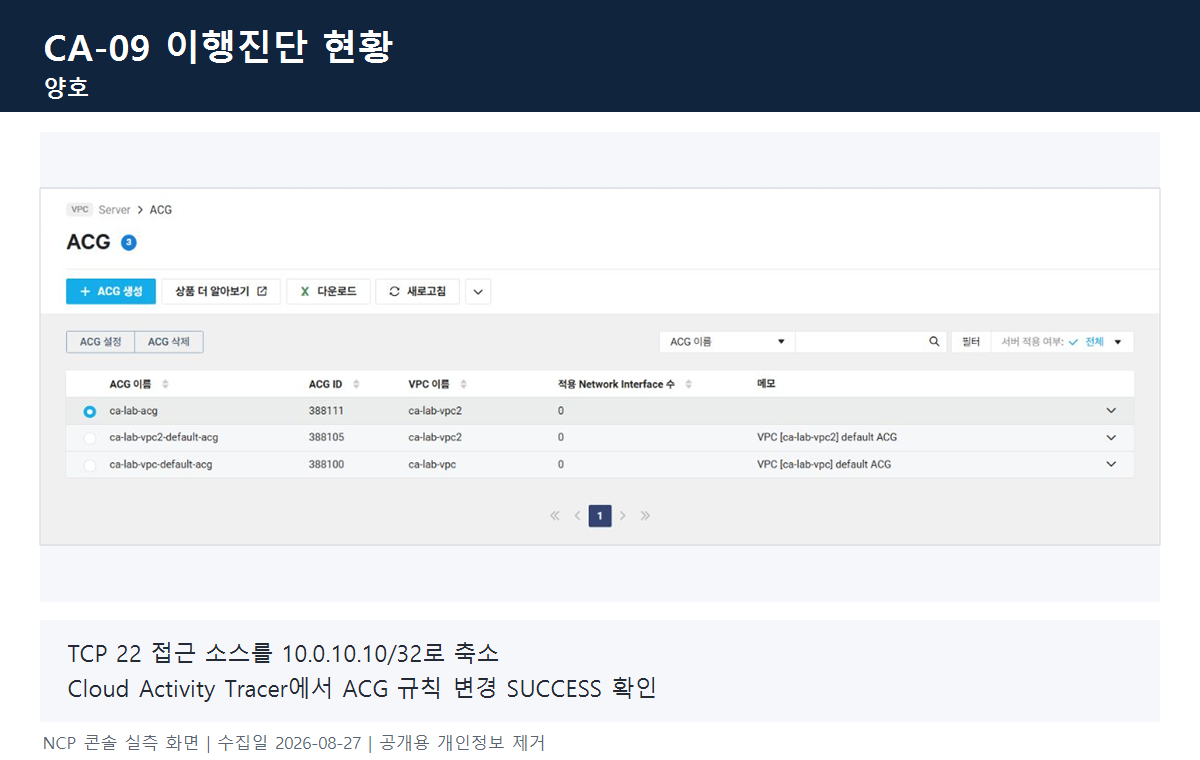
- 조치 규칙: TCP 22, 접근 소스 10.0.10.10/32
- Server 연결: 없음
4. 취약 상태 구성
실습 ACG의 Inbound 규칙에 TCP 22번 포트를 0.0.0.0/0 전체에 허용했습니다. 연결된 Server는 없지만 ACG 정책 자체는 인터넷 전체에서 관리 포트 접근을 허용하는 취약 구성입니다.
5. 최초진단 결과
- 최초진단 판정: 취약
- 판정 근거: SSH 관리 포트가 모든 IPv4 주소에 허용됨
- 확인 규칙: TCP / 0.0.0.0/0 / 22
6. 조치 방법
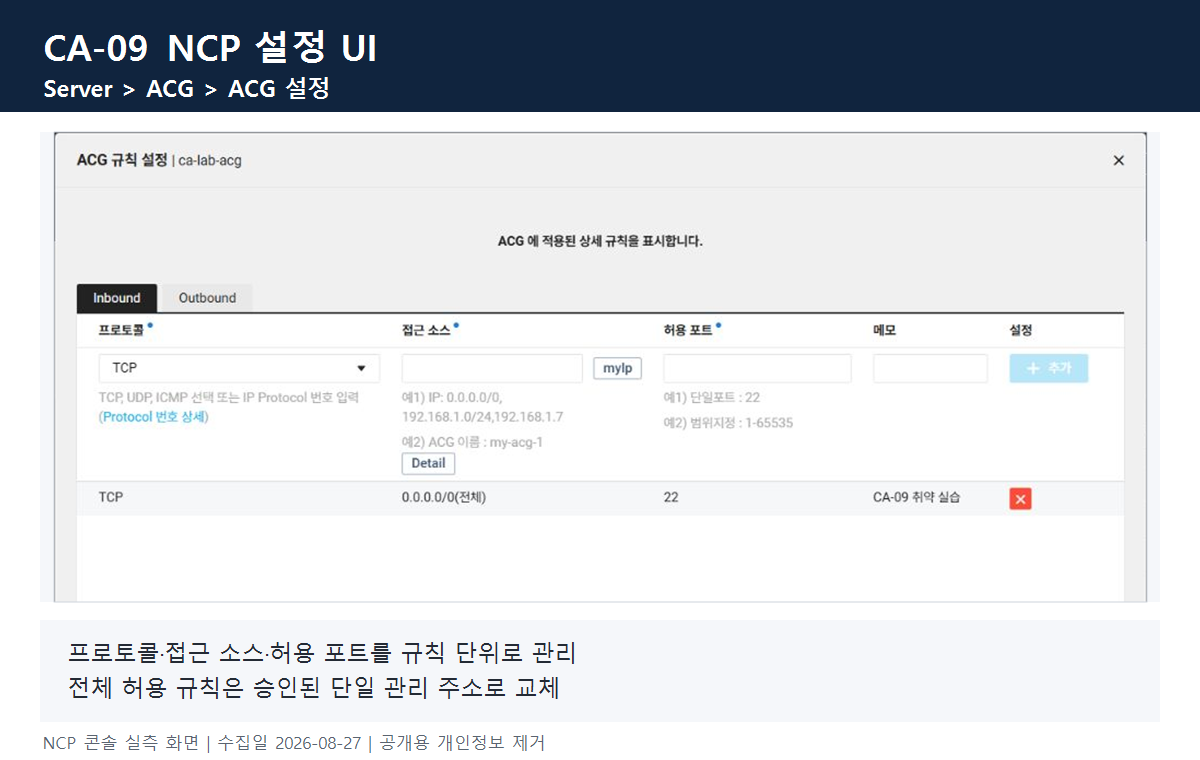
전체 허용 규칙을 삭제하고 승인된 단일 관리 호스트를 가정한 10.0.10.10/32 주소만 TCP 22번 포트에 접근하도록 변경했습니다.
콘솔 경로: Server → ACG → 대상 ACG 선택 → ACG 설정 → Inbound
7. 이행진단 결과
- 이행진단 판정: 양호
- 판정 근거: TCP 22 접근 소스가 10.0.10.10/32로 축소됨
- 변경 추적: Cloud Activity Tracer에서 ACG 규칙 변경 요청과 완료 결과 SUCCESS 확인
8. 실무 주의사항
0.0.0.0/0 자체가 항상 취약한 것은 아니지만, 관리 포트나 내부 서비스에 사용하면 위험합니다. 공개 서비스 포트도 Load Balancer나 WAF 등 의도한 진입점만 허용해야 합니다.
컨설턴트 조언
- 관리 포트는 승인된 VPN, Bastion Host 또는 관리망 대역에서만 접근하도록 제한합니다.
- 임시 전체 허용이 필요하면 종료 시각과 담당자를 기록하고 자동 회수 절차를 적용합니다.
- ACG뿐 아니라 Network ACL, 호스트 방화벽과 애플리케이션 인증을 함께 점검합니다.
- 규칙 이름보다 실제 소스·목적지·포트와 연결 리소스를 기준으로 판정합니다.
9. 마무리
이번 실습에서는 실제 ACG에 전체 허용 SSH 규칙을 구성한 뒤 단일 관리 주소로 축소하고 변경 로그까지 확인했습니다. 접근 제어는 최소 포트와 최소 소스를 기본값으로 운영해야 합니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-11 관계형 데이터베이스 암호화 설정 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-10 스토리지 리소스 퍼블릭 접근 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-08 가상 네트워크 리소스 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-07 VPC 네트워크 서브넷 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-06 네트워크 서비스 정책 관리 (0) | 2026.08.27 |


