[인프라진단] #CA-07 VPC 네트워크 서브넷 관리
1. 항목 설명
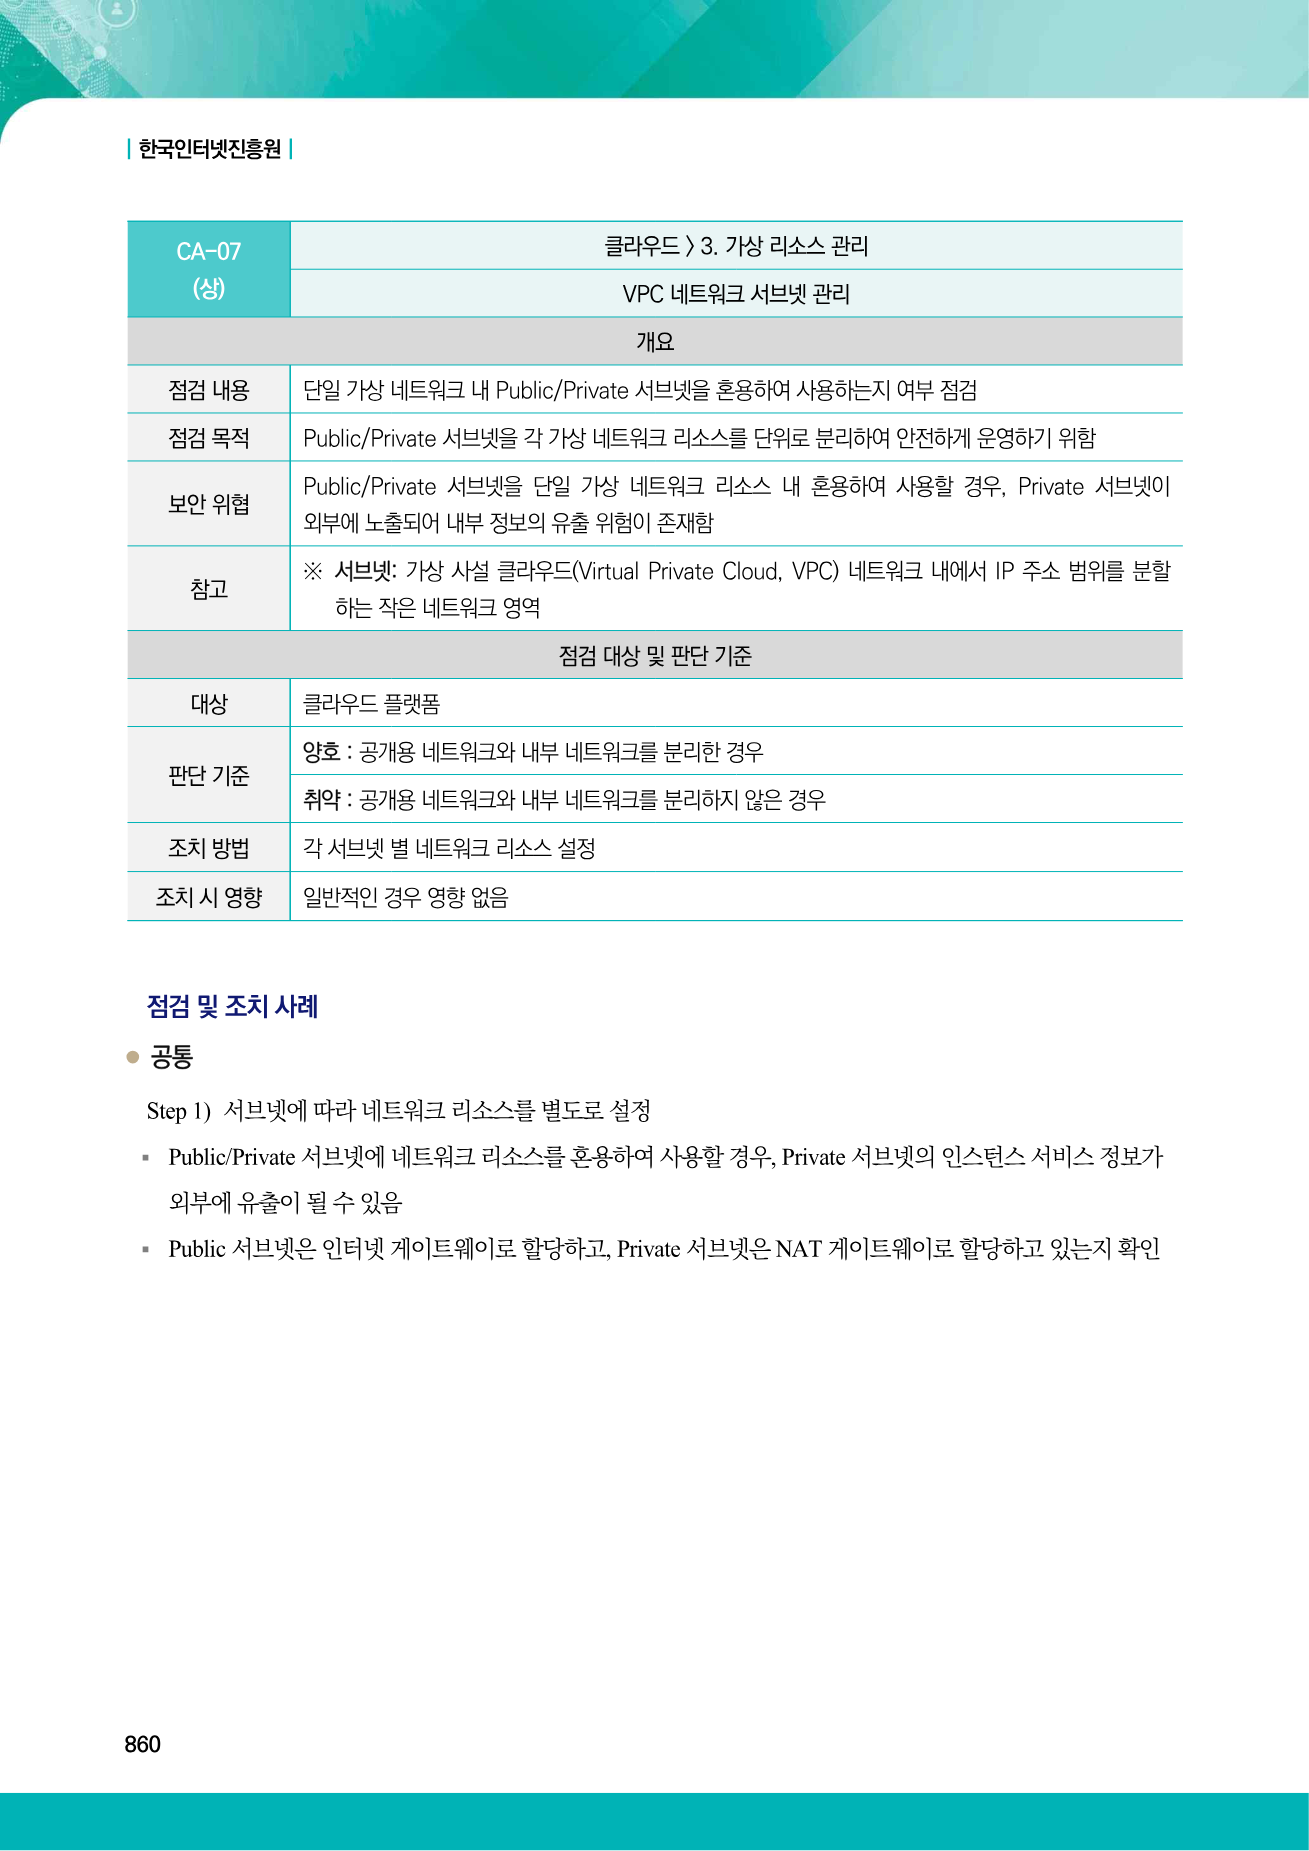
클라우드 VPC의 Public Subnet과 Private Subnet이 서비스 목적에 맞게 분리되어 있는지 점검하는 항목입니다.
외부 공개가 필요한 자원만 Public 영역에 배치하고 내부 업무·데이터 자원은 Private 영역에 분리한 경우 양호합니다.
2026 가이드 근거
2. 점검 목적
업무 성격이 다른 리소스를 네트워크 구간별로 분리하여 인터넷 노출 범위와 침해 사고의 수평 이동 가능성을 줄이는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- 확인 VPC: ca-lab-vpc, ca-lab-vpc2
- VPC 대역: 10.77.0.0/16, 10.0.0.0/16
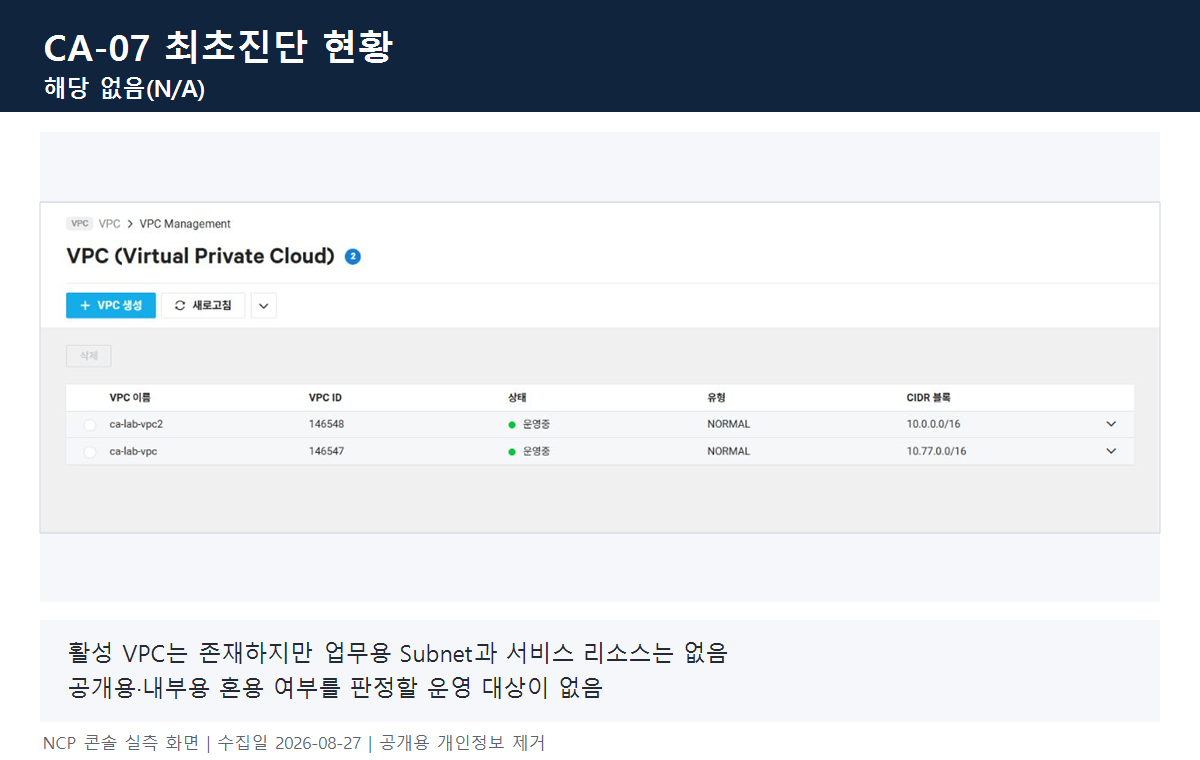
- 현재 Subnet: 없음
- 현재 Server·Cloud DB: 없음
- 과금 방지: 유료 워크로드 미생성
실습 범위
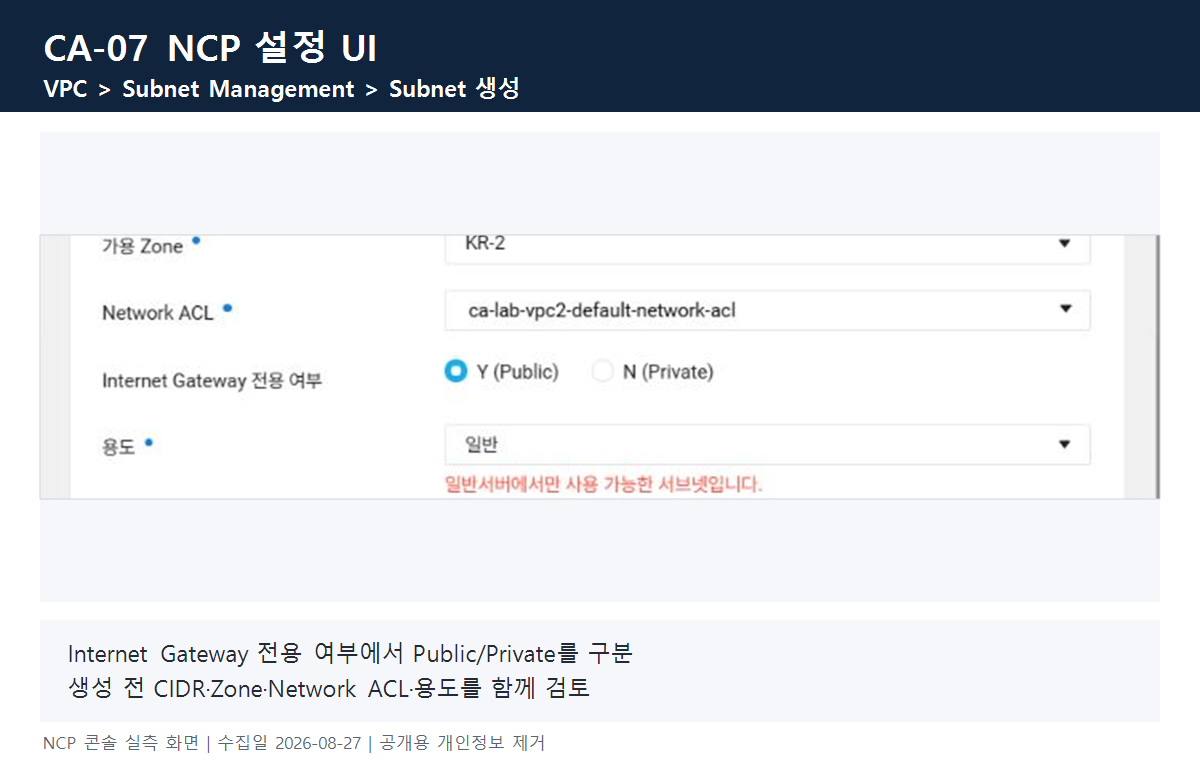
VPC와 Subnet 생성 화면의 Zone, Network ACL, Public/Private 선택 항목을 확인했습니다. 실제 업무용 Subnet과 서비스 리소스가 없어 운영 구성에 대한 적합성 판정은 N/A입니다.
4. 취약 상태 구성
대상 리소스가 없는 상태에서 취약한 Public Subnet을 임의로 생성하지 않았습니다. 콘솔 입력 검증 과정에서도 Subnet 생성이 완료되지 않았으므로 존재하지 않는 구성을 취약 증적으로 간주하지 않았습니다.
5. 최초진단 결과
- 최초진단 판정: 해당 없음(N/A)
- 판정 근거: 활성 VPC는 있으나 점검할 Subnet과 업무 리소스가 없음
- 확인 사항: Public·Private 혼용 여부를 판단할 운영 대상 없음
6. 조치 방법
향후 리소스를 생성할 때 인터넷 게이트웨이 연결이 필요한 웹 계층만 Public Subnet에 두고, 애플리케이션·DB·관리 계층은 Private Subnet에 배치합니다. 각 Subnet에는 목적에 맞는 Network ACL과 라우팅 정책을 적용해야 합니다.
콘솔 경로: VPC → Subnet Management → Subnet 생성
7. 이행진단 결과
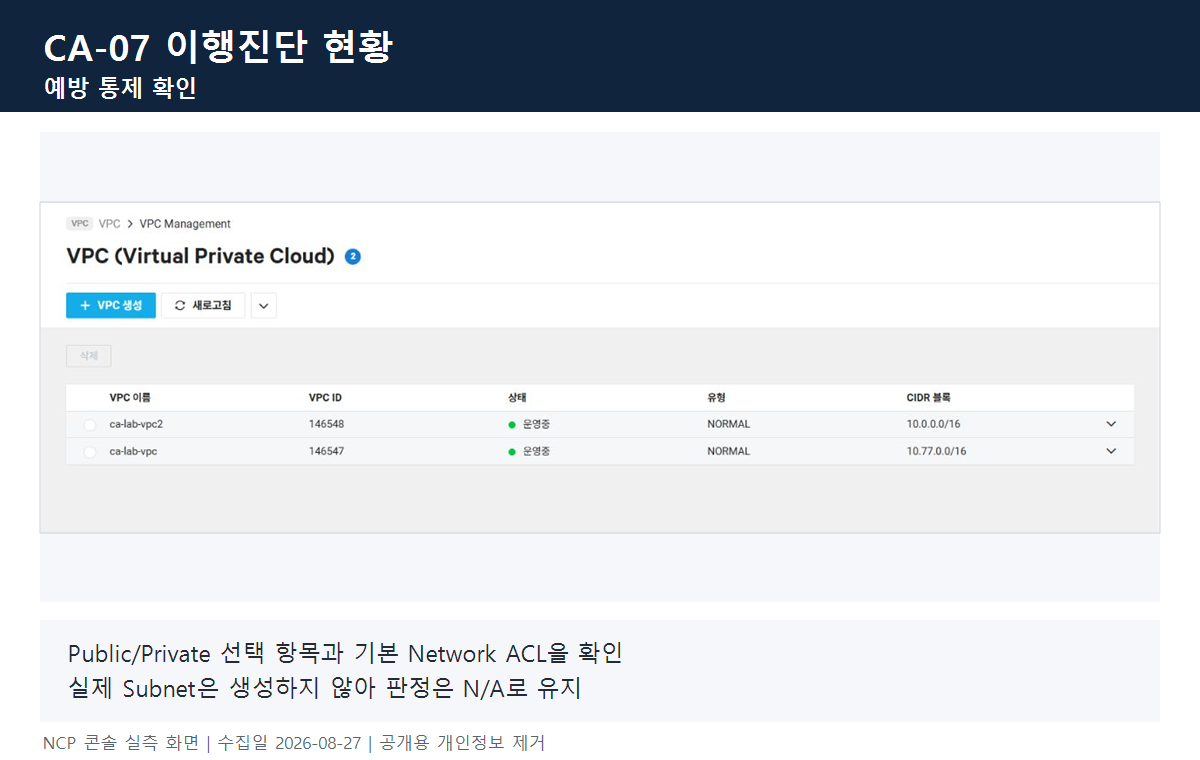
- 이행진단 판정: 예방 통제 확인
- 판정 근거: Public/Private 구분 설정 경로와 필수 입력 항목을 확인함
- 제한 사항: 실제 Subnet을 생성하지 않았으므로 운영 환경 양호 판정으로 확대할 수 없음
8. 실무 주의사항
Subnet 이름만으로 공개 여부를 판단하면 안 됩니다. 실제 라우팅 테이블, Internet Gateway, NAT Gateway, ACG, Network ACL과 연결 리소스를 함께 확인해야 합니다.
컨설턴트 조언
- 웹·애플리케이션·DB·관리 영역을 자산 중요도와 통신 흐름 기준으로 분리합니다.
- Private Subnet이라도 NAT 또는 프록시를 통한 외부 통신 경로와 기본 경로를 점검합니다.
- 동일 Subnet 내 과도한 동서 통신은 ACG와 호스트 방화벽으로 추가 제한합니다.
- 설계도와 실제 콘솔 구성이 일치하는지 정기적으로 대조하고 예외 경로를 문서화합니다.
9. 마무리
현재 계정에는 점검 대상 Subnet이 없어 N/A로 판정했습니다. 대신 실제 NCP 생성 화면에서 Public/Private 구분 지점을 확인하고, 향후 리소스 도입 시 적용할 분리 원칙을 정리했습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-09 접근 제어 설정 관리 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-08 가상 네트워크 리소스 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-06 네트워크 서비스 정책 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-05 인스턴스 서비스 정책 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-04 클라우드 계정 비밀번호 정책 관리 (0) | 2026.08.27 |


