NCP CA-06 VPC 권한 분리 — 네트워크 조회·변경 권한 점검
검증 범위 안내
2026-08-27 수집 화면에는 NCP_VPC_MANAGER 제거 후 NCP_VPC_VIEWER와 Server 조회 정책이 남은 것으로 기록되어 있습니다. 그러나 2026-10-07 현재 공식 VPC 권한 문서는 관리형 정책으로 NCP_VPC_MANAGER만 명시하고 있어 VIEWER의 현재 제공 여부는 활성 계정에서 재확인이 필요합니다. 실습 계정이 삭제되어 이 차이는 추가 검증하지 못했습니다.
1. 항목 설명
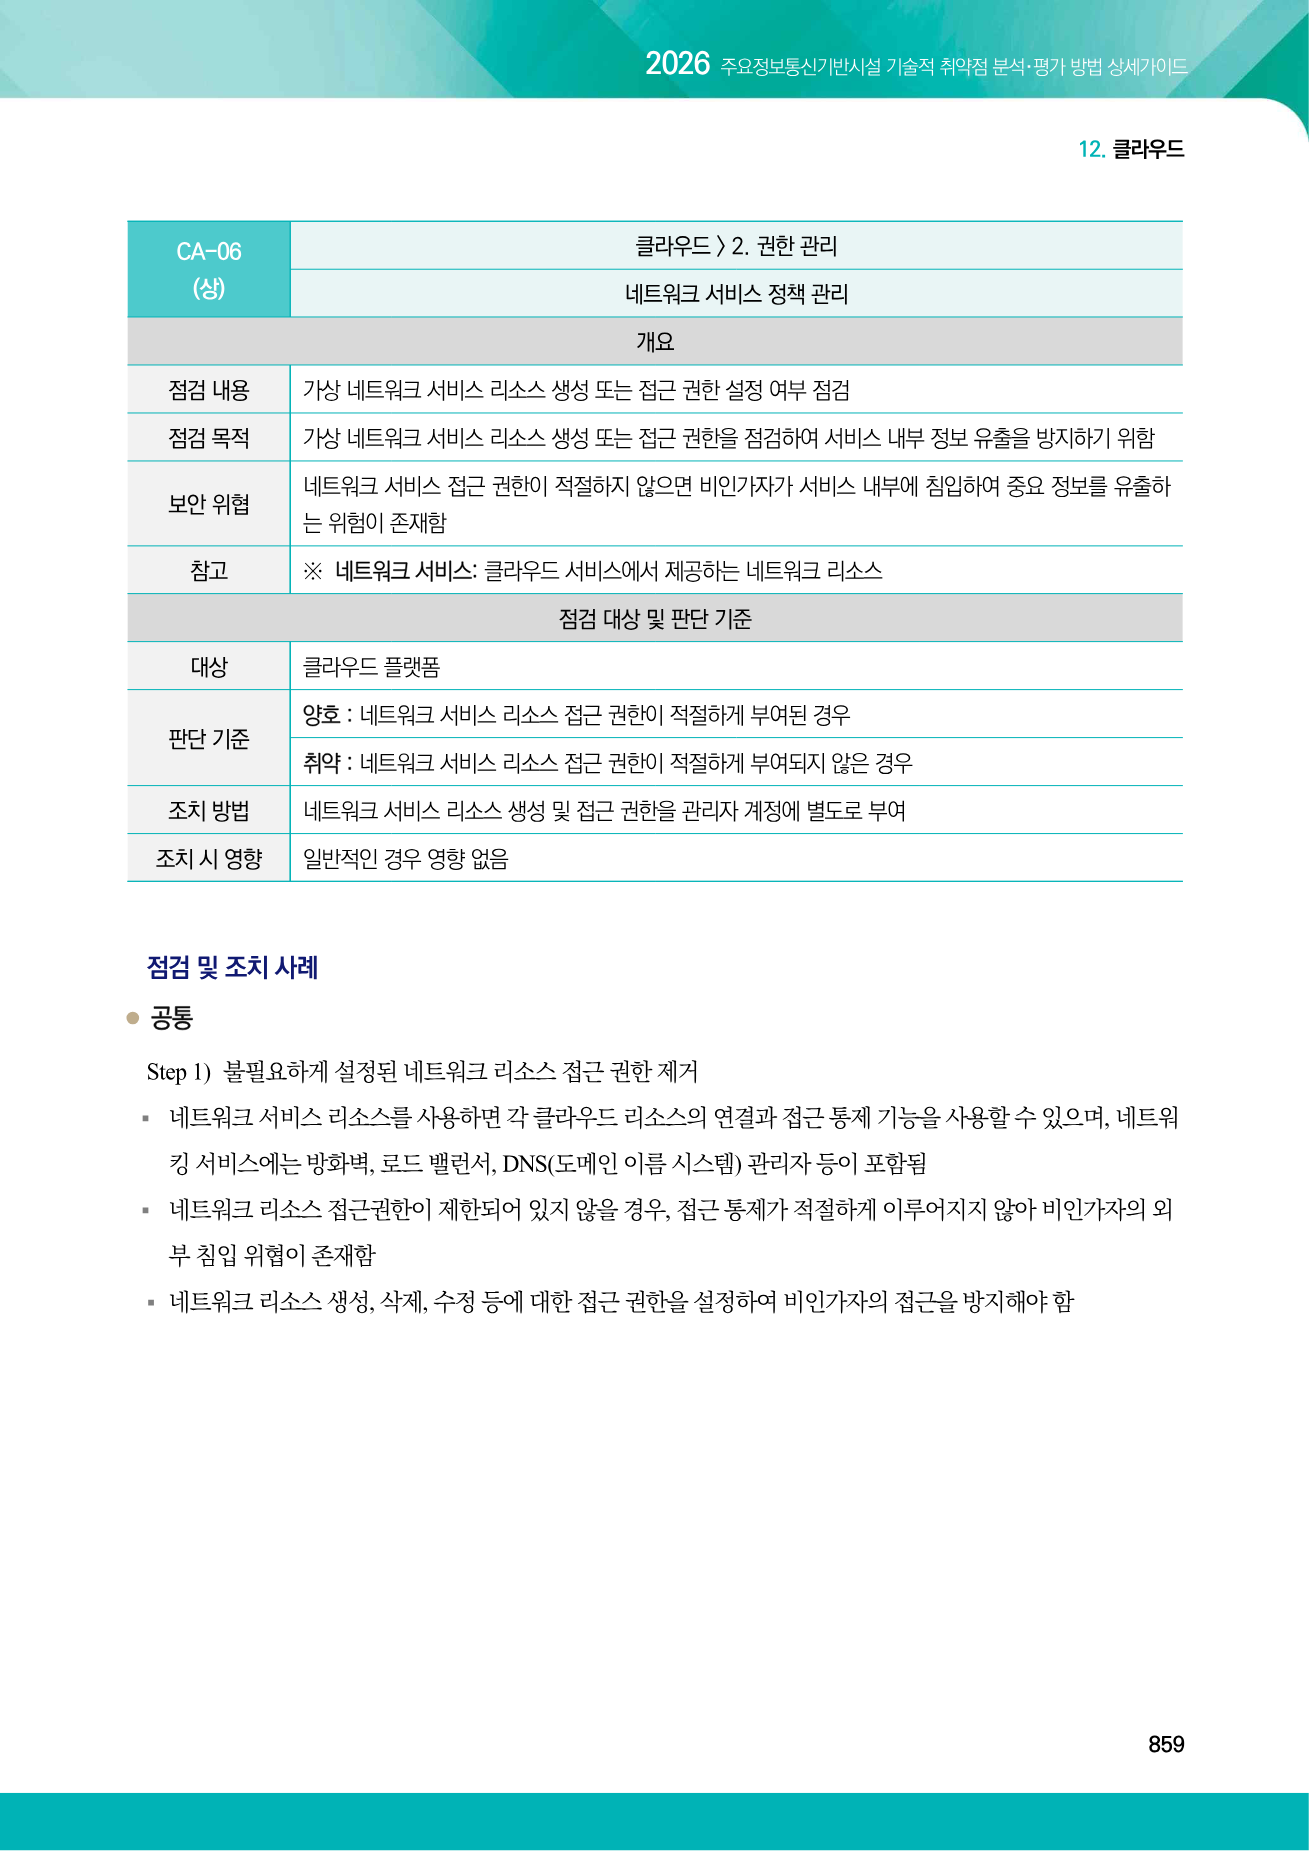
VPC, Subnet, Network ACL 등 클라우드 네트워크 서비스의 생성·변경·삭제 권한이 업무 목적에 맞게 부여되어 있는지 점검하는 항목입니다.
네트워크 현황만 확인하는 사용자에게 조회 권한만 부여된 경우 양호, 불필요한 관리 권한까지 부여된 경우 취약으로 판단합니다.
2026 가이드 근거
2. 점검 목적
과도한 네트워크 변경 권한으로 인한 외부 노출, 통신 단절, 보안 정책 우회와 비인가 경로 생성을 예방하는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- 대상 서브 계정: ca-lab-unused-20260827
- 업무 가정: VPC 현황 조회 전용 점검자
- 최초 정책: NCP_VPC_MANAGER
- 조치 후 정책: NCP_VPC_VIEWER, NCP_VPC_SERVER_VIEWER
- 과금 방지: 유료 네트워크 연계 리소스는 생성하지 않음
4. 취약 상태 구성
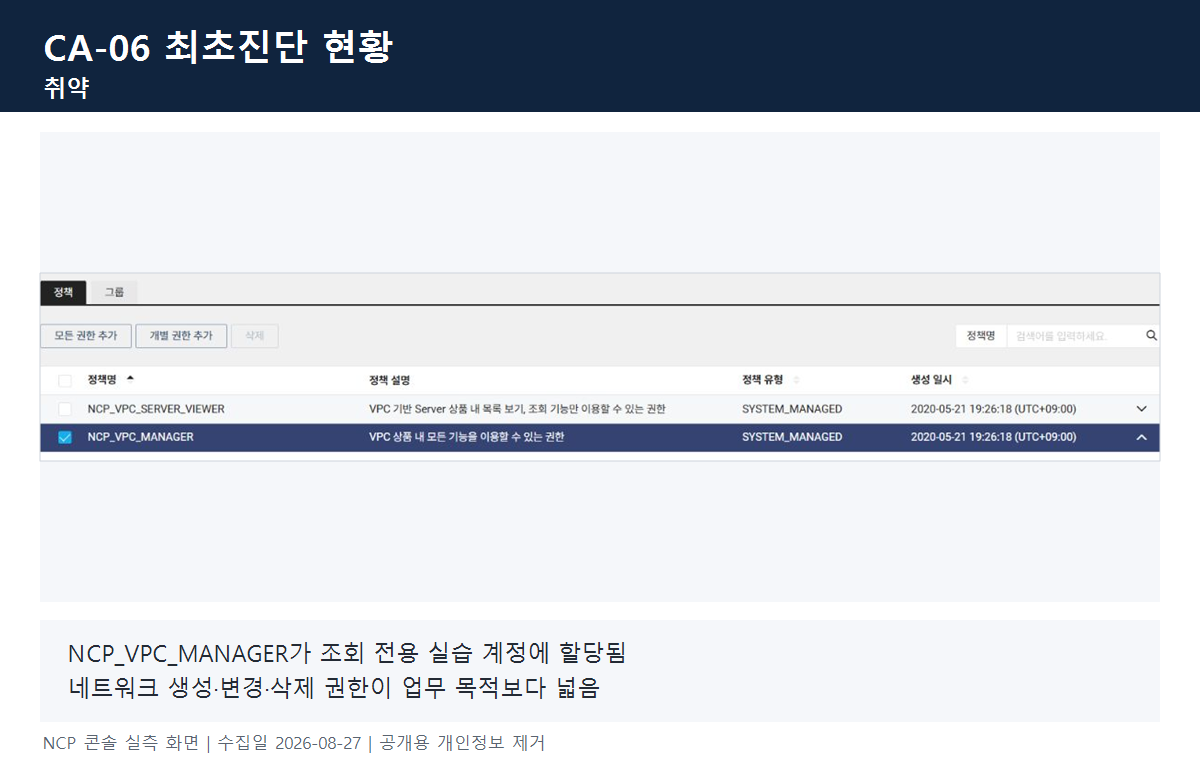
조회만 필요한 실습용 서브 계정에 NCP_VPC_MANAGER 정책을 일시적으로 할당했습니다. 이 정책은 VPC 상품의 생성·변경·삭제 기능을 사용할 수 있어 업무 목적보다 권한 범위가 넓습니다.
5. 최초진단 결과
- 최초진단 판정: 취약
- 판정 근거: 조회 전용 계정에 VPC 전체 관리 권한이 할당됨
- 확인 정책: NCP_VPC_MANAGER
6. 조치 방법
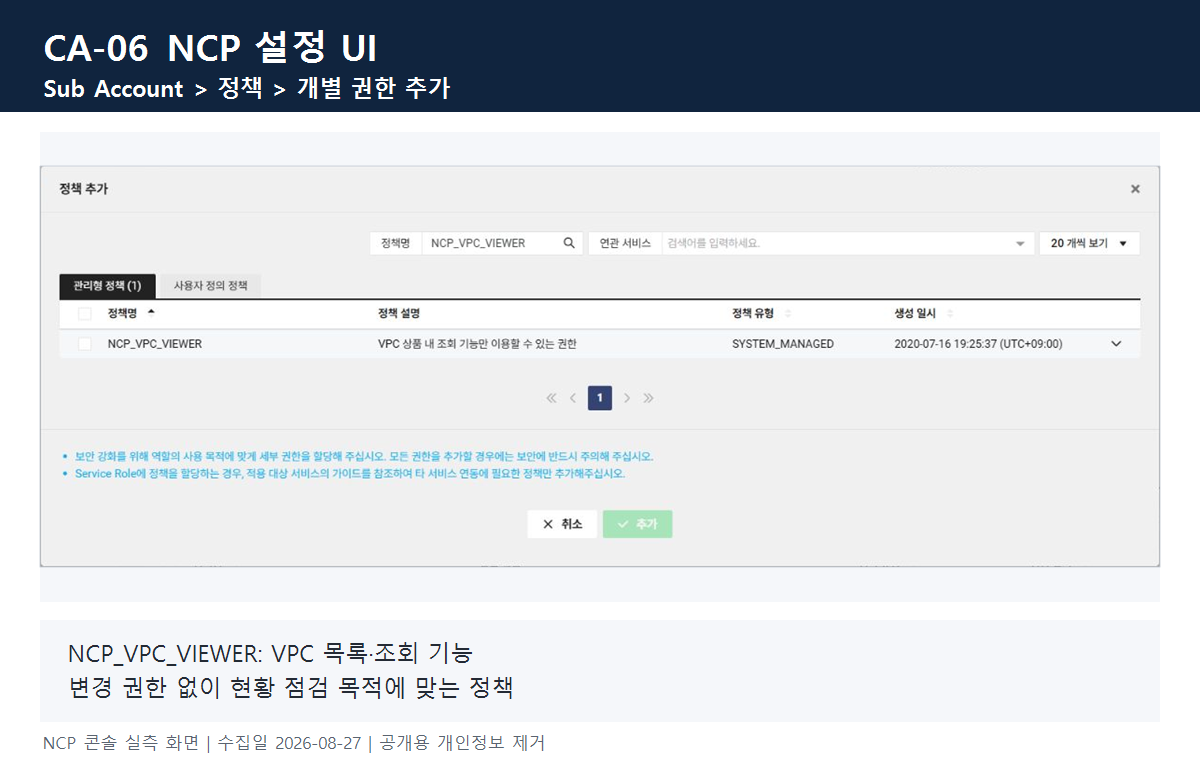
수집 당시 화면에서는 NCP_VPC_MANAGER를 제거하고 NCP_VPC_VIEWER로 교체한 것으로 기록했습니다. 현재 제공 여부는 공식 문서와 활성 계정에서 다시 확인해야 합니다. 기존 Server 조회 목적의 NCP_VPC_SERVER_VIEWER는 유지했습니다.
콘솔 경로: Sub Account → Sub Accounts → 대상 계정 → 정책 → 개별 권한 추가
7. 이행진단 결과
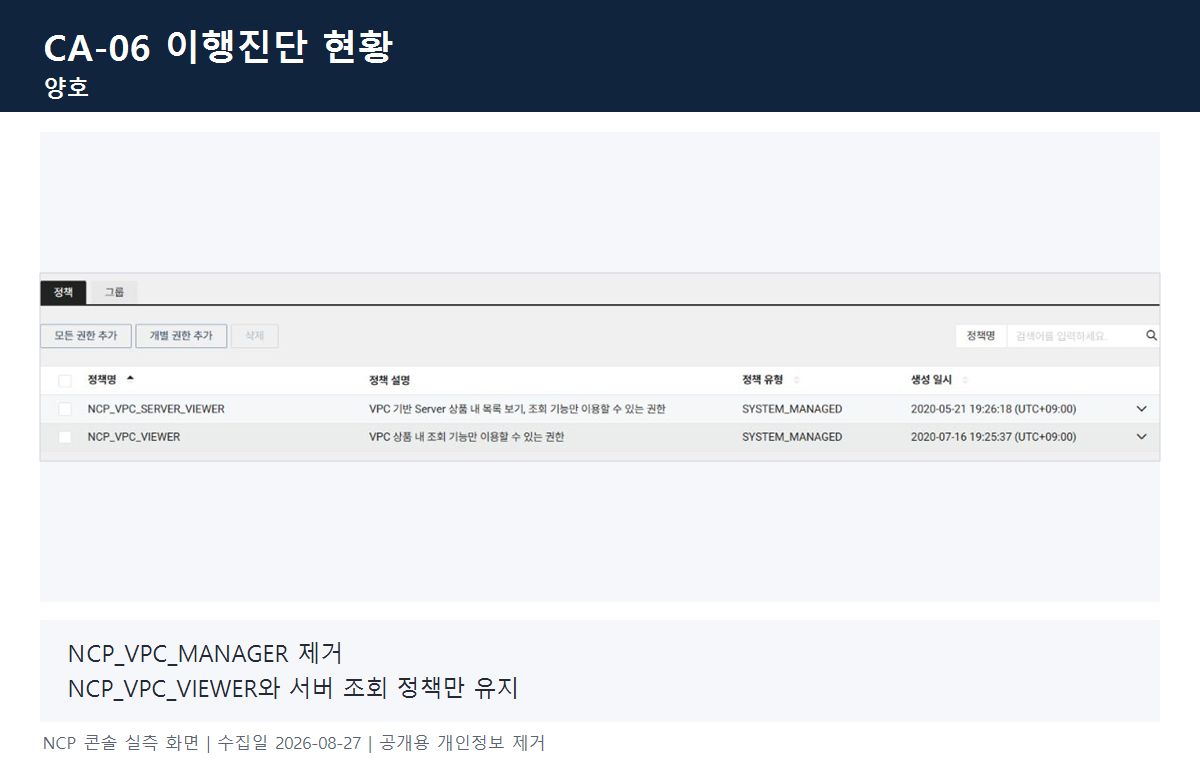
- 이행진단 판정: 수집 당시 정책값 조치 확인 — 현행 재검증 필요
- 판정 근거: 수집 당시 화면에서 VPC 관리 정책 제거와 조회 정책 유지를 확인함
- 수집 당시 정책: NCP_VPC_VIEWER, NCP_VPC_SERVER_VIEWER
8. 실무 주의사항
네트워크 권한 축소는 배포 자동화, 장애 조치, 라우팅 변경과 보안 장비 연동에 영향을 줄 수 있으므로 사용 중인 API와 서비스 계정을 먼저 확인해야 합니다.
컨설턴트 조언
- 조회자, 변경자, 승인자의 역할을 구분하고 일상 업무에는 VIEWER 정책을 우선 적용합니다.
- MANAGER 권한은 업무 사유와 사용 기간을 기록하고 정기적으로 재승인합니다.
- 정책 변경 전 Cloud Activity Tracer에서 최근 네트워크 작업 주체와 호출 내역을 확인합니다.
- 긴급 변경 권한은 상시 부여하지 말고 기간 제한과 사후 검토 절차를 함께 운영합니다.
9. 마무리
네트워크 서비스 권한은 장애와 외부 노출에 직접 영향을 주므로 최소 권한 원칙이 특히 중요합니다. 이번 실습에서는 실제 서브 계정 정책을 조회 전용으로 축소하고 이행 상태를 확인했습니다.
추가 점검 해설
1. 당시 증적과 현재 문서를 구분하기
기존 화면은 수집 시점에 실제로 확인한 정책 할당 기록입니다. 다만 현재 공식 문서의 관리형 정책 표에는 VPC 모든 기능 권한인 NCP_VPC_MANAGER만 표시되고, 세부 조회 권한은 사용자 정의 정책의 View 액션으로 설명됩니다. 과거 화면을 지우거나 현재도 동일하다고 단정하지 말고 ‘수집 당시 확인’과 ‘현재 문서상 재확인 필요’를 함께 남기는 것이 정확합니다.
2. 네트워크 작업 분리표
| 업무 | 필요 권한 방향 | 주요 위험 |
| VPC·Subnet·NACL 목록 조회 | View 액션 | 불필요한 변경 권한 혼입 |
| Subnet·Route·NACL 변경 | 승인된 Change 액션 | 통신 단절·우회 경로 |
| NAT·Peering 생성·삭제 | 한시적 운영 권한 | 비용·외부 연결·경로 충돌 |
읽기 전용 정책을 새로 설계할 때에는 목록 조회만 선택하지 말고 상세 조회에 필요한 관련 View 액션도 함께 확인합니다. 반대로 편의를 위해 모든 Change 액션을 넣으면 최소 권한의 의미가 사라집니다.
3. 증적 양식
| 정책/액션 | 출처 | 할당 대상 | 업무 근거 | 유효 기간 | 검증 상태 |
| 정책명 또는 View/Change | 관리형·사용자 정의 | 계정/그룹/역할 | 티켓·승인 | 날짜 | 실측·문서·미확인 |
활성 계정이 있다면 허용해야 할 조회와 거부해야 할 변경을 별도 시험 계정에서 확인하고 결과를 기록합니다. 현재 자료에는 이 동작 시험이 없습니다.
4. 예외와 변경 통제
- 긴급 네트워크 권한은 상시 부여하지 않고 시작·종료 시각과 회수 담당자를 기록합니다.
- 자동화 계정은 사용하는 API 액션과 대상 리소스를 식별한 뒤 축소합니다.
- 변경 전후 라우팅·NACL·연결 상태와 Cloud Activity Tracer 기록을 한 묶음으로 보관합니다.
5. 공식 문서와 개정 내역
VPC 권한 관리와 정책 및 역할 관리를 확인했습니다 (2026-10-07). 이번 개정에서는 VIEWER 명칭의 시점 차이를 명시하고 사용자 정의 View/Change 액션을 대안 검토 대상으로 추가했습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| NCP CA-08 공인 IP 관리 — 보유 0개 상태와 자산 점검 절차 (0) | 2026.08.27 |
|---|---|
| NCP CA-07 Public·Private Subnet 설계 점검 — 대상 없음 적용성 판단 (0) | 2026.08.27 |
| NCP CA-05 Server 권한 분리 — 조회자와 변경자 구분 (0) | 2026.08.27 |
| NCP CA-04 서브 계정 인증 정책 — 세션·비밀번호·장기 미사용 관리 (0) | 2026.08.27 |
| NCP CA-03 2차 인증 점검 — 필수 설정과 실제 등록 구분 (1) | 2026.08.27 |
시리즈와 관련 학습
현재 글과 같은 환경의 전체 글과 핵심 실습으로 이어집니다.


