[인프라진단] #CA-14 인스턴스 로깅 설정
1. 항목 설명
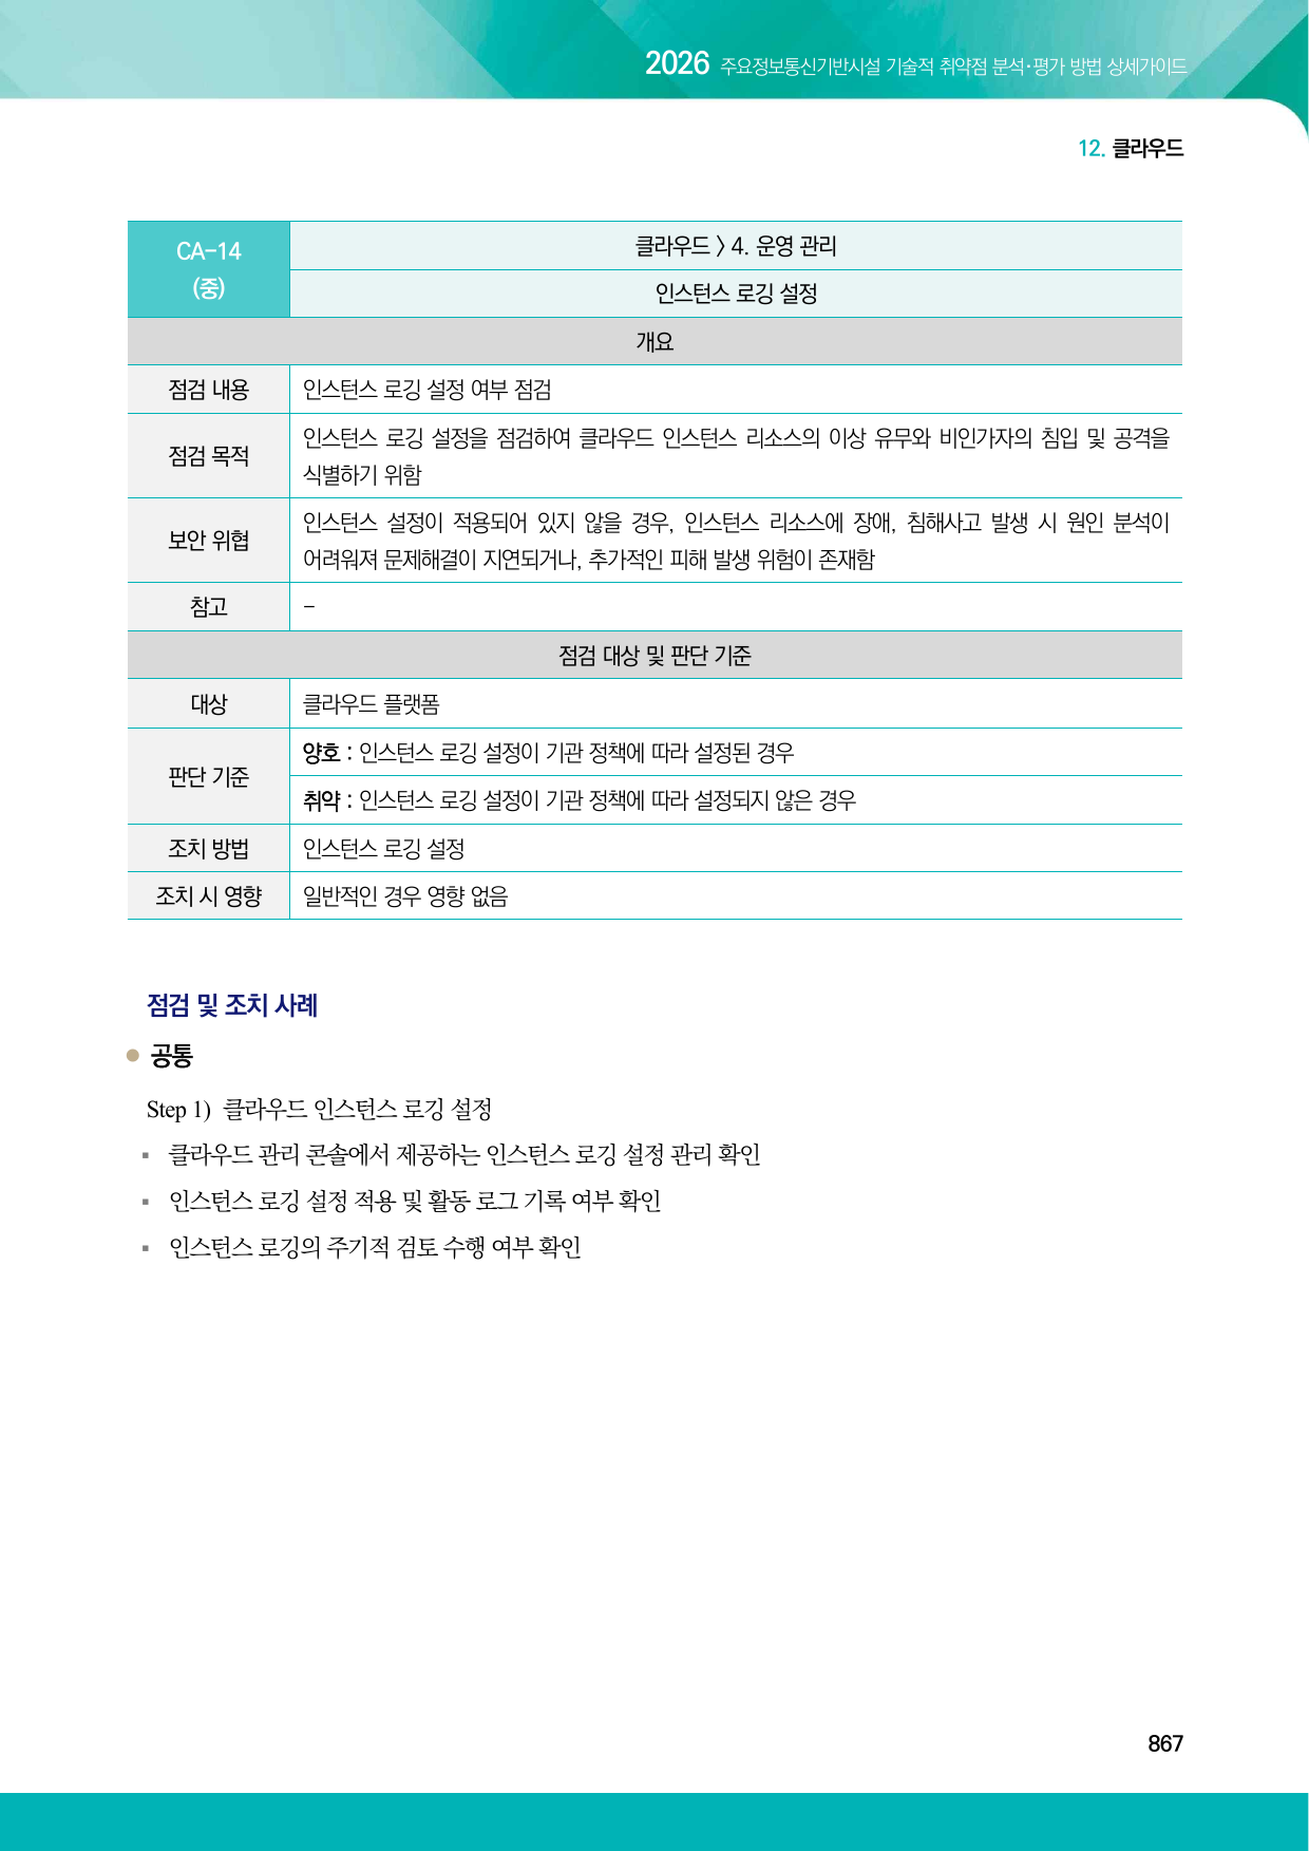
가상 서버 인스턴스의 운영체제, 보안, 애플리케이션 로그가 중앙에서 수집·모니터링되는지 점검하는 항목입니다.
필요한 로그 소스가 누락 없이 수집되고 장애·보안 분석에 활용 가능한 경우 양호합니다.
2026 가이드 근거
2. 점검 목적
인스턴스 침해, 계정 오용, 서비스 오류와 시스템 장애 발생 시 원인을 추적하고 이상 징후를 신속히 탐지하는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- Server 인스턴스: 0대
- 운영체제·애플리케이션 로그: 없음
- Cloud Log Analytics 연동 대상: 없음
- 과금 방지: 로그 수집용 유료 Server 미생성
4. 취약 상태 구성
점검 대상 인스턴스가 없어 로깅이 비활성화된 Server를 만들지 않았습니다. 실제 리소스가 없는 상태를 N/A로 기록하고, 향후 도입 시 필요한 로그 수집 항목을 예방 통제로 정리했습니다.
5. 최초진단 결과
- 최초진단 판정: 해당 없음(N/A)
- 판정 근거: Server 인스턴스와 내부 로그 소스가 없음
- 구분 사항: Cloud Activity Tracer의 계정 활동 로그는 인스턴스 내부 로그를 대체하지 않음

6. 조치 방법
Server 생성 시 운영체제 보안 로그, 인증 로그, 시스템 로그와 애플리케이션 로그의 위치를 식별합니다. 중앙 로그 서비스 또는 보안관제 플랫폼으로 전송하고 에이전트 중단과 수집 누락을 감시합니다.
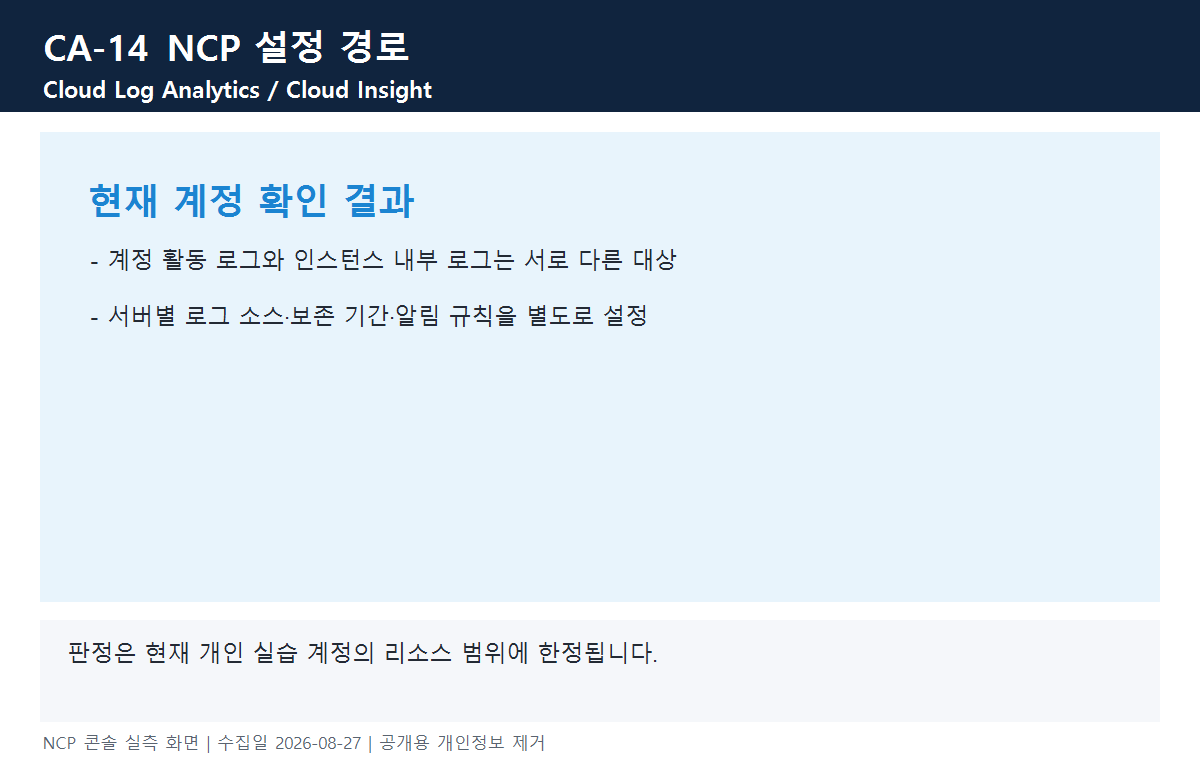
구성 경로 예시: Cloud Log Analytics 또는 Cloud Insight → 대상 Server 및 로그 소스 등록
7. 이행진단 결과
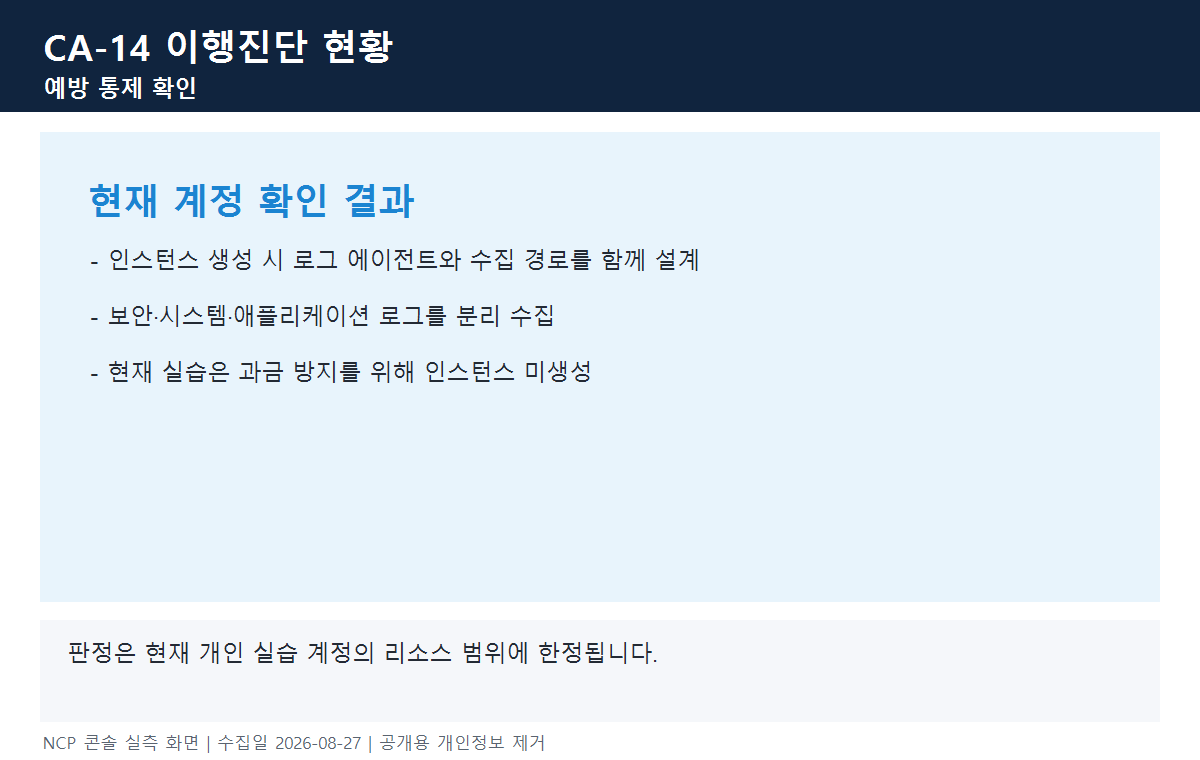
- 이행진단 판정: 예방 통제 확인
- 판정 근거: 인스턴스 생성 시 적용할 로그 소스·수집 경로·알림 원칙을 정의함
- 제한 사항: 대상 Server가 없어 로그 유입과 검색을 실제 검증하지 않음
8. 실무 주의사항
에이전트 설치만 확인하면 로그 파일 경로 변경, 권한 문제, 디스크 부족과 네트워크 오류로 발생하는 수집 공백을 놓칠 수 있습니다.
컨설턴트 조언
- Windows 보안 로그, Linux 인증 로그, 웹·애플리케이션 로그를 자산 유형별 표준으로 정의합니다.
- 에이전트 상태뿐 아니라 마지막 수신 시각과 일별 로그량 급감도 모니터링합니다.
- 개인정보와 인증정보가 로그에 기록되지 않도록 마스킹 기준을 적용합니다.
- 대량 로그 발생 시 저장 비용과 검색 성능을 고려해 필터·보존·아카이브 정책을 구분합니다.
9. 마무리
현재 Server가 없어 N/A로 판정했습니다. 인스턴스 로깅은 서버 생성 이후 별도 작업으로 미루기보다 배포 템플릿과 초기 설정에 포함해야 누락을 줄일 수 있습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-16 오브젝트 스토리지 버킷 로깅 설정 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-15 관계형 데이터베이스 로깅 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-13 클라우드 서비스 사용자 계정 로깅 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-12 통신구간 암호화 설정 (0) | 2026.08.27 |
| [인프라진단] #CA-11 관계형 데이터베이스 암호화 설정 (0) | 2026.08.27 |


