[인프라진단] #W-07 Everyone 사용 권한을 익명 사용자에 적용
1. 항목 설명
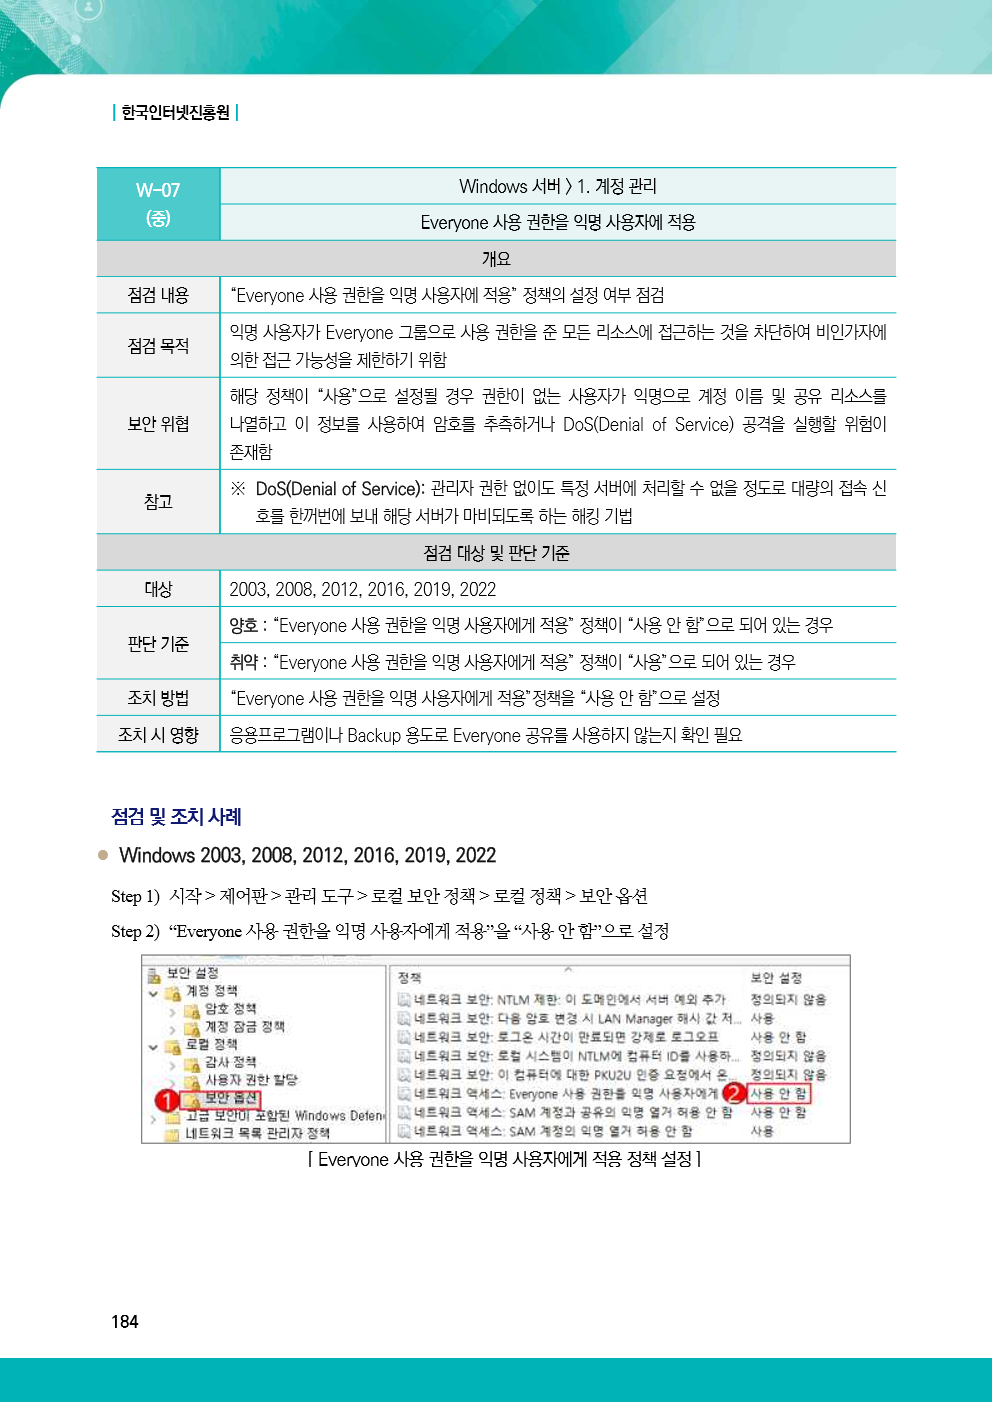
Everyone 사용 권한을 익명 사용자에게 적용 정책을 사용하면 인증되지 않은 익명 사용자도 Everyone 그룹에 부여된 권한의 영향을 받을 수 있습니다.
판단 기준: 해당 정책이 사용 안 함이면 양호, 사용이면 취약입니다.
2026 가이드 근거
2. 점검 목적
익명 사용자가 Everyone 권한을 통해 계정 정보나 공유 자원에 접근할 가능성을 제한하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 빌드: 17763
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: 20260608-001316
4. 취약 상태 구성
EveryoneIncludesAnonymous 레지스트리 값을 1로 설정하여 익명 사용자를 Everyone 권한에 포함했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
$path = 'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa'

New-ItemProperty `
    -Path $path `
    -Name 'EveryoneIncludesAnonymous' `
    -PropertyType DWord `
    -Value 1 `
    -Force
구성 후 다음 명령으로 값을 확인했습니다.
Get-ItemPropertyValue `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa' `
    -Name 'EveryoneIncludesAnonymous'
확인 결과가 1이면 정책이 사용 상태이므로 취약입니다.
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거:
EveryoneIncludesAnonymous값이1로 설정되어 있습니다.

6. 조치 방법
EveryoneIncludesAnonymous 값을 0으로 설정하여 익명 사용자를 Everyone 권한에서 제외합니다.
Set-ItemProperty `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\Lsa' `
    -Name 'EveryoneIncludesAnonymous' `
    -Type DWord `
    -Value 0
7. 이행진단 결과
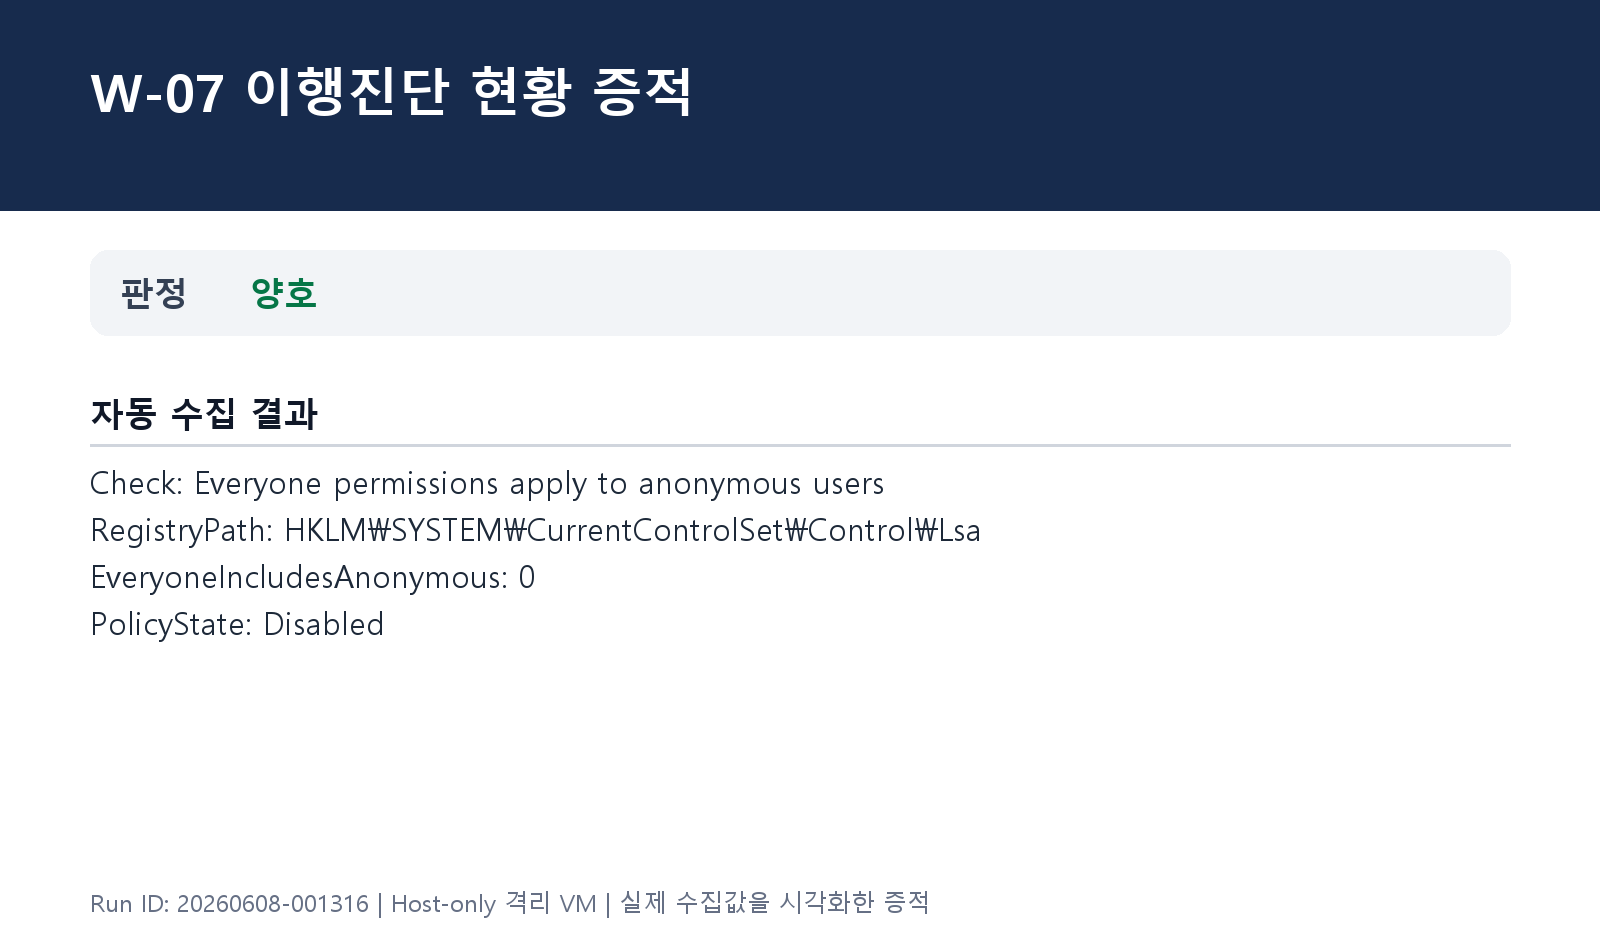
- 판정: 양호
- 자동 판정 근거:
EveryoneIncludesAnonymous값이0으로 설정되어 있습니다.
8. 실무 주의사항
Everyone 권한을 사용하는 공유나 백업 응용프로그램이 익명 접근에 의존하는지 적용 전에 확인해야 합니다.
컨설턴트 조언
- 정책값뿐 아니라 실제 공유 폴더의 Everyone 권한과 익명 접근 가능 여부를 함께 확인해야 합니다.
- 담당자에게 외부 또는 레거시 시스템이 인증 없이 공유 자원에 접근하는 업무가 있는지 확인합니다.
- 로컬 보안 정책 화면, 레지스트리 값, 공유 권한 목록을 함께 증적으로 확보하면 잔여 위험을 설명하기 쉽습니다.
- 예외가 필요한 경우 익명 접근 허용 자원과 네트워크 범위를 최소화하고 정기 검토 및 종료 기한을 지정합니다.
본 실습의 자동 판정은 일반적인 가이드 기준을 재현한 결과입니다. 실제 환경에서는 공유 자원과 접근 정책을 함께 검토해야 합니다.
9. 마무리
익명 사용자는 Everyone 권한에서 제외하고 공유 자원에는 인증된 사용자만 최소 권한으로 접근하도록 구성해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-09 비밀번호 관리 정책 설정 (0) | 2026.06.08 |
|---|---|
| [인프라진단] #W-08 계정 잠금 기간 설정 (0) | 2026.06.08 |
| [인프라진단] #W-06 관리자 그룹에 최소한의 사용자 포함 (0) | 2026.06.08 |
| [인프라진단] #W-05 해독 가능한 암호화를 사용하여 암호 저장 해제 (0) | 2026.06.08 |
| [인프라진단] #W-04 계정 잠금 임계값 설정 (0) | 2026.06.08 |


