[인프라진단] #W-08 계정 잠금 기간 설정
1. 항목 설명
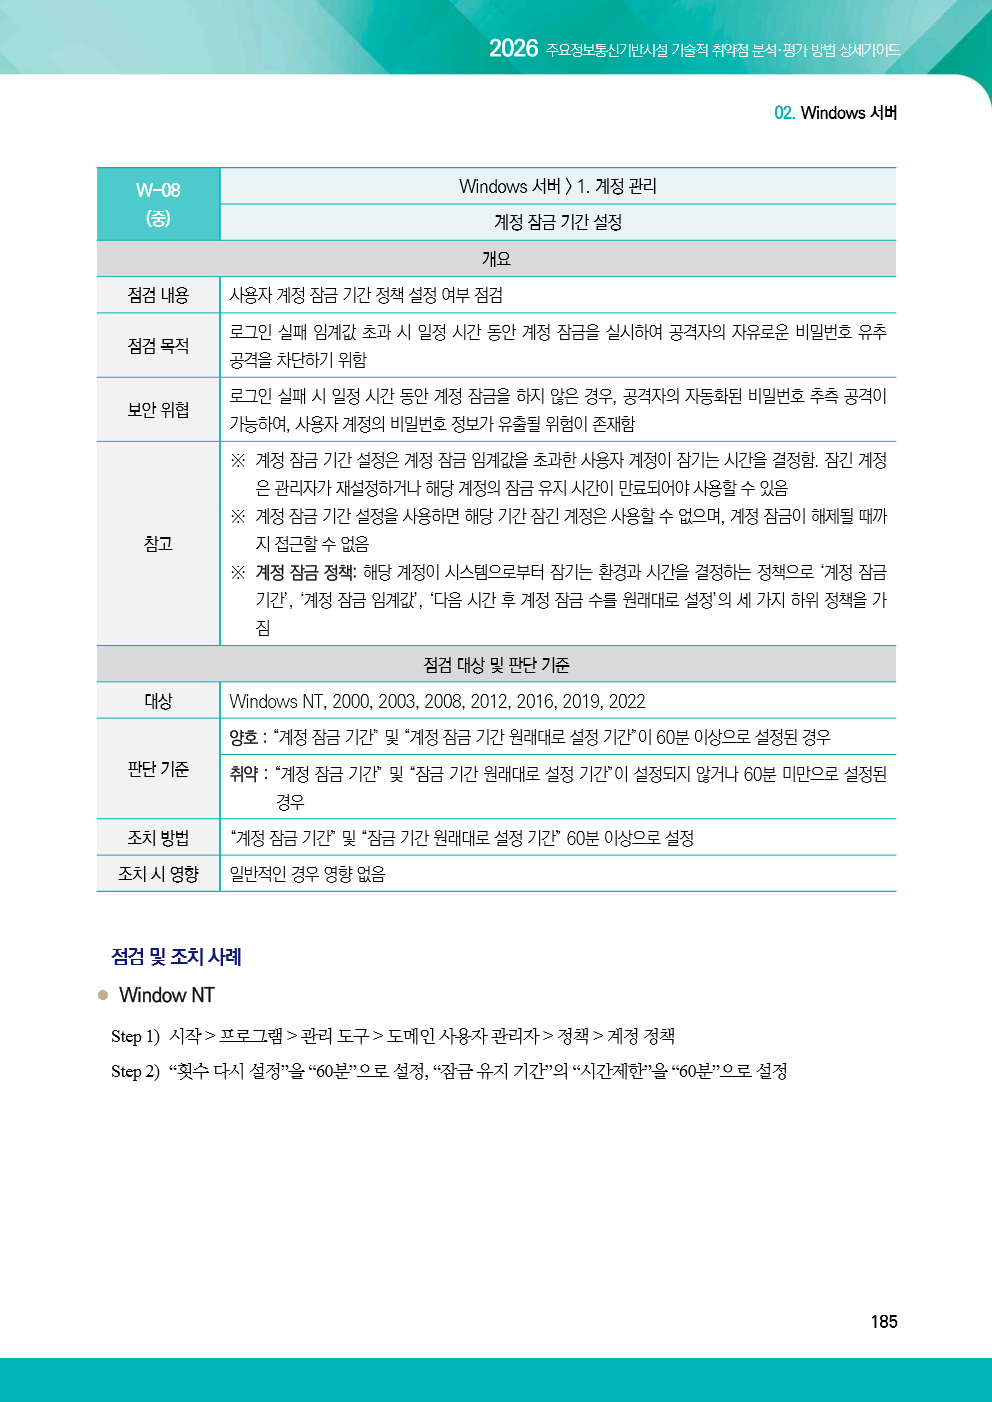
계정 잠금 기간과 실패 횟수 초기화 기간은 로그인 실패 임계값을 초과한 계정을 얼마나 오래 잠글지 결정합니다.
판단 기준: 계정 잠금 기간과 실패 횟수 초기화 기간이 모두 60분 이상이면 양호, 설정되지 않았거나 60분 미만이면 취약입니다.
2026 가이드 근거
2. 점검 목적
계정이 너무 빨리 잠금 해제되어 공격자가 비밀번호 추측을 반복하는 것을 방지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 빌드: 17763
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: 20260608-001316
4. 취약 상태 구성
계정 잠금 임계값을 5회로 설정하고 잠금 기간과 관찰 기간을 각각 30분으로 설정했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
net accounts /lockoutthreshold:5
net accounts /lockoutduration:30
net accounts /lockoutwindow:30
구성 후 다음 명령으로 계정 잠금 정책을 확인했습니다.
net accounts잠금 기간 또는 관찰 기간이 60분 미만이면 취약 상태입니다.
5. 최초진단 결과
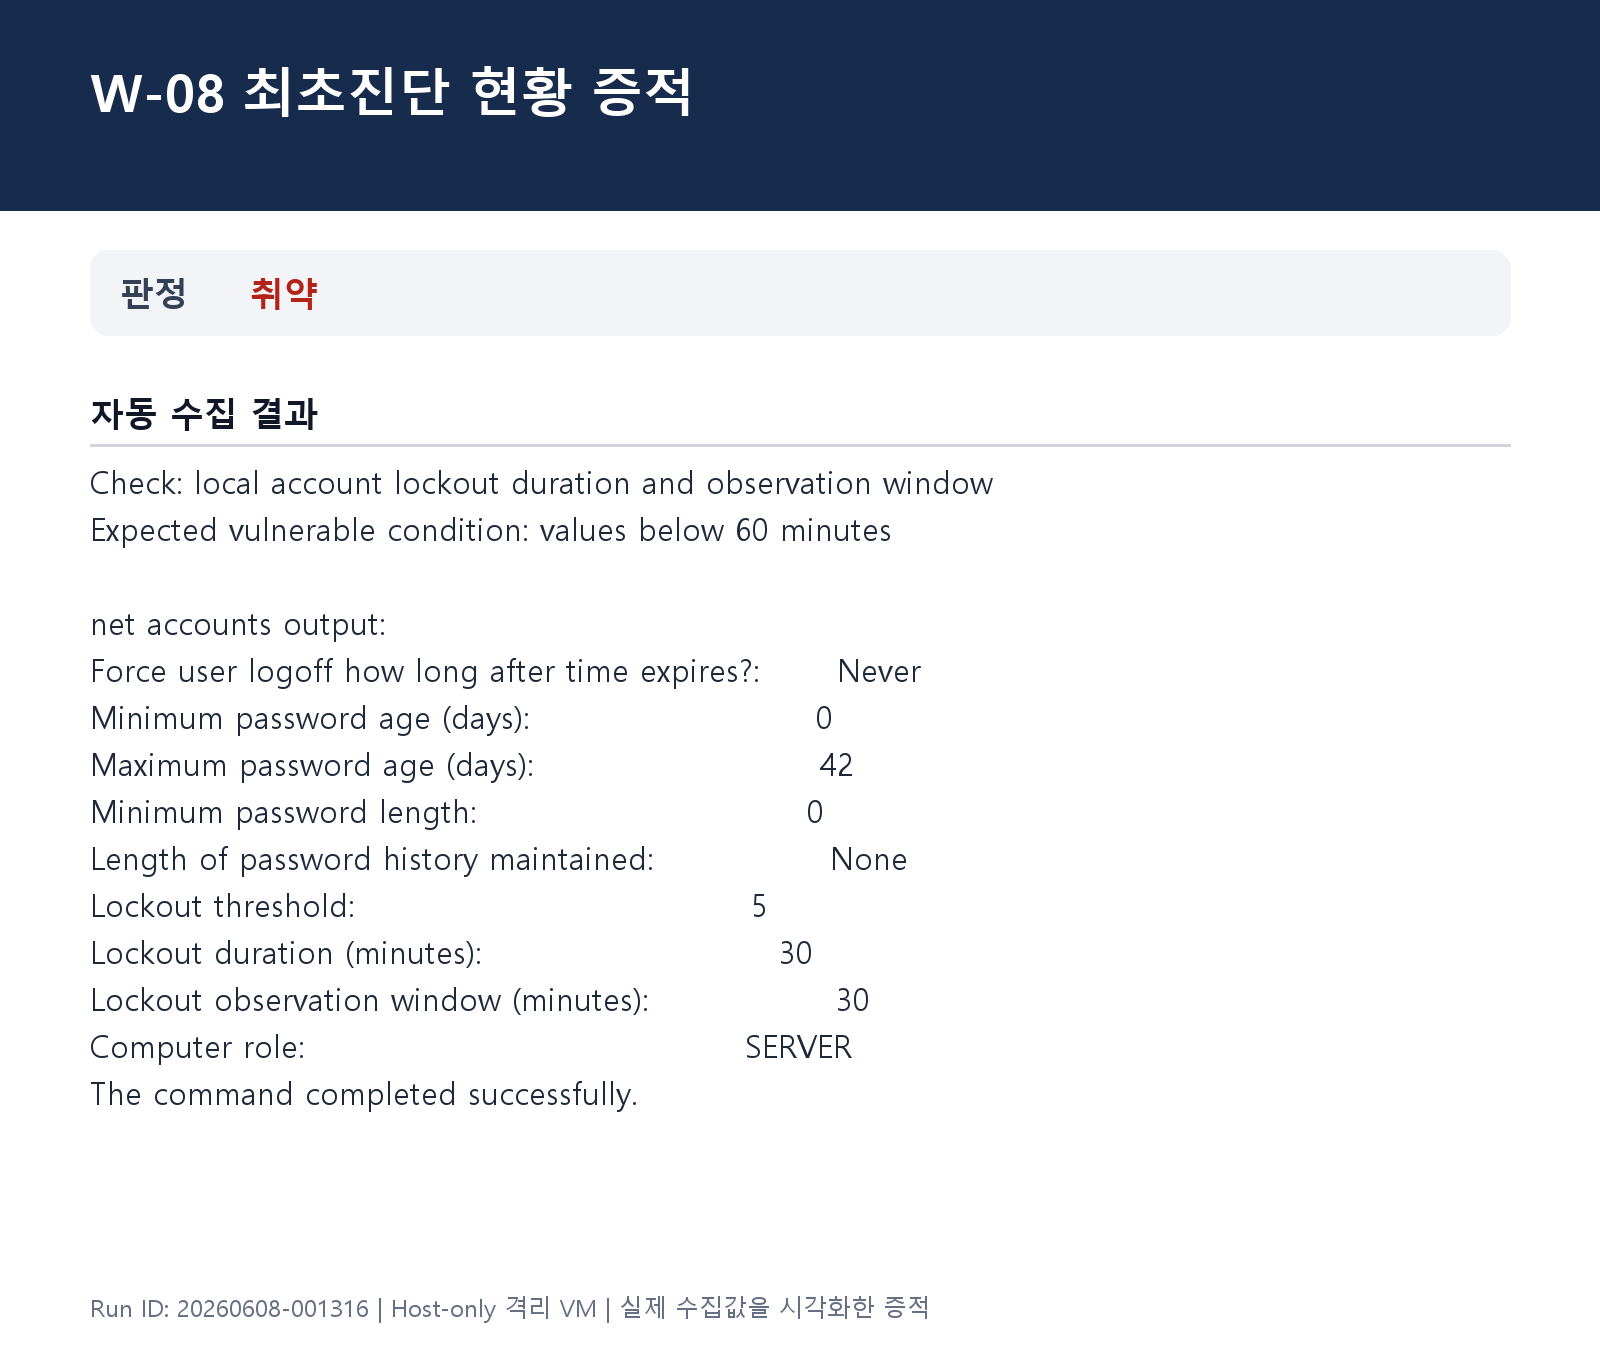
- 판정: 취약
- 자동 판정 근거: 잠금 기간과 관찰 기간이 각각 30분으로 설정되어 있습니다.
6. 조치 방법
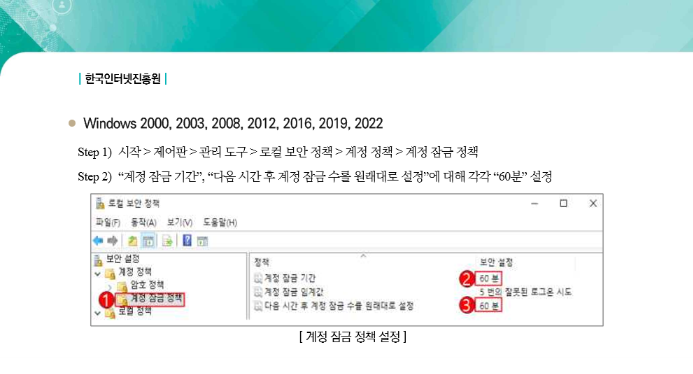
계정 잠금 기간과 실패 횟수 초기화 기간을 각각 60분으로 설정합니다.
net accounts /lockoutduration:60
net accounts /lockoutwindow:60
7. 이행진단 결과
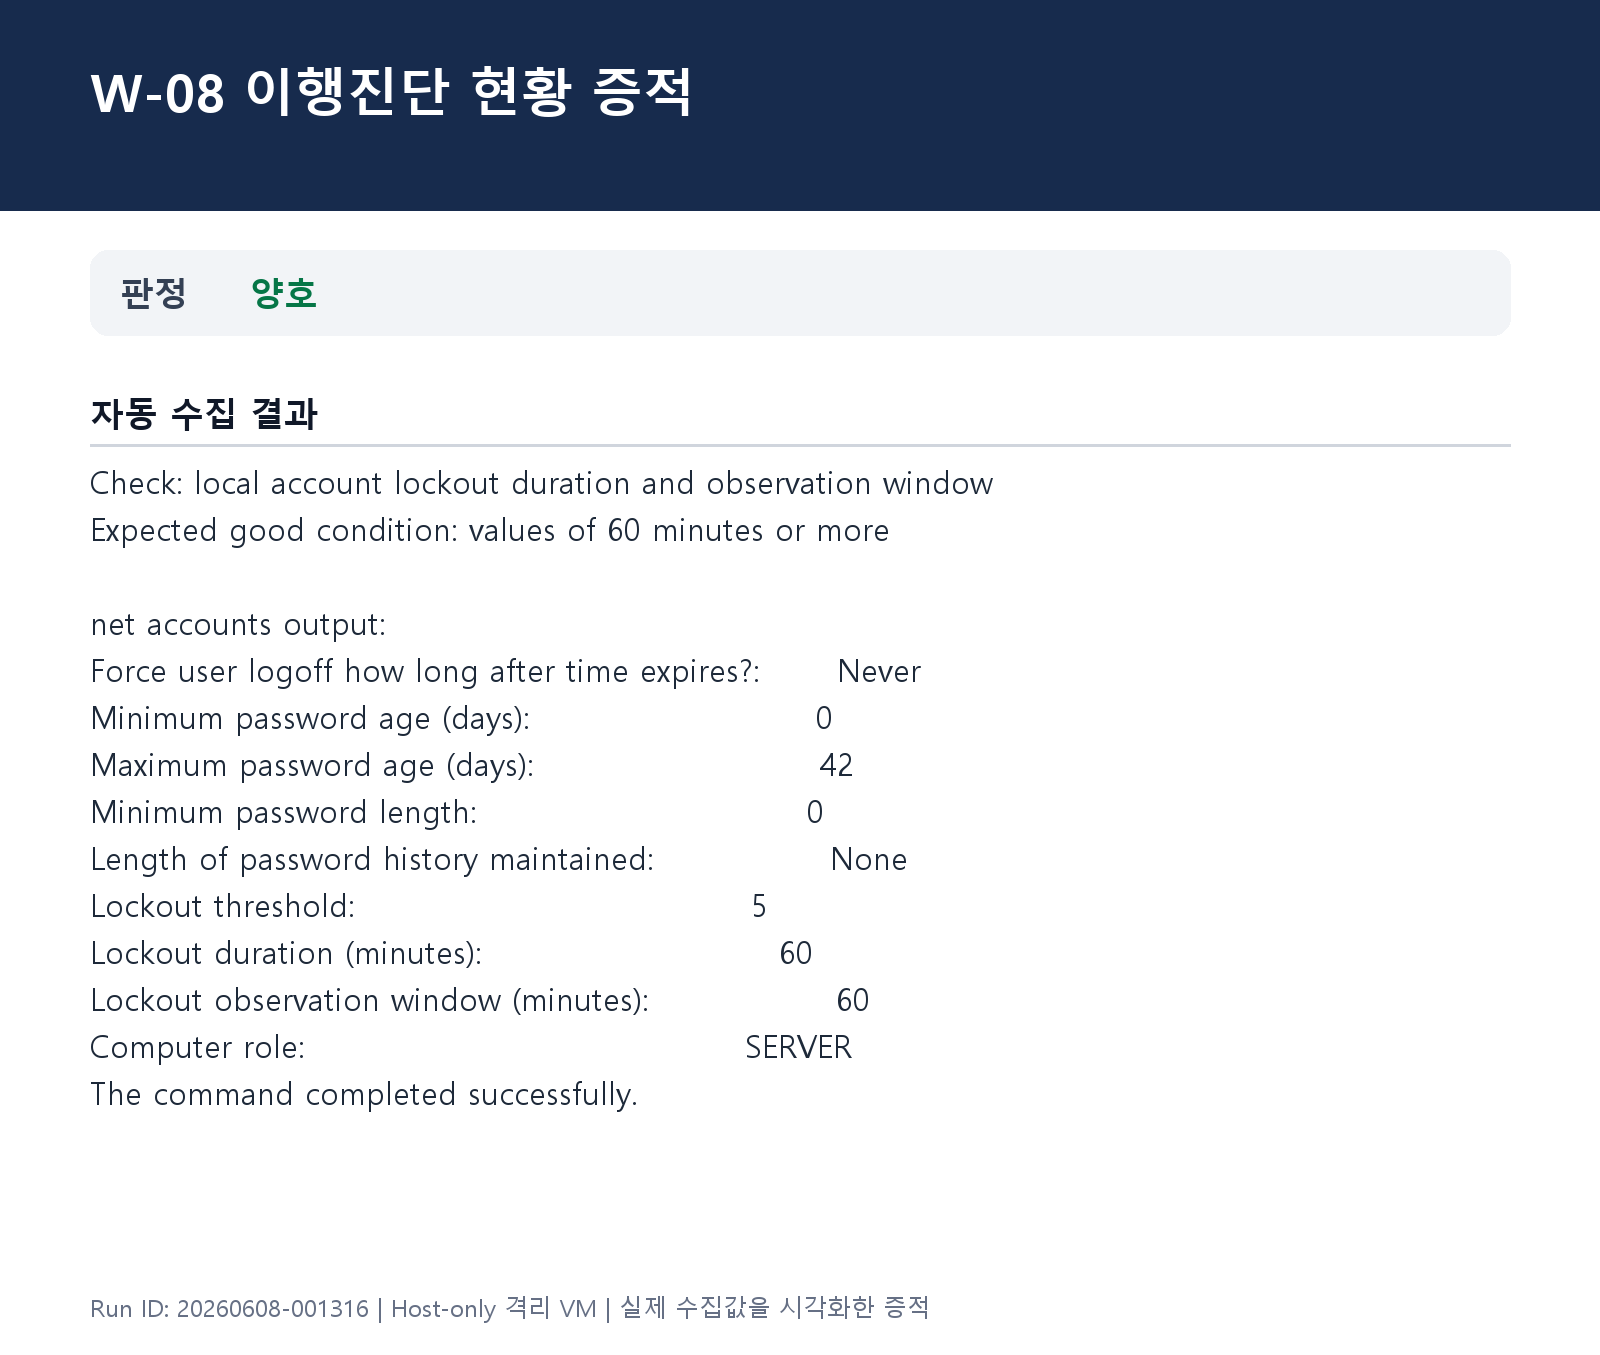
- 판정: 양호
- 자동 판정 근거: 잠금 기간과 관찰 기간이 각각 60분으로 설정되어 있습니다.
8. 실무 주의사항
계정 잠금 기간이 길면 정상 사용자의 업무 복귀가 지연될 수 있으므로 잠금 해제 절차를 함께 준비해야 합니다.
컨설턴트 조언
- W-04의 잠금 임계값과 W-08의 잠금 기간·관찰 기간을 하나의 정책 세트로 검토해야 합니다.
- 도메인 가입 서버는 로컬 정책보다 도메인 그룹 정책이 우선할 수 있으므로 실제 적용 정책을 확인합니다.
- 계정 잠금 이벤트, 잠금 해제 이력, 헬프데스크 처리 절차를 증적으로 확보합니다.
- 서비스 계정의 반복 인증 실패로 장애가 발생하지 않도록 적용 전 실패 로그와 서비스 의존성을 점검합니다.
본 실습의 자동 판정은 일반적인 가이드 기준을 재현한 결과입니다. 실제 환경에서는 보안 수준과 업무 연속성을 함께 고려해야 합니다.
9. 마무리
계정 잠금 기간은 잠금 임계값 및 로그인 실패 모니터링과 함께 적용할 때 효과적입니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-10 마지막 사용자 이름 표시 안 함 (0) | 2026.06.08 |
|---|---|
| [인프라진단] #W-09 비밀번호 관리 정책 설정 (0) | 2026.06.08 |
| [인프라진단] #W-07 Everyone 사용 권한을 익명 사용자에 적용 (0) | 2026.06.08 |
| [인프라진단] #W-06 관리자 그룹에 최소한의 사용자 포함 (0) | 2026.06.08 |
| [인프라진단] #W-05 해독 가능한 암호화를 사용하여 암호 저장 해제 (0) | 2026.06.08 |


