[인프라진단] #W-04 계정 잠금 임계값 설정
## 1. 항목 설명
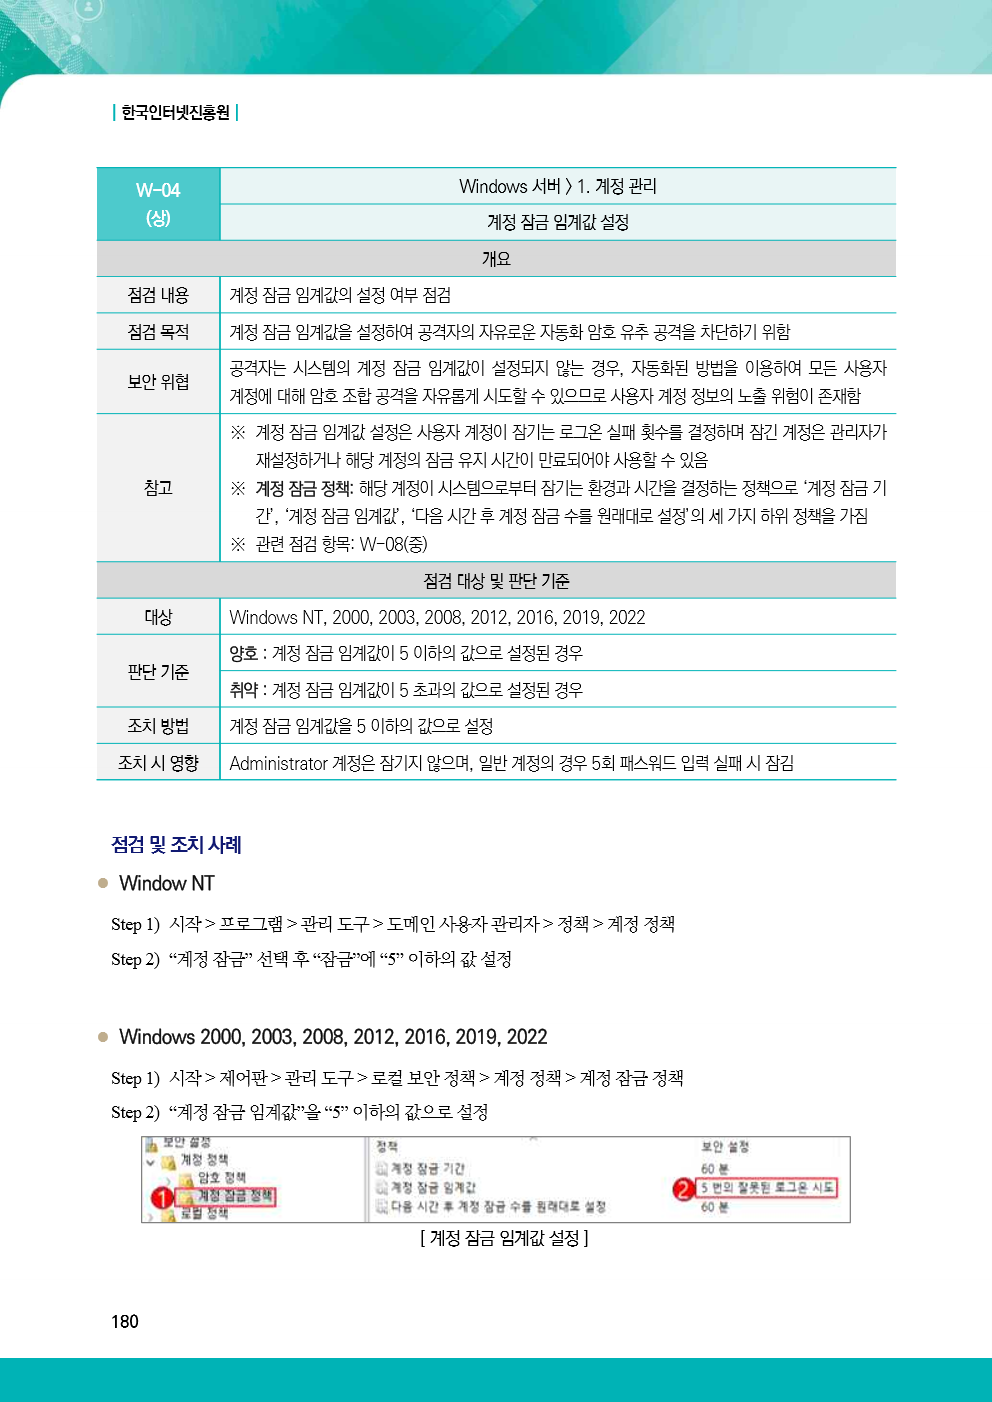
계정 잠금 임계값은 연속된 로그인 실패가 일정 횟수에 도달했을 때 계정을 잠그는 정책입니다. 설정하지 않으면 자동화된 비밀번호 추측을 반복할 수 있습니다.
판단 기준: 계정 잠금 임계값이 1회 이상 5회 이하이면 양호, 설정하지 않았거나 5회를 초과하면 취약입니다.
2026 가이드 근거
2. 점검 목적
반복 로그인 실패를 제한하여 자동화된 암호 유추 공격을 차단하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 빌드: 17763
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: LAB-WINDOWS-SERVER
- 네트워크: VMware Host-only 격리망
- 실행 시각: 2026-06-08 10:57:31 +09:00
4. 취약 상태 구성
계정 잠금 임계값을 0으로 설정하여 계정 잠금을 사용하지 않는 상태로 구성합니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
관리자 권한 PowerShell에서 net accounts 명령을 사용하여 잠금 기간과 관찰 기간을 60분으로 지정한 뒤, 계정 잠금 임계값을 0으로 설정했습니다. 임계값 0은 로그인 실패 횟수와 관계없이 계정을 잠그지 않는 상태를 의미합니다.
net accounts /lockoutthreshold:5
net accounts /lockoutduration:60
net accounts /lockoutwindow:60
net accounts /lockoutthreshold:0
구성 후 다음 명령으로 계정 잠금 정책을 확인했습니다.
net accounts출력에서 Lockout threshold가 Never로 표시되거나 잠금 임계값이 0이면 취약 상태입니다.
5. 최초진단 결과
- 판정: **취약**
- 자동 판정 근거: 계정 잠금 임계값이 0 회로 설정되어 있습니다.
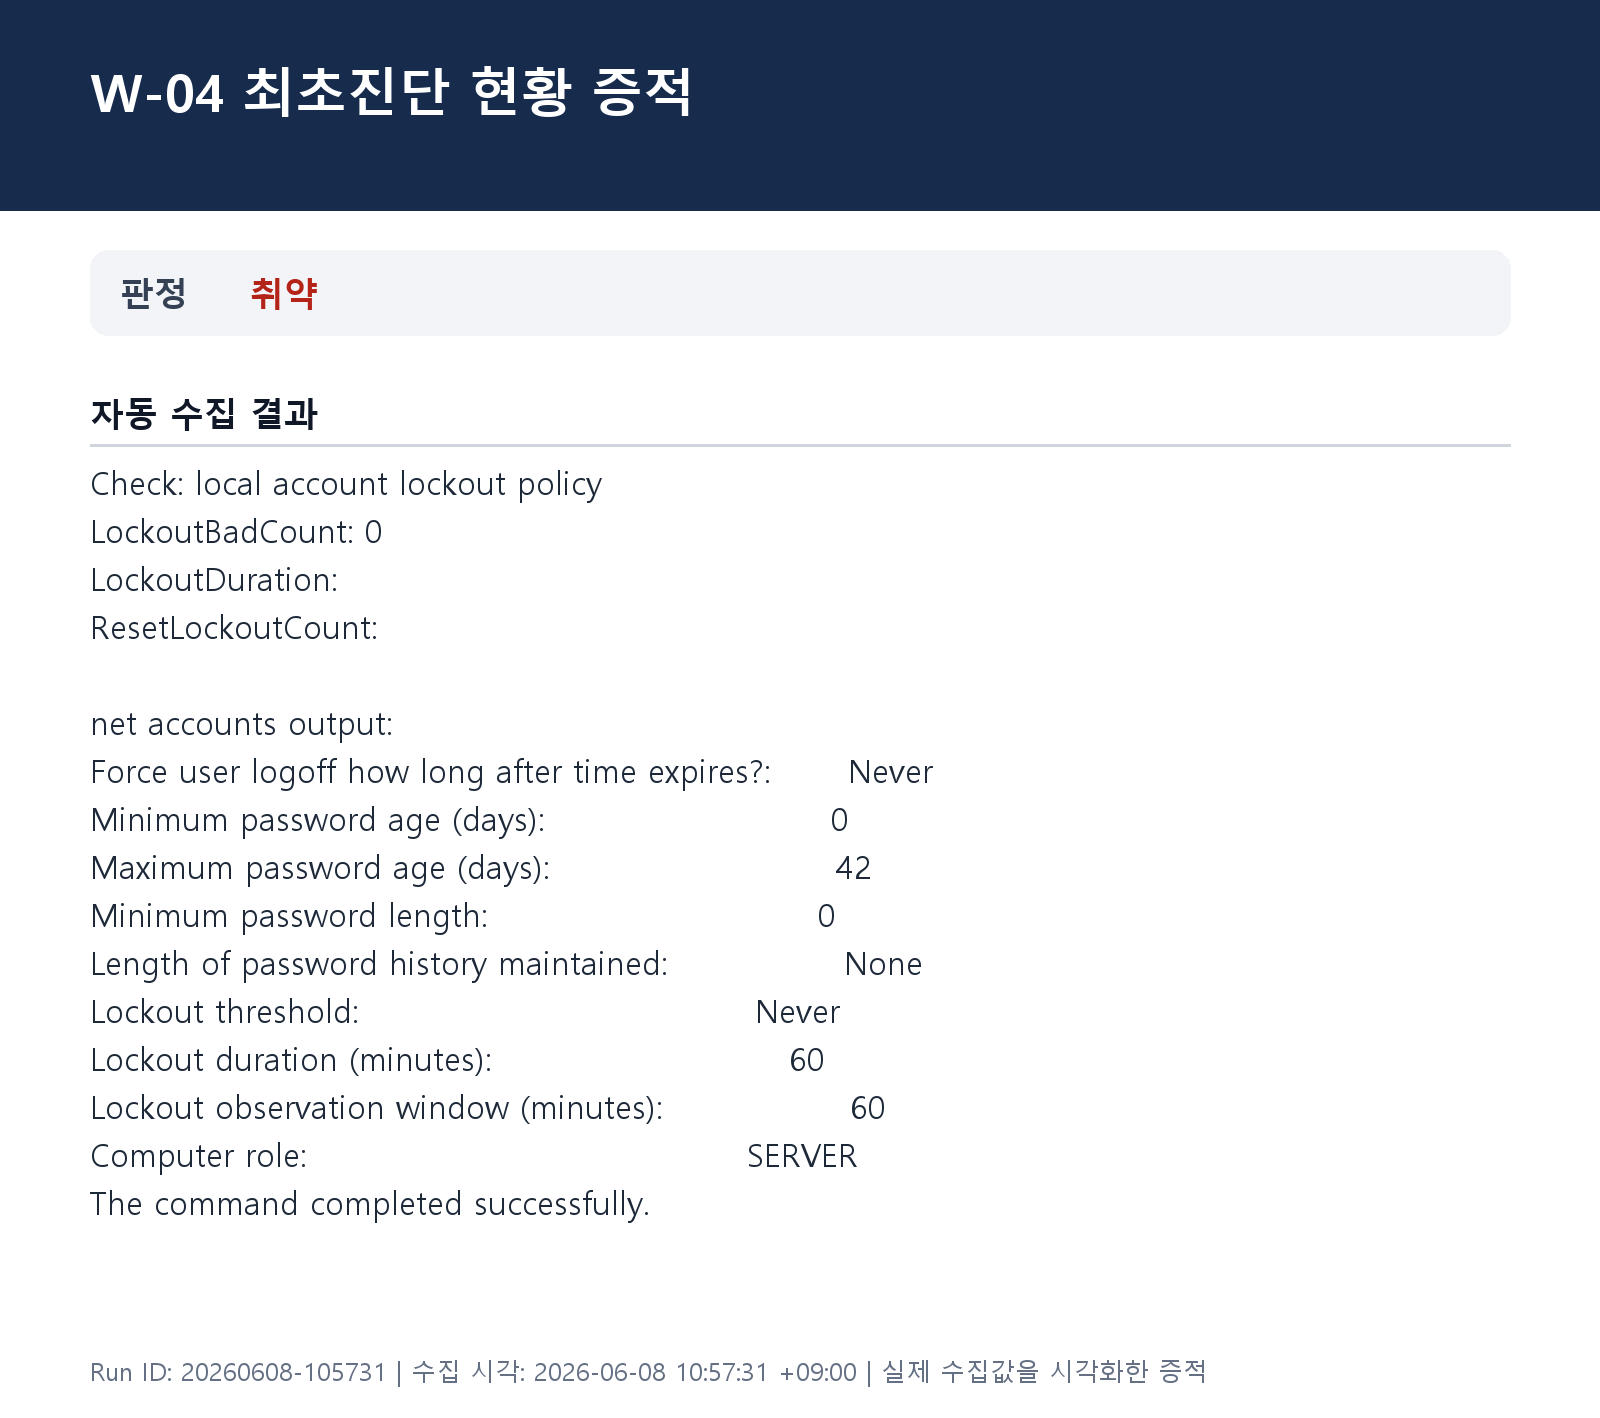
Check: local account lockout policy
LockoutBadCount: 0
LockoutDuration:
ResetLockoutCount:

net accounts output:
Force user logoff how long after time expires?:       Never
Minimum password age (days):                          0
Maximum password age (days):                          42
Minimum password length:                              0
Length of password history maintained:                None
Lockout threshold:                                    Never
Lockout duration (minutes):                           60
Lockout observation window (minutes):                 60
Computer role:                                        SERVER
The command completed successfully.
6. 조치 방법
계정 잠금 임계값을 5회, 잠금 기간과 실패 횟수 초기화 기간을 각각 60분으로 설정합니다.
7. 이행진단 결과
- 판정: **양호**
- 자동 판정 근거: 계정 잠금 임계값이 5 회로 설정되어 있습니다.
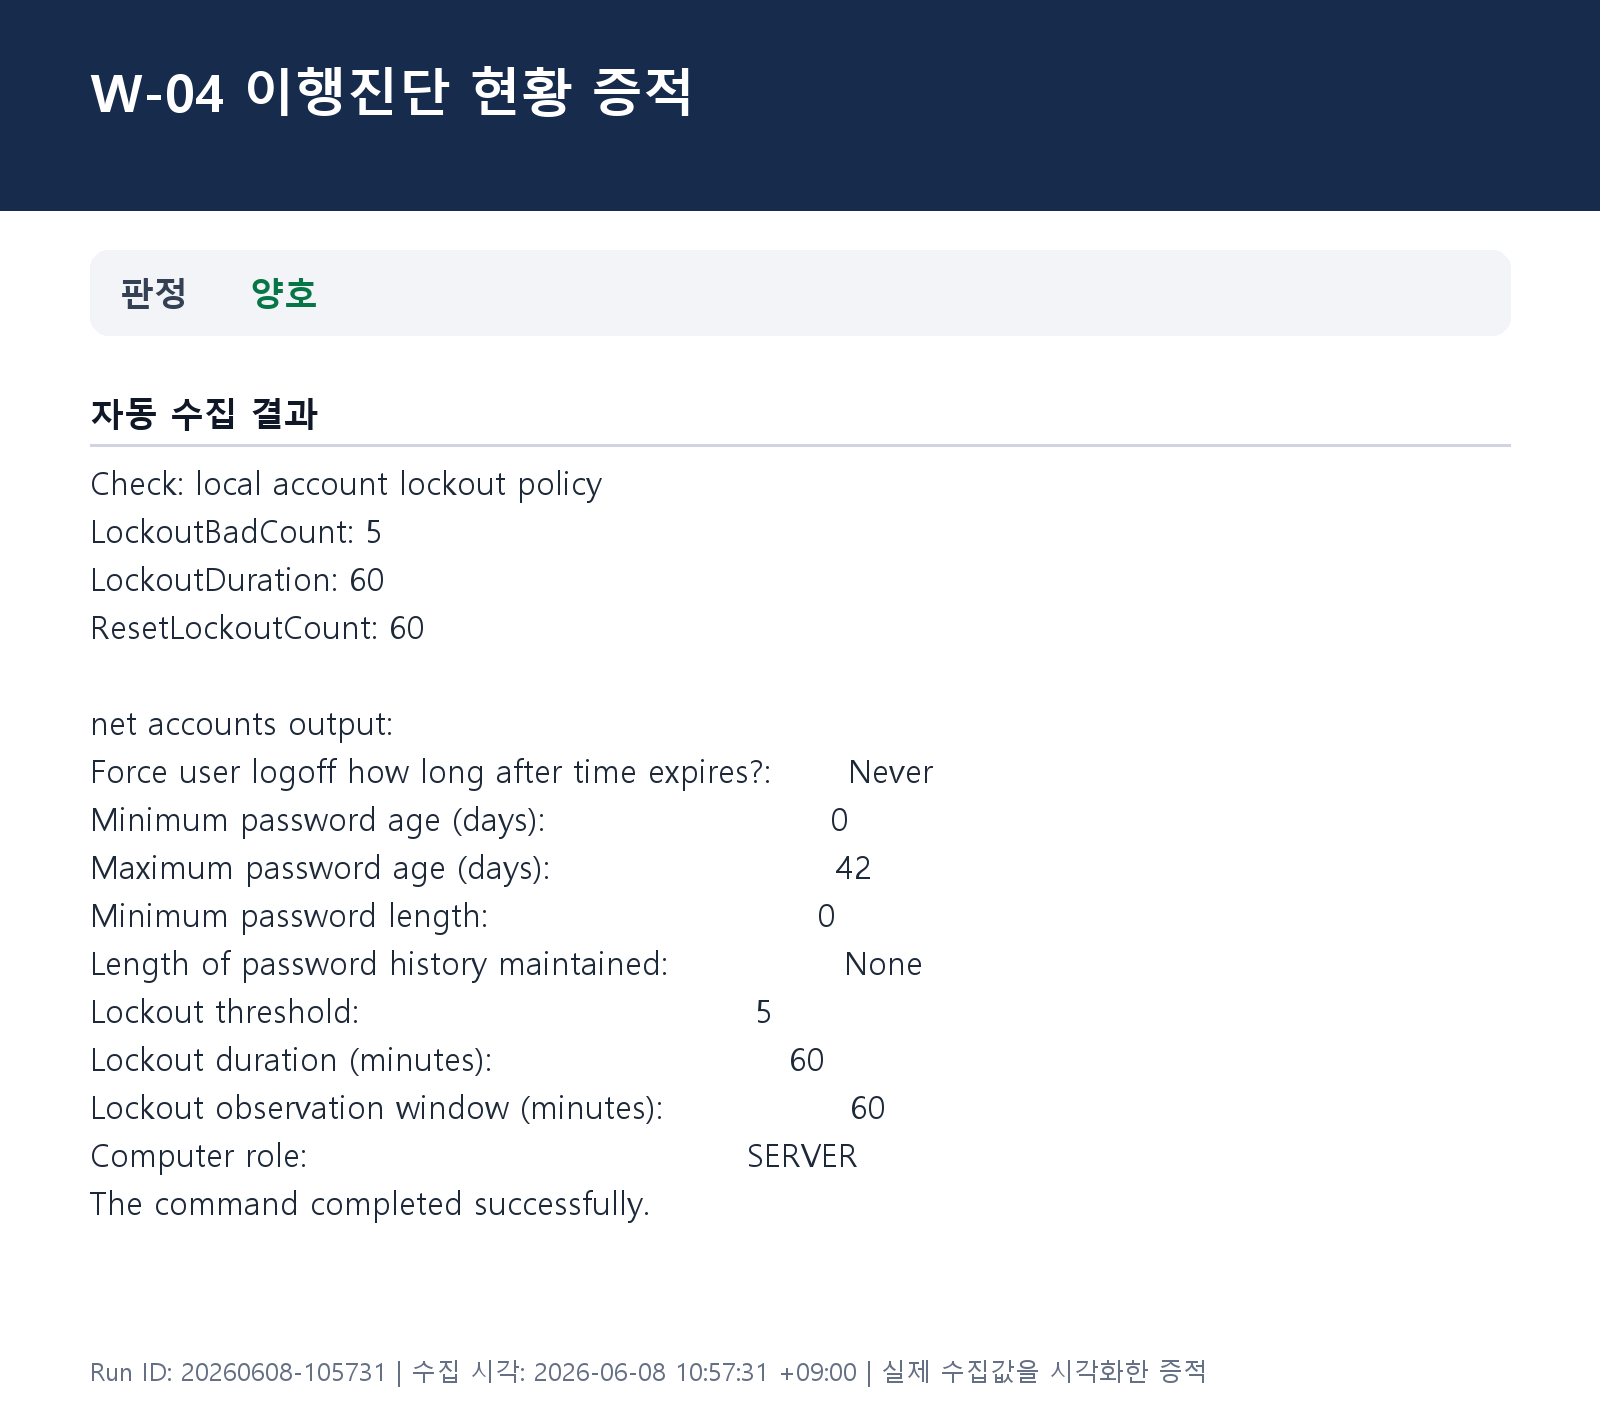
Check: local account lockout policy
LockoutBadCount: 5
LockoutDuration: 60
ResetLockoutCount: 60

net accounts output:
Force user logoff how long after time expires?:       Never
Minimum password age (days):                          0
Maximum password age (days):                          42
Minimum password length:                              0
Length of password history maintained:                None
Lockout threshold:                                    5
Lockout duration (minutes):                           60
Lockout observation window (minutes):                 60
Computer role:                                        SERVER
The command completed successfully.
8. 실무 주의사항
임계값이 너무 낮으면 정상 사용자의 입력 실수나 의도적인 잠금 유발로 업무가 중단될 수 있습니다. 계정 잠금 해제 절차와 모니터링 체계를 함께 준비해야 합니다.
컨설턴트 조언
- 로컬 정책뿐 아니라 도메인 가입 여부와 적용 중인 그룹 정책을 확인해야 합니다. 도메인 정책이 우선 적용되는 환경에서는 로컬 설정만으로 최종 판정하면 안 됩니다.
- 계정 잠금 임계값은 잠금 기간, 실패 횟수 초기화 기간, 비밀번호 정책과 함께 검토해야 실제 공격 방어 효과와 업무 영향을 판단할 수 있습니다.
- 서비스 계정이나 자동화 계정의 오래된 비밀번호로 반복 인증이 발생하면 대량 계정 잠금이나 장애로 이어질 수 있으므로 적용 전 실패 로그를 분석합니다.
- 개선 권고에는 잠금 해제 담당자와 절차, 야간·휴일 대응 체계, 반복 실패 이벤트 모니터링 및 알림 기준도 함께 포함하는 것이 좋습니다.
본 실습의 자동 판정은 일반적인 가이드 기준을 재현한 결과입니다. 실제 환경에서는 조직 정책, 시스템 역할, 예외 승인, 업무 영향을 확인한 뒤 최종 판정해야 합니다.
9. 마무리
계정 잠금 정책은 비밀번호 정책과 로그인 실패 이벤트 모니터링을 함께 적용할 때 효과가 높아집니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-06 관리자 그룹에 최소한의 사용자 포함 (0) | 2026.06.08 |
|---|---|
| [인프라진단] #W-05 해독 가능한 암호화를 사용하여 암호 저장 해제 (0) | 2026.06.08 |
| [인프라진단] #W-03 불필요한 계정 제거 (0) | 2026.06.08 |
| [인프라진단] #W-02 Guest 계정 비활성화 (0) | 2026.06.08 |
| [인프라진단] #W-01 Administrator 계정 이름 변경 등 보안성 강화 (0) | 2026.06.08 |


