[인프라진단] #W-01 Administrator 계정 이름 변경 등 보안성 강화
1. 항목 설명
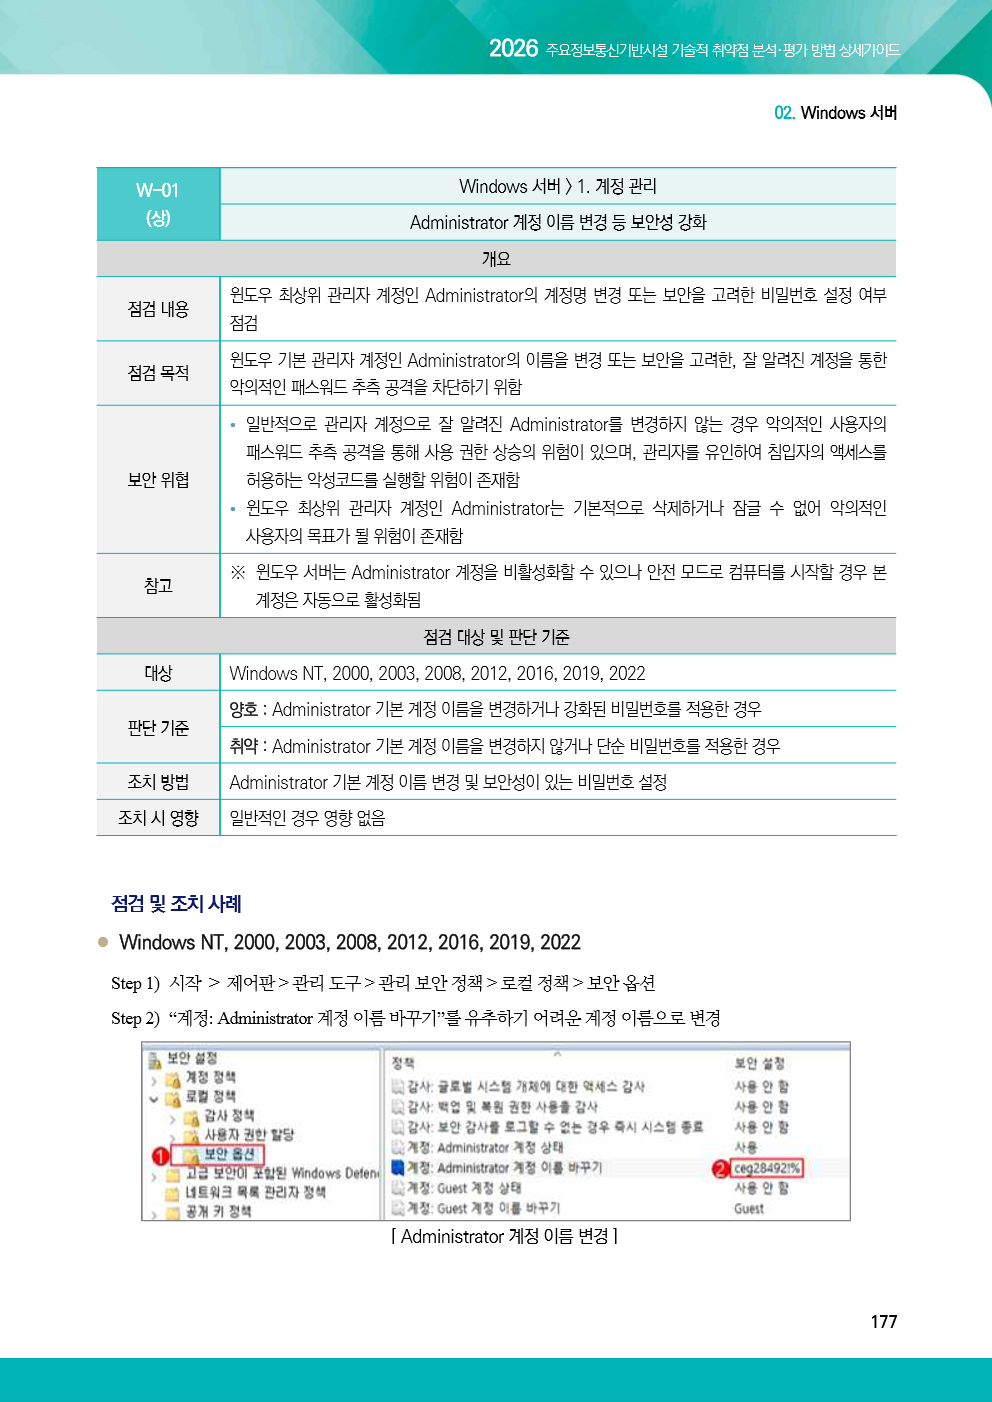
Windows의 내장 Administrator 계정은 널리 알려진 최고 권한 계정이므로 계정 이름을 그대로 사용하면 공격자가 계정명을 추측하는 과정을 생략할 수 있습니다. 이 실습에서는 기본 계정 이름 변경 여부를 중심으로 확인합니다.
판단 기준: Administrator 기본 계정 이름을 변경했거나 강화된 비밀번호를 적용한 경우 양호입니다. 본 실습 자동 판정은 계정 이름 변경 여부만 사용합니다.
2026 가이드 근거
2. 점검 목적
잘 알려진 관리자 계정명을 대상으로 한 비밀번호 추측 공격과 관리자 계정 악용 가능성을 낮추는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 빌드: 17763
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: LAB-WINDOWS-SERVER
- 네트워크: VMware Host-only 격리망
- 실행 시각: 2026-06-08 10:57:31 +09:00
4. 취약 상태 구성
SID가 -500으로 끝나는 내장 관리자 계정의 이름을 Administrator로 변경합니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
내장 관리자 계정은 표시 이름이 변경되어도 RID 500으로 식별할 수 있습니다. 관리자 권한 PowerShell에서 RID 500 계정을 찾은 후 이름을 기본값인 Administrator로 변경하여 취약 상태를 구성했습니다.
$admin = Get-LocalUser | Where-Object { $_.SID.Value -match '-500$' }

if ($admin.Name -ne 'Administrator') {
    Rename-LocalUser -Name $admin.Name -NewName 'Administrator'
}
구성 후 다음 명령으로 RID 500 계정의 이름과 활성화 상태를 확인했습니다.
Get-LocalUser |
    Where-Object { $_.SID.Value -match '-500$' } |
    Select-Object Name, Enabled, SID, Description
기본 관리자 계정의 이름이 Administrator로 표시되면 본 실습의 자동 판정 기준에서는 취약 상태입니다.
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: 내장 관리자 계정이 잘 알려진 Administrator 이름을 사용하고 있습니다.
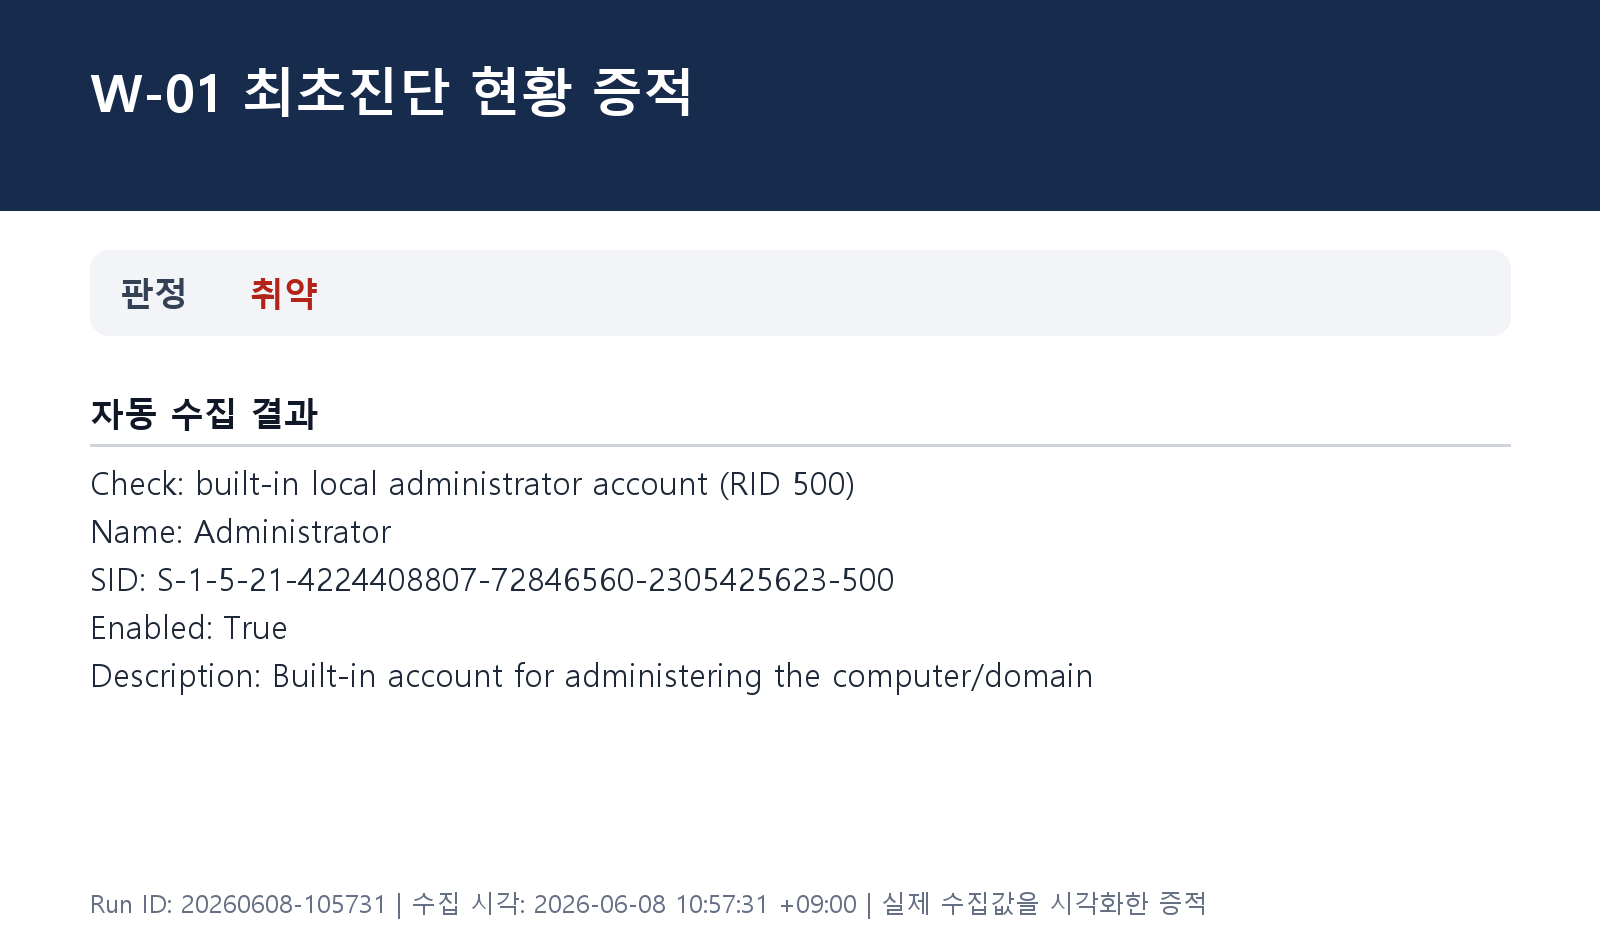
Check: built-in local administrator account (RID 500)
Name: Administrator
Enabled: True
Description: Built-in account for administering the computer/domain
6. 조치 방법
내장 Administrator 계정의 이름을 LabSecAdmin으로 변경합니다.
7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: 내장 관리자 계정 이름이 변경되어 있습니다.
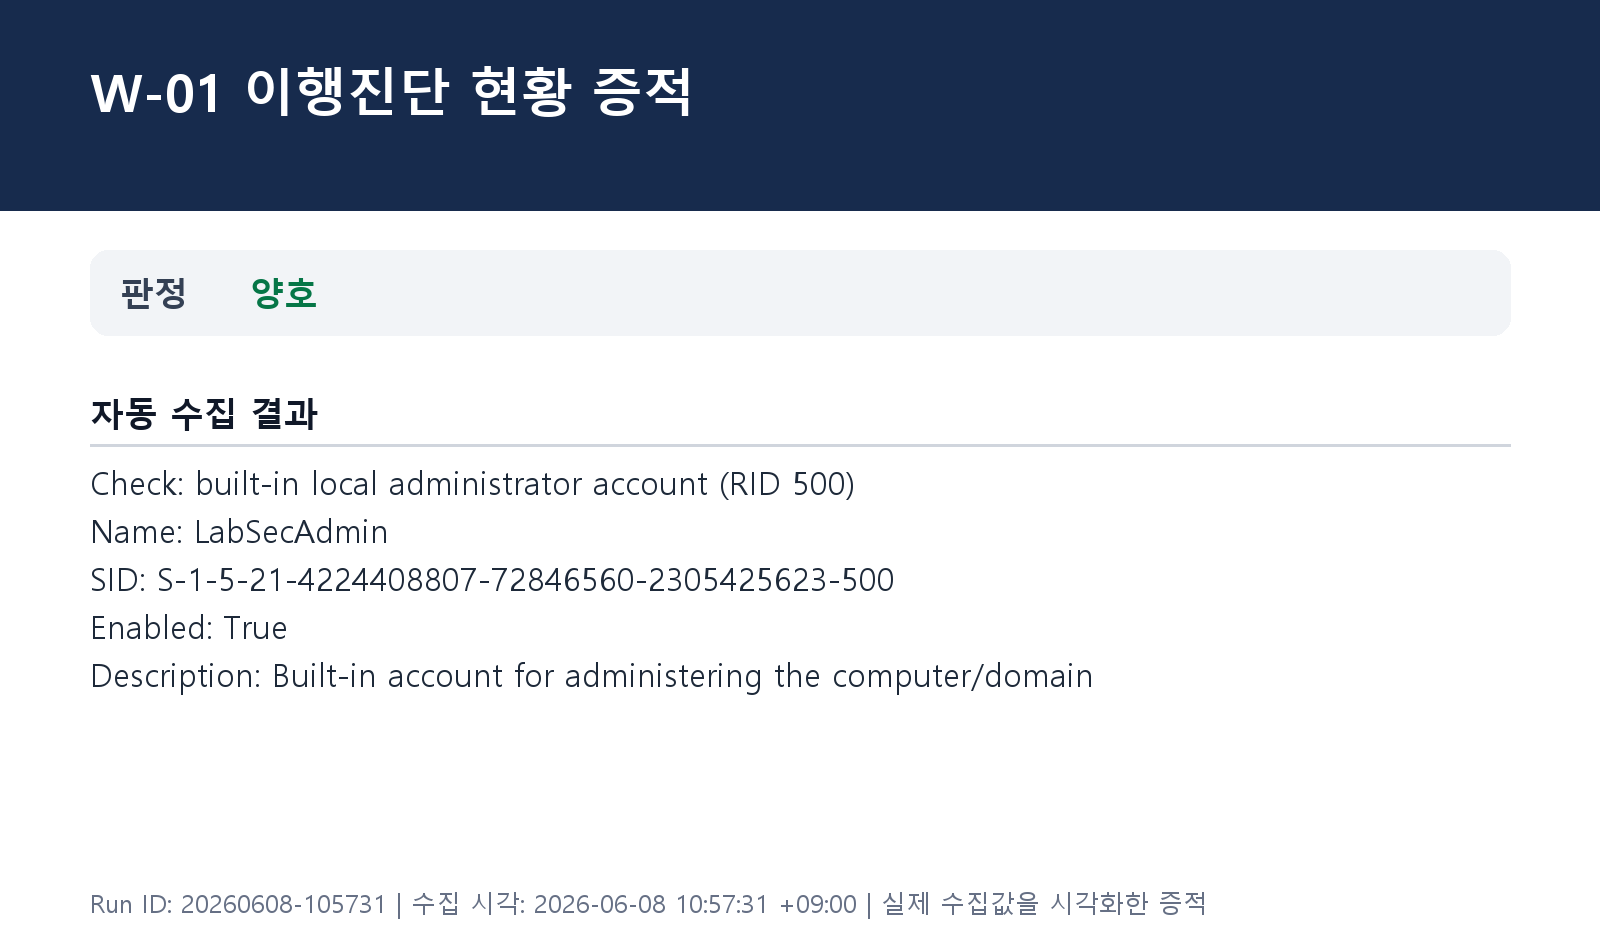
Check: built-in local administrator account (RID 500)
Name: LabSecAdmin
Enabled: True
Description: Built-in account for administering the computer/domain
8. 실무 주의사항
운영 환경에서 관리자 계정명을 변경하기 전에 작업 스케줄러, 서비스, 배치 파일, 원격 관리 도구가 기존 계정명을 참조하는지 확인해야 합니다. 비밀번호 강도는 별도로 검토해야 합니다.
컨설턴트 조언
- 현장 점검에서는 계정명이 변경되었다는 사실만 확인하지 말고, SID가
-500으로 끝나는 실제 내장 관리자 계정을 식별해야 합니다. 동일한 이름의 일반 계정을 만들어 둔 경우 오판할 수 있습니다. - 담당자 인터뷰를 통해 비상용 관리자 계정, 대체 관리자 계정, 비밀번호 보관 및 사용 승인 절차가 마련되어 있는지 확인합니다.
- 계정명 변경 전후 화면, RID 500 계정 조회 결과, 관련 운영 절차를 함께 증적으로 확보하면 이행 여부와 운영 적정성을 설명하기 쉽습니다.
- 기본 계정명을 유지해야 하는 업무상 사유가 있다면 강력한 비밀번호, 접근 가능 IP 제한, 로그인 실패 모니터링 등의 보완 통제를 확인하고 예외 승인 근거를 남겨야 합니다.
본 실습의 자동 판정은 일반적인 가이드 기준을 재현한 결과입니다. 실제 환경에서는 조직 정책, 시스템 역할, 예외 승인, 업무 영향을 확인한 뒤 최종 판정해야 합니다.
# 실무 기준 판단
기본 Administrator 계정명 유지 + 활성화 → 취약
기본 Administrator 계정명 변경 + 활성화 → 보통 양호 처리 가능
기본 Administrator 계정 비활성화 → 가장 강한 조치
단, 대체 관리자 계정 없으면 운영 위험 → 주의
9. 마무리
관리자 계정명 변경은 단독 방어 수단이 아니며 강력한 비밀번호, 접근 통제, 감사 정책과 함께 적용해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-06 관리자 그룹에 최소한의 사용자 포함 (0) | 2026.06.08 |
|---|---|
| [인프라진단] #W-05 해독 가능한 암호화를 사용하여 암호 저장 해제 (0) | 2026.06.08 |
| [인프라진단] #W-04 계정 잠금 임계값 설정 (0) | 2026.06.08 |
| [인프라진단] #W-03 불필요한 계정 제거 (0) | 2026.06.08 |
| [인프라진단] #W-02 Guest 계정 비활성화 (0) | 2026.06.08 |


