[인프라진단] #CA-02 사용자 정책 관리
1. 항목 설명
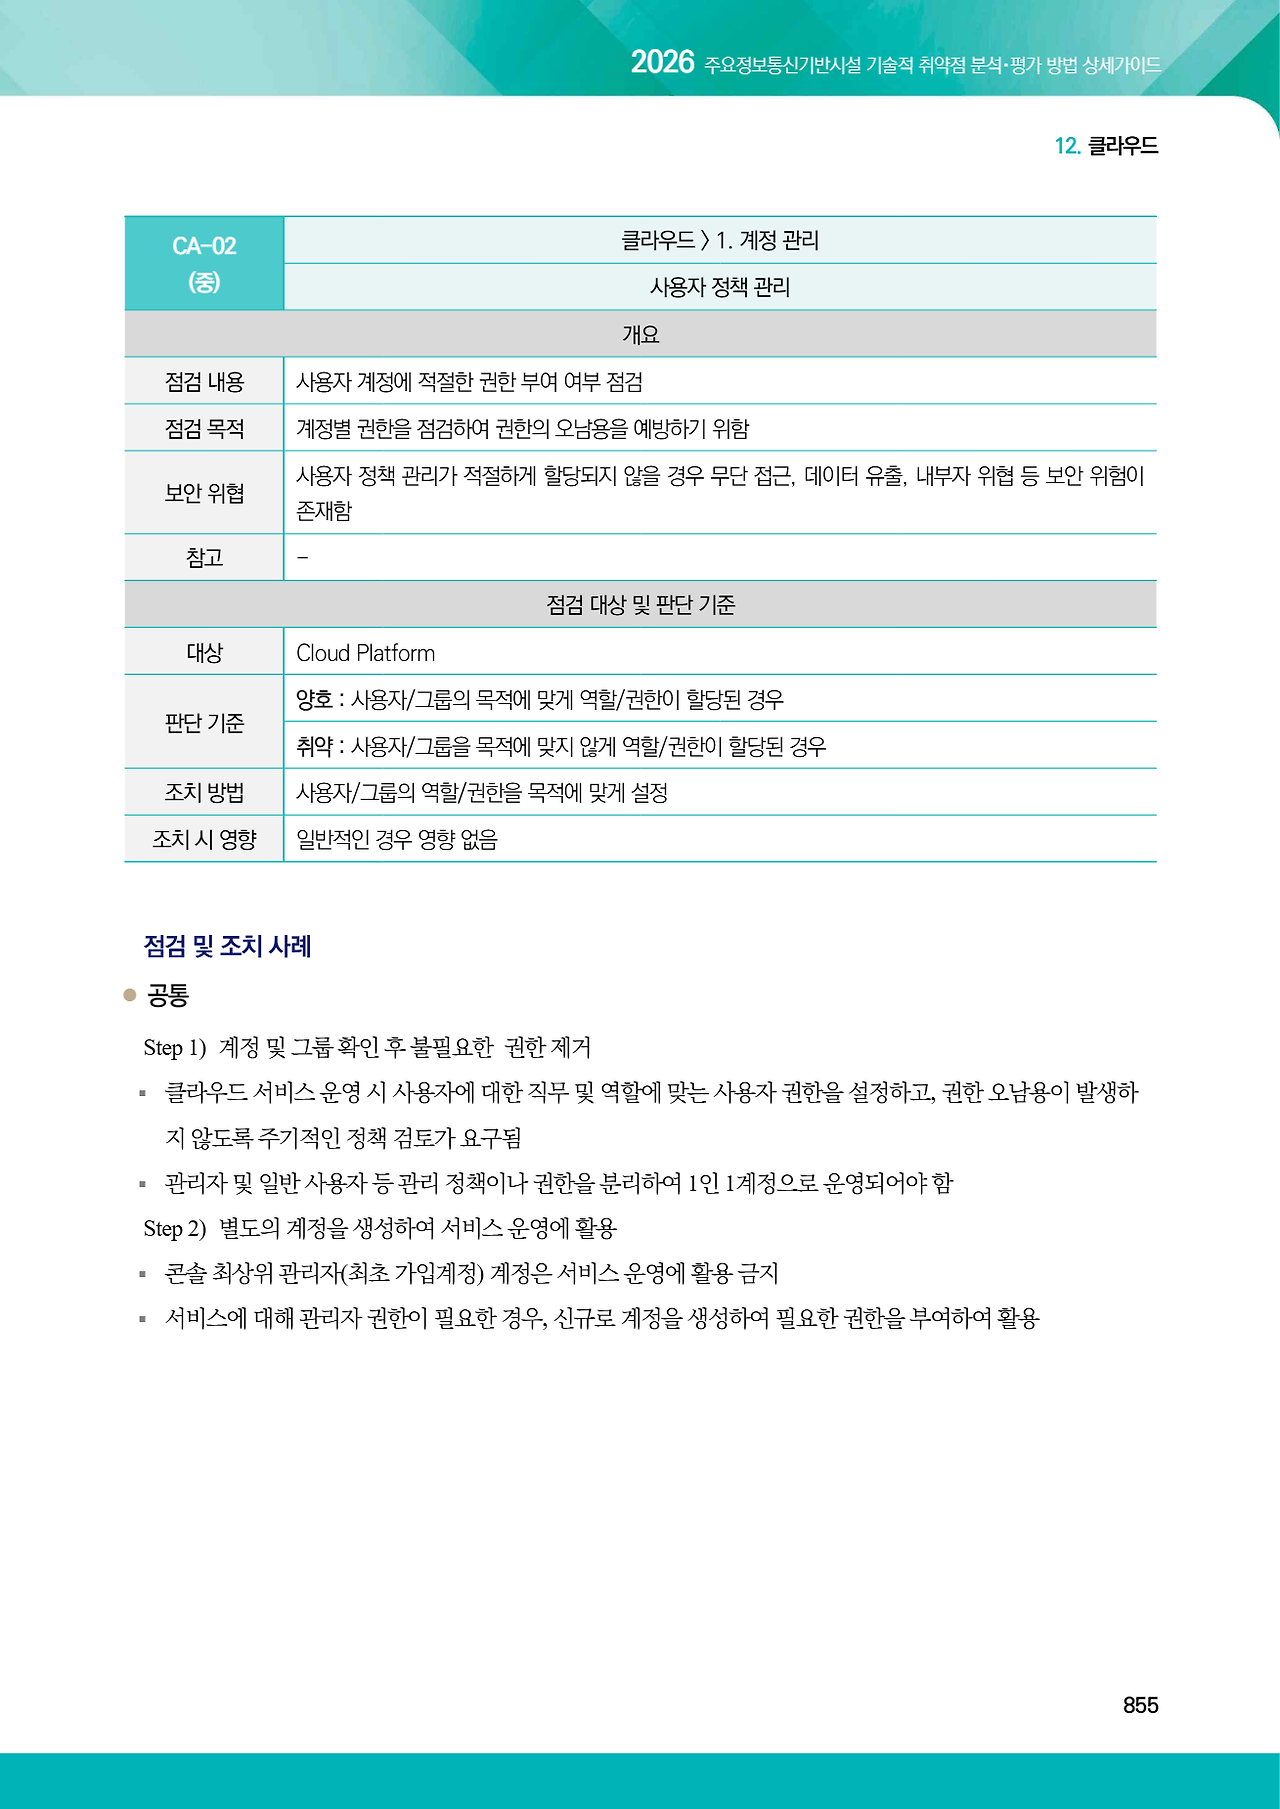
클라우드 사용자와 그룹에 업무 목적에 맞는 역할과 권한이 할당되어 있는지 점검하는 항목입니다.
사용자의 직무와 실제 수행 작업에 맞는 권한이 부여된 경우 양호, 필요 범위보다 넓은 권한이 부여된 경우 취약으로 판단합니다.
2026 가이드 근거
2. 점검 목적
과도한 권한으로 인한 서비스 변경, 자료 유출, 리소스 삭제와 내부자 오남용 위험을 줄이고 최소 권한 원칙을 적용하는 것이 목적입니다.
3. 실습 환경
- 클라우드: NAVER Cloud Platform 개인 실습 계정
- 대상 서브 계정: ca-lab-unused-20260827
- 업무 가정: Server 목록과 설정 현황만 조회하는 점검자
- 취약 정책: NCP_VPC_SERVER_MANAGER
- 조치 정책: NCP_VPC_SERVER_VIEWER
- 실제 Server 리소스: 생성하지 않음
실습·비용·안전 고지
권한 정책만 일시적으로 변경했으며 실제 Server, 공인 IP, 스토리지는 생성하지 않았습니다. 관리자 정책은 증적 수집 직후 제거했습니다.
4. 취약 상태 구성
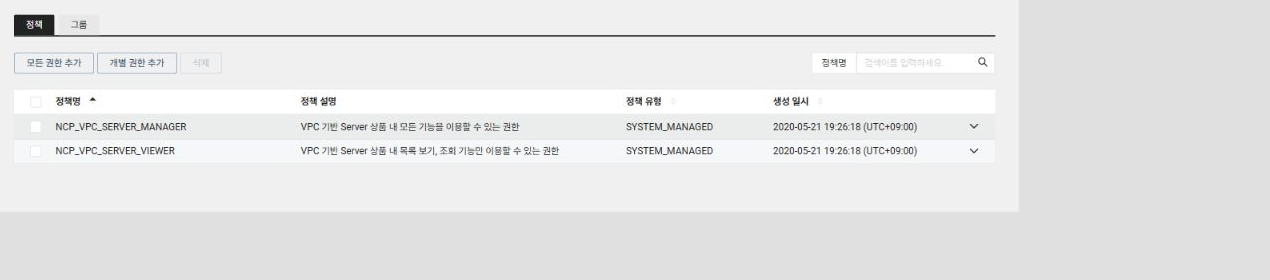
조회 전용 점검자라는 업무 가정과 달리 Server 상품의 모든 기능을 사용할 수 있는 NCP_VPC_SERVER_MANAGER 정책을 직접 할당했습니다.
콘솔 경로: Sub Account → Sub Accounts → 서브 계정 → 정책 → 개별 권한 추가
5. 최초진단 결과
- 최초진단 판정: 취약
- 판정 근거: 조회 목적의 계정에 Server 상품의 모든 기능과 리소스에 대한 관리자 정책이 할당됨
- 확인 정책: NCP_VPC_SERVER_MANAGER
6. 조치 방법
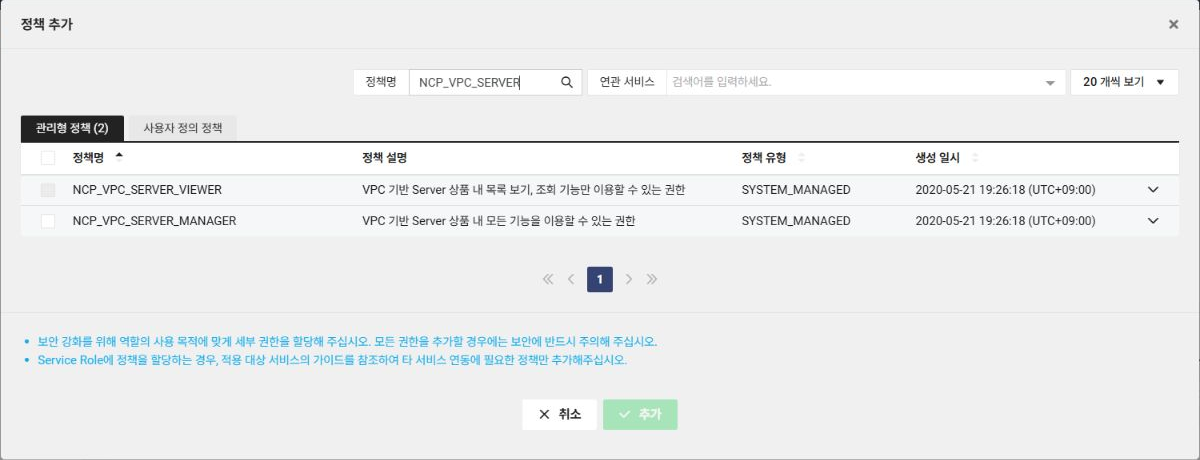
업무 목적보다 넓은 NCP_VPC_SERVER_MANAGER 정책을 삭제하고, Server 목록 및 설정 현황 조회만 허용하는 NCP_VPC_SERVER_VIEWER 정책으로 교체했습니다.
조치 순서:
- 기존 NCP_VPC_SERVER_MANAGER 정책을 선택해 삭제합니다.
- 개별 권한 추가에서 NCP_VPC_SERVER_VIEWER를 검색합니다.
- 조회 전용 정책만 할당되었는지 재확인합니다.
7. 이행진단 결과
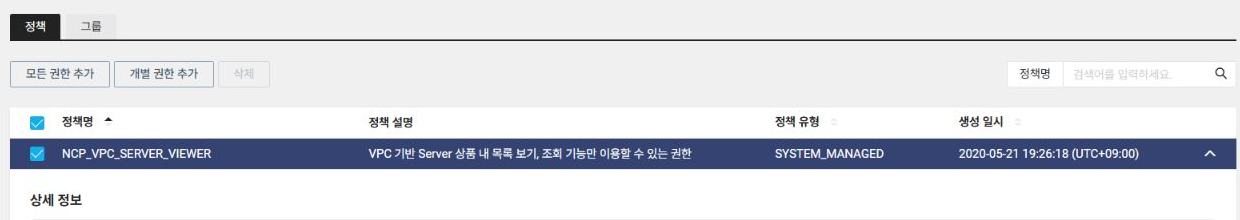
- 이행진단 판정: 양호
- 판정 근거: 모든 Server 기능을 허용하는 정책이 제거되고 조회 전용 정책만 남음
- 확인 정책: NCP_VPC_SERVER_VIEWER
8. 실무 주의사항
권한을 즉시 축소하면 배포, 장애 대응, 백업과 모니터링 작업이 중단될 수 있습니다. 정책 변경 전에 실제 업무, 최근 활동 로그, 연동 서비스와 변경 승인자를 확인해야 합니다.
컨설턴트 조언
- 사용자·그룹별 직무, 실제 수행 작업, 관리 권한 필요 사유와 승인자를 인터뷰로 확인합니다.
- MANAGER는 조회 요구만 있는 사용자에게 직접 부여하지 않고 VIEWER를 우선 검토합니다.
- 정책 명칭만 확인하지 말고 허용 액션, 서비스와 리소스 범위를 함께 검토합니다.
- 예외 권한은 유효 기간, 사유, 승인자와 회수 예정일을 남기고 정기적으로 재검토합니다.
9. 마무리
클라우드 정책은 이름보다 실제 허용 범위와 사용자의 업무 목적을 대조하는 것이 중요합니다. 관리자 정책을 조회 전용 정책으로 교체하여 실습 계정에 최소 권한을 적용했습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(NCP)' 카테고리의 다른 글
| [인프라진단] #CA-06 네트워크 서비스 정책 관리 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-05 인스턴스 서비스 정책 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-04 클라우드 계정 비밀번호 정책 관리 (0) | 2026.08.27 |
| [인프라진단] #CA-03 MFA(Multi-Factor Authentication) 설정 (1) | 2026.08.27 |
| [인프라진단] #CA-01 사용자 계정 관리 (0) | 2026.08.27 |


