[인프라진단] #W-28 터미널 서비스 암호화 수준 설정
1. 항목 설명
원격 데스크톱 서비스는 관리자 화면과 입력 정보를 네트워크로 전달합니다. 암호화 수준이 낮으면 서버와 클라이언트 사이의 정보가 노출될 위험이 있습니다.
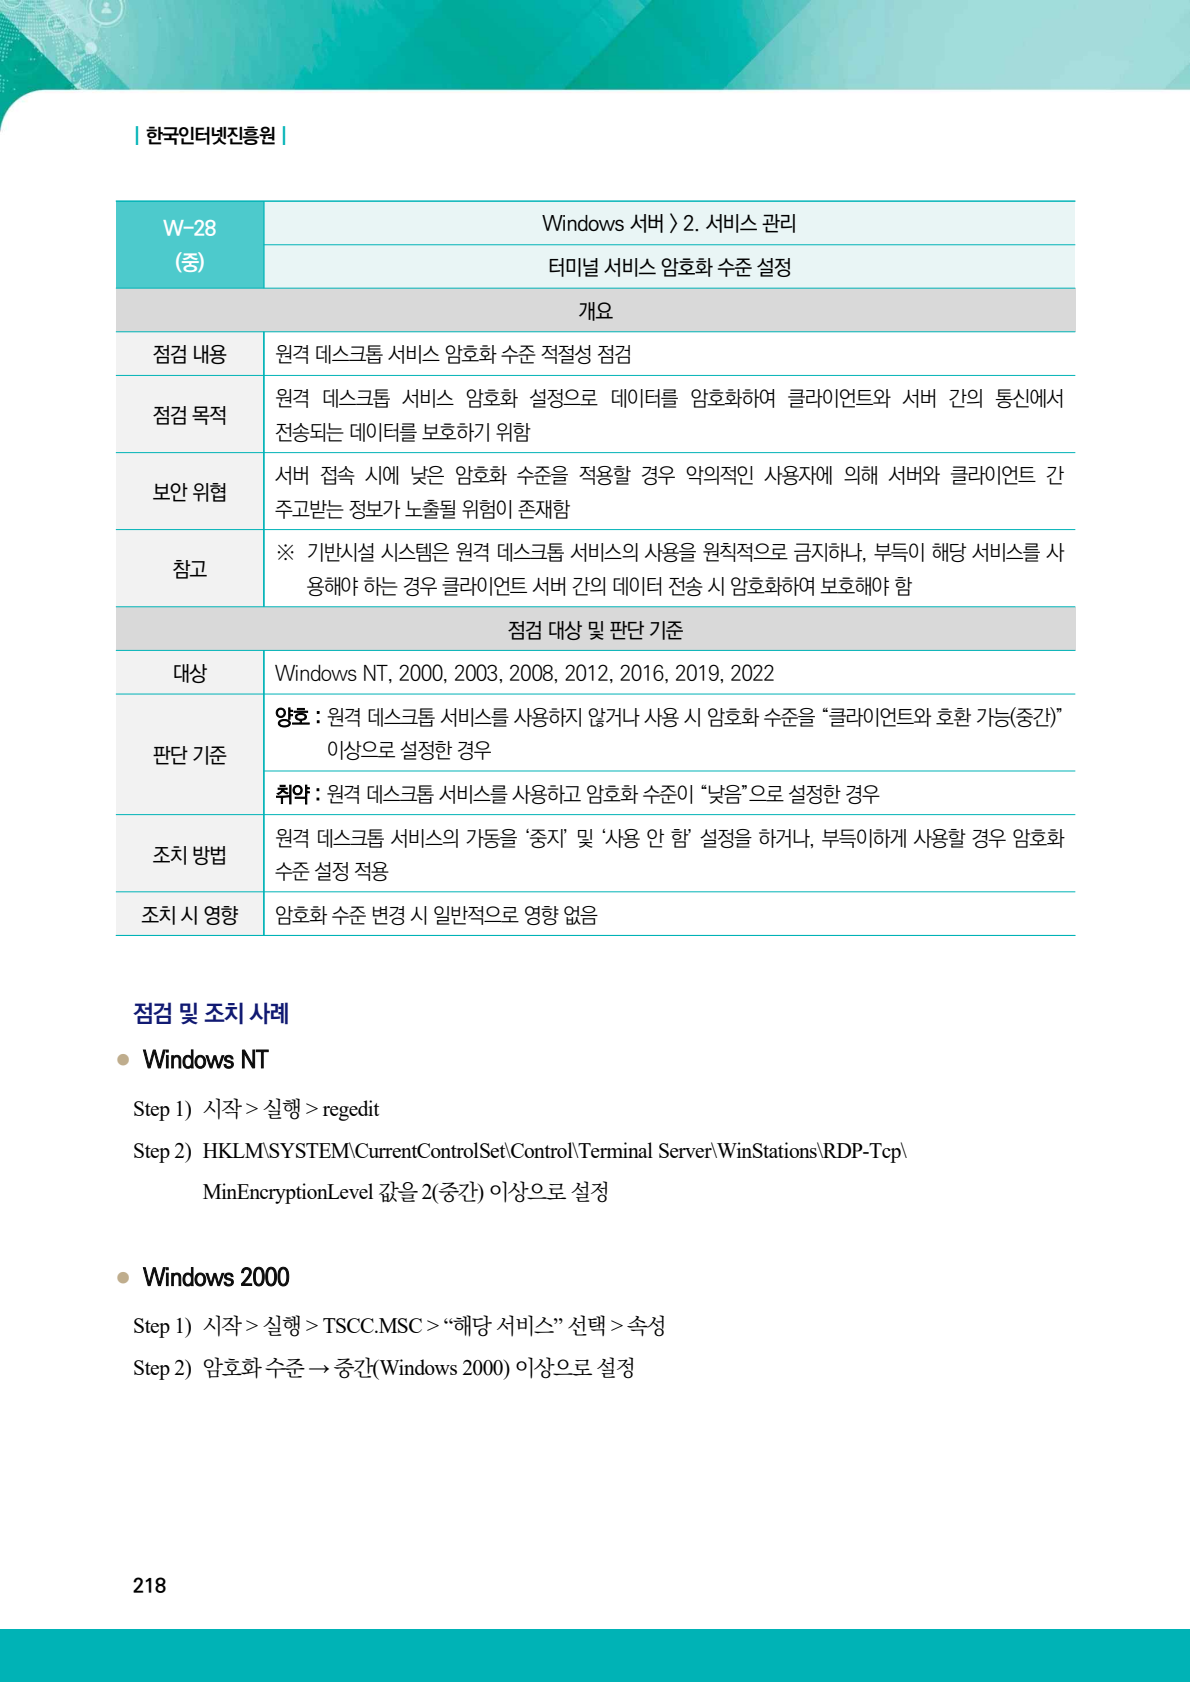
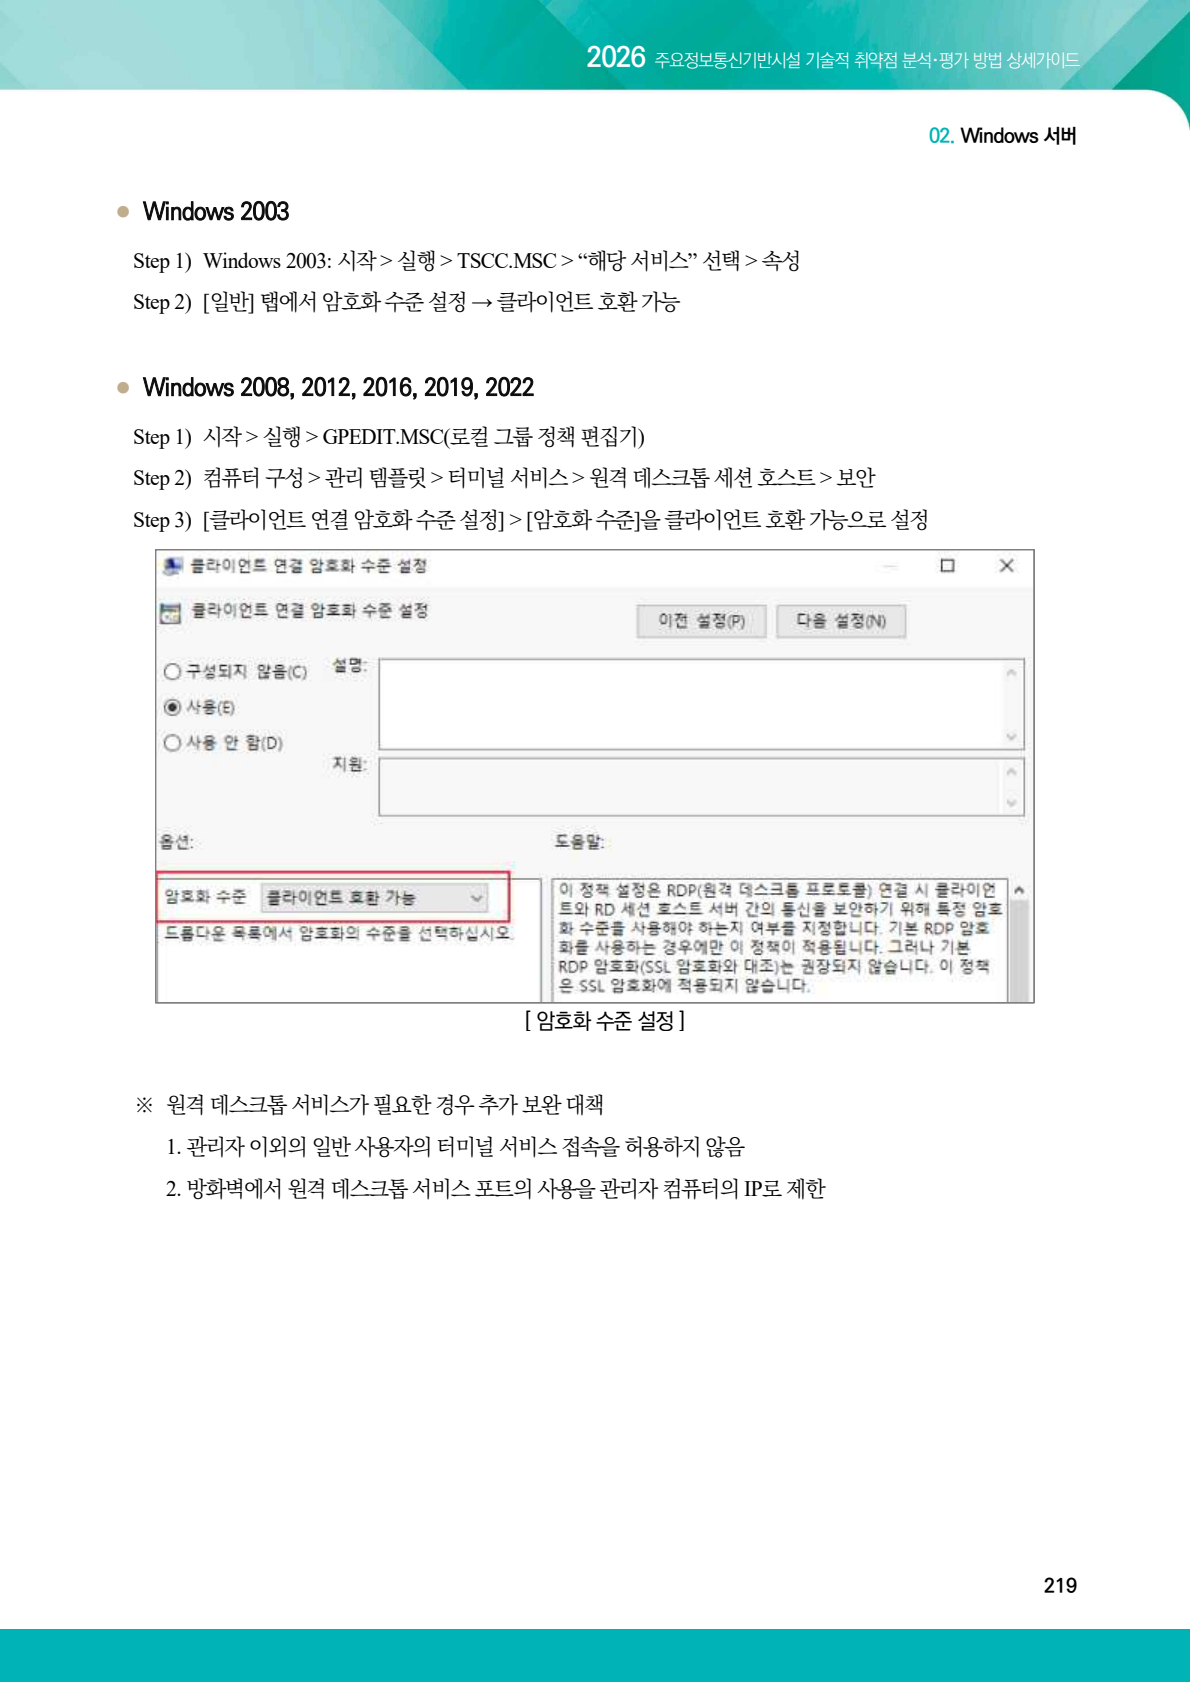
판단 기준: 원격 데스크톱 서비스를 사용하지 않거나 사용할 때 암호화 수준을 클라이언트 호환 가능(중간) 이상으로 설정하면 양호, 서비스를 사용하면서 낮음으로 설정하면 취약입니다.
2026 가이드 근거
2. 점검 목적
원격 데스크톱 통신을 적절한 수준으로 암호화하여 관리 세션의 자격 증명과 업무 정보를 보호하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 최초 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: W26-W30 통합 실행 결과 기준
4. 취약 상태 구성
Host-only 격리 VM에서 원격 데스크톱 연결을 허용하고 MinEncryptionLevel 값을 1(Low)로 낮춘 뒤 Remote Desktop Services를 실행하여 취약 상태를 구성했습니다. 방화벽 외부 공개는 추가하지 않았습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
Set-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server' `
    -Name fDenyTSConnections -Value 0
Set-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
    -Name MinEncryptionLevel -Value 1
Set-Service TermService -StartupType Manual
Start-Service TermService
다음 명령으로 설정 상태를 확인했습니다.
Get-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
    -Name MinEncryptionLevel
Get-CimInstance Win32_Service -Filter "Name='TermService'" |
    Select-Object Name, State, StartMode
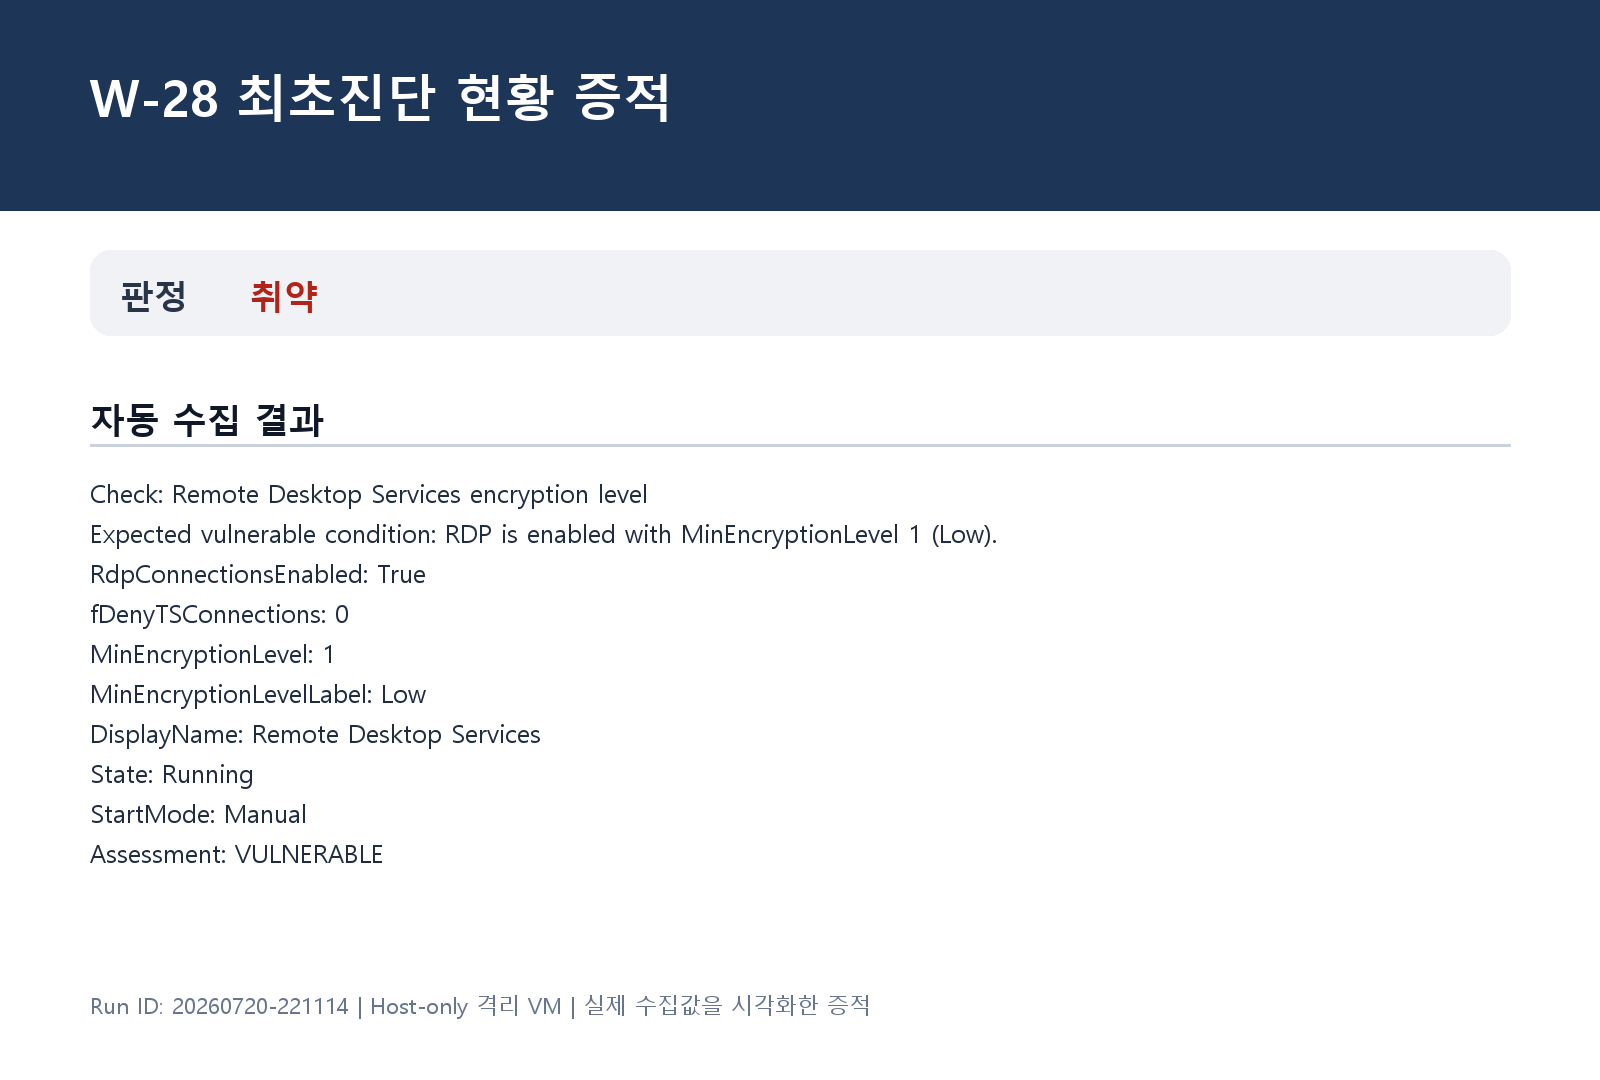
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: 원격 데스크톱 연결이 허용되고 MinEncryptionLevel=1(Low)로 설정된 상태에서 TermService가 실행되었습니다.
6. 조치 방법
원격 데스크톱을 사용하지 않도록 연결을 차단하고 TermService를 중지·비활성화했습니다. 재사용 가능성을 고려하여 MinEncryptionLevel도 3(High)으로 상향했습니다.
Set-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
    -Name MinEncryptionLevel -Value 3
Set-ItemProperty `
    'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server' `
    -Name fDenyTSConnections -Value 1
Stop-Service TermService -Force
Set-Service TermService -StartupType Disabled
Windows 설정 경로: 레지스트리 편집기 > HKLM > SYSTEM > CurrentControlSet > Control > Terminal Server > WinStations > RDP-Tcp > MinEncryptionLevel
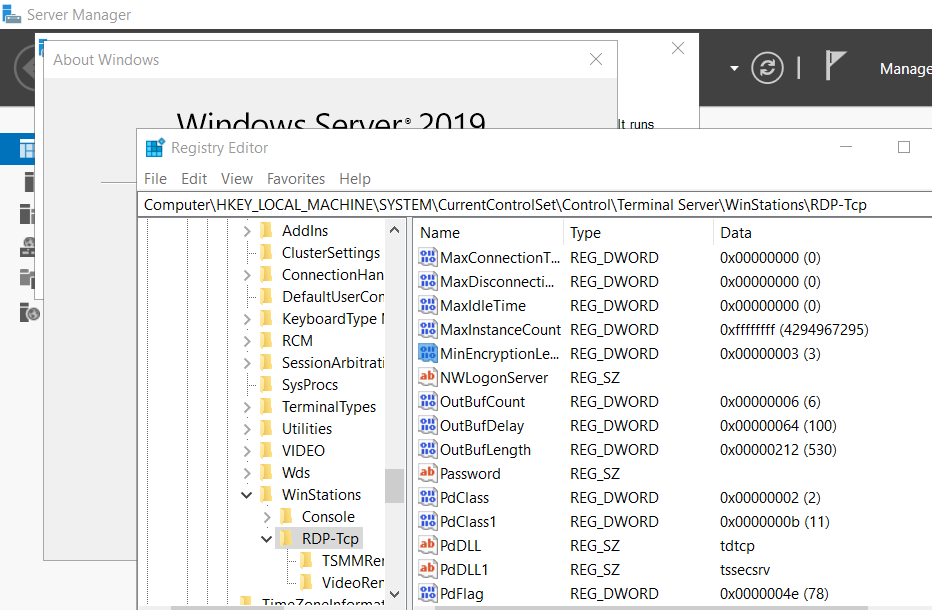
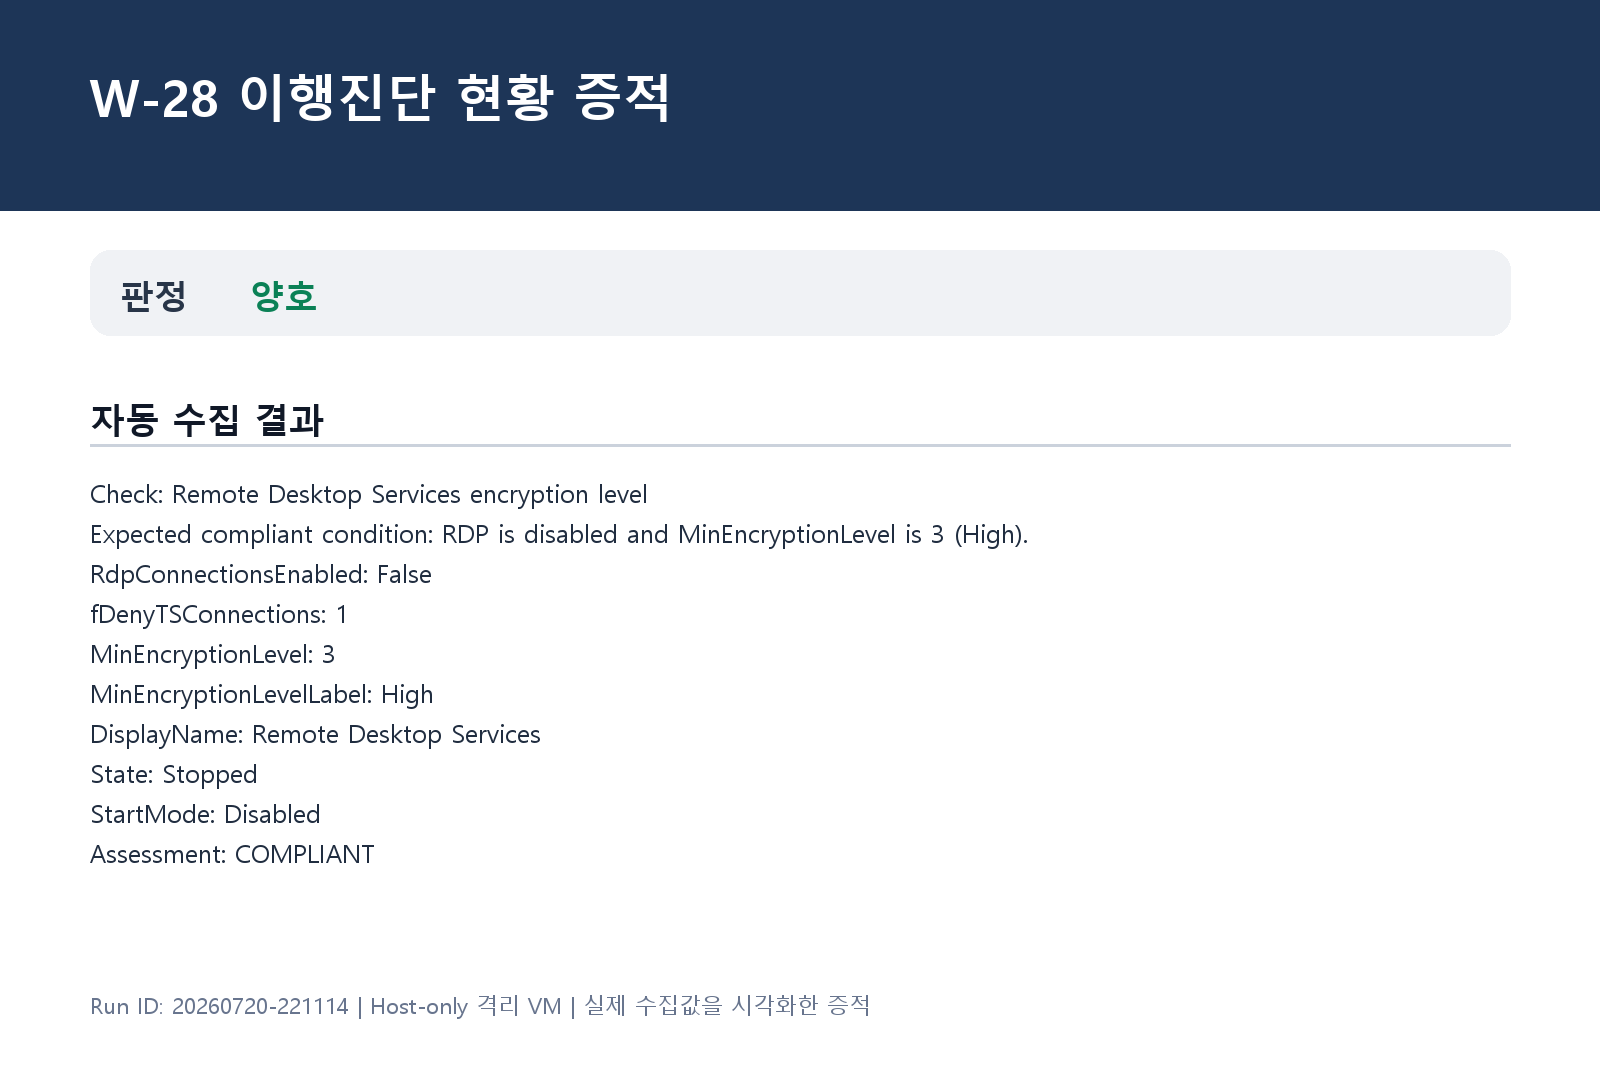
7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: 원격 데스크톱 연결이 차단되고 MinEncryptionLevel=3(High)으로 설정되었으며 TermService가 비활성화되었습니다.
8. 실무 주의사항
운영 서버에서 RDP를 무조건 중지하면 긴급 관리 경로가 사라질 수 있습니다. 사용 필요성이 승인된 경우 암호화 수준뿐 아니라 NLA, 접속 IP, MFA 또는 관리망 경유를 함께 확인해야 합니다.
컨설턴트 조언
- RDP 사용 여부, fDenyTSConnections, TermService 상태와 MinEncryptionLevel을 함께 확인합니다.
- 부득이한 RDP 사용 시 NLA, 방화벽 원격 IP 제한, 점프 서버 또는 VPN 경유를 적용합니다.
- 관리자 외 일반 사용자의 원격 로그온 권한과 Remote Desktop Users 그룹 구성도 점검합니다.
- 설정 변경 전 비상 콘솔, VMware 콘솔 등 대체 접속 수단과 롤백 절차를 확보합니다.
9. 마무리
원격 데스크톱은 불필요하면 비활성화하고, 필요하면 높은 암호화와 접근 통제를 함께 적용해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-30 SNMP Community String 복잡성 설정 (0) | 2026.07.24 |
|---|---|
| [인프라진단] #W-29 불필요한 SNMP 서비스 구동 점검 (0) | 2026.07.24 |
| [인프라진단] #W-27 최신 Windows OS Build 버전 적용 (0) | 2026.07.22 |
| [인프라진단] #W-26 RDS(Remote Data Services) 제거 (0) | 2026.07.22 |
| [인프라진단] #W-25 DNS Zone Transfer 설정 (0) | 2026.07.22 |


