[인프라진단] #W-25 DNS Zone Transfer 설정
1. 항목 설명
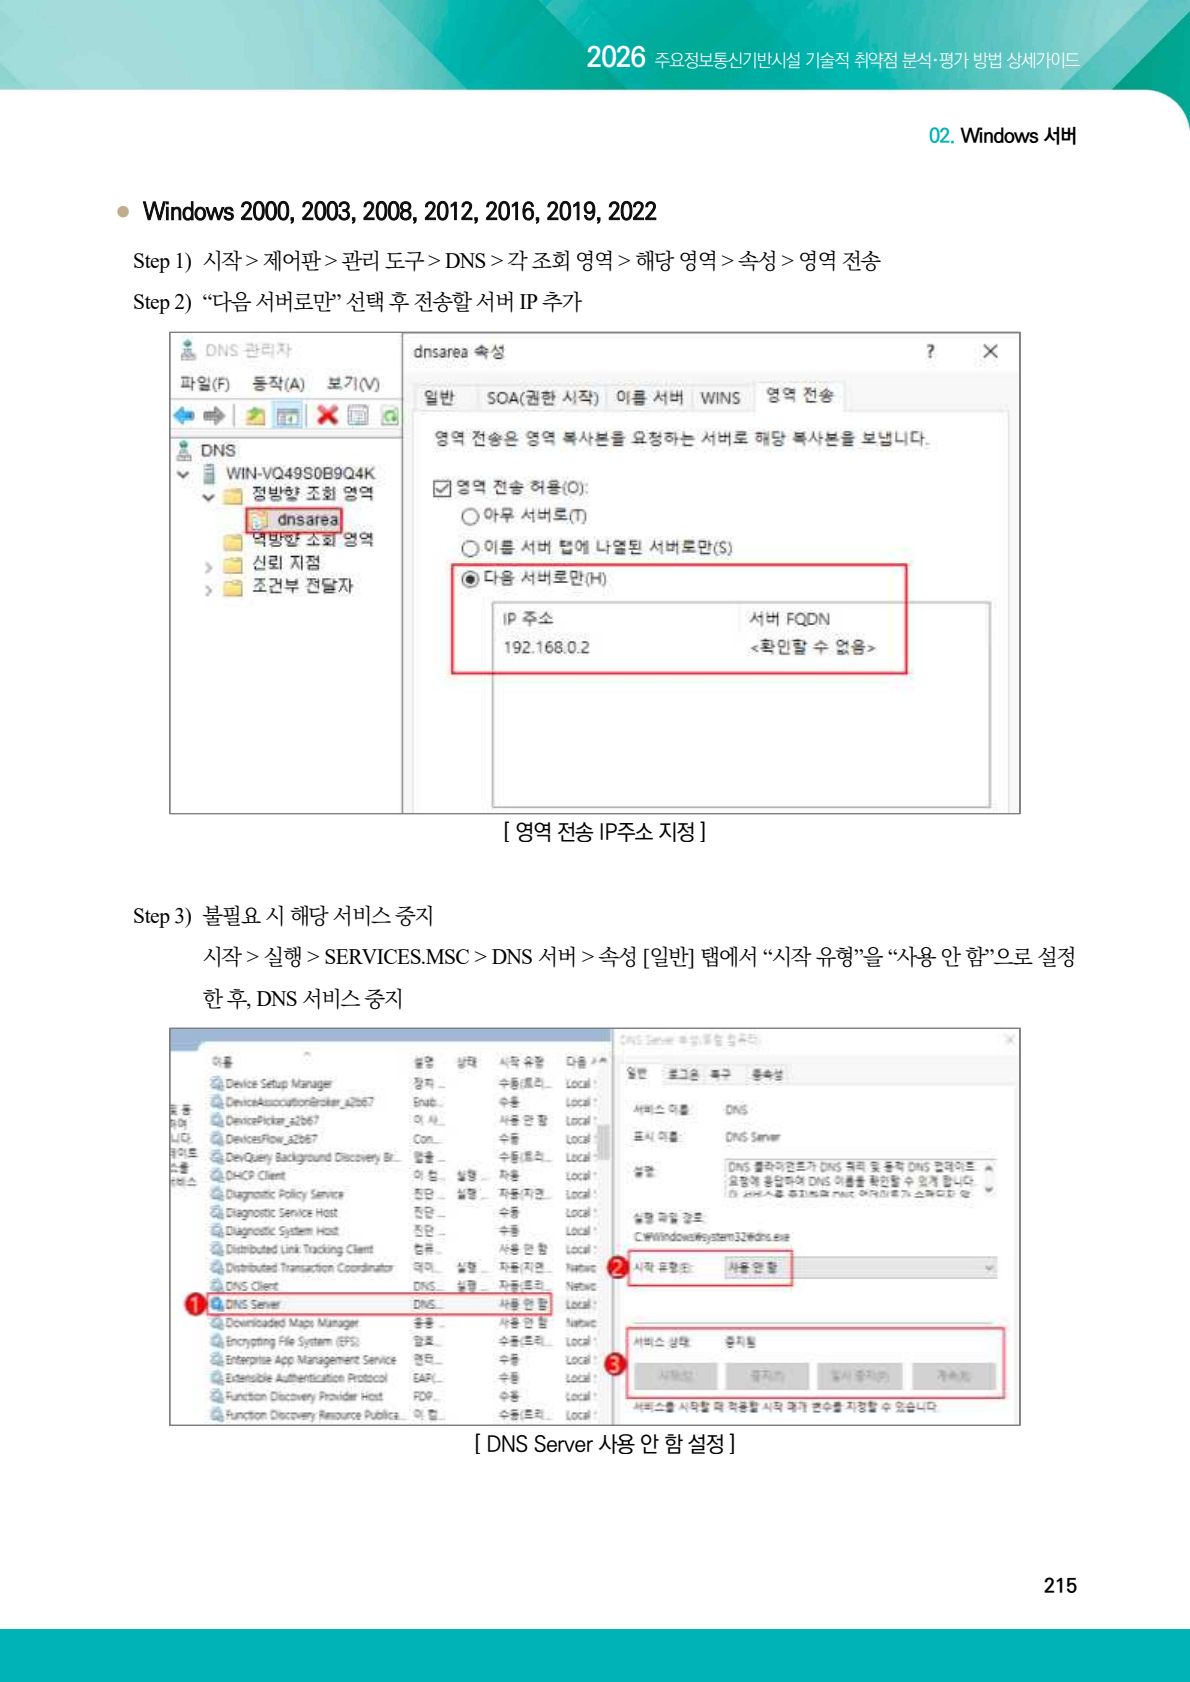
DNS Zone Transfer는 주 DNS와 보조 DNS 간 영역 정보를 동기화하기 위한 기능입니다. 제한 없이 허용되면 내부 도메인 구조와 호스트 정보가 외부로 유출될 수 있습니다.
판단 기준: DNS 서비스가 비활성화되어 있거나 영역 전송을 허용하지 않거나 특정 서버로만 제한된 경우 양호, 그 외에는 취약입니다.
2026 가이드 근거

2. 점검 목적
DNS Zone Transfer 차단 또는 제한 설정을 적용하여 도메인 정보의 불법 외부 유출을 방지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 빌드: 17763
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: W21-W25 통합 실행 결과 기준
4. 취약 상태 구성
실습 DNS 영역을 생성한 뒤 Zone Transfer를 모든 서버에 허용하는 상태로 구성했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
Install-WindowsFeature DNS -IncludeManagementTools
Add-DnsServerPrimaryZone -Name 'w25lab.local' -ZoneFile 'w25lab.local.dns'
Set-DnsServerPrimaryZone -Name 'w25lab.local' -SecureSecondaries TransferAnyServer
다음 명령으로 설정 상태를 확인했습니다.
Get-DnsServerZone -Name 'w25lab.local' |
    Select-Object ZoneName, ZoneType, SecureSecondaries, SecondaryServers
5. 최초진단 결과
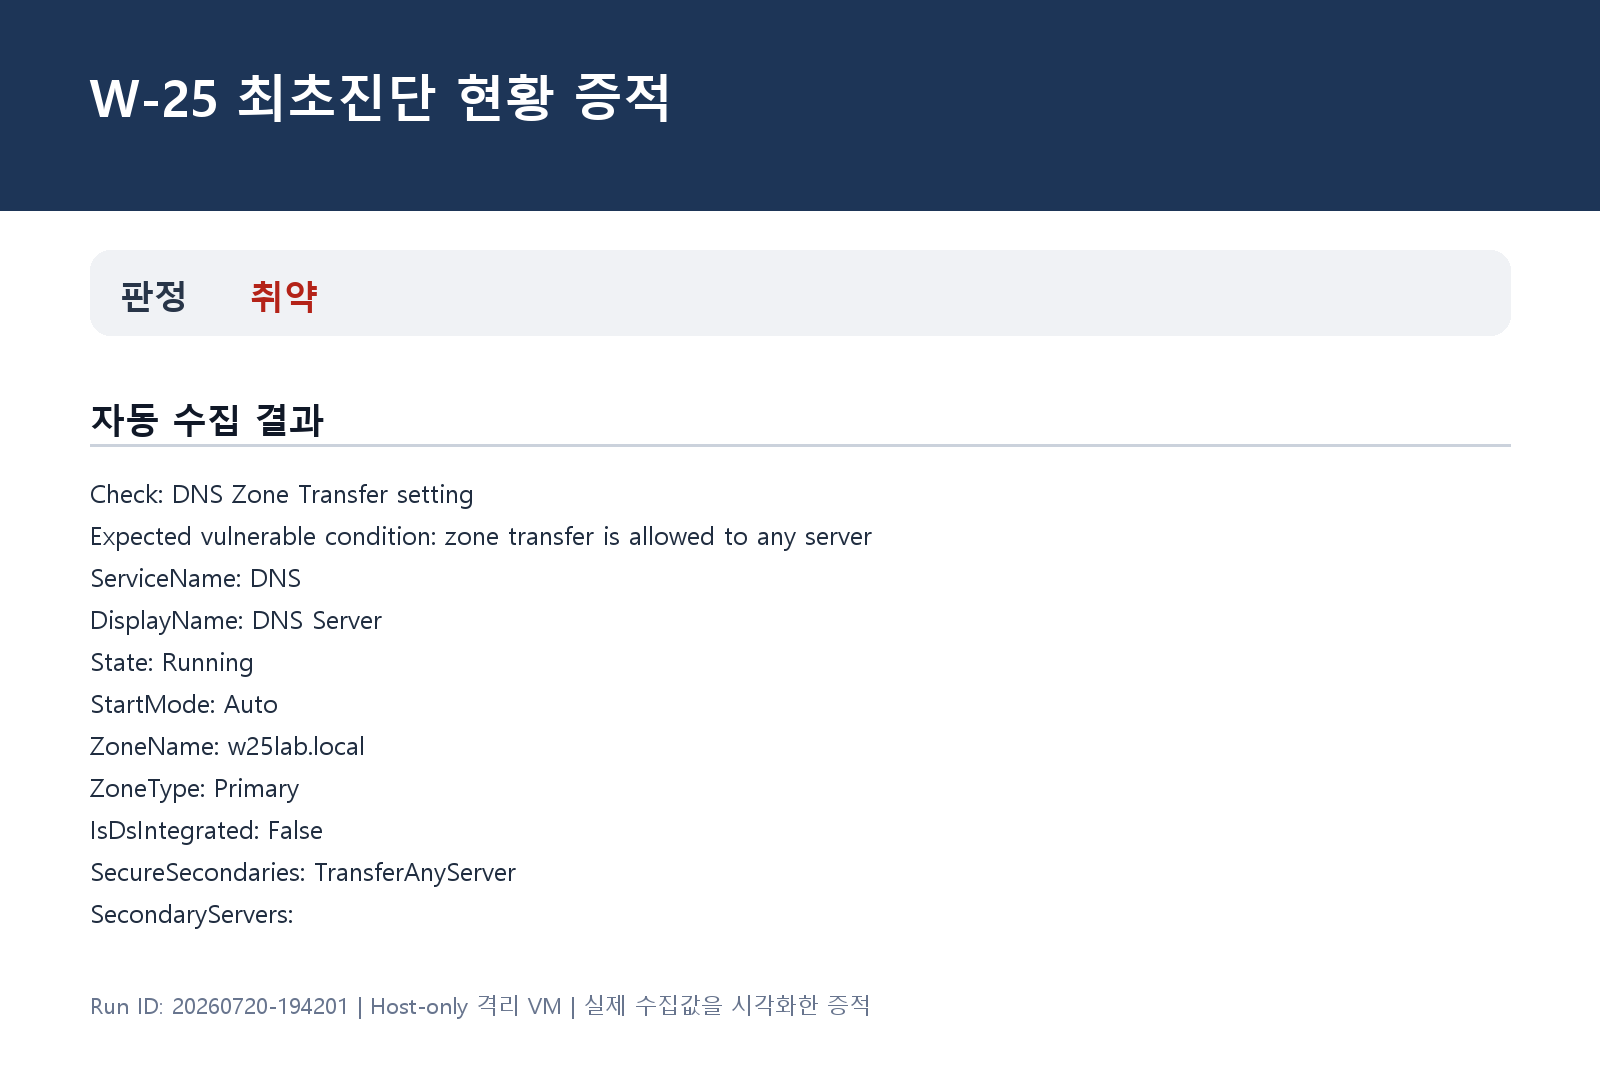
- 판정: 취약
- 자동 판정 근거: w25lab.local 영역의 SecureSecondaries 값이 모든 서버 전송 허용 상태로 설정되어 있습니다.
6. 조치 방법
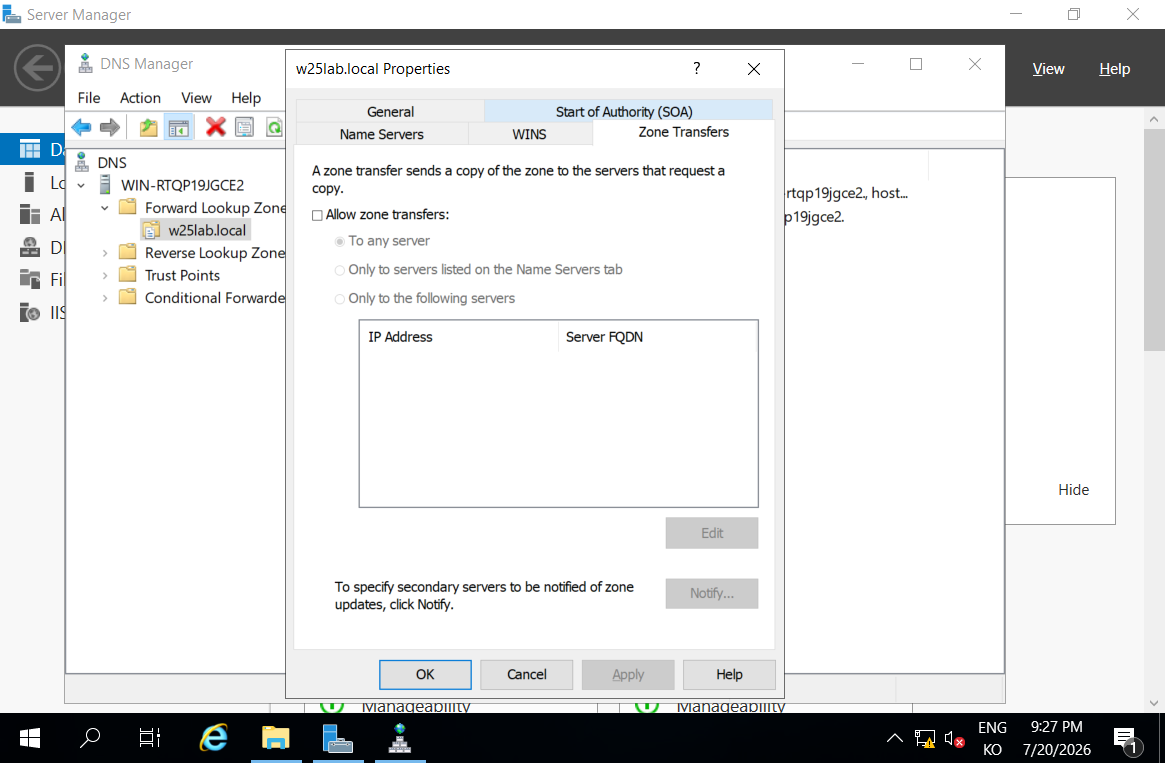
DNS 영역 전송을 허용하지 않도록 변경했습니다. 운영 환경에서 보조 DNS가 필요한 경우 특정 서버로만 제한해야 합니다.
Set-DnsServerPrimaryZone -Name 'w25lab.local' -SecureSecondaries NoTransferWindows 설정 경로: DNS 관리자 > 정방향 조회 영역 > 해당 영역 속성 > 영역 전송 > 영역 전송 허용 해제 또는 다음 서버로만 제한
7. 이행진단 결과
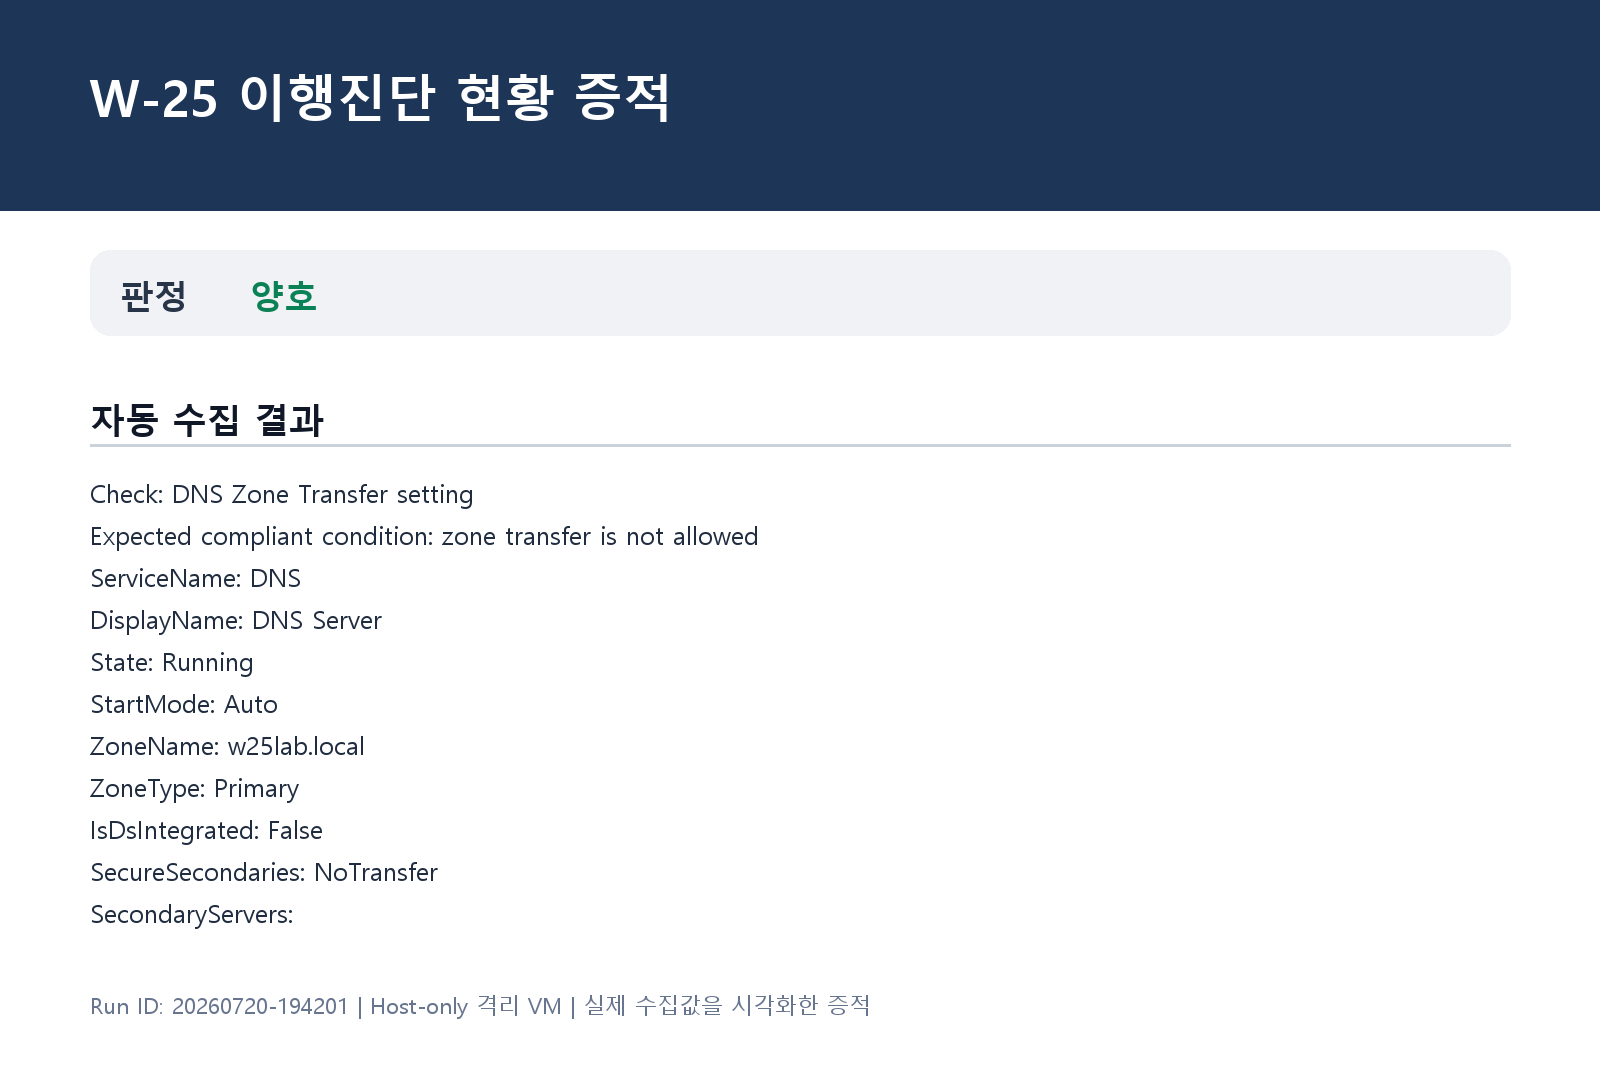
- 판정: 양호
- 자동 판정 근거: w25lab.local 영역의 SecureSecondaries 값이 영역 전송 차단 상태로 변경되었습니다.
8. 실무 주의사항
DNS 서버는 장애 대응을 위해 보조 DNS와 연동되는 경우가 많으므로 무조건 차단하기보다 승인된 보조 DNS 목록을 확인해야 합니다.
컨설턴트 조언
- 공인 DNS와 내부 DNS를 구분하고, 각 영역별 Zone Transfer 정책을 개별 확인합니다.
- 보조 DNS가 필요한 경우 다음 서버로만 설정과 방화벽의 TCP/UDP 53 접근 제한을 함께 확인합니다.
- 영역 전송 차단 여부는 DNS 관리자 화면, PowerShell 설정값, 외부 대역 nslookup 또는 dig axfr 테스트로 보강합니다.
- 내부 호스트명이 민감 정보를 담고 있는 경우 영역 전송 차단과 별개로 DNS 네이밍 정책 개선을 권고할 수 있습니다.
9. 마무리
DNS Zone Transfer는 필요한 서버로만 제한하거나 불필요한 경우 차단하여 내부 도메인 정보 노출을 줄여야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-27 최신 Windows OS Build 버전 적용 (0) | 2026.07.22 |
|---|---|
| [인프라진단] #W-26 RDS(Remote Data Services) 제거 (0) | 2026.07.22 |
| [인프라진단] #W-24 FTP 접근 제어 설정 (0) | 2026.07.22 |
| [인프라진단] #W-23 공유 서비스에 대한 익명 접근 제한 설정 (0) | 2026.07.22 |
| [인프라진단] #W-22 FTP 디렉토리 접근권한 설정 (1) | 2026.07.22 |


