[인프라진단] #U-20 /etc/(x)inetd.conf 파일 소유자 및 권한 설정
1. 항목 설명
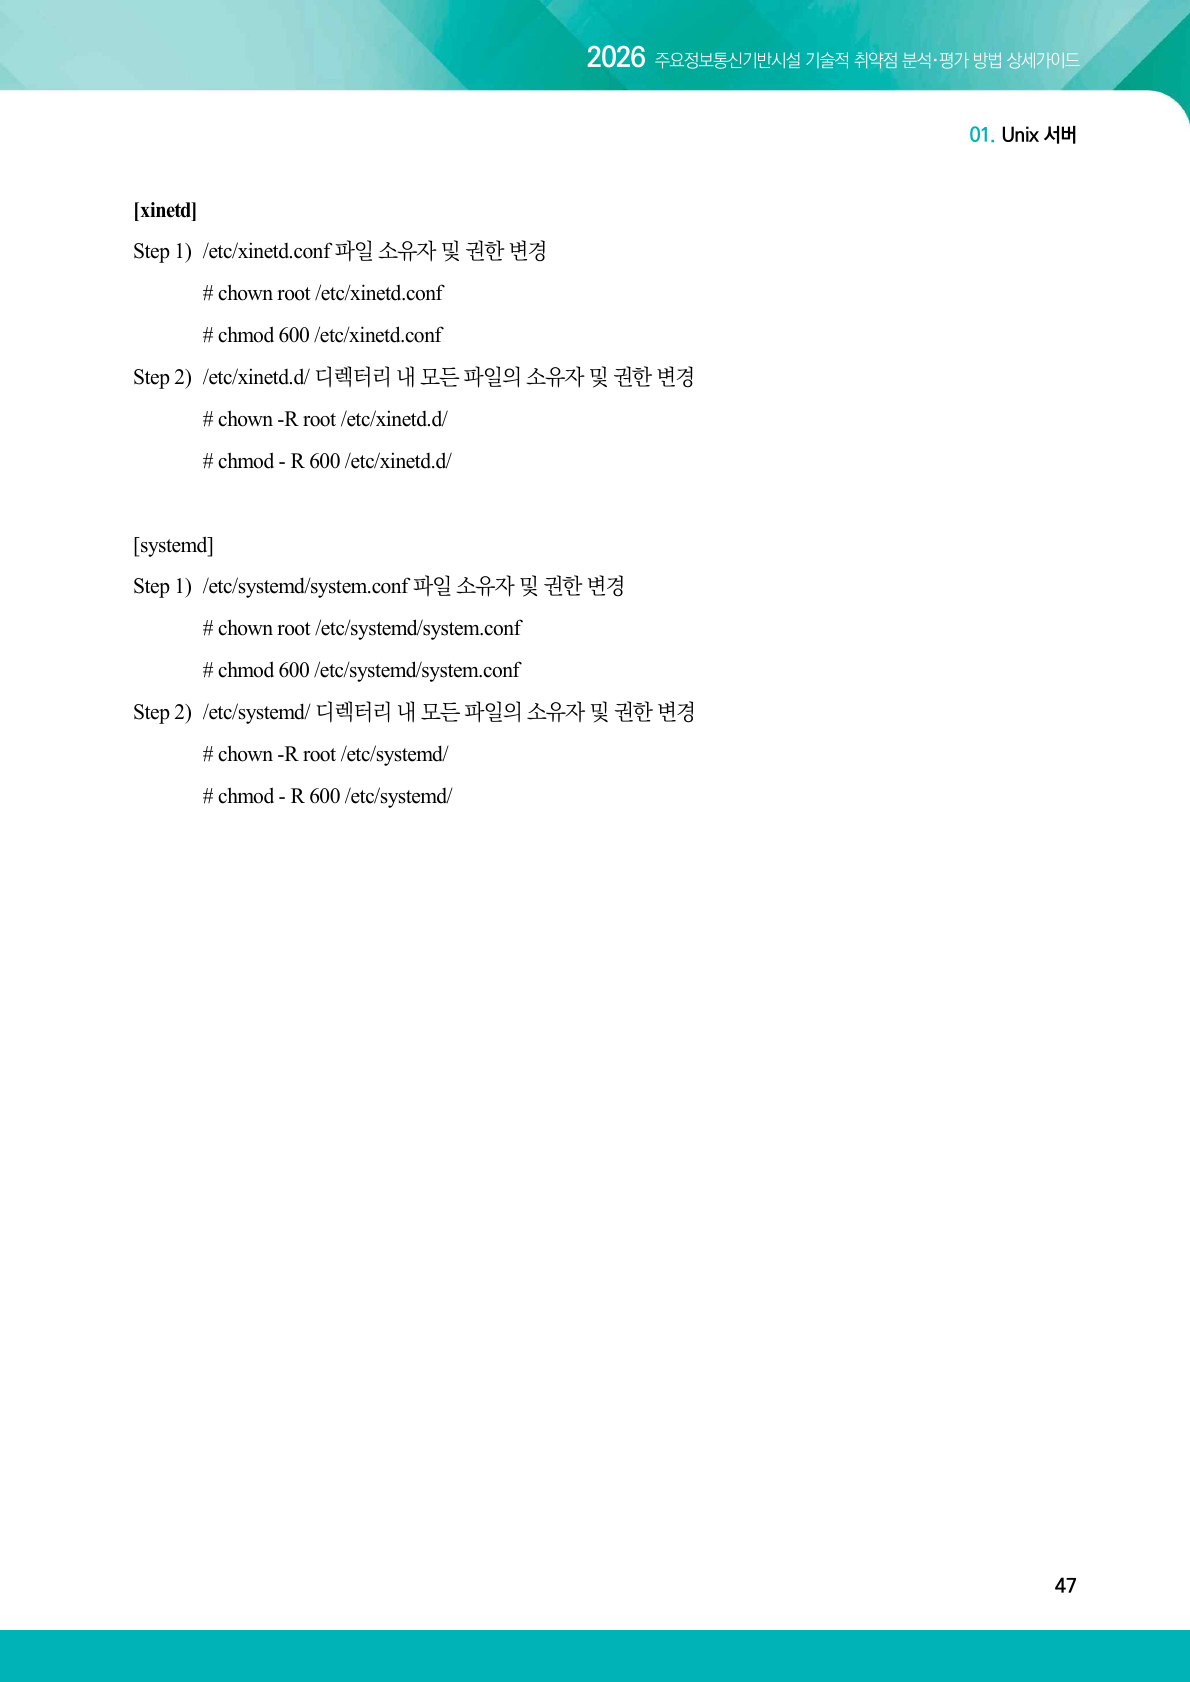
inetd와 xinetd 설정은 네트워크 서비스의 실행 파일과 옵션을 결정합니다. 일반 사용자가 수정할 수 있으면 임의 서비스를 열거나 root 권한 명령을 실행하도록 변조할 수 있습니다.
판단 기준: /etc/inetd.conf 또는 /etc/xinetd.conf 소유자가 root이고 권한이 600 이하이면 양호, 소유자가 root가 아니거나 권한이 더 넓으면 취약입니다.
2026 가이드 근거

2. 점검 목적
슈퍼서버의 서비스 실행 설정을 관리자만 변경하게 하여 비인가 서비스 기동과 설정 변조를 방지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Ubuntu Server 24.04.2 LTS
- 커널: Linux 6.8.0-53-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 수집 방식: VMware Ubuntu VM 콘솔에서 진단 명령 실행 및 화면 캡처
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 실행 ID: 20260904-140603
취약 상태와 조치 상태의 반복 구성에는 격리된 Host-only 관리 연결을 보조적으로 사용했습니다. 단, 판단 명령과 결과는 Ubuntu VM 콘솔에서 직접 확인하고 VMware 콘솔 원본 화면으로 캡처했으며 외부 네트워크 경로는 두지 않았습니다.
4. 취약 상태 구성
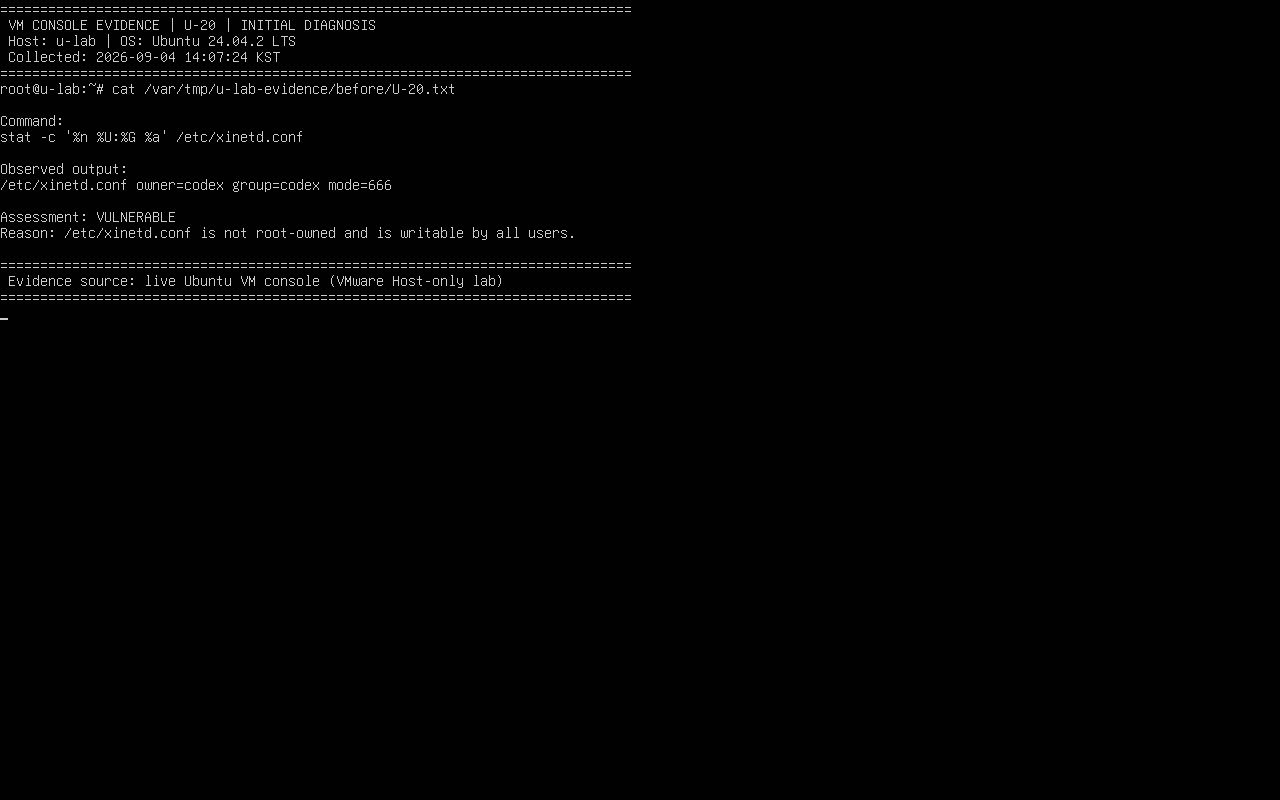
xinetd가 설치되지 않은 격리 VM에 권한 점검용 /etc/xinetd.conf를 만들고 소유자를 codex:codex, 권한을 666으로 설정했습니다. 실제 네트워크 서비스는 기동하지 않았습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
sudo tee /etc/xinetd.conf <<'EOF'
# U-20 isolated lab configuration
defaults
{
    log_type = SYSLOG daemon
}
EOF
sudo chown codex:codex /etc/xinetd.conf
sudo chmod 0666 /etc/xinetd.conf
구성 후 다음 명령으로 실제 상태를 확인했습니다.
stat -c '%n owner=%U group=%G mode=%a' /etc/xinetd.conf5. 최초진단 결과
- 판정: 취약
- VM 콘솔 판정 근거: /etc/xinetd.conf owner=codex group=codex mode=666으로 모든 사용자가 설정을 변경할 수 있었습니다.
6. 조치 방법
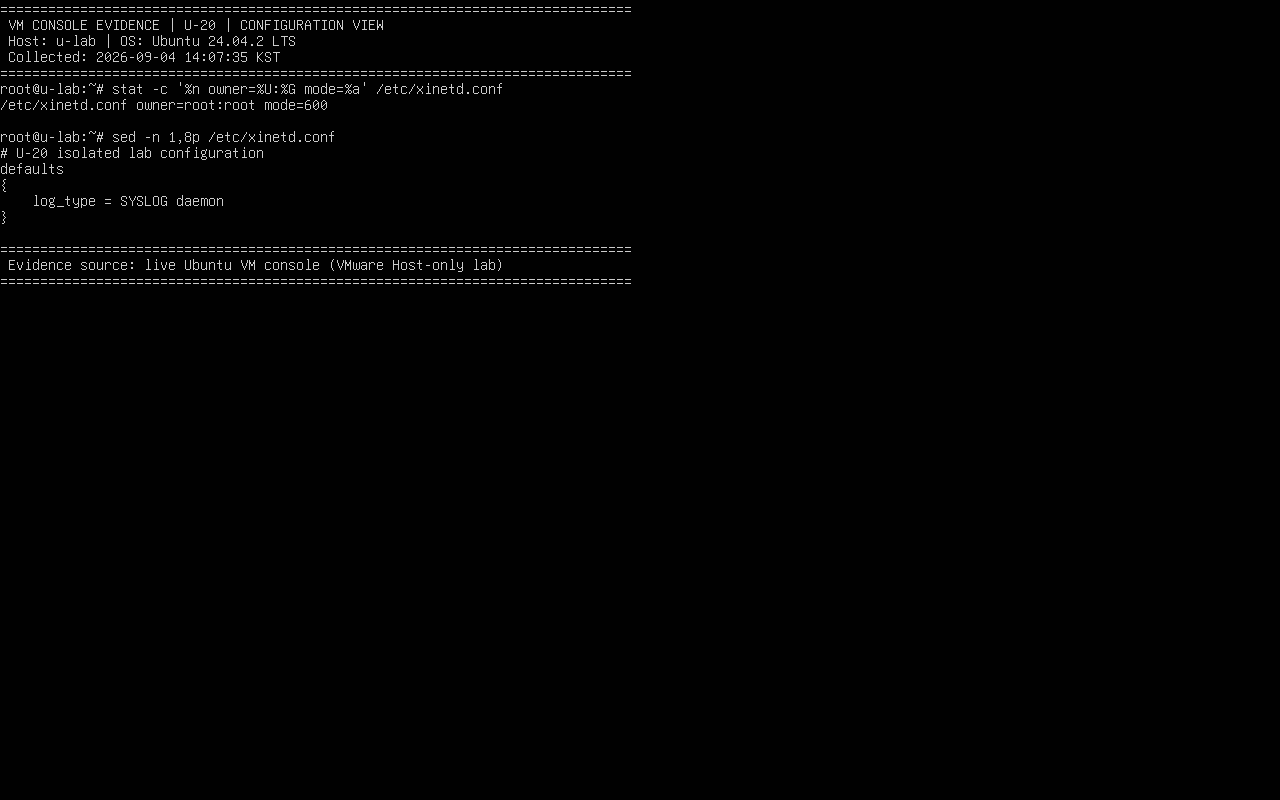
설정 파일의 소유자를 root:root, 권한을 600으로 변경했습니다. 실습 환경에는 xinetd 서비스가 없으므로 설정 파일 권한만 검증했습니다.
sudo chown root:root /etc/xinetd.conf
sudo chmod 0600 /etc/xinetd.conf
sudo stat -c '%n owner=%U group=%G mode=%a' /etc/xinetd.conf
Linux 설정 확인 위치: /etc/inetd.conf, /etc/xinetd.conf, /etc/xinetd.d 및 실제 서비스 활성 상태
7. 이행진단 결과
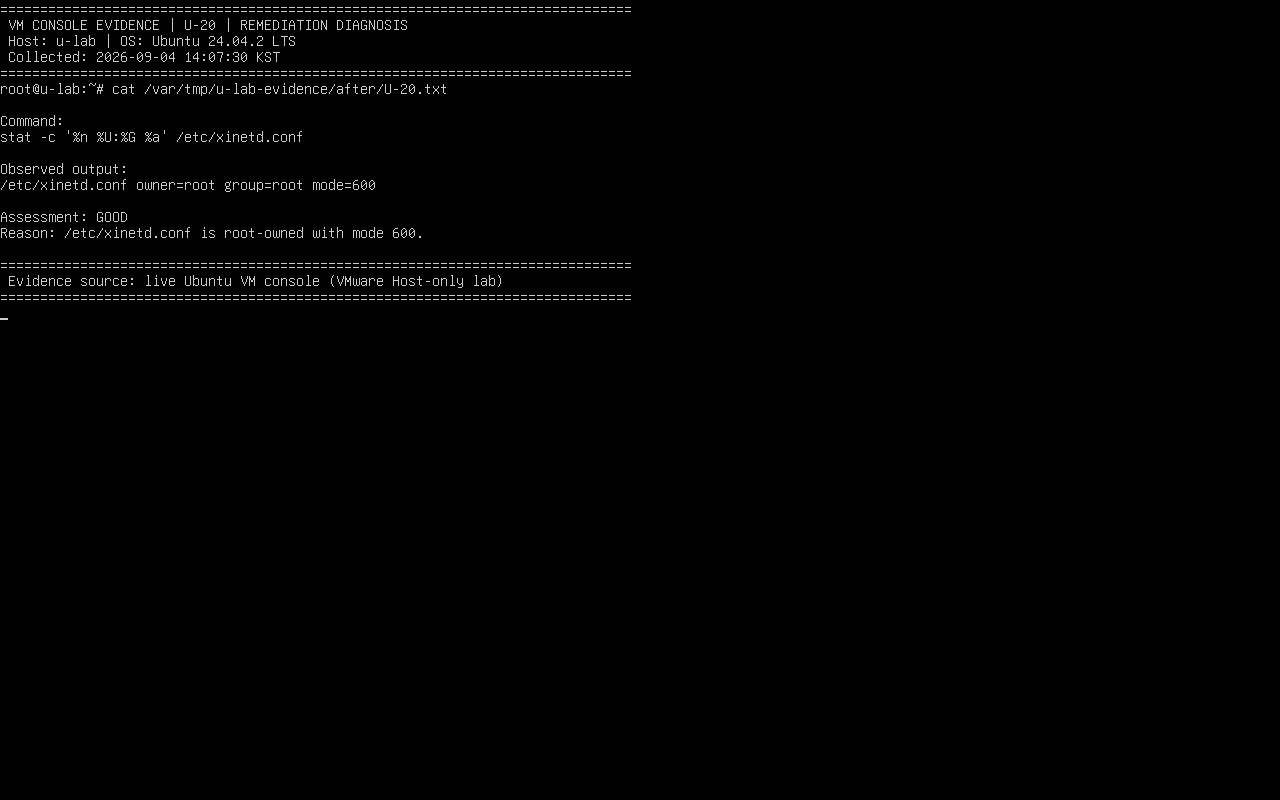
- 판정: 양호
- VM 콘솔 판정 근거: /etc/xinetd.conf가 root:root, 모드 600으로 확인되었고 외부 네트워크와 서비스는 활성화하지 않았습니다.
8. 실무 주의사항
inetd/xinetd가 미설치라면 파일 권한만 맞추는 것보다 서비스 미사용 상태를 증명하는 것이 우선입니다. 사용 중이면 포함 디렉터리의 개별 서비스 파일도 같은 기준으로 봐야 합니다.
컨설턴트 조언
- 패키지와 프로세스, systemd socket을 확인해 inetd/xinetd의 실제 사용 여부를 먼저 판정합니다.
- 미사용이면 서비스와 패키지를 비활성화·제거하고 방화벽 수신 포트도 함께 확인합니다.
- 사용 중이면 기본 파일뿐 아니라 /etc/xinetd.d/*의 소유자, 권한과 실행 프로그램을 검토합니다.
- 권한 변경 후 레거시 업무 서비스의 기동, 접속과 로그를 시험하고 예외는 종료 계획과 함께 승인받습니다.
9. 마무리
inetd/xinetd는 미사용 시 비활성화하고 사용 시 모든 설정 파일을 root 소유 600 이하로 보호해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-22 /etc/services 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
|---|---|
| [인프라진단] #U-21 /etc/(r)syslog.conf 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-19 /etc/hosts 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-18 /etc/shadow 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-17 시스템 시작 파일 소유자 및 권한 설정 (0) | 2026.09.04 |


