[인프라진단] #U-18 /etc/shadow 파일 소유자 및 권한 설정
1. 항목 설명
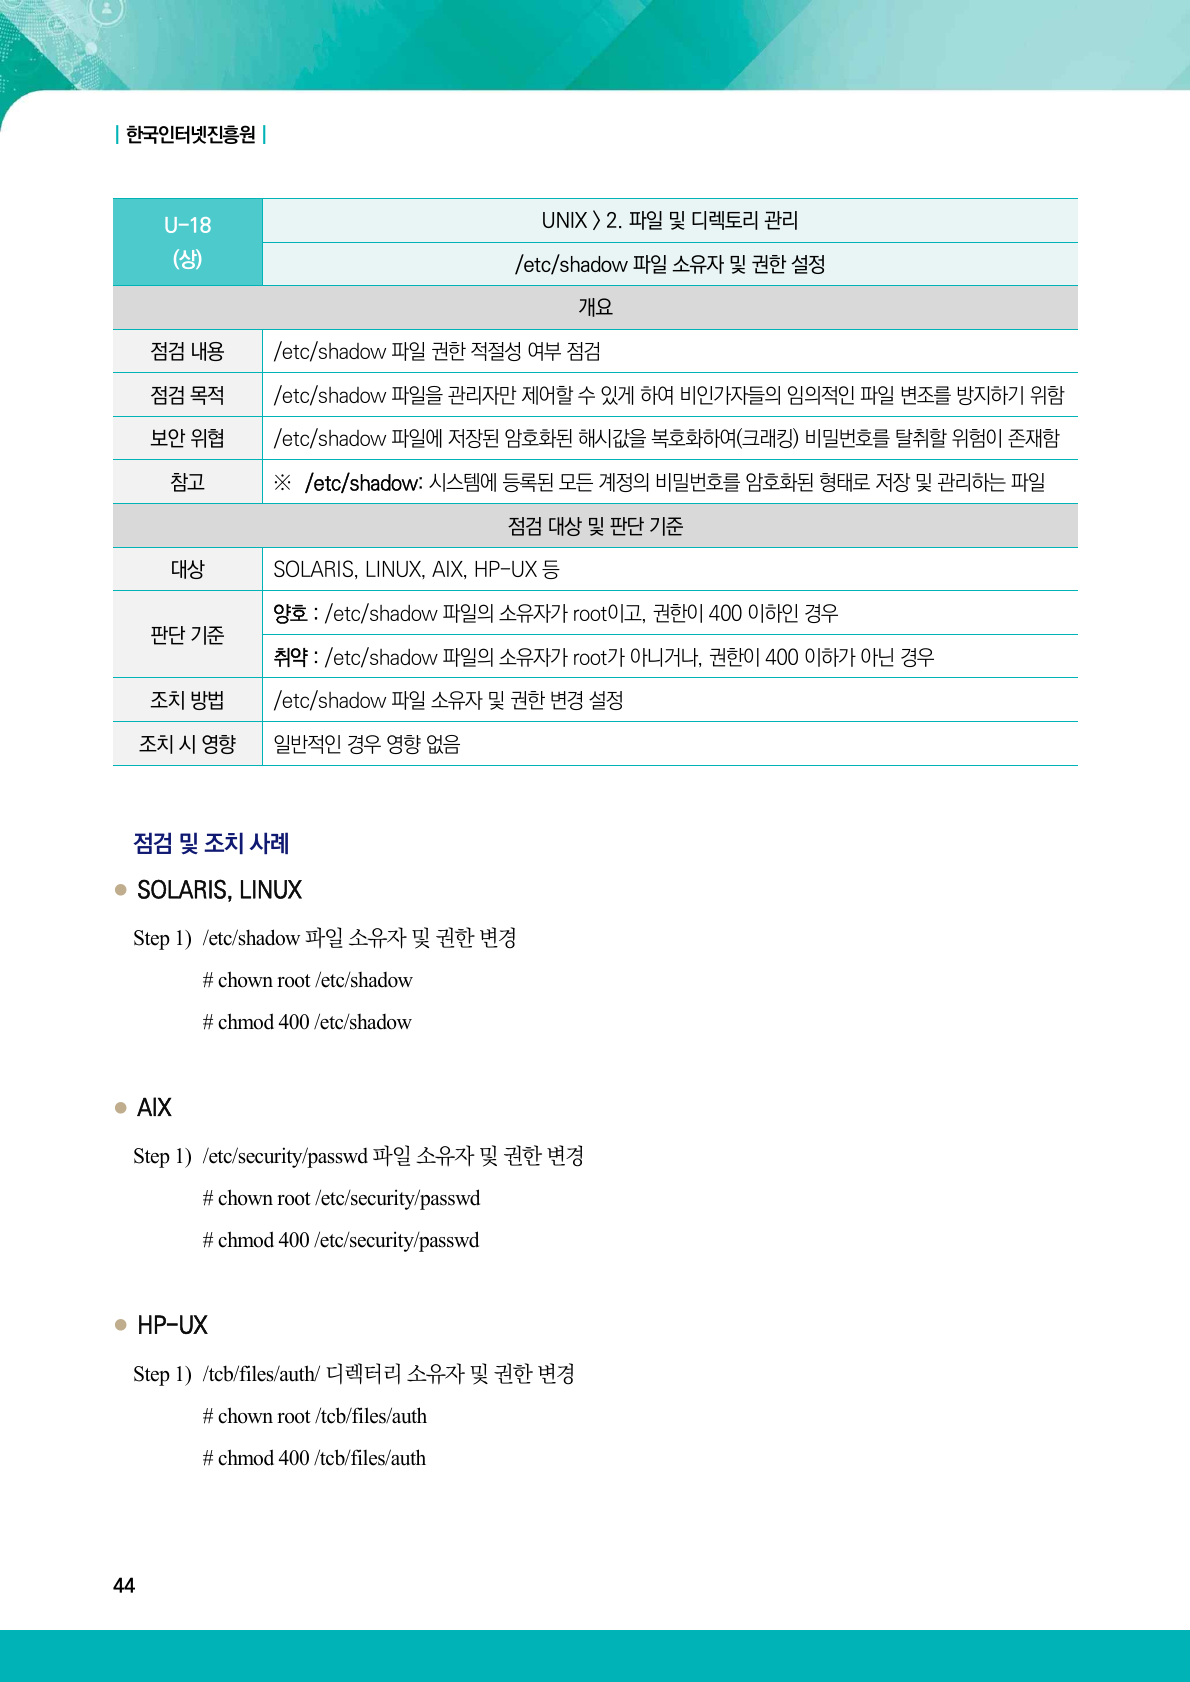
/etc/shadow에는 계정 비밀번호 해시와 만료 정보가 저장됩니다. 일반 사용자가 읽거나 수정할 수 있으면 오프라인 크래킹과 인증 우회로 이어질 수 있습니다.
판단 기준: /etc/shadow 소유자가 root이고 권한이 400 이하이면 양호, 소유자가 root가 아니거나 권한이 더 넓으면 취약입니다.
2026 가이드 근거
2. 점검 목적
비밀번호 해시와 계정 만료 정보를 관리자만 통제하게 하여 계정 정보 유출과 변조를 방지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Ubuntu Server 24.04.2 LTS
- 커널: Linux 6.8.0-53-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 수집 방식: VMware Ubuntu VM 콘솔에서 진단 명령 실행 및 화면 캡처
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 실행 ID: 20260904-104904
취약 상태와 조치 상태의 반복 구성에는 격리된 Host-only 관리 연결을 보조적으로 사용했습니다. 단, 판단 명령과 결과는 Ubuntu VM 콘솔에서 직접 확인하고 VMware 콘솔 원본 화면으로 캡처했으며 외부 네트워크 경로는 두지 않았습니다.
4. 취약 상태 구성
/etc/shadow의 소유자를 실습 계정으로 바꾸고 권한을 644로 설정했습니다. 내용은 어떤 단계에서도 출력하거나 호스트로 수집하지 않았고 상태 확인 직후 복구했습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
sudo chown codex:codex /etc/shadow
sudo chmod 0644 /etc/shadow
구성 후 다음 명령으로 실제 상태를 확인했습니다.
sudo stat -c '%n owner=%U group=%G mode=%a' /etc/shadow5. 최초진단 결과
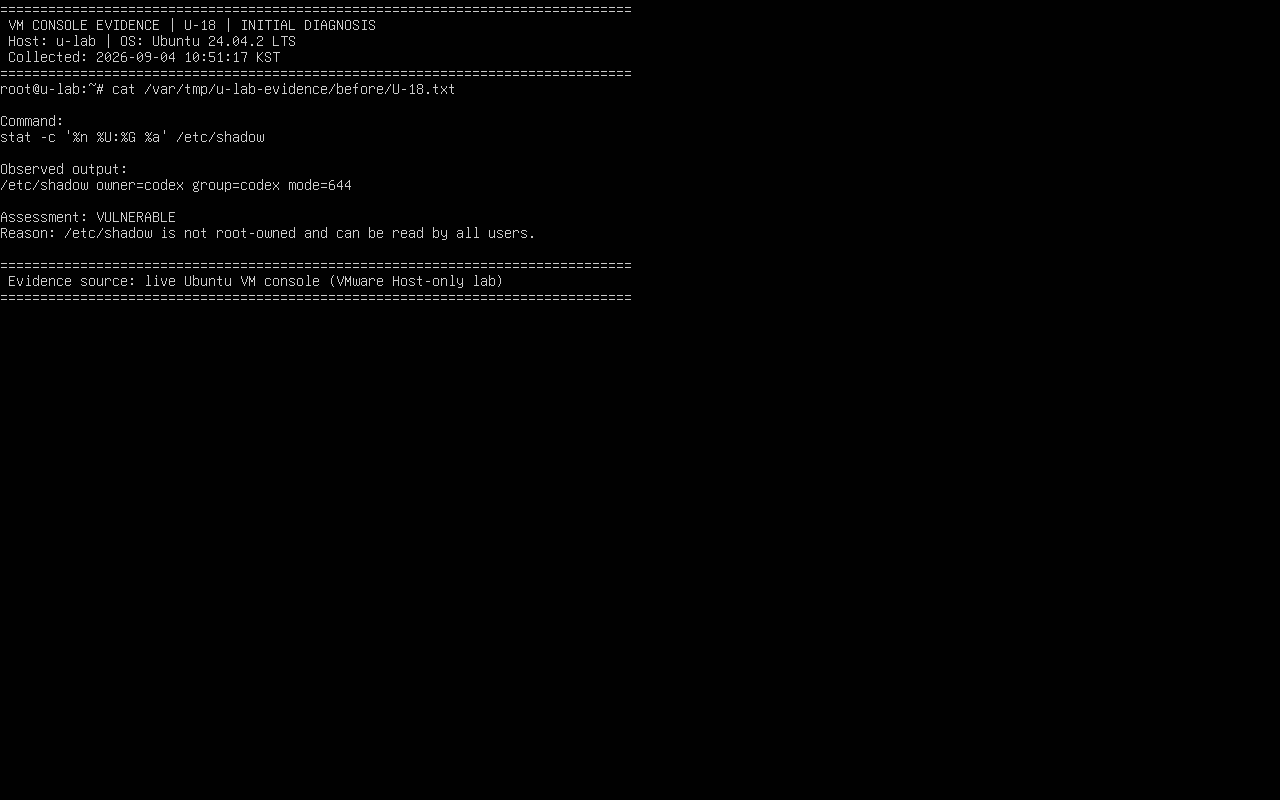
- 판정: 취약
- VM 콘솔 판정 근거: /etc/shadow owner=codex group=codex mode=644로 모든 사용자가 읽을 수 있는 상태였습니다.
6. 조치 방법
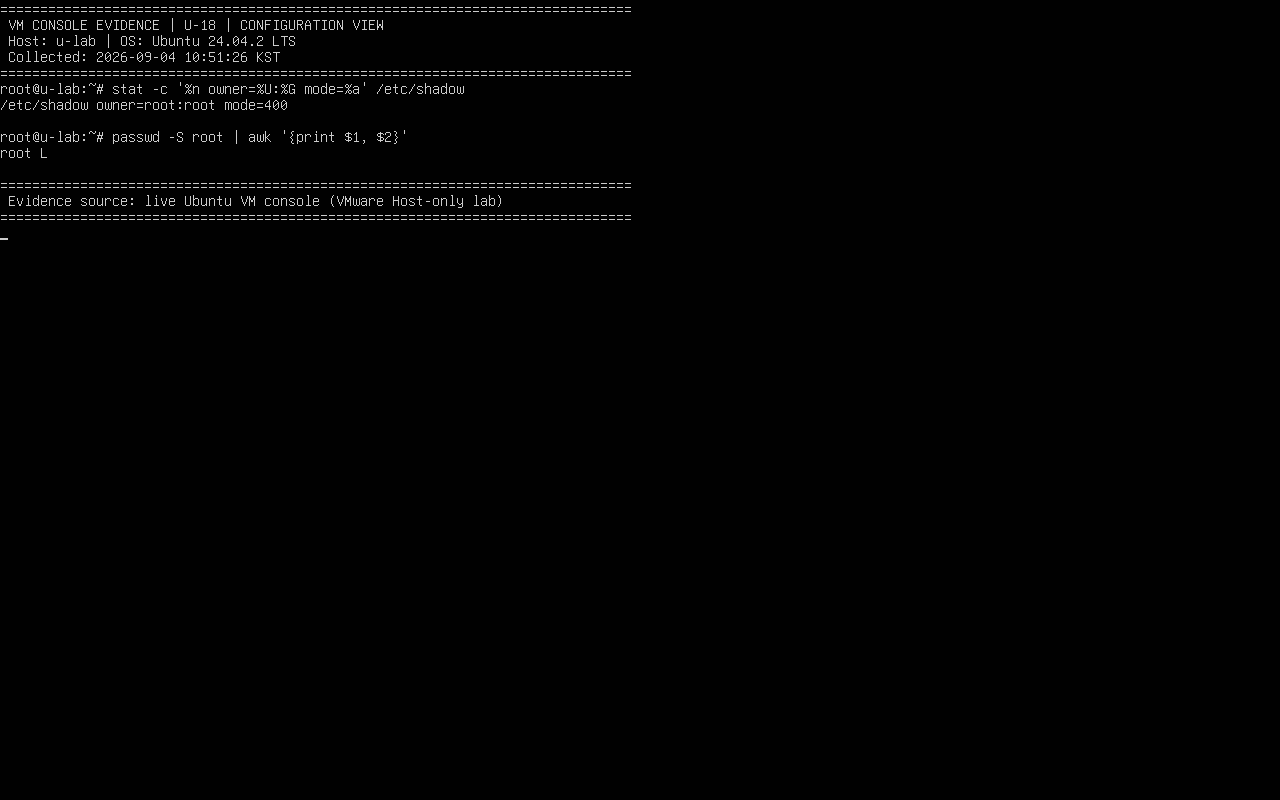
가이드 기준에 따라 소유자를 root:root, 권한을 400으로 복구했습니다. 새 SSH 로그인과 sudo가 정상인지 별도 세션에서 확인했습니다.
sudo chown root:root /etc/shadow
sudo chmod 0400 /etc/shadow
sudo pwck -r
Linux 설정 확인 위치: /etc/shadow의 메타데이터만 확인, 파일 내용은 증적 수집 제외
7. 이행진단 결과
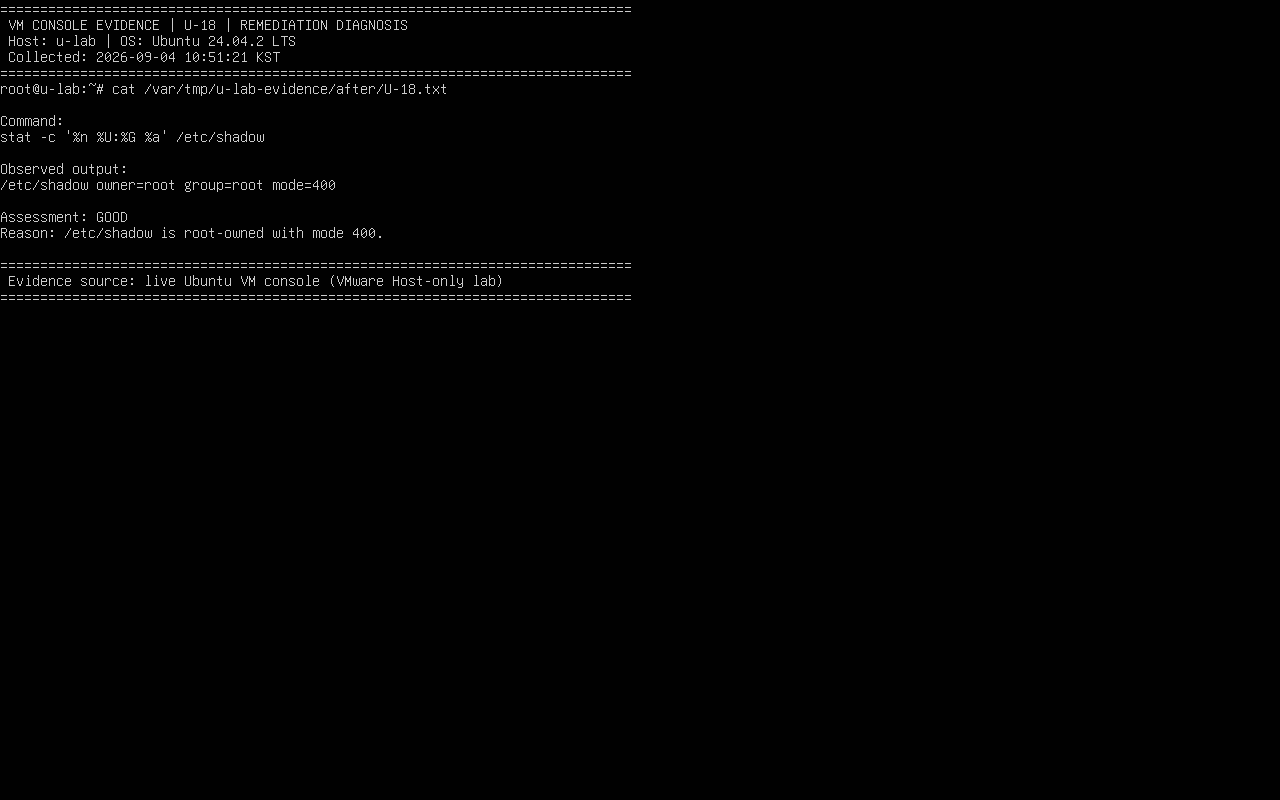
- 판정: 양호
- VM 콘솔 판정 근거: /etc/shadow가 root:root, 모드 400으로 확인되고 SSH·sudo 인증도 정상 동작했습니다.
8. 실무 주의사항
Ubuntu 기본값은 환경에 따라 root:shadow 640일 수 있습니다. 운영 서버에 400을 일괄 적용하기 전 shadow 그룹을 이용하는 인증 구성과 배포판 지원 기준을 확인해야 합니다.
컨설턴트 조언
- 증적에는 파일 내용이나 해시를 절대 출력하지 말고 소유자·권한·ACL만 남깁니다.
- 배포판 기본 권한과 PAM, NSS, 백업 에이전트가 shadow 그룹 접근을 요구하는지 확인합니다.
- 백업본, 임시 복사본과 편집기 잔여 파일에도 해시가 노출되지 않았는지 함께 점검합니다.
- 권한 복구 후 신규 로그인, sudo, 비밀번호 변경과 서비스 계정 인증을 재시험합니다.
9. 마무리
/etc/shadow는 가이드와 배포판 요구를 함께 확인해 최소 권한으로 보호하고 내용은 증적에서 제외해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-20 /etc/(x)inetd.conf 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
|---|---|
| [인프라진단] #U-19 /etc/hosts 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-17 시스템 시작 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-16 /etc/passwd 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-15 파일 및 디렉터리 소유자 설정 (0) | 2026.09.04 |


