[인프라진단] #CA-14 인스턴스 로깅 설정
1. 항목 설명
클라우드 인스턴스의 운영체제·애플리케이션 로그가 조직 정책에 따라 수집되도록 설정되어 있는지 점검하는 항목입니다.
판단 기준은 인스턴스 로그가 조직 정책에 맞게 설정된 경우 양호, 설정되지 않은 경우 취약입니다.
2026 가이드 근거
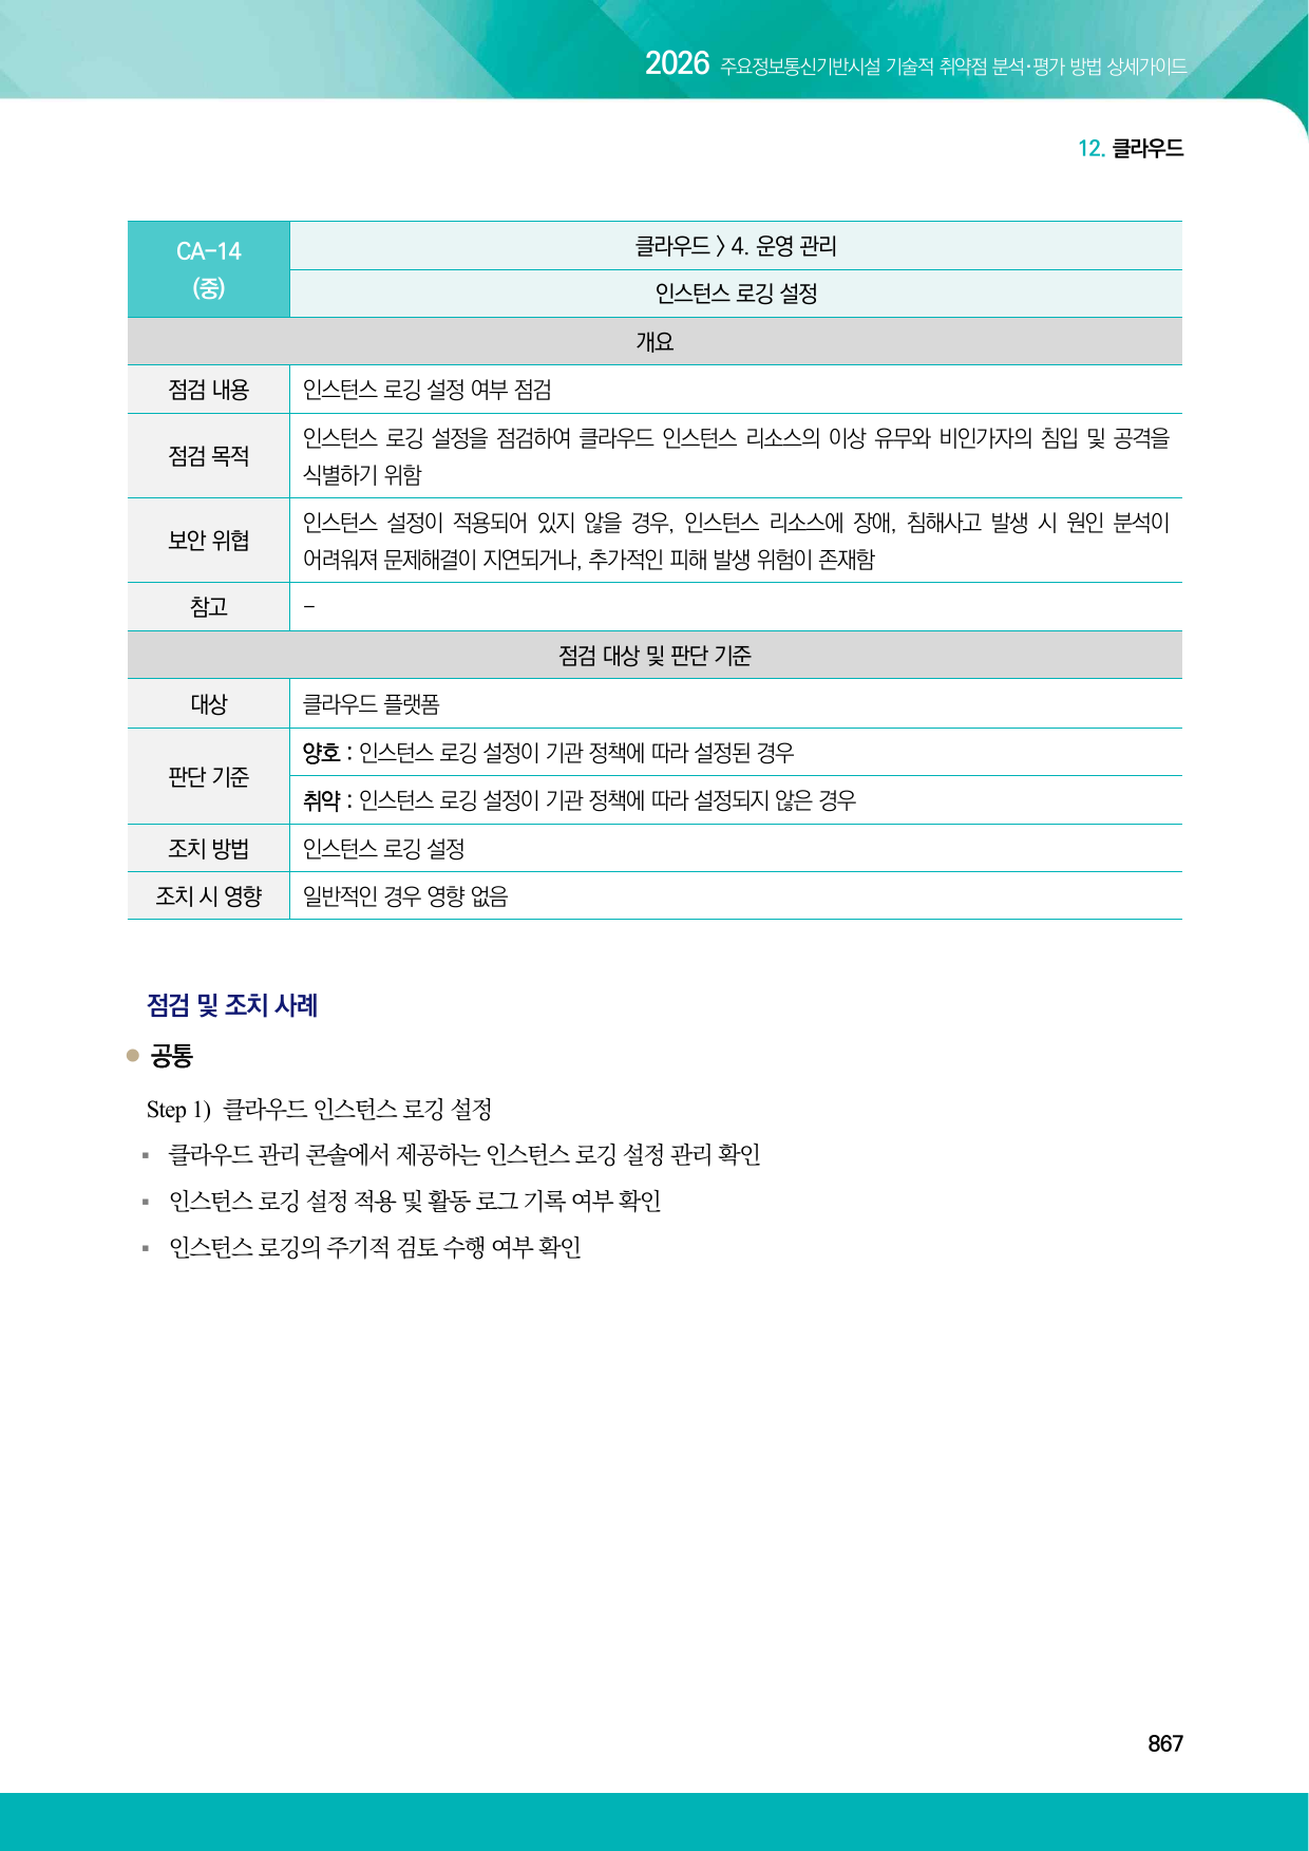
출처: 과학기술정보통신부·한국인터넷진흥원, 「2026 주요정보통신기반시설 기술적 취약점 분석·평가 방법 상세가이드」, CA-14, p.867.
본 게시글은 위 가이드의 판단 기준을 참고하여 작성했으며, 진단 결과와 증적은 개인 실습 환경에서 직접 수집했습니다.
2. 점검 목적
인스턴스 내부의 인증, 권한 변경, 서비스 오류와 보안 이벤트를 중앙에서 조회해 장애·침해 사고의 원인과 영향을 분석할 수 있도록 하는 것이 목적입니다.
3. 실습 환경
- 클라우드: 개인 AWS 실습 계정
- 작업 도구: AWS Management Console, AWS CloudShell, AWS CLI
- 운영 리소스 현황: 실행·중지 상태 EC2 인스턴스 0대
- 최초 상태: 인스턴스 전용 CloudWatch Logs 그룹 없음
- 조치 상태: /ca-lab/instances/windows 로그 그룹, 테스트 스트림과 이벤트 생성
- 보존 기간: 실습 정책 90일
- 비용 주의: EC2는 생성하지 않았지만 CloudWatch Logs 수집·저장·조회는 계정 플랜에 따라 비용 발생 가능
실습·비용·안전 고지
현재 EC2 인스턴스가 없어 운영 자원 판정은 N/A입니다. 테스트 이벤트로 중앙 로그 수집 경로와 보존 설정을 검증했으며, 실제 Windows 이벤트 로그가 에이전트에서 전달된 것처럼 표현하지 않습니다.
4. 취약 상태 구성
EC2 자산 수와 인스턴스용 로그 그룹을 조회해 운영 인스턴스와 수집 경로가 모두 없는 상태를 확인합니다.
aws ec2 describe-instances \
  --filters Name=instance-state-name,Values=pending,running,stopping,stopped

aws logs describe-log-groups \
  --log-group-name-prefix /ca-lab/instances/
운영 인스턴스가 없다면 해당 없음으로 처리하되, 표준 이미지와 신규 배포 절차에 로그 수집 구성이 포함되어 있는지는 별도로 확인해야 합니다.
5. 최초진단 결과
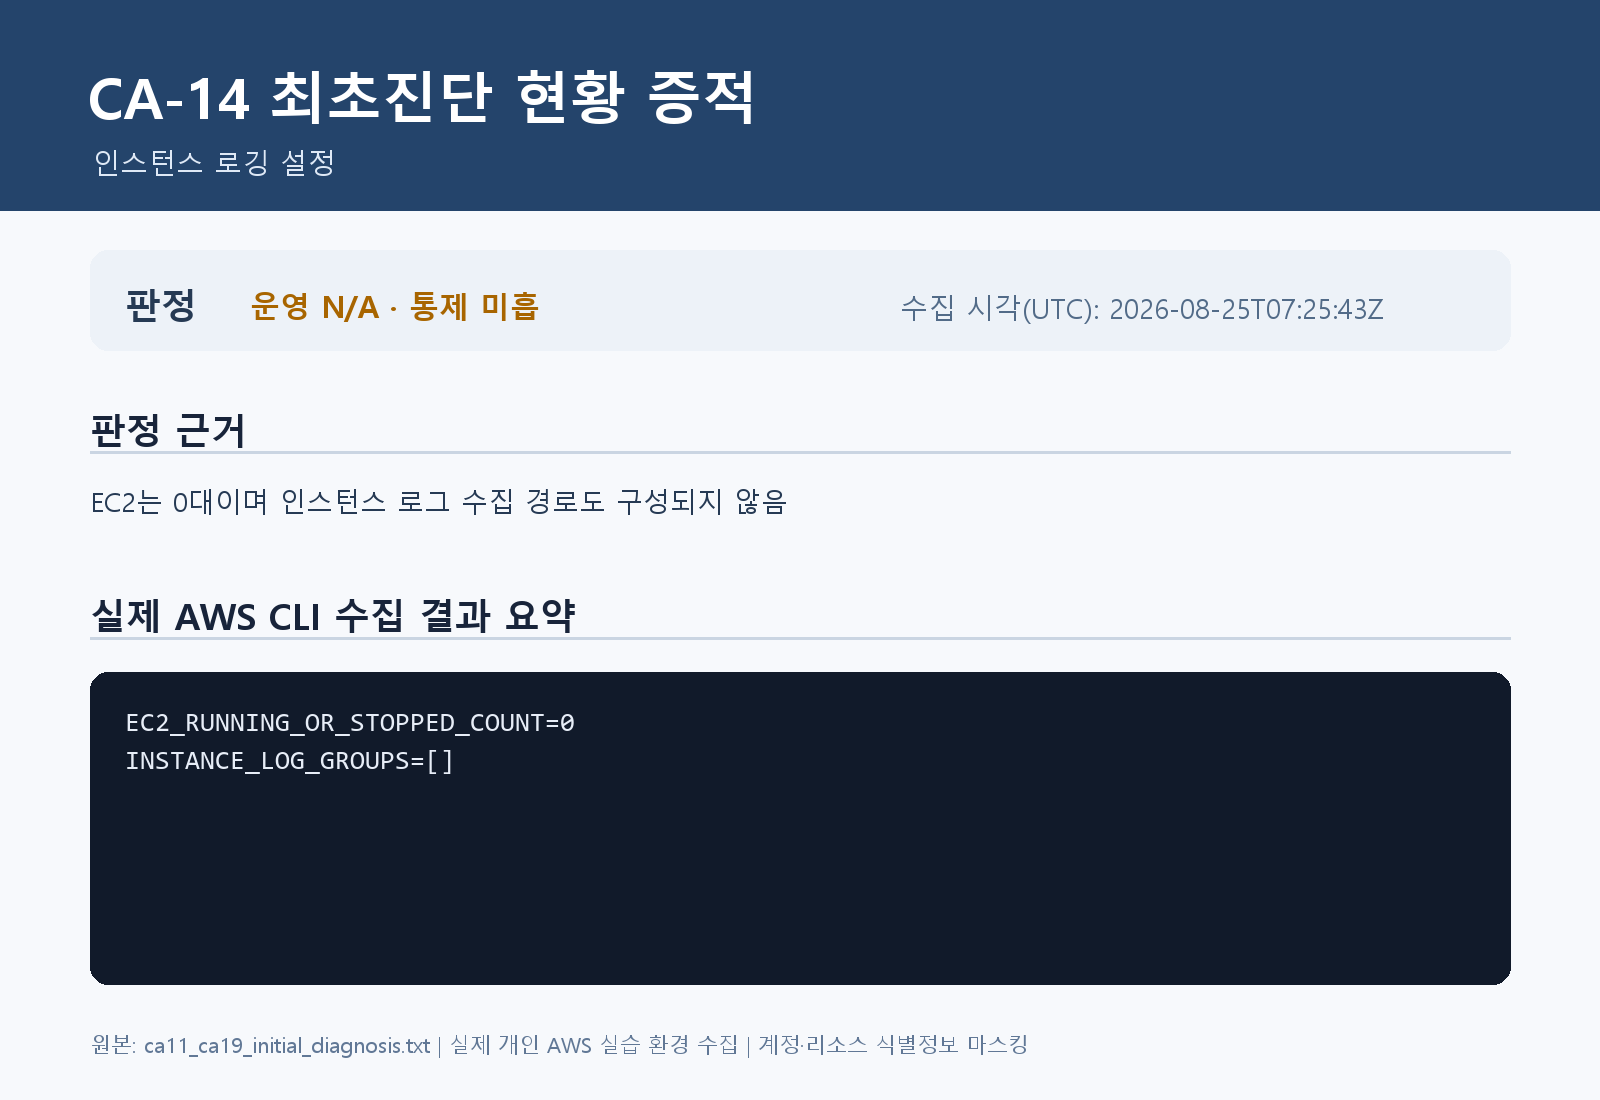
- 최초진단 판정: 운영 N/A · 통제 미흡
- 실제 자원 현황: 실행·중지 상태 EC2 인스턴스 0대
- 실제 확인 결과: 인스턴스용 CloudWatch 로그 그룹 없음
- 해석: 운영 로그를 판정할 자원은 없고 신규 인스턴스용 수집 경로도 준비되지 않음
- 실제 최초진단 증적 파일: ca11_ca19_initial_diagnosis.txt
6. 조치 방법
비용 발생 인스턴스를 만들지 않고 전용 로그 그룹과 테스트 스트림을 생성해 수집·조회 경로를 검증합니다.
aws logs create-log-group --log-group-name /ca-lab/instances/windows
aws logs put-retention-policy \
  --log-group-name /ca-lab/instances/windows \
  --retention-in-days 90
aws logs create-log-stream \
  --log-group-name /ca-lab/instances/windows \
  --log-stream-name ca14-control-test
운영 환경에서는 CloudWatch Agent 또는 승인된 수집 에이전트를 AMI·시작 스크립트·Systems Manager에 포함하고 Windows Security/System/Application 로그와 업무 로그를 전송합니다.
클라우드 콘솔 경로: CloudWatch → 로그 → 로그 관리 → /ca-lab/instances/windows
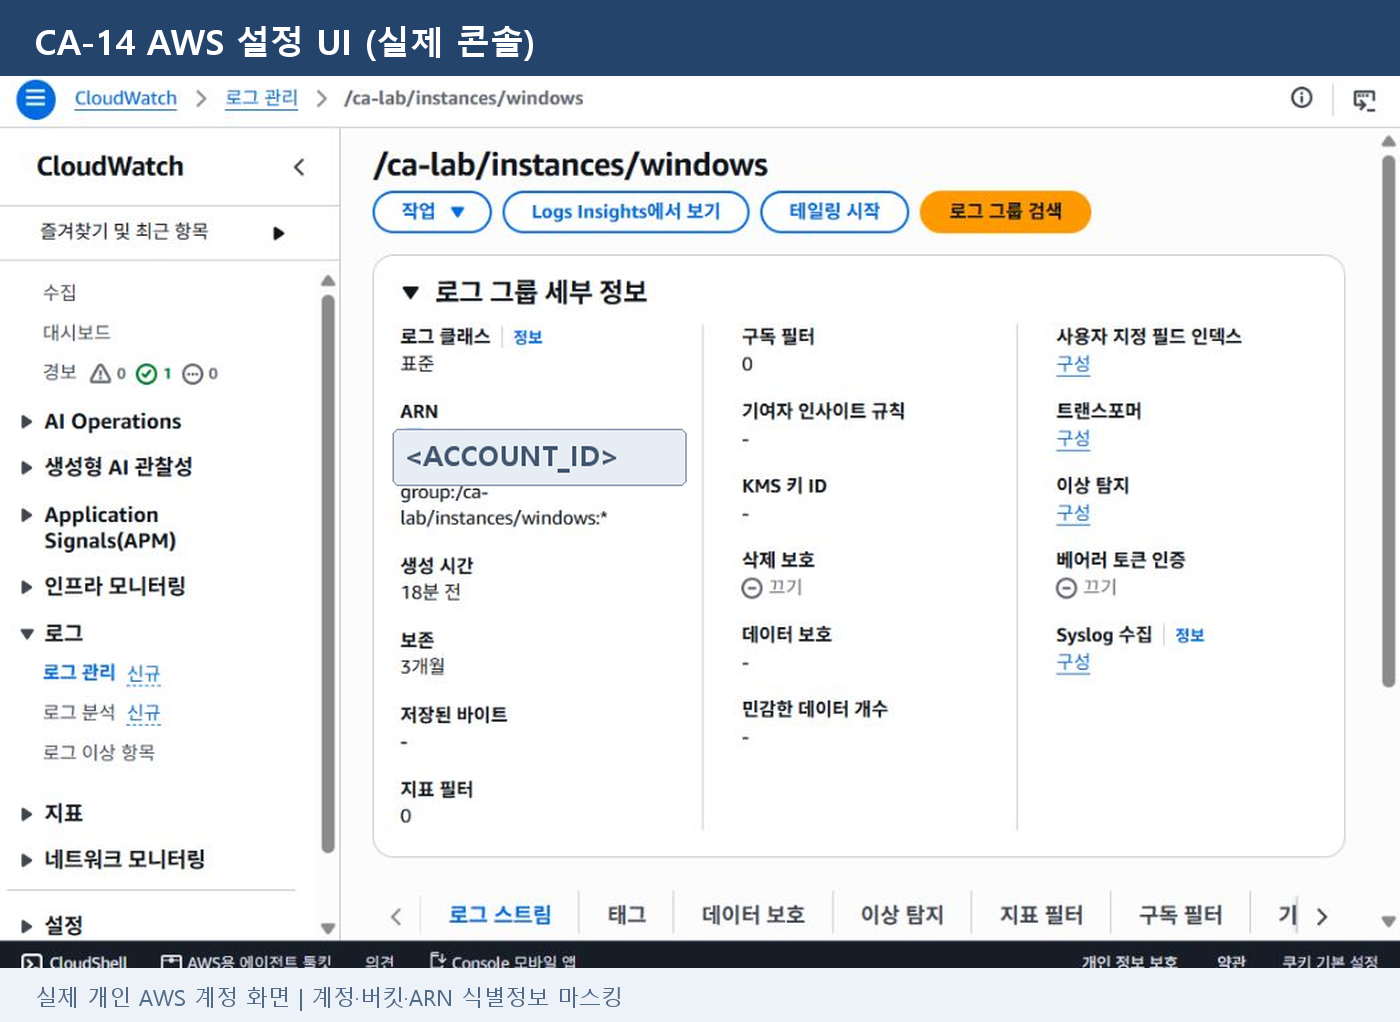
UI 증적 수집(2026-08-25): 실제 CloudWatch 콘솔에서 인스턴스용 로그 그룹과 실습 정책 3개월 보존 설정을 확인했습니다.
7. 이행진단 결과
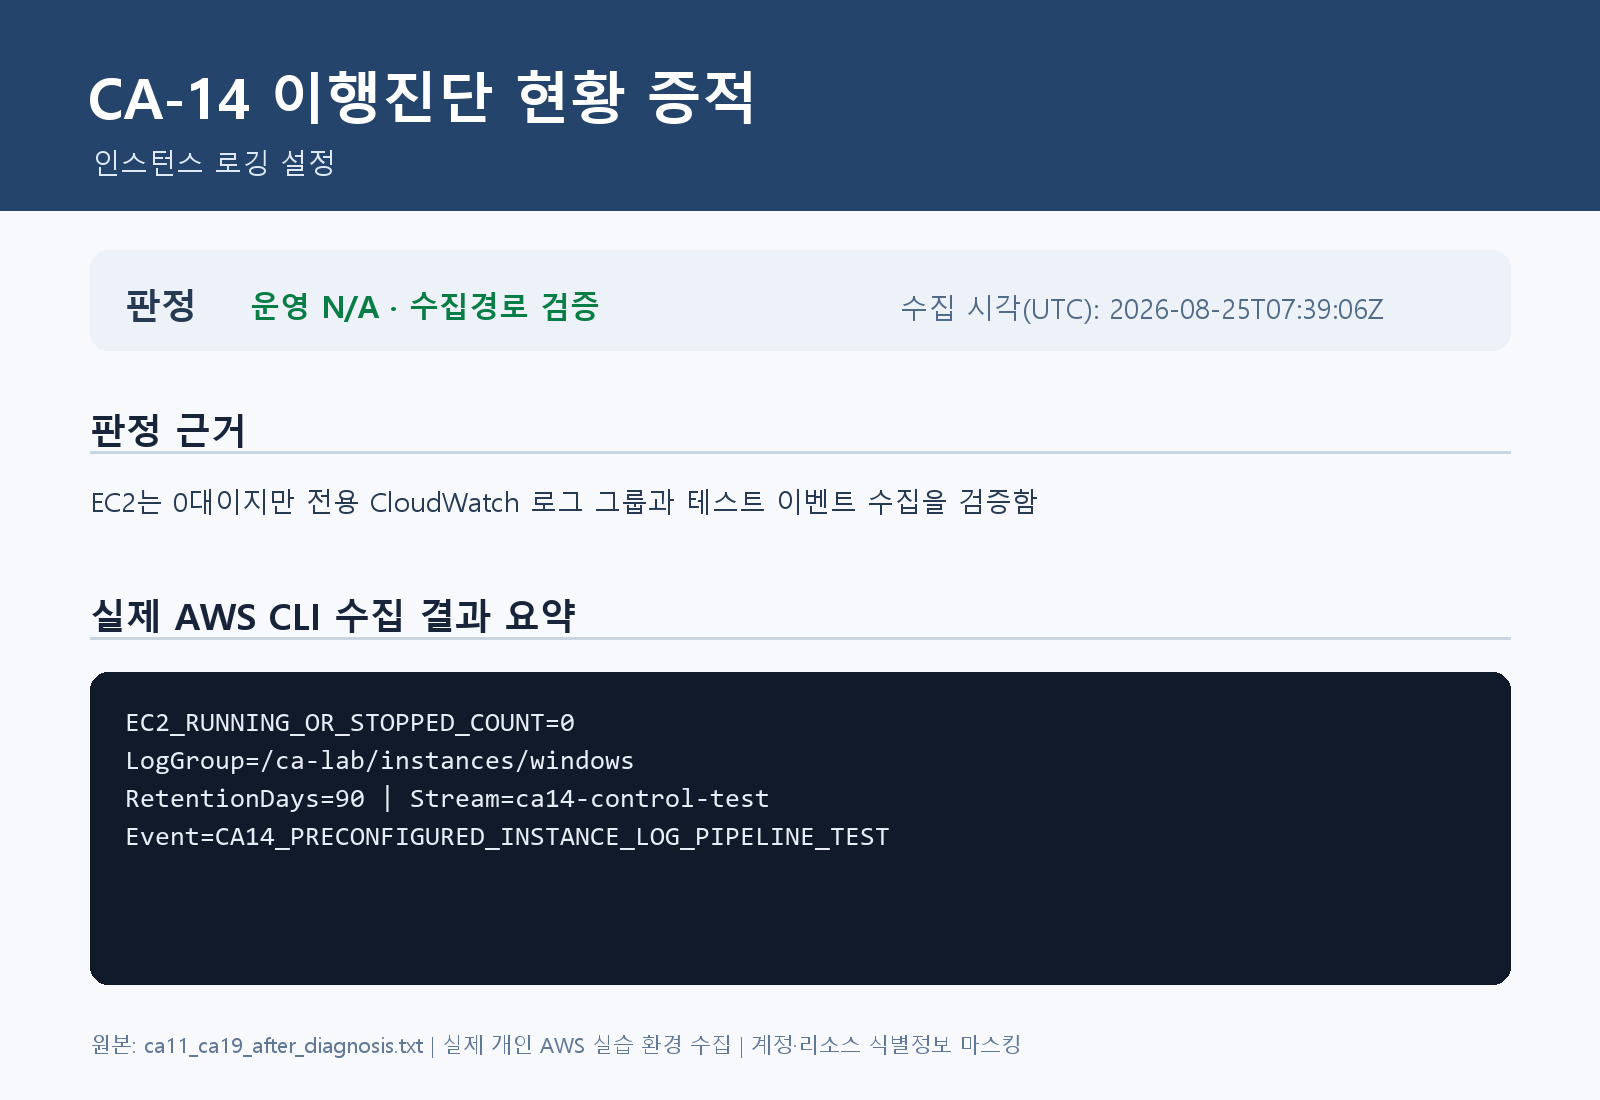
- 이행진단 판정: 운영 N/A · 수집 경로 검증
- 실제 자원 현황: 실행·중지 상태 EC2 인스턴스 0대
- 생성 경로: /ca-lab/instances/windows
- 보존 설정: 90일
- 수집 시험: ca14-control-test 스트림에 테스트 이벤트 기록 확인
- 제한 사항: 실제 EC2·CloudWatch Agent에서 전송된 운영 로그가 아님
- 실제 이행진단 증적 파일: ca11_ca19_after_diagnosis.txt
8. 실무 주의사항
로그 에이전트 설치만으로 수집이 보장되지는 않습니다. 서비스 상태, IAM 권한, 프록시·VPC 엔드포인트, 디스크 버퍼, 시간 동기화와 로그 그룹 쓰기 오류를 모니터링해야 합니다.
컨설턴트 조언
- 자산별 운영체제와 역할을 기준으로 필수 로그 채널, 이벤트 ID, 파일 경로, 수집 주기와 보존 기간을 표준화합니다.
- Windows 보안 로그의 감사 정책이 먼저 활성화되어 있는지 확인하고, 에이전트 설정과 실제 이벤트 유입을 함께 증적화합니다.
- 로그 수집 역할에는 필요한 logs:CreateLogStream, logs:PutLogEvents 범위만 부여하고 와일드카드 쓰기 권한을 줄입니다.
- 패스워드, 토큰, 주민등록번호 등 민감정보가 애플리케이션 로그에 기록되지 않도록 마스킹과 접근 통제를 적용합니다.
- 로그 누락 탐지, 에이전트 중단 경보, 시간 오차 확인과 샘플 검색을 정기 점검 절차에 포함합니다.
9. 마무리
현재 계정에는 진단할 EC2가 없어 운영 판정은 해당 없음입니다. 다만 신규 인스턴스가 배포되는 즉시 중앙 수집이 작동하도록 로그 그룹과 시험 경로를 사전에 검증했습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(AWS)' 카테고리의 다른 글
| [인프라진단] #CA-16 오브젝트 스토리지 버킷 로깅 설정 (0) | 2026.08.27 |
|---|---|
| [인프라진단] #CA-15 관계형 데이터베이스 로깅 설정 (0) | 2026.08.26 |
| [인프라진단] #CA-13 클라우드 서비스 사용자 계정 로깅 설정 (0) | 2026.08.26 |
| [인프라진단] #CA-12 통신구간 암호화 설정 (0) | 2026.08.26 |
| [인프라진단] #CA-11 관계형 데이터베이스 암호화 설정 (0) | 2026.08.26 |


