[인프라진단] #CA-01 사용자 계정 관리
1. 항목 설명
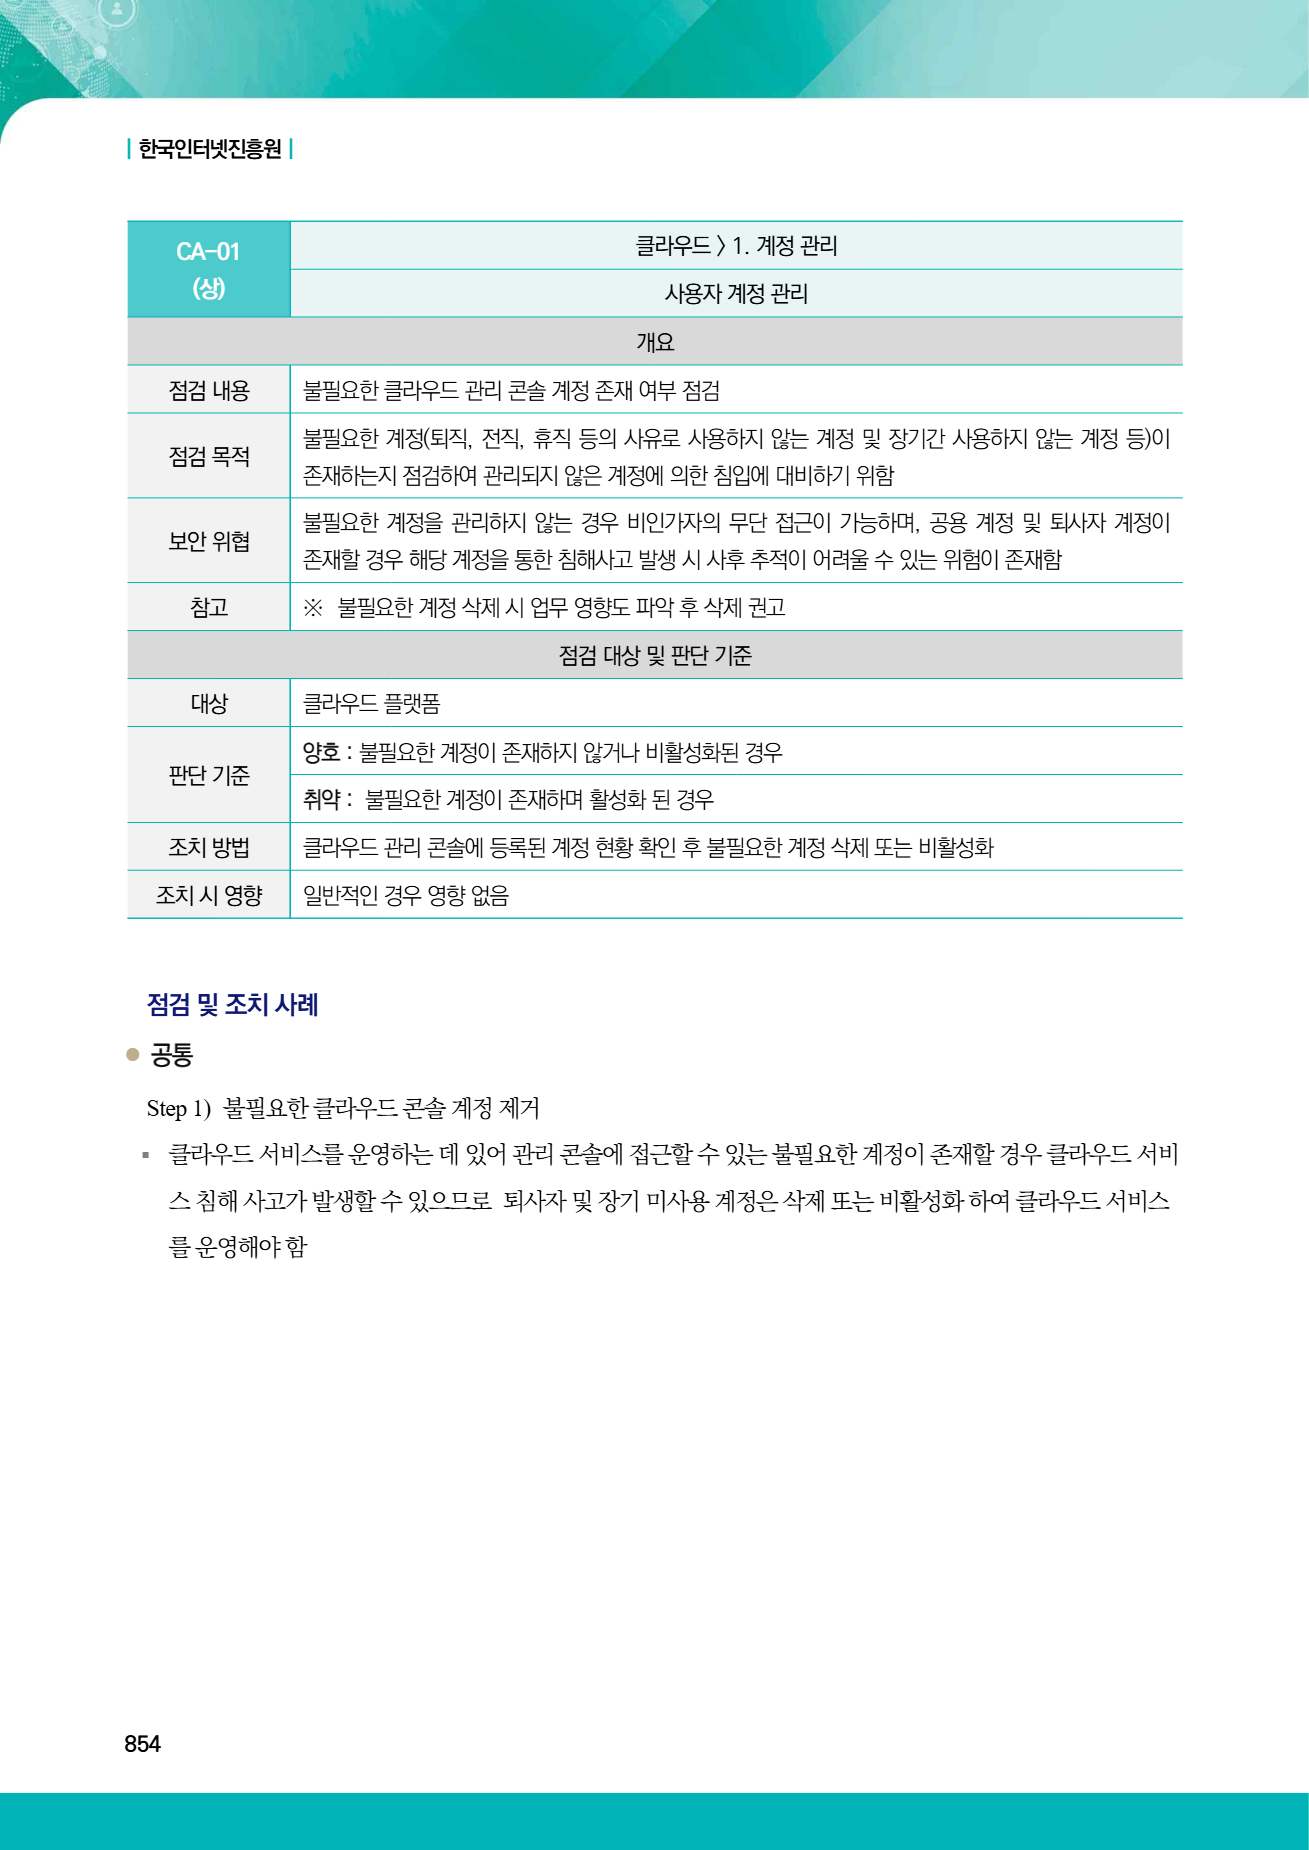
클라우드 관리 콘솔에 접근할 수 있는 사용자 계정 중 퇴직자, 전직자, 휴직자 또는 장기 미사용 계정처럼 더 이상 필요하지 않은 계정이 활성화되어 있는지 점검하는 항목입니다.
판단 기준은 불필요한 계정이 존재하지 않거나 비활성화된 경우 양호, 불필요한 계정이 존재하며 활성화된 경우 취약입니다.
2026 가이드 근거
2. 점검 목적
관리되지 않는 계정을 통한 비인가 접근을 방지하고, 공용 계정이나 퇴사자 계정을 이용한 침해사고 발생 시 사용자 추적이 어려워지는 위험을 줄이는 것이 목적입니다.
3. 실습 환경
- 클라우드: 개인 AWS Free plan 실습 계정
- 작업 도구: AWS Management Console, AWS CloudShell, AWS CLI
- 실습 사용자: ca-lab-20260611-user
- 과금 리소스: 생성하지 않음
- 네트워크 공개: 없음
- 사전 상태: 기존 IAM 사용자·그룹·역할·EC2 인스턴스 없음
- 복구 기준: 실습 사용자와 관련 IAM 리소스를 삭제하여 원상복구
실습·비용·안전 고지
본 항목은 N/A 처리하지 않고 개인 실습 계정에서 실제 설정을 변경하여 진단했습니다. 과금 가능 리소스와 운영 환경은 사용하지 않았으며, 판정은 개인 실습 환경에 한정됩니다. 세부 원칙은 본 시리즈의 「AWS 실습 환경 구축 프롤로그」에 정리한 비용·안전 기준을 따릅니다.
4. 취약 상태 구성
업무 목적이 없는 실습용 IAM 사용자를 생성하고 콘솔 로그인 프로파일을 활성화하여 불필요한 활성 계정을 재현합니다. 액세스 키는 생성하지 않으며 임시 암호는 화면이나 증적에 출력하지 않습니다.
구성 방법
다음 명령은 01_create_vulnerable_state.sh에 포함되어 있습니다.
aws iam create-user --user-name ca-lab-20260611-user

aws iam create-login-profile \
  --user-name ca-lab-20260611-user \
  --password "<출력하지 않는 임시 복잡도 암호>" \
  --password-reset-required
상태 확인:
aws iam get-user --user-name ca-lab-20260611-user --output json
aws iam get-login-profile --user-name ca-lab-20260611-user --output json
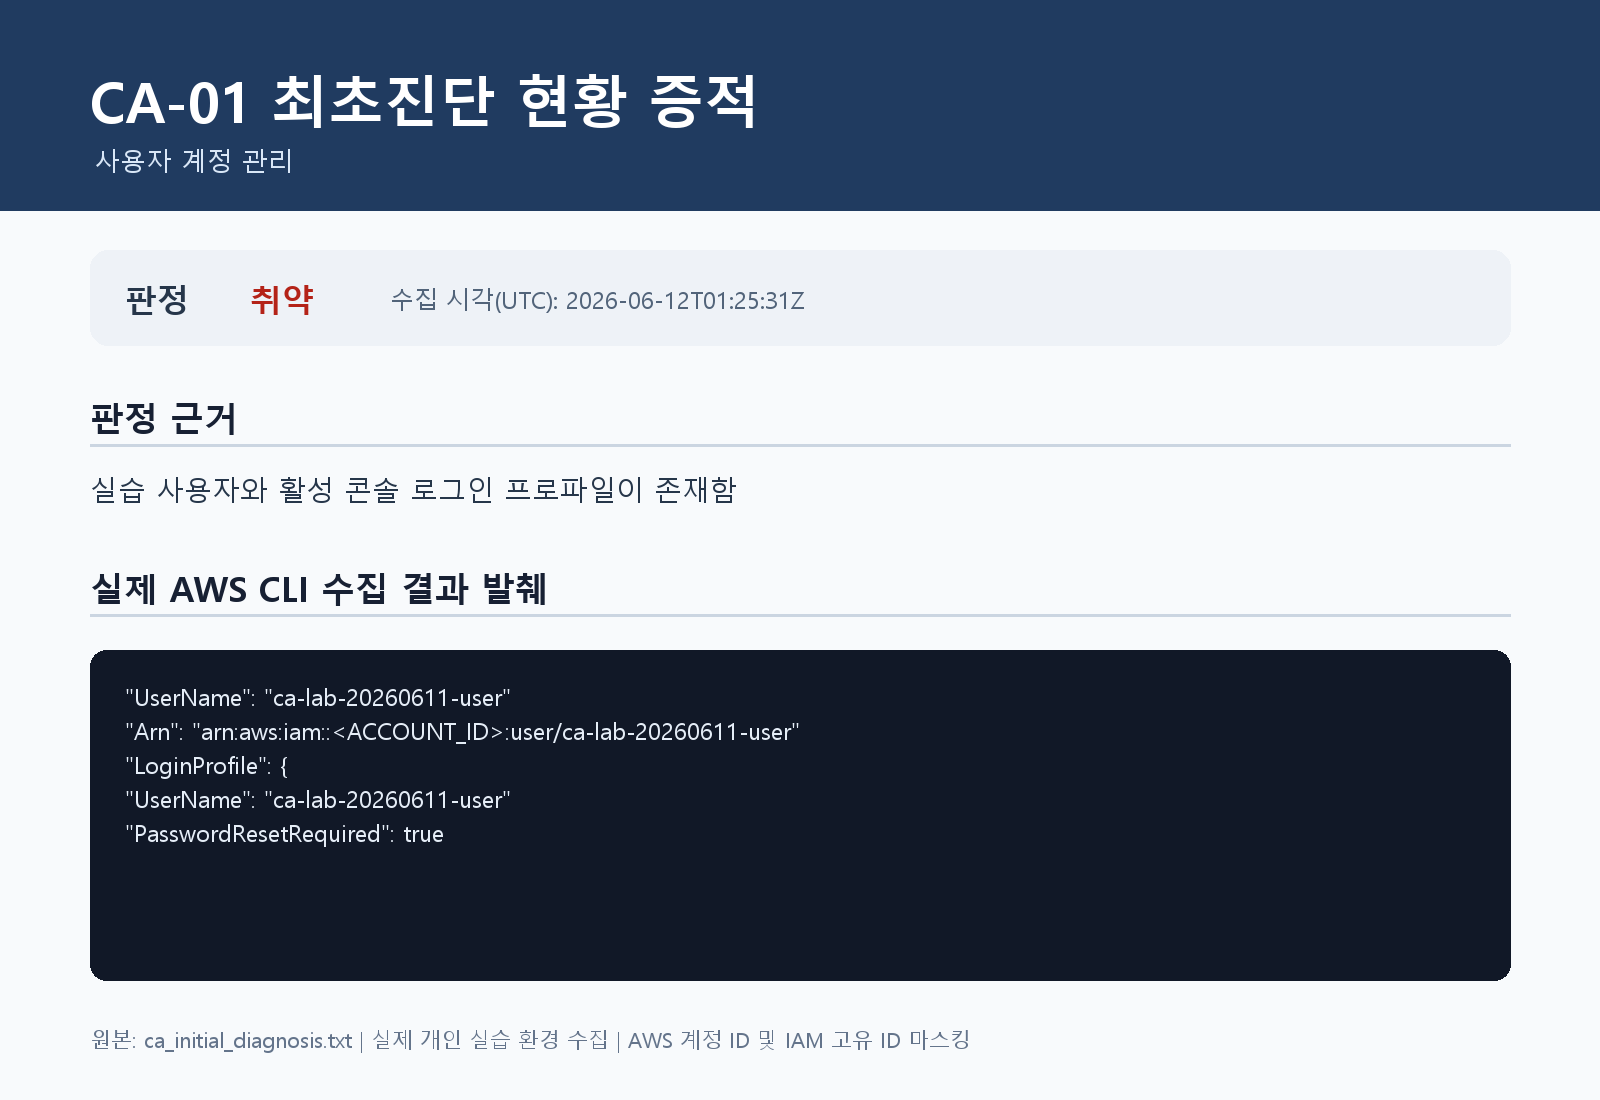
사용 목적이 없는 ca-lab-20260611-user가 존재하고 get-login-profile 조회가 성공하면 본 실습의 판단 기준에서 취약 상태입니다.
5. 최초진단 결과
- 최초진단 판정: 취약
- 판정 조건: 불필요한 실습 계정이 존재하고 콘솔 로그인 프로파일이 활성화된 경우
- 확인 명령: aws iam get-user, aws iam get-login-profile
- 실제 최초진단 증적: ca_initial_diagnosis.txt 기반 수집 완료
6. 조치 방법
불필요한 계정은 업무 영향도를 확인한 후 삭제하거나 비활성화합니다. 본 실습에서는 이행진단 전까지 계정 객체는 유지하되 콘솔 로그인 프로파일을 삭제하여 계정을 비활성화하고, 전체 실습 종료 시 계정 자체를 삭제합니다.
aws iam delete-login-profile --user-name ca-lab-20260611-user확인 명령:
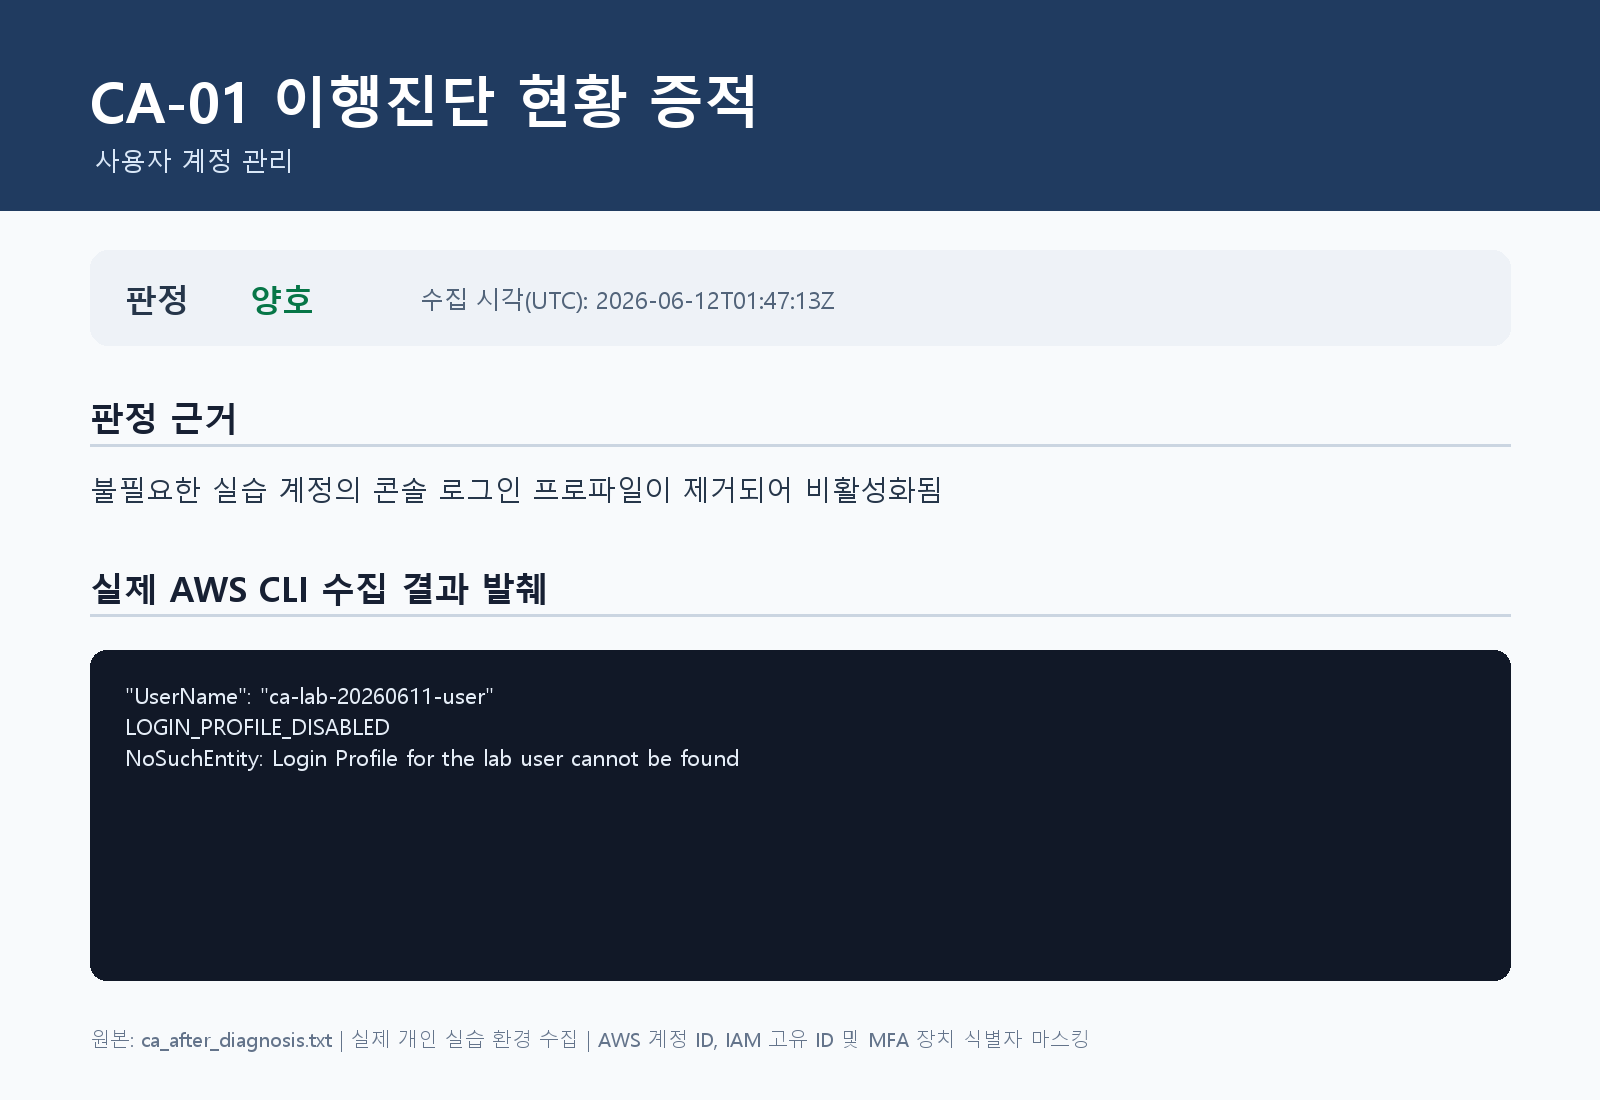
aws iam get-login-profile --user-name ca-lab-20260611-userNoSuchEntity가 반환되면 콘솔 로그인 프로파일이 제거된 상태입니다.
클라우드 콘솔 경로: IAM → 사용자 → ca-lab-20260611-user → 보안 자격 증명 → 콘솔 액세스
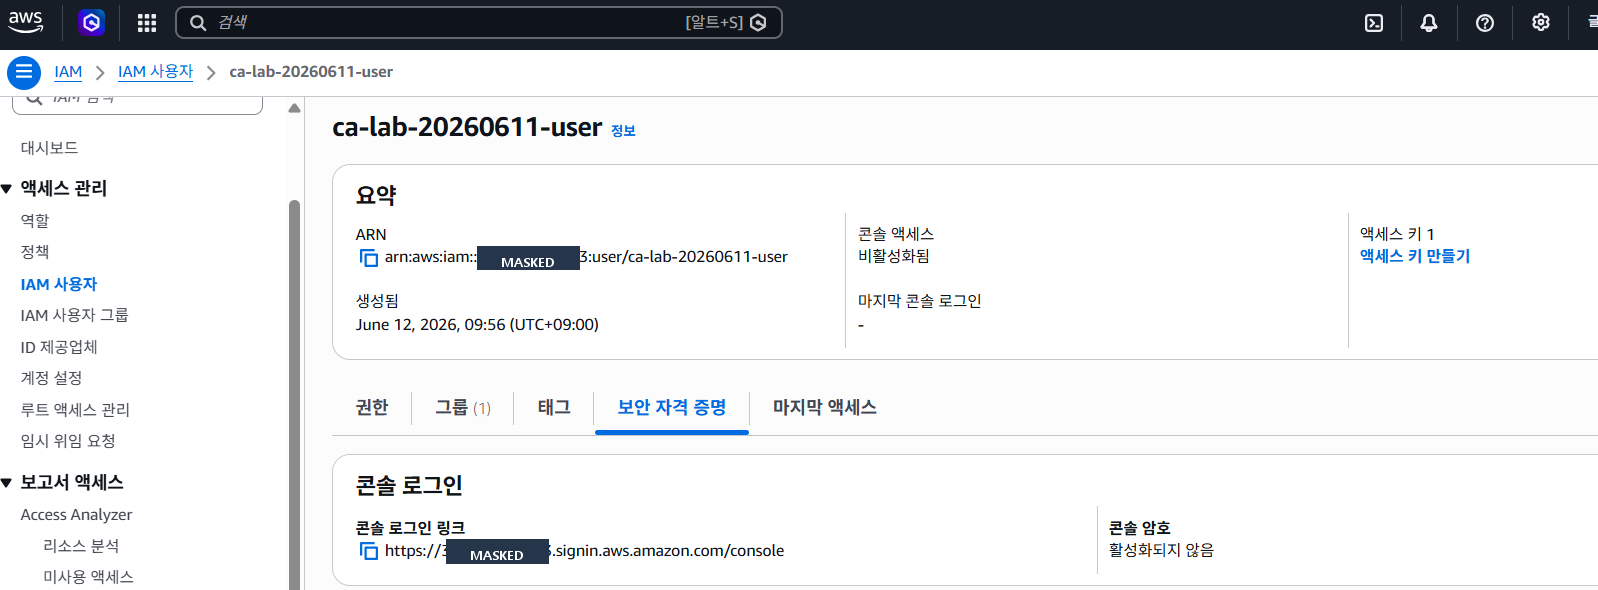
현재 상태 재확인(2026-08-25): 실습 사용자는 유지되어 있으나 콘솔 로그인 프로필은 비활성화된 상태입니다. AWS CloudShell에서 읽기 전용으로 재확인했습니다.
7. 이행진단 결과
- 이행진단 판정: 양호
- 판정 조건: 불필요한 계정의 콘솔 로그인 프로파일이 제거되어 비활성화된 경우
- 확인 명령: aws iam get-login-profile
- 실제 이행진단 증적: ca_after_diagnosis.txt 기반 수집 완료
8. 실무 주의사항
계정을 즉시 삭제하면 자동화 작업, 서비스 연동, 소유 리소스 또는 감사 추적에 장애가 발생할 수 있습니다. 삭제 전 콘솔 사용 여부, 액세스 키, 그룹, 직접 연결 정책, 마지막 사용 시각과 담당 부서를 확인해야 합니다.
컨설턴트 조언
- 담당자 인터뷰에서 계정 소유자, 사용 목적, 재직 상태, 마지막 사용 일시와 비상계정 여부를 확인합니다.
- 계정 목록, 자격 증명 보고서, 마지막 활동 기록, 비활성화 승인 기록을 증적으로 확보합니다.
- 즉시 삭제가 어려우면 콘솔 암호와 액세스 키를 우선 비활성화하고 종료 기한을 명시합니다.
- 공용 계정은 개인별 계정으로 전환하고, 불가피한 예외에는 사용 승인·MFA·접근 로그·정기 검토를 보완 통제로 적용합니다.
- 루트 사용자는 일반 운영에 사용하지 않고 MFA를 설정한 뒤 비상용으로만 관리해야 합니다.
9. 마무리
불필요한 클라우드 계정은 존재 여부뿐 아니라 실제 로그인 가능 상태와 자격 증명까지 함께 확인해야 합니다. 계정 수명주기 관리와 정기 검토 절차를 운영하면 비인가 접근과 사후 추적 실패 위험을 줄일 수 있습니다.
'2026 주요정보통신기반시설 가이드 > Cloud(AWS)' 카테고리의 다른 글
| [인프라진단] #CA-05 인스턴스 서비스 정책 관리 (0) | 2026.08.26 |
|---|---|
| [인프라진단] #CA-04 클라우드 계정 비밀번호 정책 관리 (0) | 2026.08.26 |
| [인프라진단] #CA-03 MFA(Multi-Factor Authentication) 설정 (0) | 2026.08.26 |
| [인프라진단] #CA-02 사용자 정책 관리 (0) | 2026.08.26 |
| [인프라진단] AWS 실습 환경 구축 프롤로그 (0) | 2026.06.18 |


