[인프라진단] #W-63 도메인 컨트롤러-사용자의 시간 동기화
1. 항목 설명
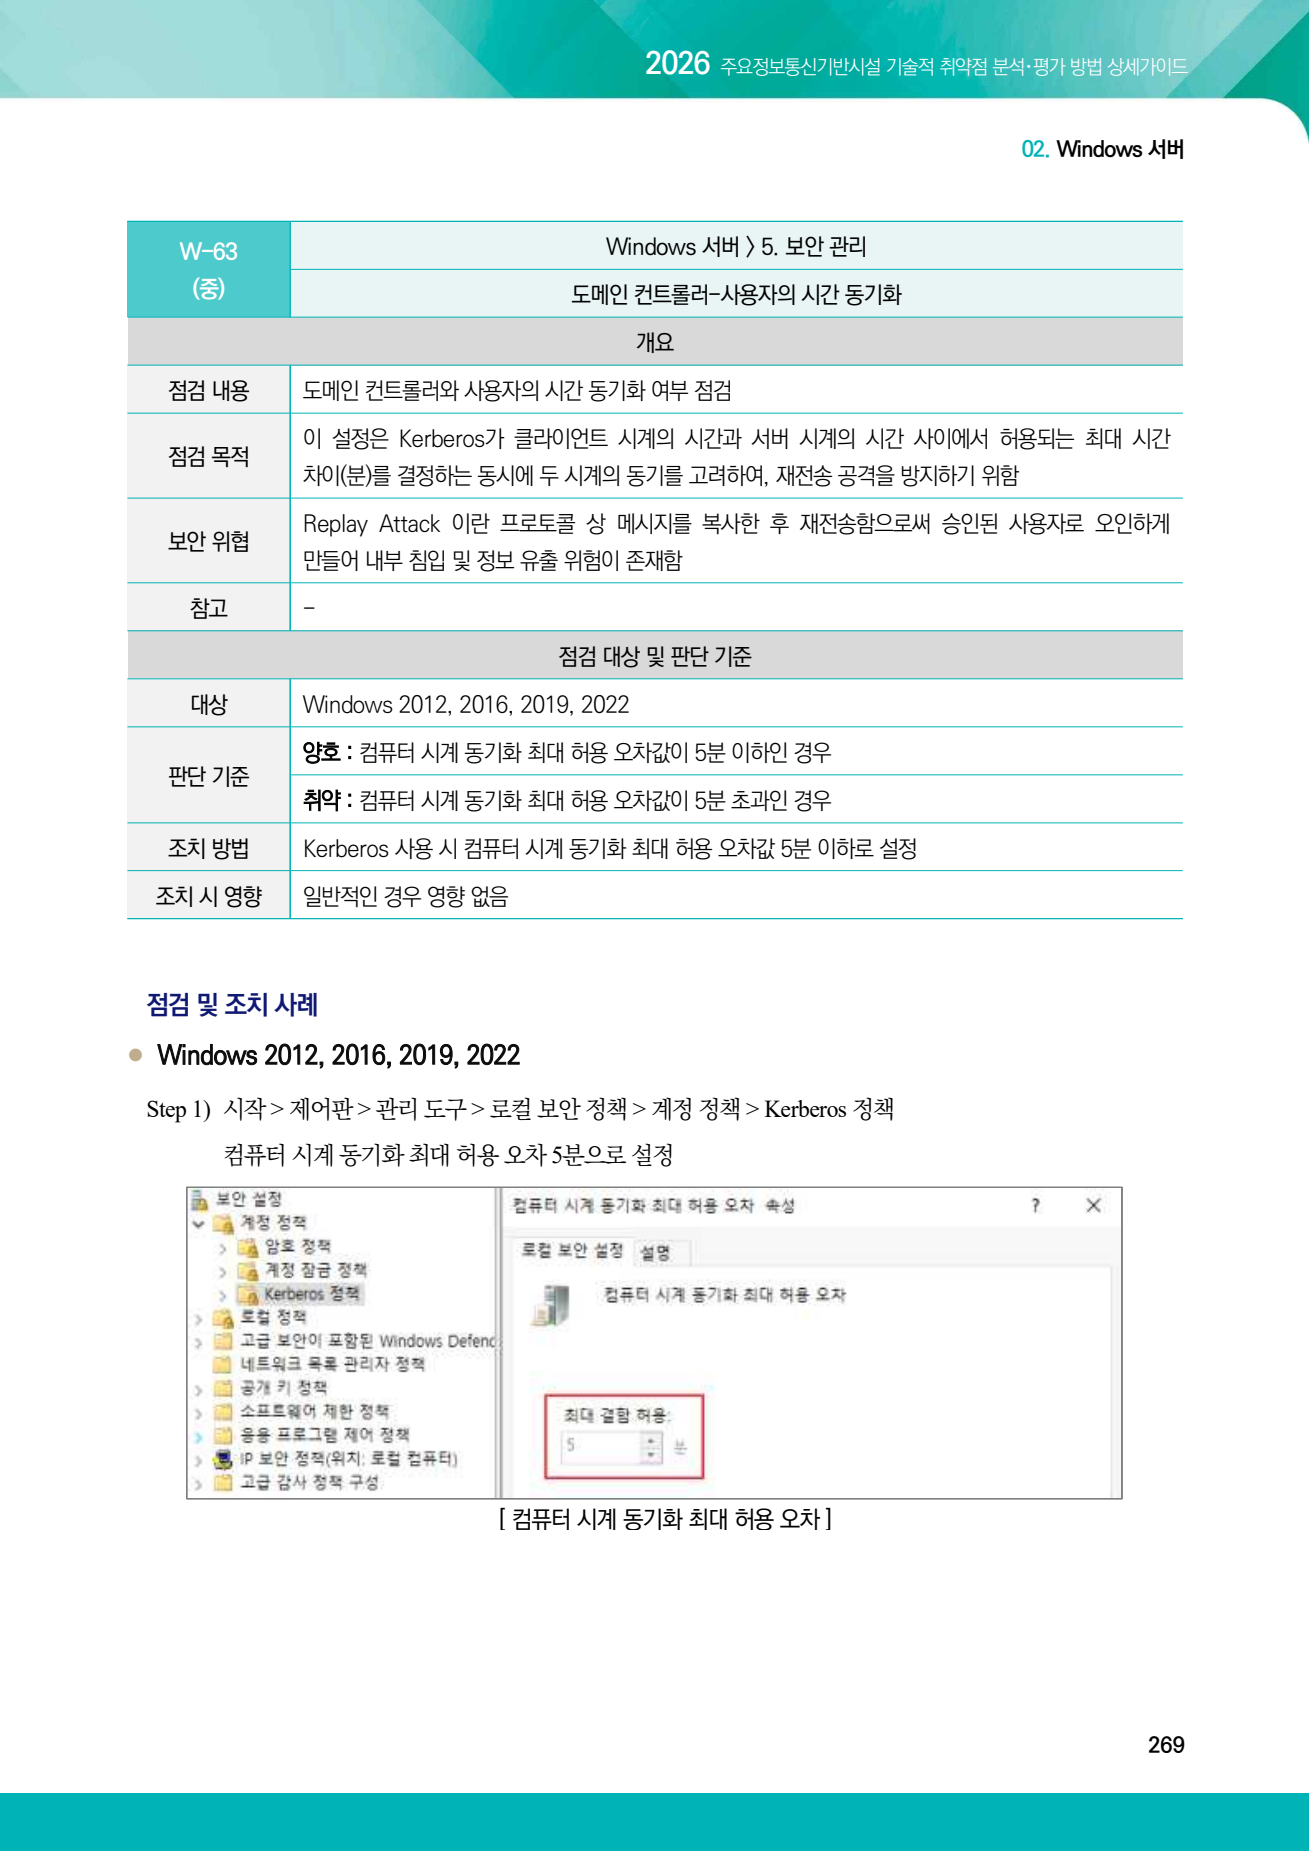
Kerberos는 클라이언트와 서버 시계의 차이가 허용 범위를 넘으면 인증을 거부합니다. 허용 오차가 과도하면 재전송 공격 위험이 커지고 너무 작으면 정상 인증 실패가 늘 수 있습니다.
판단 기준: 도메인 환경의 컴퓨터 시계 동기화 최대 허용 오차가 5분 이하면 양호, 5분을 초과하면 취약입니다. 워크그룹 장비는 Kerberos 도메인 정책 적용 대상이 아닙니다.
2026 가이드 근거
2. 점검 목적
도메인 구성원과 컨트롤러의 시각 차이를 제한해 Kerberos 티켓 재전송 공격을 방지하고 안정적인 인증을 유지하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only isolated network
- 실행 ID: 20260824-185107
- 진단 일자: 2026-08-24
4. 취약 상태 구성
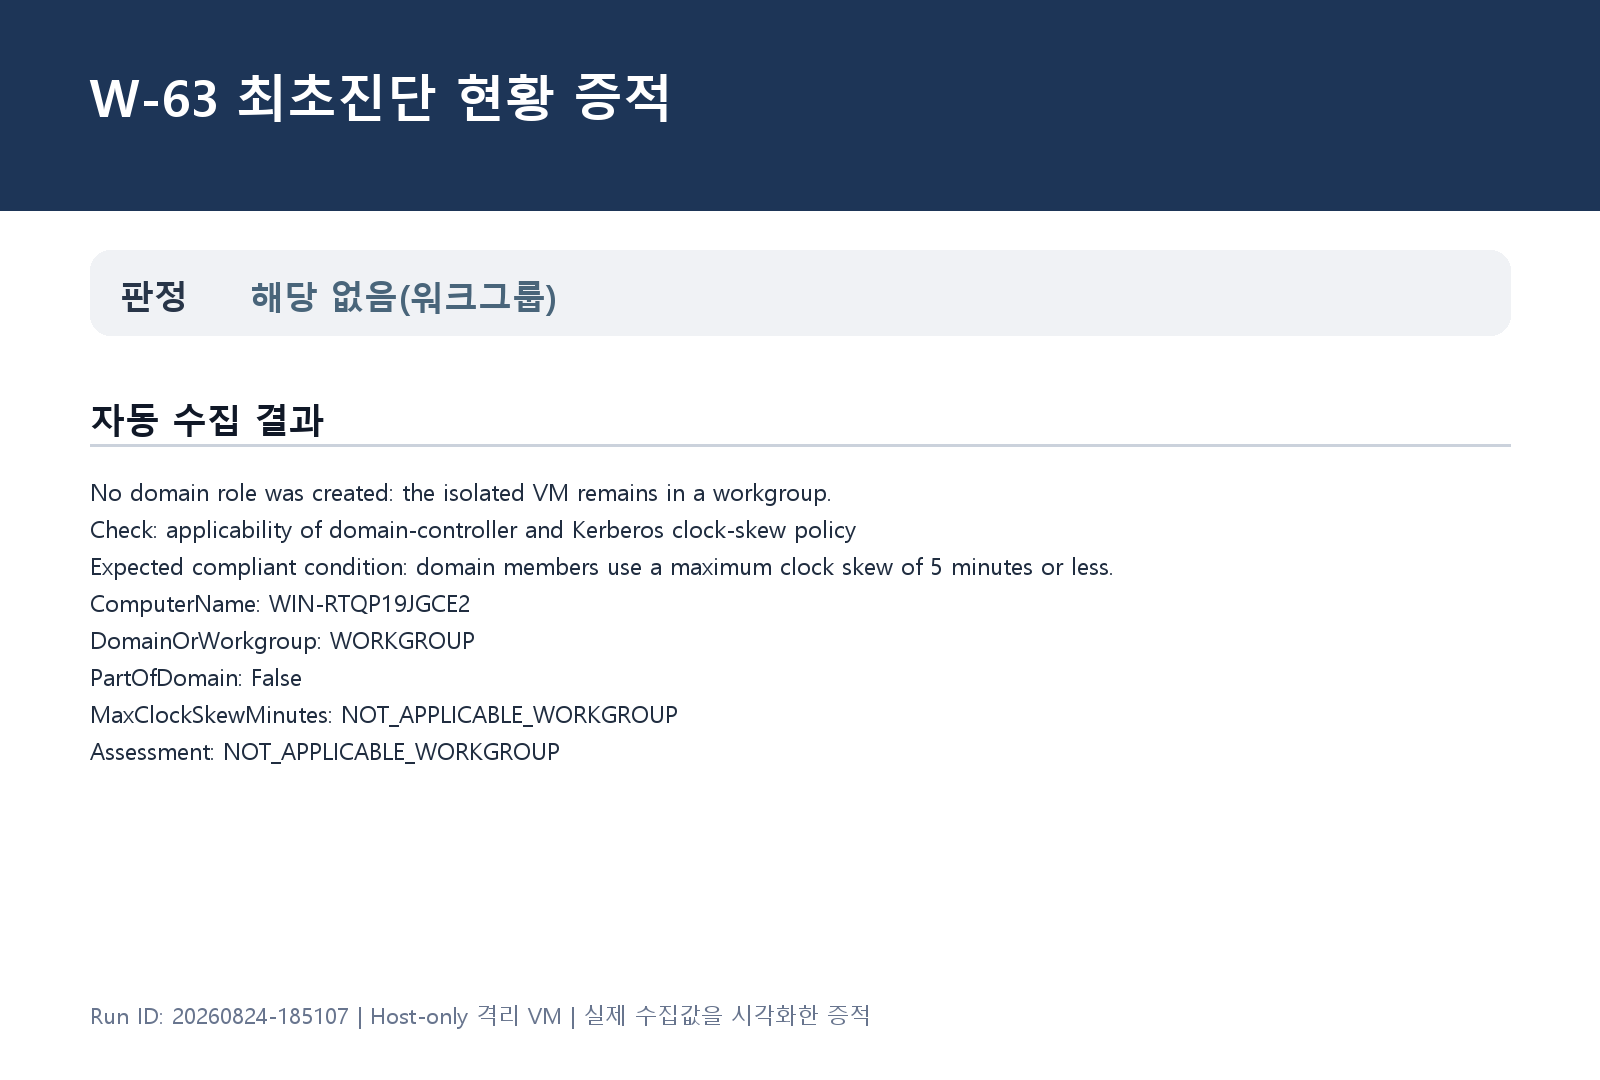
현재 실습 VM은 WORKGROUP 환경이어서 도메인 컨트롤러 역할이나 Kerberos 도메인 정책을 인위적으로 구성하지 않았습니다. 도메인 가입 여부를 실제 수집해 해당 없음으로 판정했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
Get-CimInstance Win32_ComputerSystem |
    Select-Object Name,Domain,PartOfDomain
# 워크그룹 VM에는 도메인 Kerberos 정책을 강제로 만들지 않음
다음 명령으로 설정 상태를 확인했습니다.
Get-CimInstance Win32_ComputerSystem |
    Select-Object Name,Domain,PartOfDomain
w32tm /query /status
5. 최초진단 결과
- 판정: 해당 없음(워크그룹)
- 자동 판정 근거: VM이 도메인에 가입되지 않은 WORKGROUP 환경이라 Kerberos 최대 시계 오차 정책 적용 대상이 아니었습니다.
6. 조치 방법
도메인 역할 변경 없이 적용 대상을 재확인했습니다. 실제 도메인에서는 Default Domain Policy의 Kerberos 정책을 5분 이하로 설정하고 W-41의 NTP 계층과 함께 검증해야 합니다.
# 도메인 환경에서 확인할 정책
# 계정 정책 > Kerberos 정책 > 컴퓨터 시계 동기화 최대 허용 오차 <= 5분
Get-CimInstance Win32_ComputerSystem |
    Select-Object Name,Domain,PartOfDomain
Windows 설정 경로: 시스템 속성 > 컴퓨터 이름 > 도메인/작업 그룹

7. 이행진단 결과
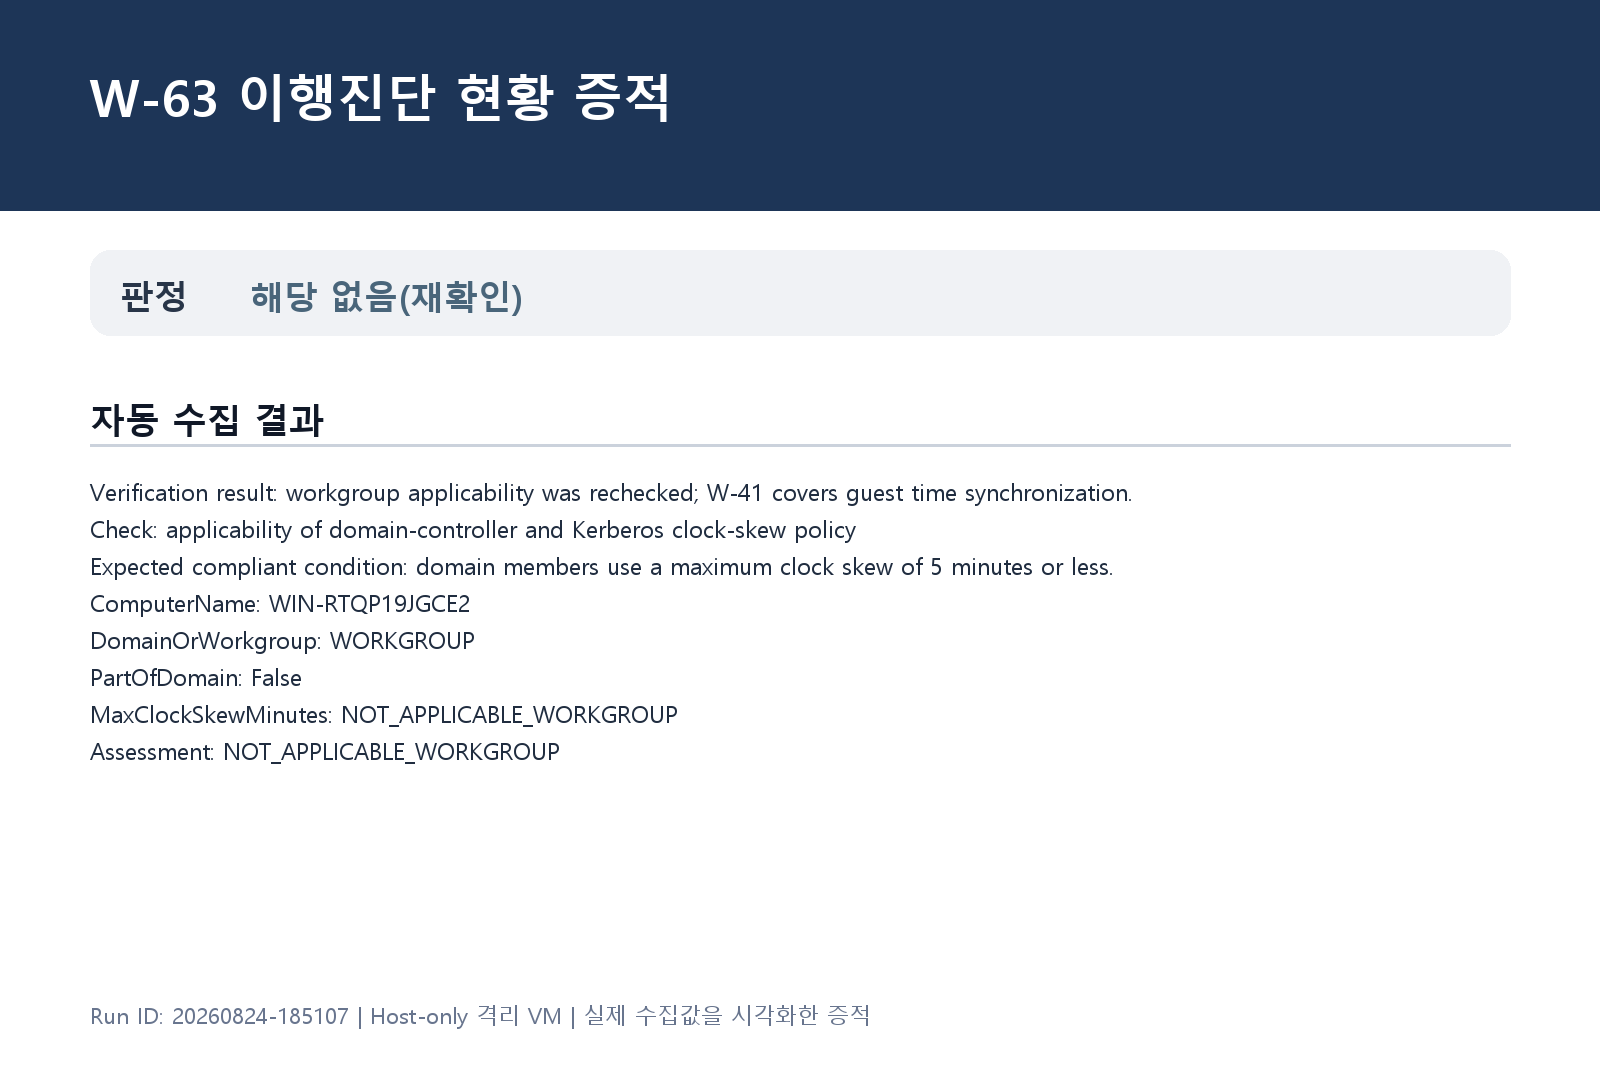
- 판정: 해당 없음(재확인)
- 자동 판정 근거: 재확인 시에도 WORKGROUP 환경으로 Kerberos 도메인 정책은 해당 없으며, 일반 시각 동기화는 W-41에서 별도로 통제됩니다.
8. 실무 주의사항
워크그룹 서버를 무조건 양호 또는 취약으로 판정하면 적용 대상을 왜곡합니다. 도메인 가입 여부, PDC Emulator 시간 원본과 구성원별 실제 시각 오차를 함께 확인해야 합니다.
컨설턴트 조언
- CMDB와 PartOfDomain 결과로 도메인 구성원·컨트롤러·워크그룹을 분류합니다.
- 도메인에서는 PDC Emulator부터 구성원까지 Windows 시간 계층과 외부 원본을 확인합니다.
- Kerberos 정책값뿐 아니라 w32tm /stripchart로 실제 오차와 마지막 동기화 성공을 측정합니다.
- 워크그룹 자산은 해당 없음 근거와 별도의 NTP 통제 결과를 보고서에 함께 남깁니다.
9. 마무리
도메인 자산은 Kerberos 허용 오차를 5분 이하로 관리하고 워크그룹은 적용 제외 근거와 별도 시각 동기화 통제를 명확히 해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-64 윈도우 방화벽 설정 (0) | 2026.08.25 |
|---|---|
| [인프라진단] #W-62 시작 프로그램 목록 분석 (0) | 2026.08.25 |
| [인프라진단] #W-61 파일 및 디렉토리 보호 (0) | 2026.08.25 |
| [인프라진단] #W-60 보안 채널 데이터 디지털 암호화 또는 서명 (0) | 2026.08.25 |
| [인프라진단] #W-59 LAN Manager 인증 수준 (0) | 2026.08.25 |


