[인프라진단] #W-32 DNS 서비스 구동 점검
1. 항목 설명
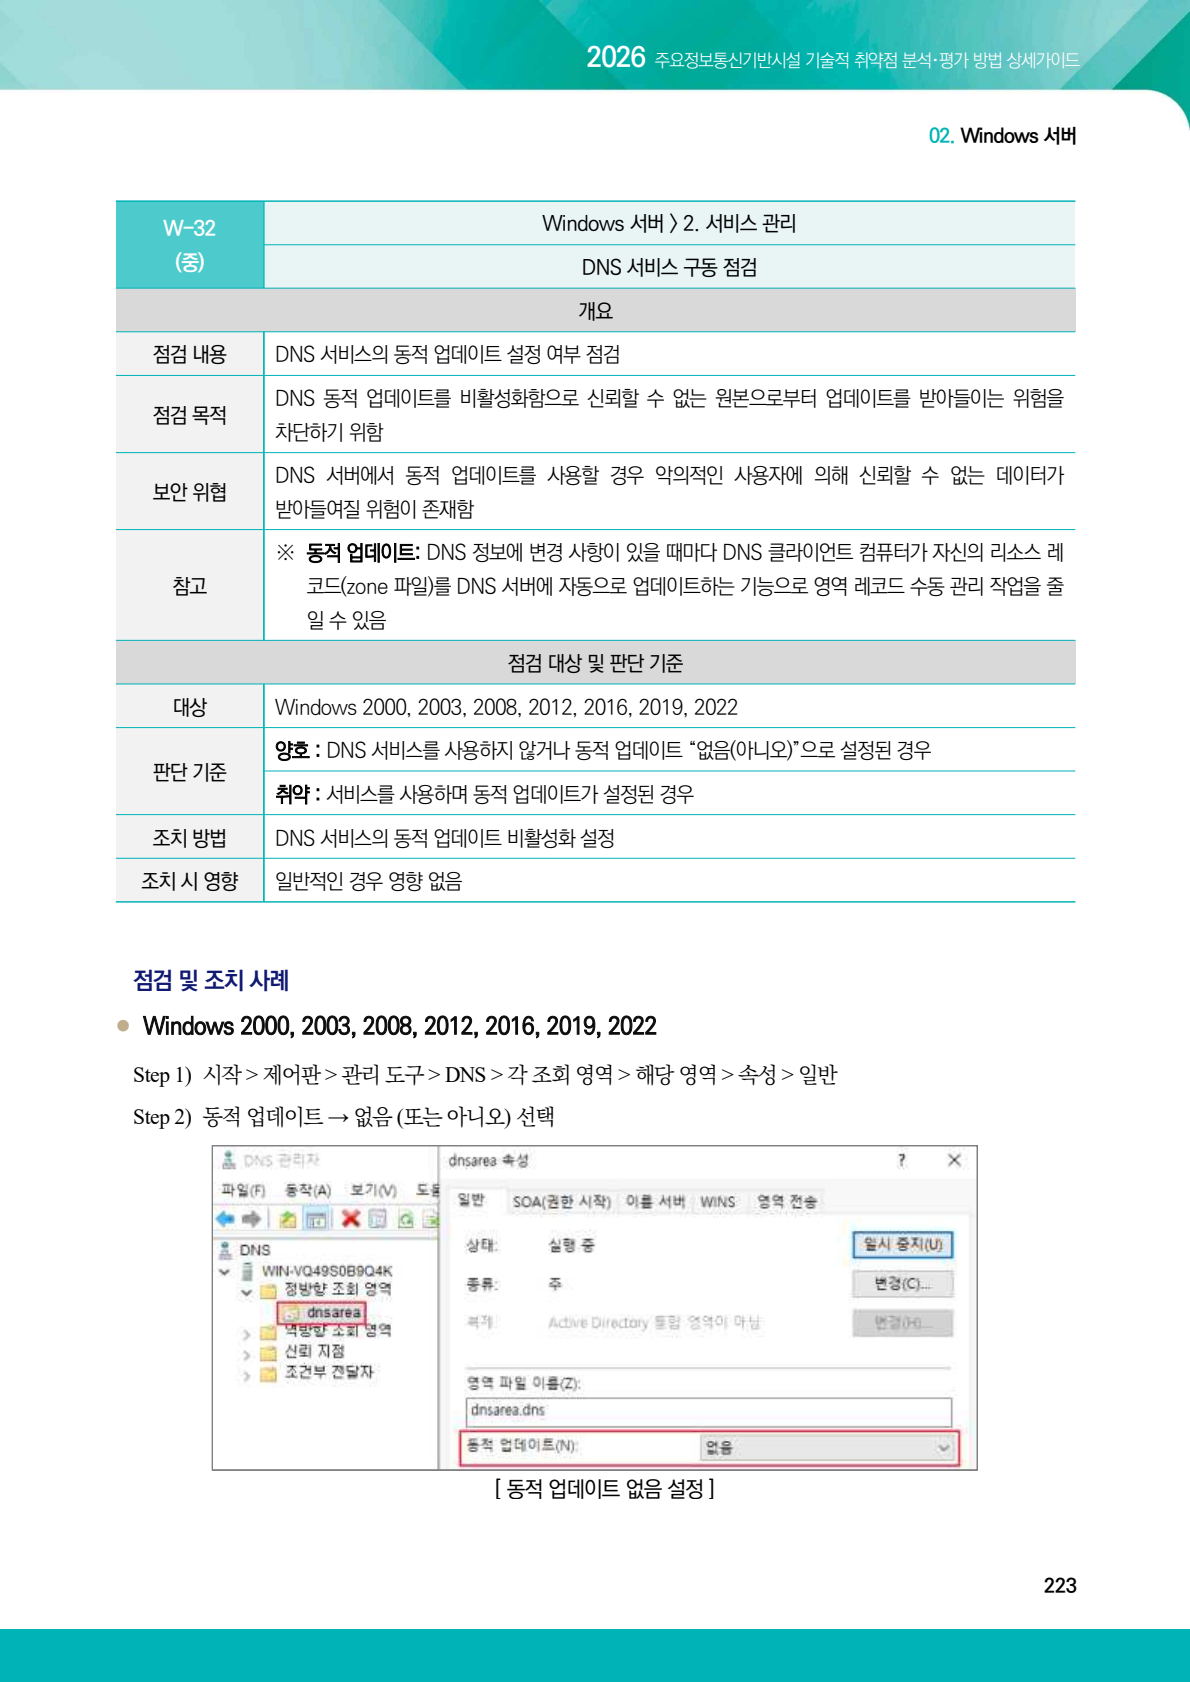
DNS 동적 업데이트는 클라이언트가 자신의 리소스 레코드를 자동으로 갱신하는 기능입니다. 신뢰할 수 없는 업데이트를 허용하면 공격자가 잘못된 레코드를 등록하여 트래픽을 가로채거나 서비스 연결을 방해할 수 있습니다.
판단 기준: DNS 서비스를 사용하지 않거나 동적 업데이트를 없음(아니오)으로 설정하면 양호, DNS를 사용하면서 동적 업데이트가 설정되어 있으면 취약입니다.
2026 가이드 근거
2. 점검 목적
DNS 영역이 신뢰되지 않은 원본의 레코드 변경을 받아들이지 않도록 하여 DNS 정보 변조와 잘못된 서비스 연결을 예방하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Microsoft Windows Server 2019 Standard Evaluation
- OS 버전: 10.0.17763
- 최초 확인 Build: 17763.3650
- 가상화 환경: VMware, Inc. VMware20,1
- 컴퓨터 이름: WIN-RTQP19JGCE2
- 네트워크: VMware Host-only 격리망
- 실행 ID: 20260726-231928
4. 취약 상태 구성
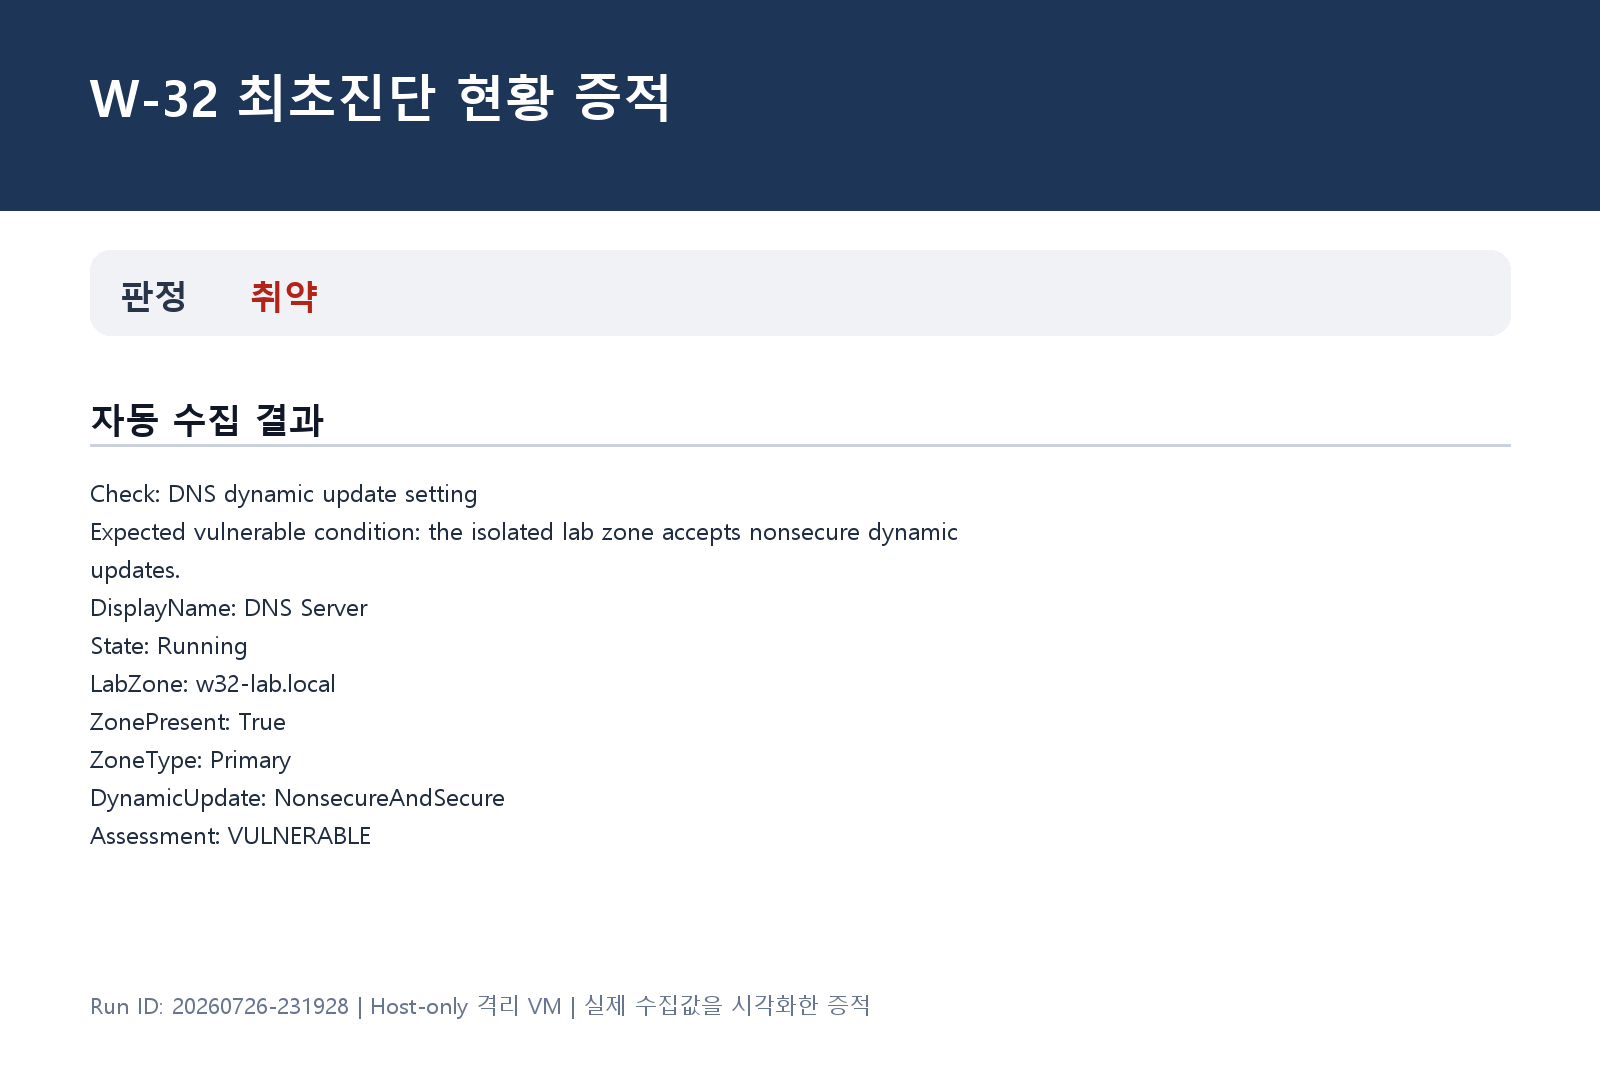
DNS Server가 실행 중인 격리 VM에 파일 기반 기본 영역 w32-lab.local을 만들고 동적 업데이트를 NonsecureAndSecure로 설정했습니다.
이 구성은 인터넷과 분리된 실습 VM에서만 수행했습니다.
구성 방법
Add-DnsServerPrimaryZone -Name 'w32-lab.local' `
    -ZoneFile 'w32-lab.local.dns' `
    -DynamicUpdate NonsecureAndSecure
다음 명령으로 설정 상태를 확인했습니다.
Get-Service DNS
Get-DnsServerZone -Name 'w32-lab.local' |
    Select-Object ZoneName, ZoneType, DynamicUpdate
5. 최초진단 결과
- 판정: 취약
- 자동 판정 근거: DNS Server가 실행 중이고 실습 영역의 DynamicUpdate가 NonsecureAndSecure로 확인되었습니다.
6. 조치 방법
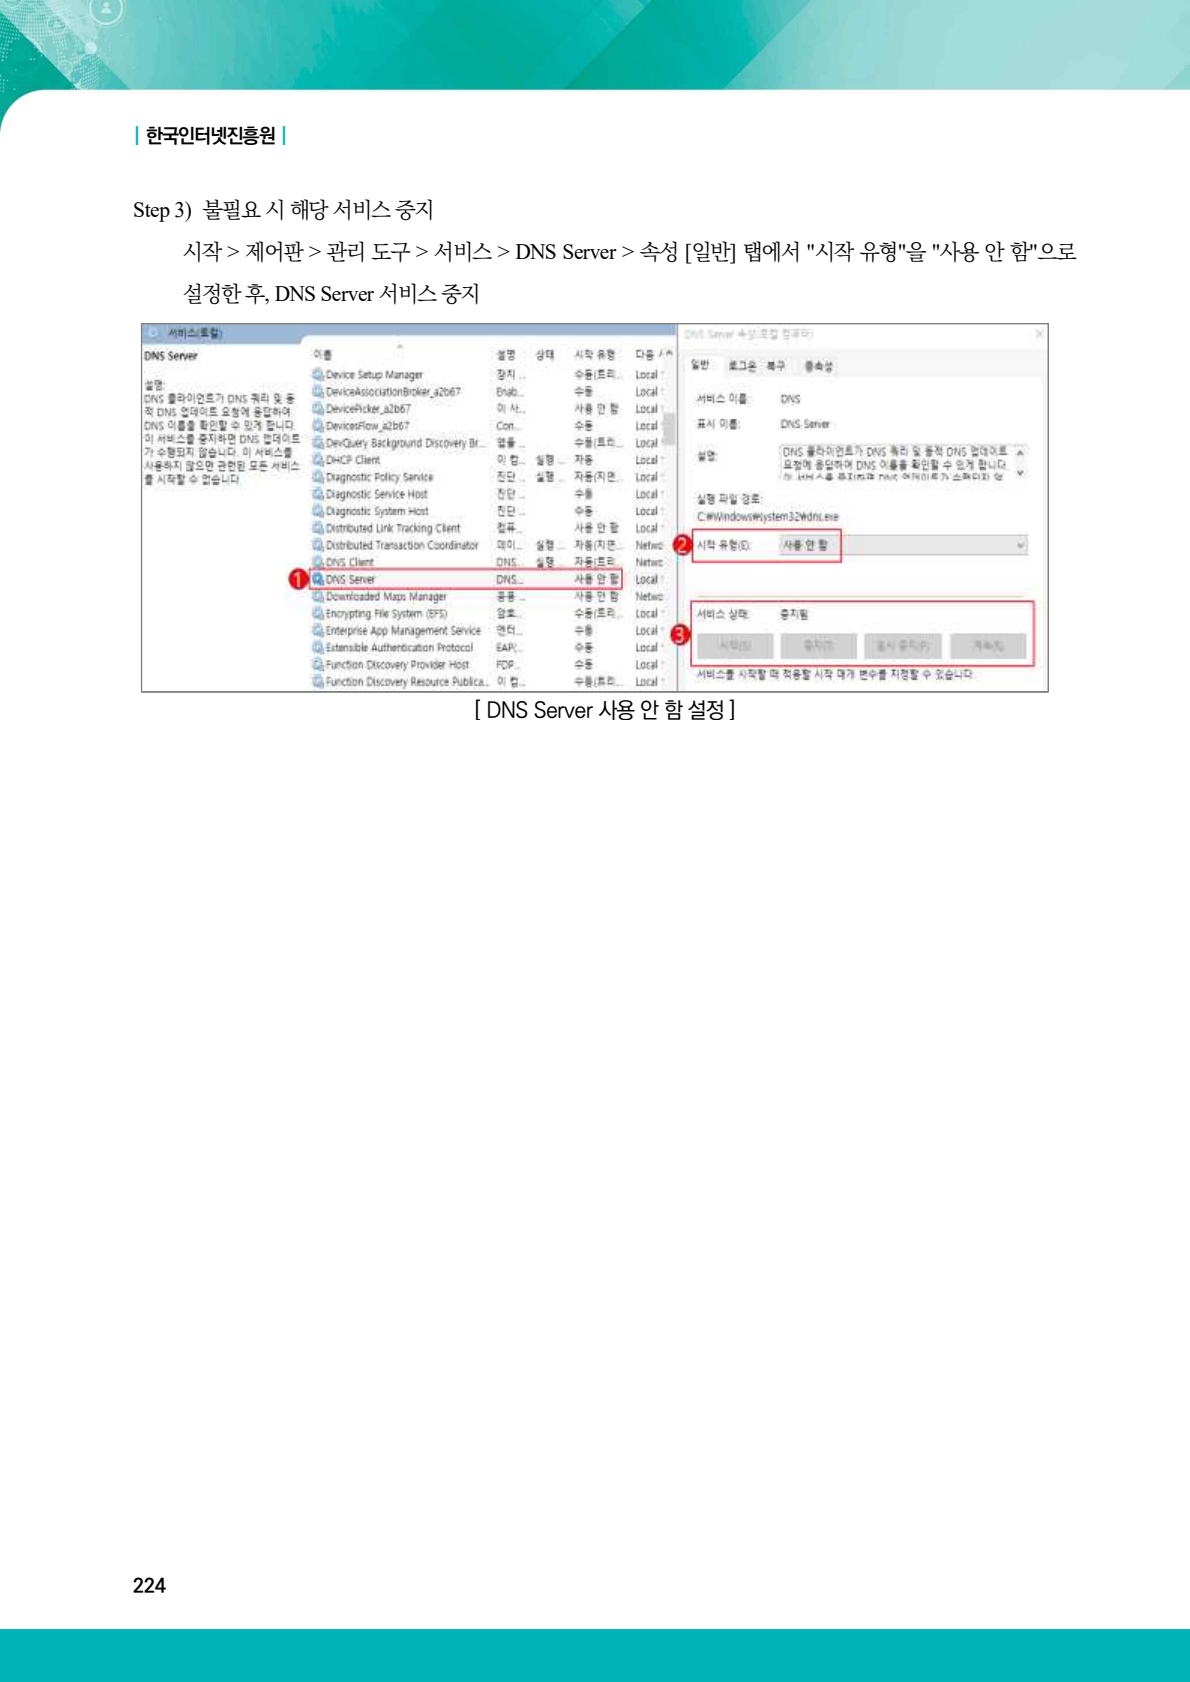
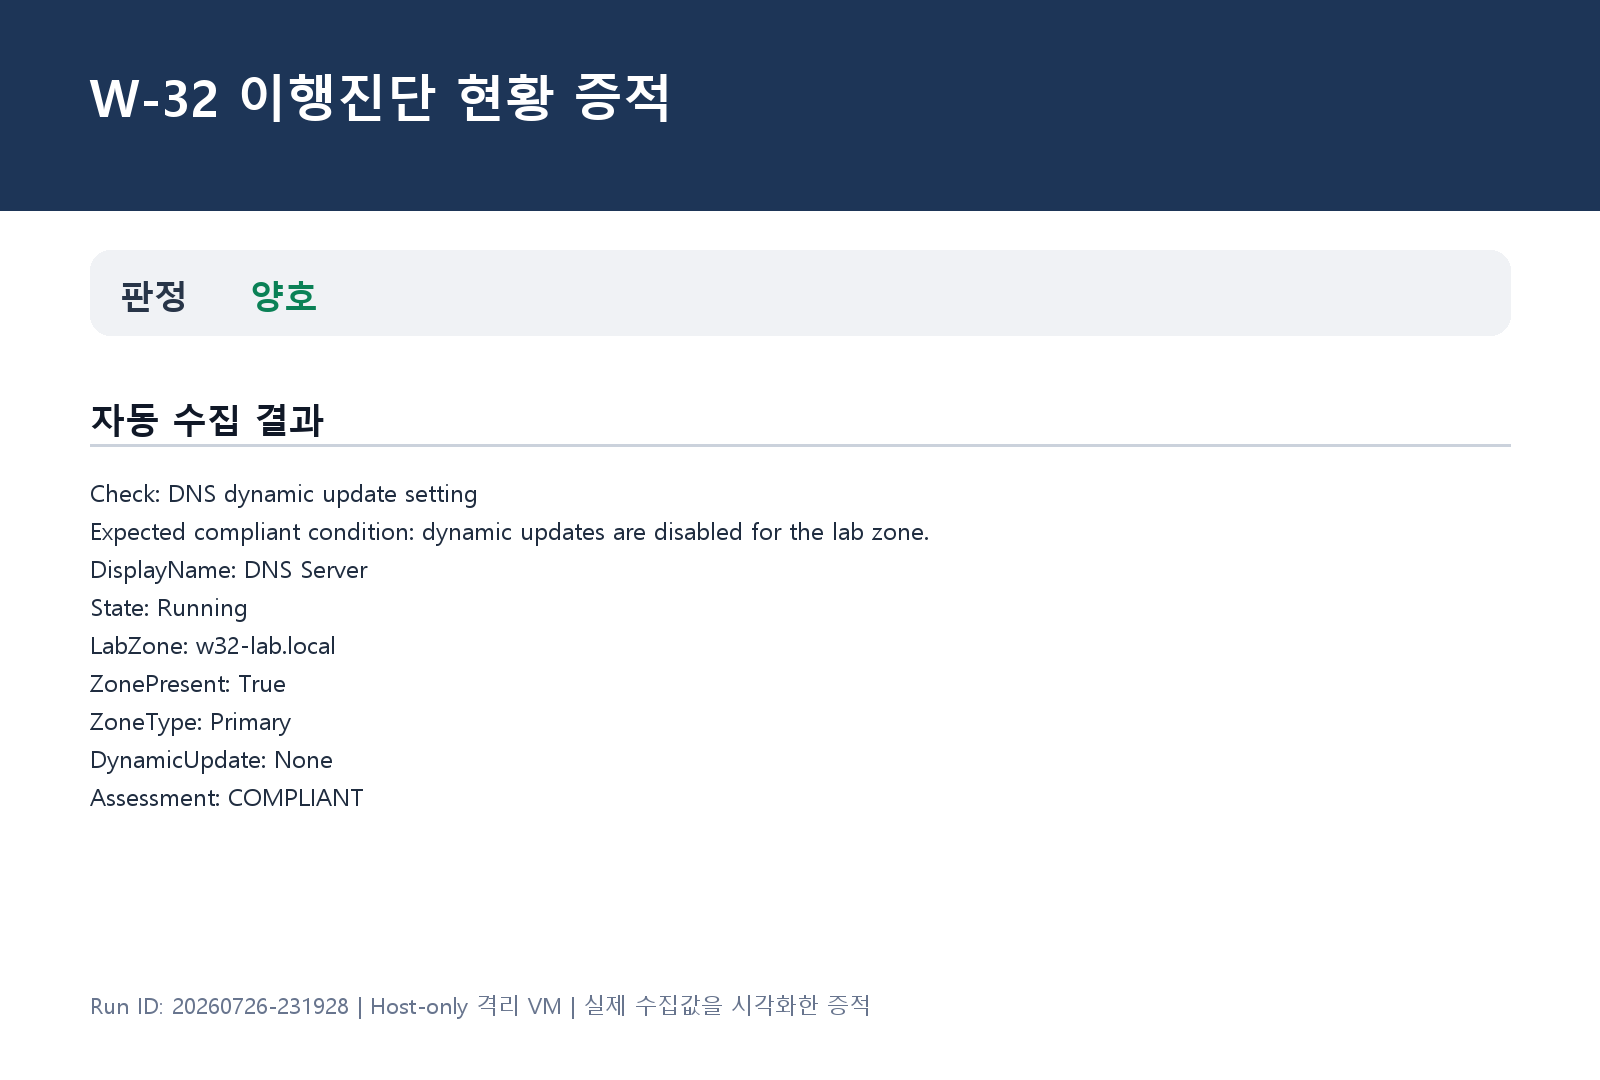
실습 영역의 동적 업데이트를 None으로 변경했습니다. 영역은 UI 증적을 확인할 수 있도록 유지하되 외부 위임이나 인터넷 연결은 구성하지 않았습니다.
Set-DnsServerPrimaryZone -Name 'w32-lab.local' `
    -DynamicUpdate None
Get-DnsServerZone -Name 'w32-lab.local' |
    Select-Object ZoneName, DynamicUpdate
Windows 설정 경로: DNS 관리자 > 정방향 조회 영역 > w32-lab.local > 속성 > 일반 > 동적 업데이트: 없음

7. 이행진단 결과
- 판정: 양호
- 자동 판정 근거: 실습 영역의 DynamicUpdate=None이 실제 DNS Server에서 확인되었습니다.
8. 실무 주의사항
Active Directory 통합 DNS는 컴퓨터 계정 레코드 갱신 때문에 동적 업데이트가 필요할 수 있습니다. 운영 도메인 영역에 가이드 값을 일괄 적용하면 인증과 서비스 검색에 장애가 발생할 수 있습니다.
컨설턴트 조언
- 영역별 용도, AD 통합 여부, DHCP 연동과 레코드 갱신 주체를 먼저 확인합니다.
- 동적 업데이트가 불가피하면 최소한 보안만을 적용하고 비보안 업데이트는 차단합니다.
- DNS 레코드 생성·변경 이력과 승인되지 않은 대량 변경 탐지 절차를 함께 확인합니다.
- 설정 변경 전 도메인 가입, Kerberos, 서비스 검색과 DHCP 등록 영향도를 시험합니다.
9. 마무리
DNS 동적 업데이트는 불필요한 영역에서 끄고, 필요한 영역은 인증된 주체로 제한해야 합니다.
'2026 주요정보통신기반시설 가이드 > Windows' 카테고리의 다른 글
| [인프라진단] #W-34 Telnet 서비스 비활성화 (1) | 2026.08.07 |
|---|---|
| [인프라진단] #W-33 HTTP/FTP/SMTP 배너 차단 (0) | 2026.08.07 |
| [인프라진단] #W-31 SNMP Access Control 설정 (0) | 2026.08.06 |
| [인프라진단] #W-30 SNMP Community String 복잡성 설정 (0) | 2026.07.24 |
| [인프라진단] #W-29 불필요한 SNMP 서비스 구동 점검 (0) | 2026.07.24 |


