[인프라진단] #U-60 SNMP Community String 복잡성 설정
1. 항목 설명
SNMPv1·v2c를 불가피하게 사용하는 경우 public, private 같은 기본 Community String은 쉽게 추측되어 정보 조회나 설정 변경에 악용될 수 있습니다.
판단 기준: 기본값이 아닌 10자 이상의 영문·숫자 조합 등 충분히 복잡한 Community String을 사용하면 양호입니다.
2026 가이드 근거
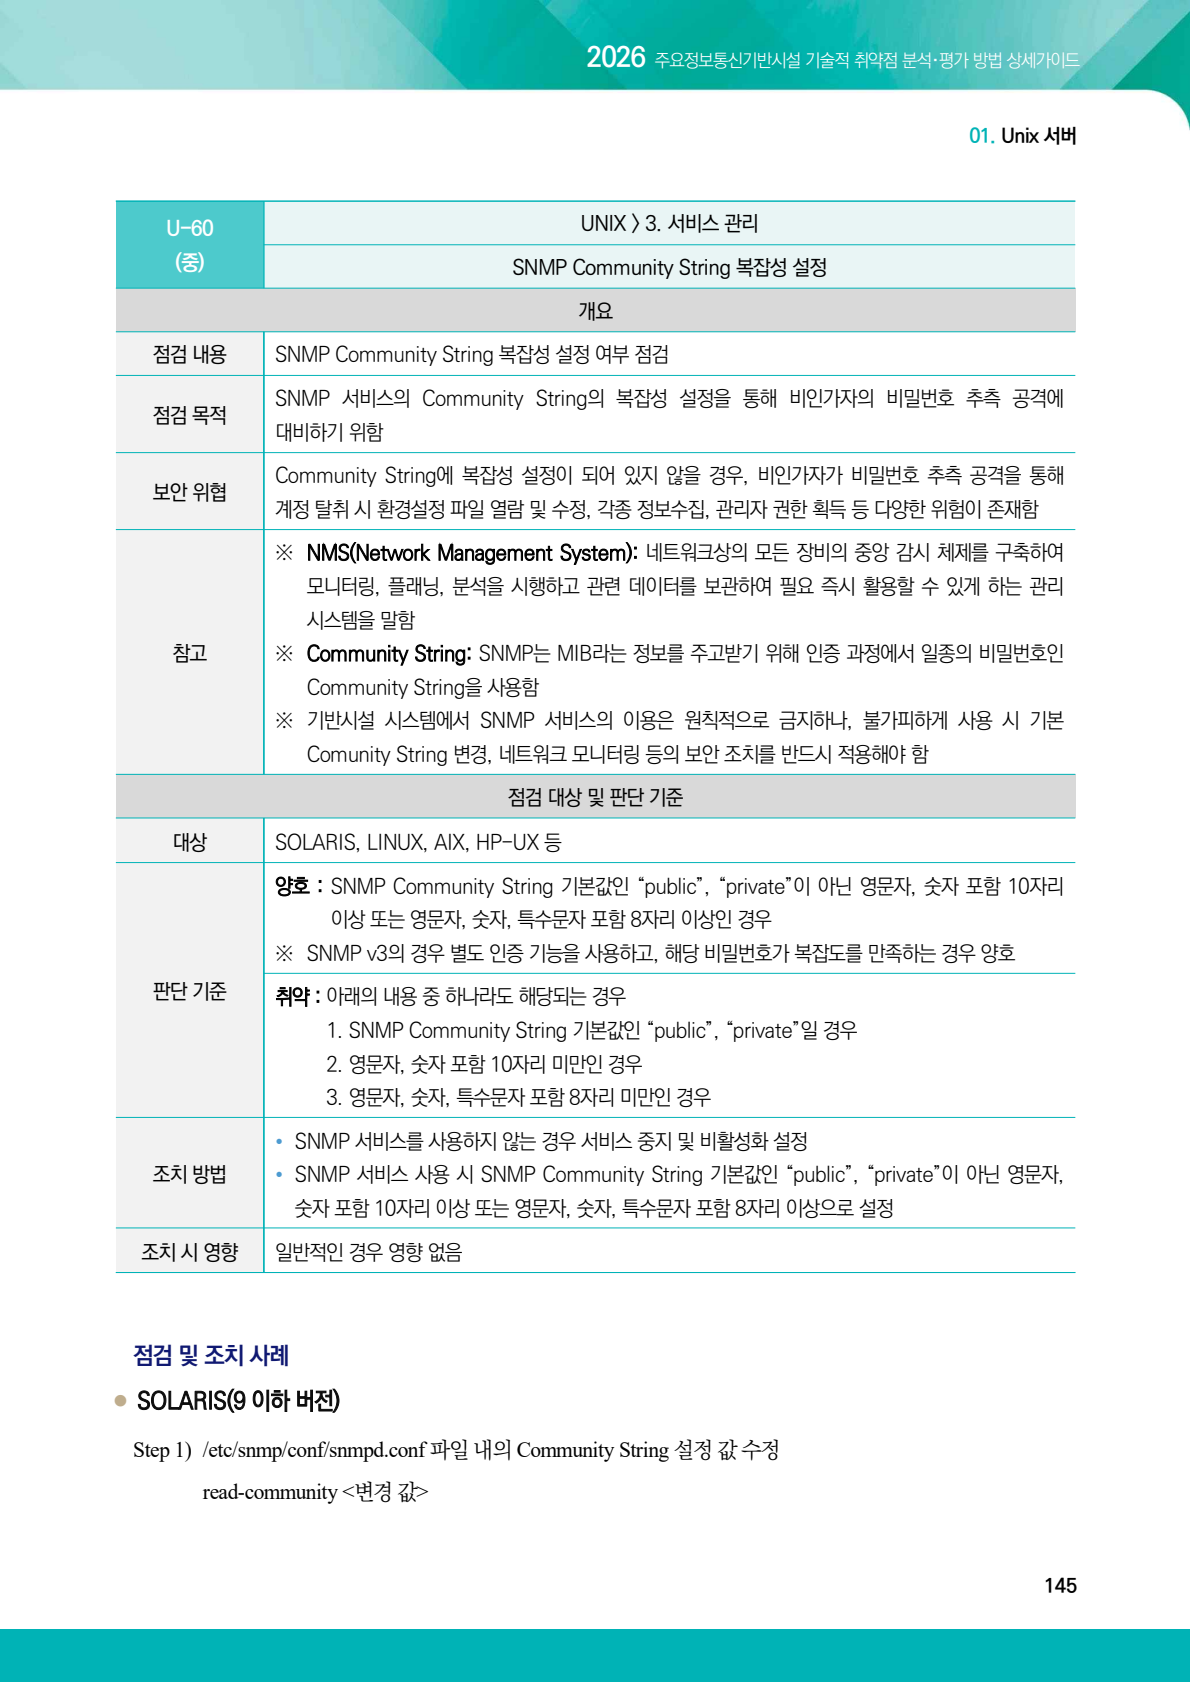
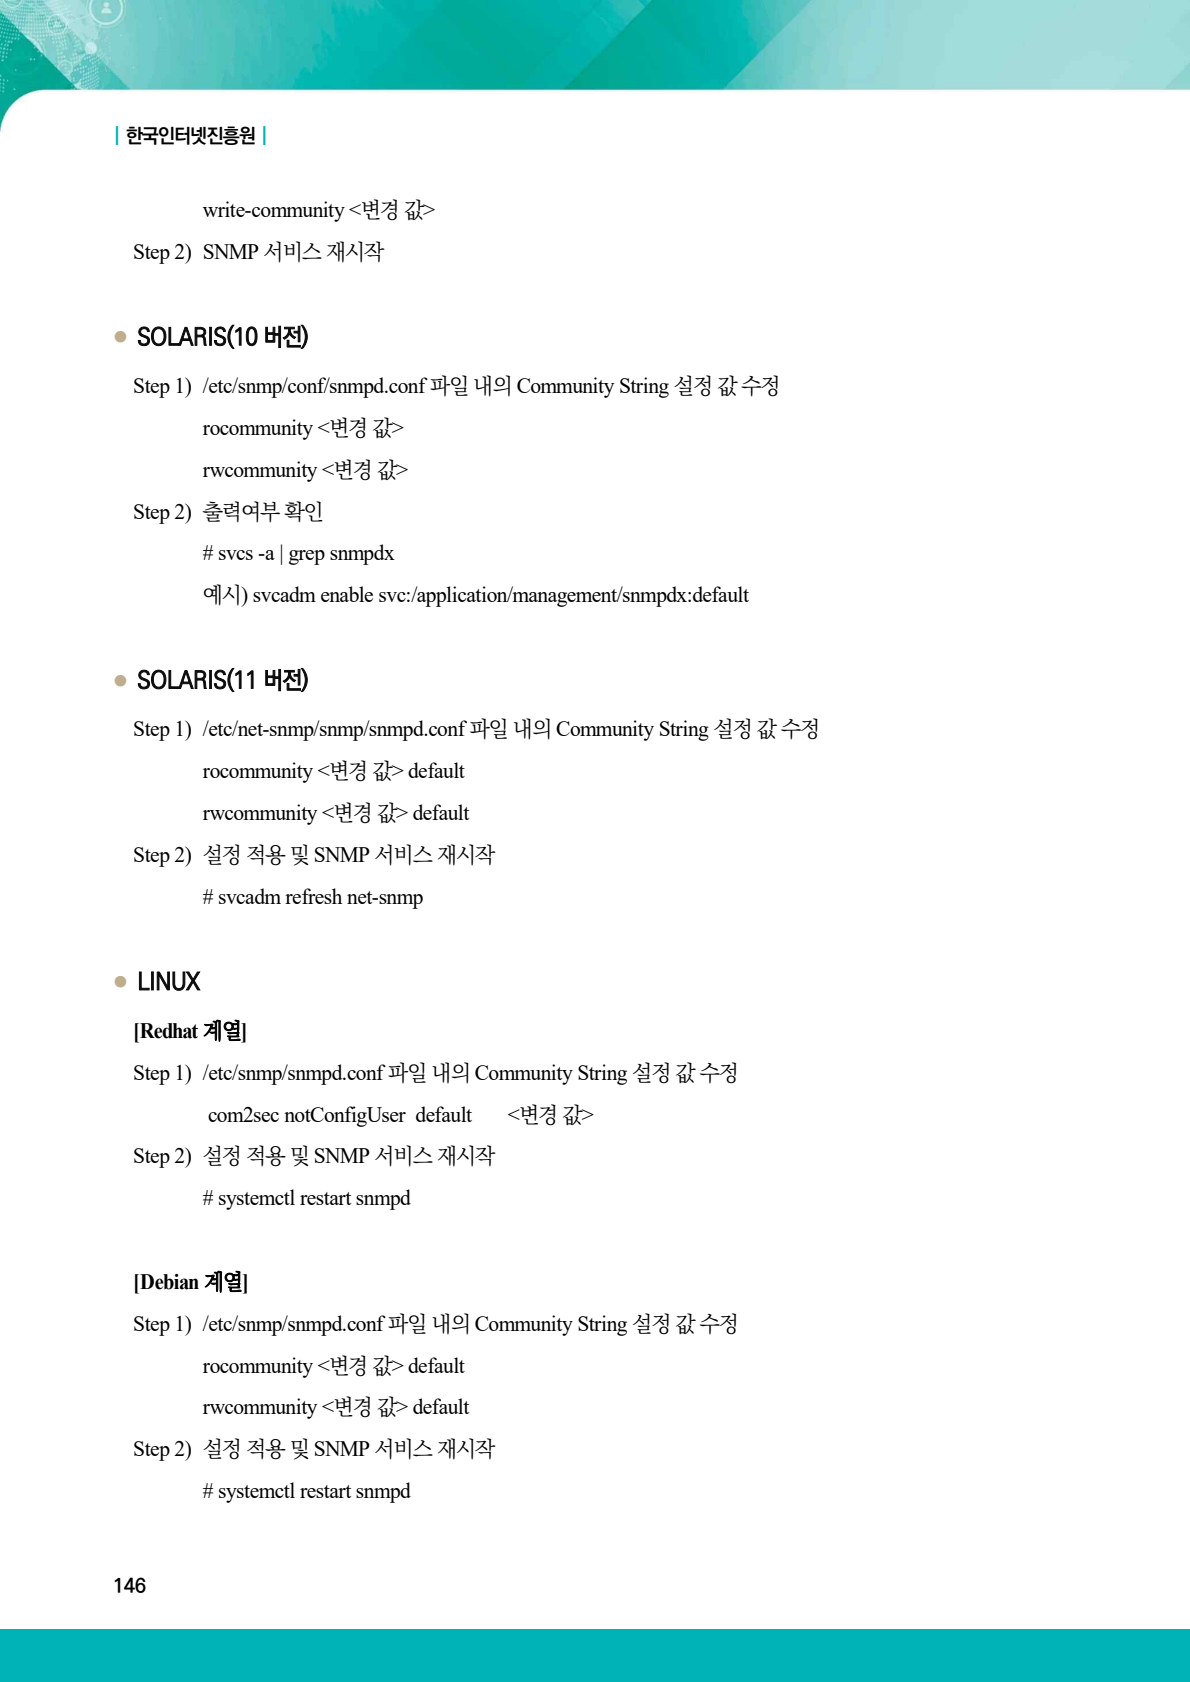
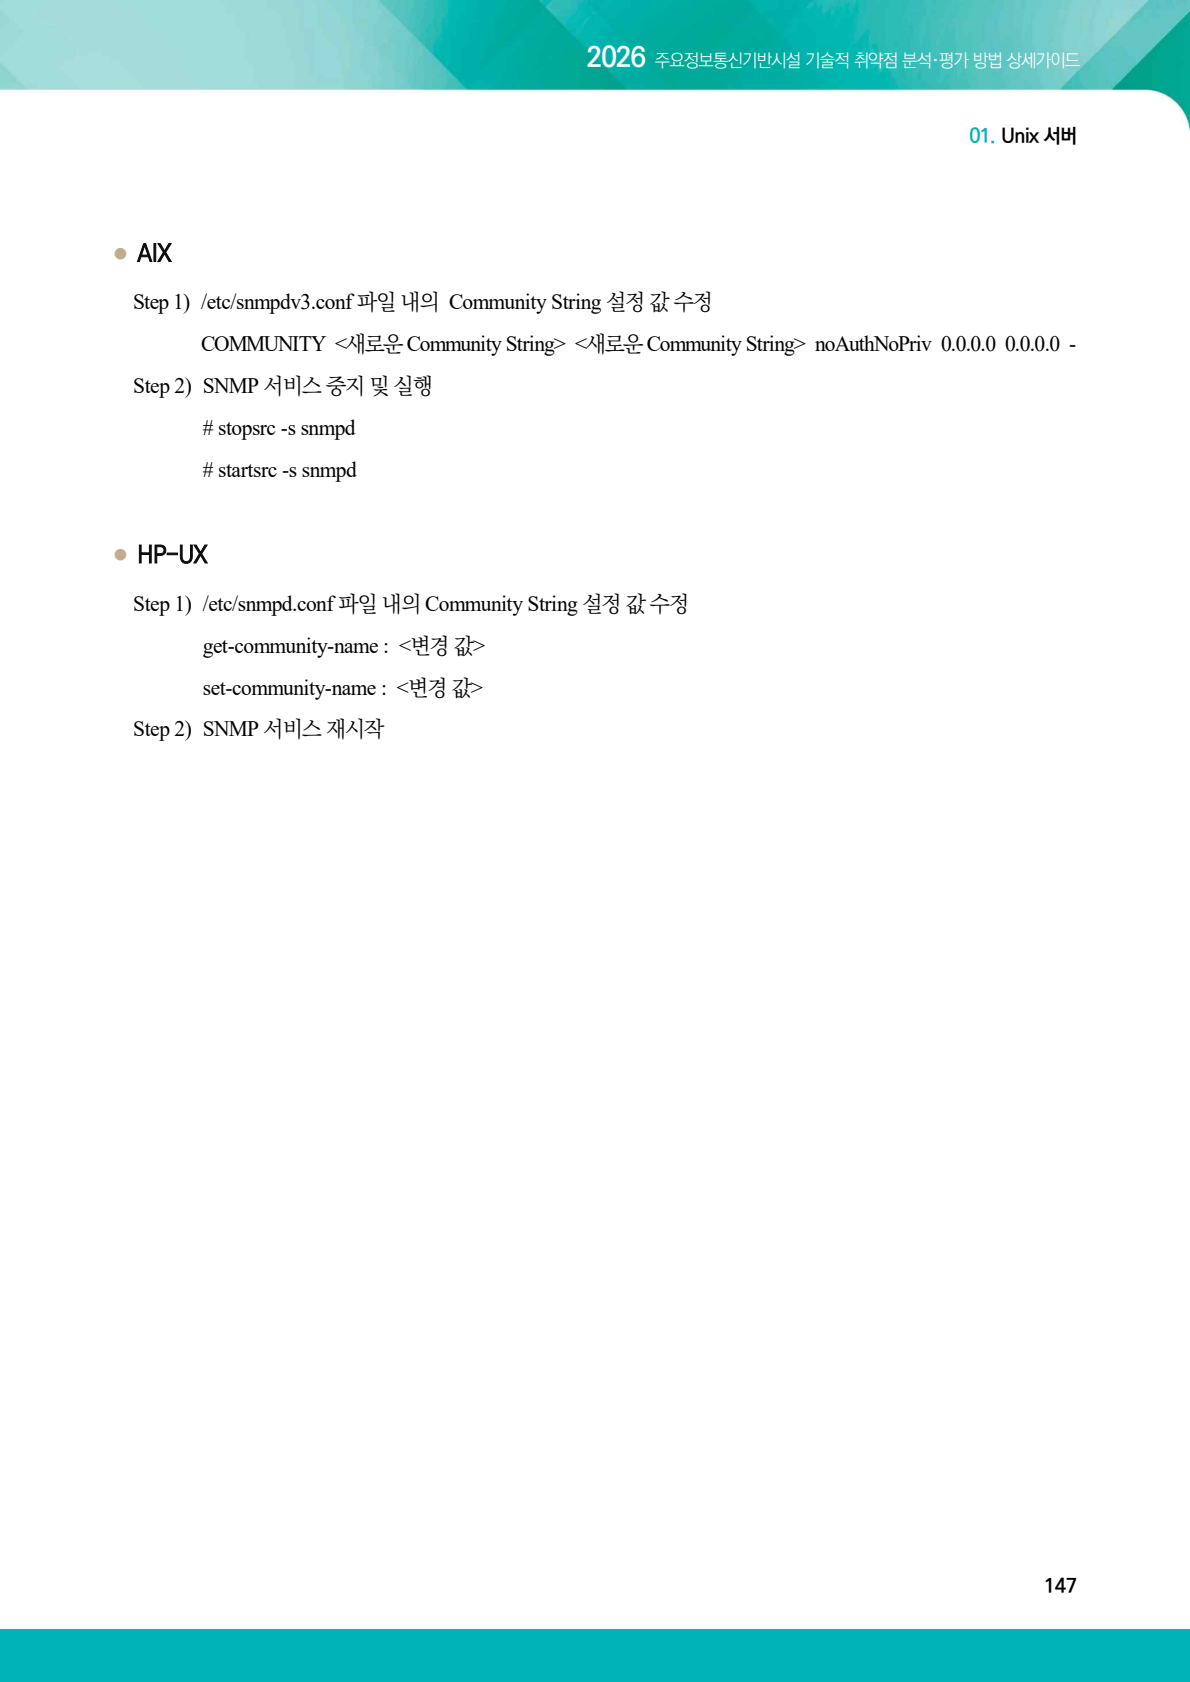
2. 점검 목적
추측과 사전 대입으로 SNMP 인증정보가 탈취되는 위험을 줄이는 것이 목적입니다.
3. 실습 환경
- 원본 최초진단 환경: Ubuntu 24.04.2 LTS
- 원본 이행진단 환경: Ubuntu 24.04.2 LTS
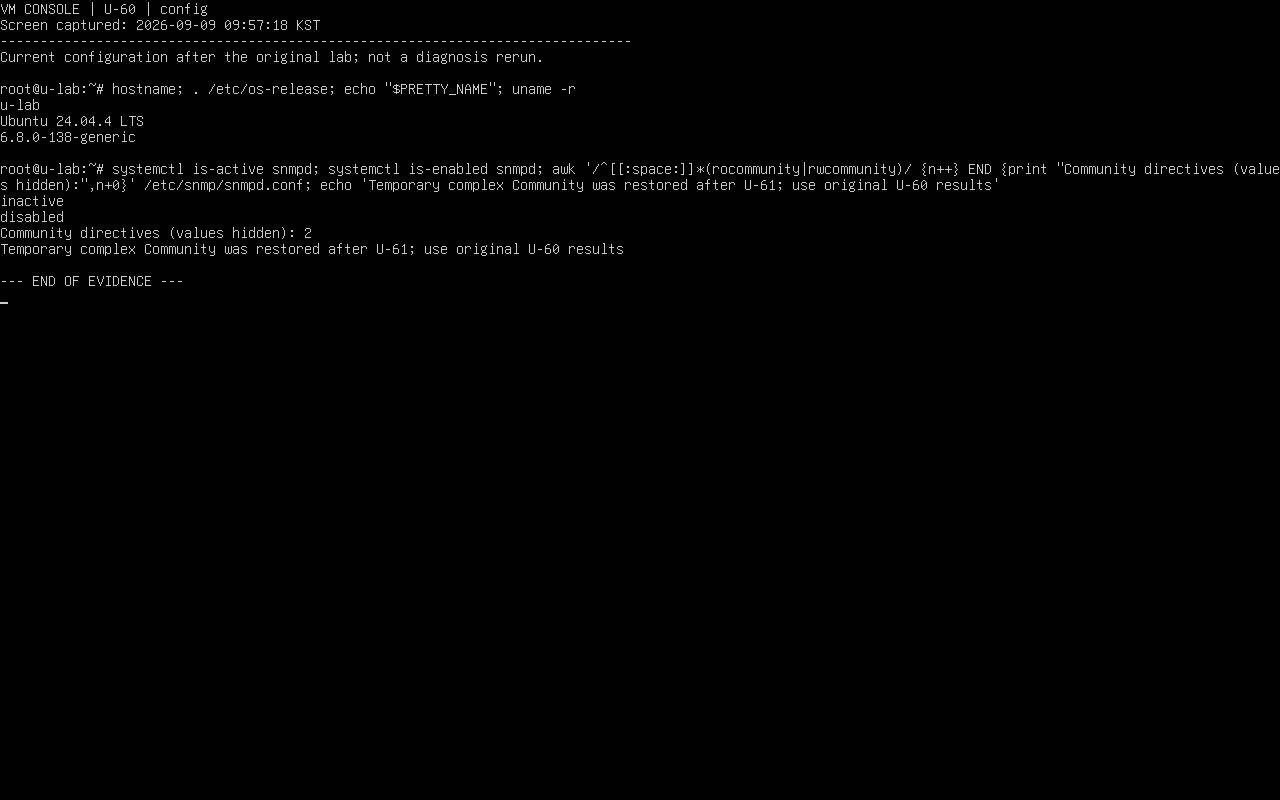
- 설정 화면 확인 환경: Ubuntu Server 24.04.4 LTS, Linux 6.8.0-138-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
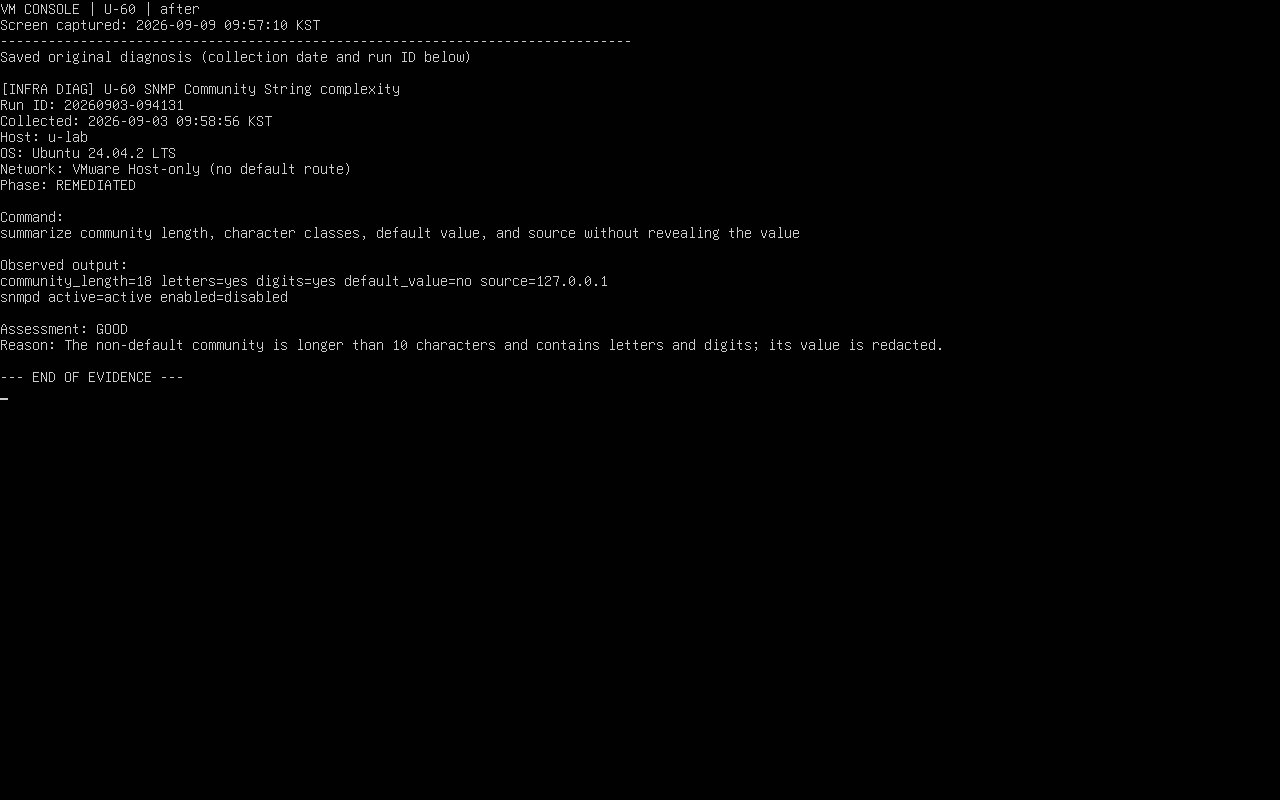
- 원본 진단 실행 ID: 20260903-094131
- 원본 진단 수집일: 2026-09-03
- 증적 화면 캡처일: 2026-09-09
- 화면 수집 방식: VMware Ubuntu VM 콘솔 직접 캡처
최초진단과 이행진단 이미지는 2026-09-03에 실제 수집한 원본 결과를 VM 콘솔에서 열어 캡처했습니다. 원본 수집일과 화면 캡처일은 서로 다르며, 과거 결과를 오늘의 재진단 결과로 표시하지 않았습니다. 취약 상태 구성과 조치에는 격리된 관리 연결을 보조적으로 사용했습니다.
설정 확인 이미지는 캡처일의 VM에서 명령을 실행한 화면입니다. 실습 종료 후 서비스를 중지하거나 임시 설정을 제거한 항목은 당시 이행진단과 현재 상태가 다를 수 있습니다.
4. 취약 상태 구성
6자인 기본값 public을 읽기 Community로 설정하고 출발지 범위를 default로 두었습니다. 원본 진단의 핵심은 Community의 길이·문자 종류·기본값 사용 여부입니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
agentaddress udp:127.0.0.1:161
rocommunity public default -V systemonly
구성 후 다음 명령으로 실제 상태를 확인했습니다.
sudo awk '/^rocommunity/ {print "community_length=" length($2), "default=" ($2=="public"||$2=="private"?"yes":"no")}' /etc/snmp/snmpd.conf
5. 최초진단 결과
- 원본 진단 판정: 취약
- 원본 진단 판정 근거: 길이 6, 숫자 없음, 기본값 사용으로 확인됐습니다.
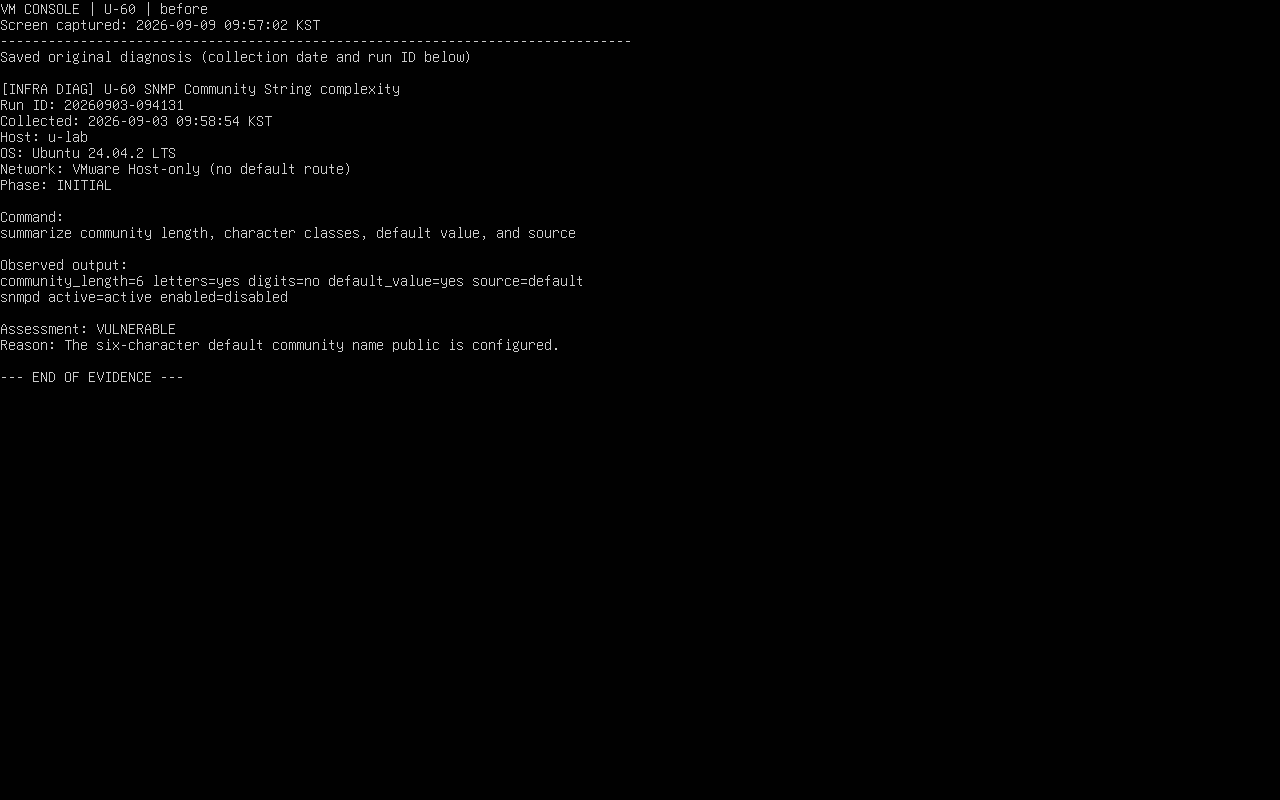
6. 조치 방법
실제 값은 공개하지 않고 18자의 영문·숫자 조합 비기본 Community로 변경했습니다.
# 아래 값은 예시 자리표시자이며 실제 값은 비밀 저장소에서 입력
rocommunity <10자_이상_복잡한_비밀값> 127.0.0.1 -V systemonly
sudo systemctl restart snmpd
Linux 설정 확인 위치: snmpd Community의 길이·문자 종류·기본값 여부
현재 설정 화면은 후속 실습 종료 후 snmpd를 중지·비활성화한 상태입니다. 임시 Community는 복원했으며, 길이 18·영문 및 숫자 포함 여부는 U-60 이행진단 원본에서 확인합니다. 현재 Community 값은 출력하지 않았습니다.
7. 이행진단 결과
- 원본 진단 판정: 양호
- 원본 진단 판정 근거: 비밀값 자체는 숨긴 채 길이 18, 영문·숫자 포함, 기본값 아님을 확인했습니다.
8. 실무 주의사항
복잡한 Community도 네트워크에서 평문으로 전달될 수 있으므로 임시 보완책일 뿐이며 SNMPv3 전환이 우선입니다.
컨설턴트 조언
- 진단 명령과 보고서에는 실제 Community를 출력하지 말고 길이·복잡성·기본값 여부만 마스킹해 남깁니다.
- 허용 대상을 업무 IP와 관리 경유지 기준으로 최소화하고 IPv4·IPv6 규칙을 함께 확인합니다.
- 원격 방화벽 변경 전 현재 관리 세션과 별도의 복구 콘솔 또는 되돌리기 예약을 확보합니다.
- 설정 파일뿐 아니라 실제 리스너와 외부 관점의 접속 시험을 이행 증적으로 남깁니다.
9. 마무리
이번 실습에서는 실제 최초·이행진단 기록과 VM 콘솔 캡처를 비교했습니다. 운영 환경에서도 변경 후 기능 시험과 정기 재점검을 함께 수행해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-62 로그인 시 경고 메시지 설정 (0) | 2026.09.09 |
|---|---|
| [인프라진단] #U-61 SNMP Access Control 설정 (0) | 2026.09.09 |
| [인프라진단] #U-59 안전한 SNMP 버전 사용 (0) | 2026.09.08 |
| [인프라진단] #U-58 불필요한 SNMP 서비스 구동 점검 (0) | 2026.09.08 |
| [인프라진단] #U-57 Ftpusers 파일 설정 (0) | 2026.09.08 |


