[인프라진단] #U-45 메일 서비스 버전 점검
1. 항목 설명
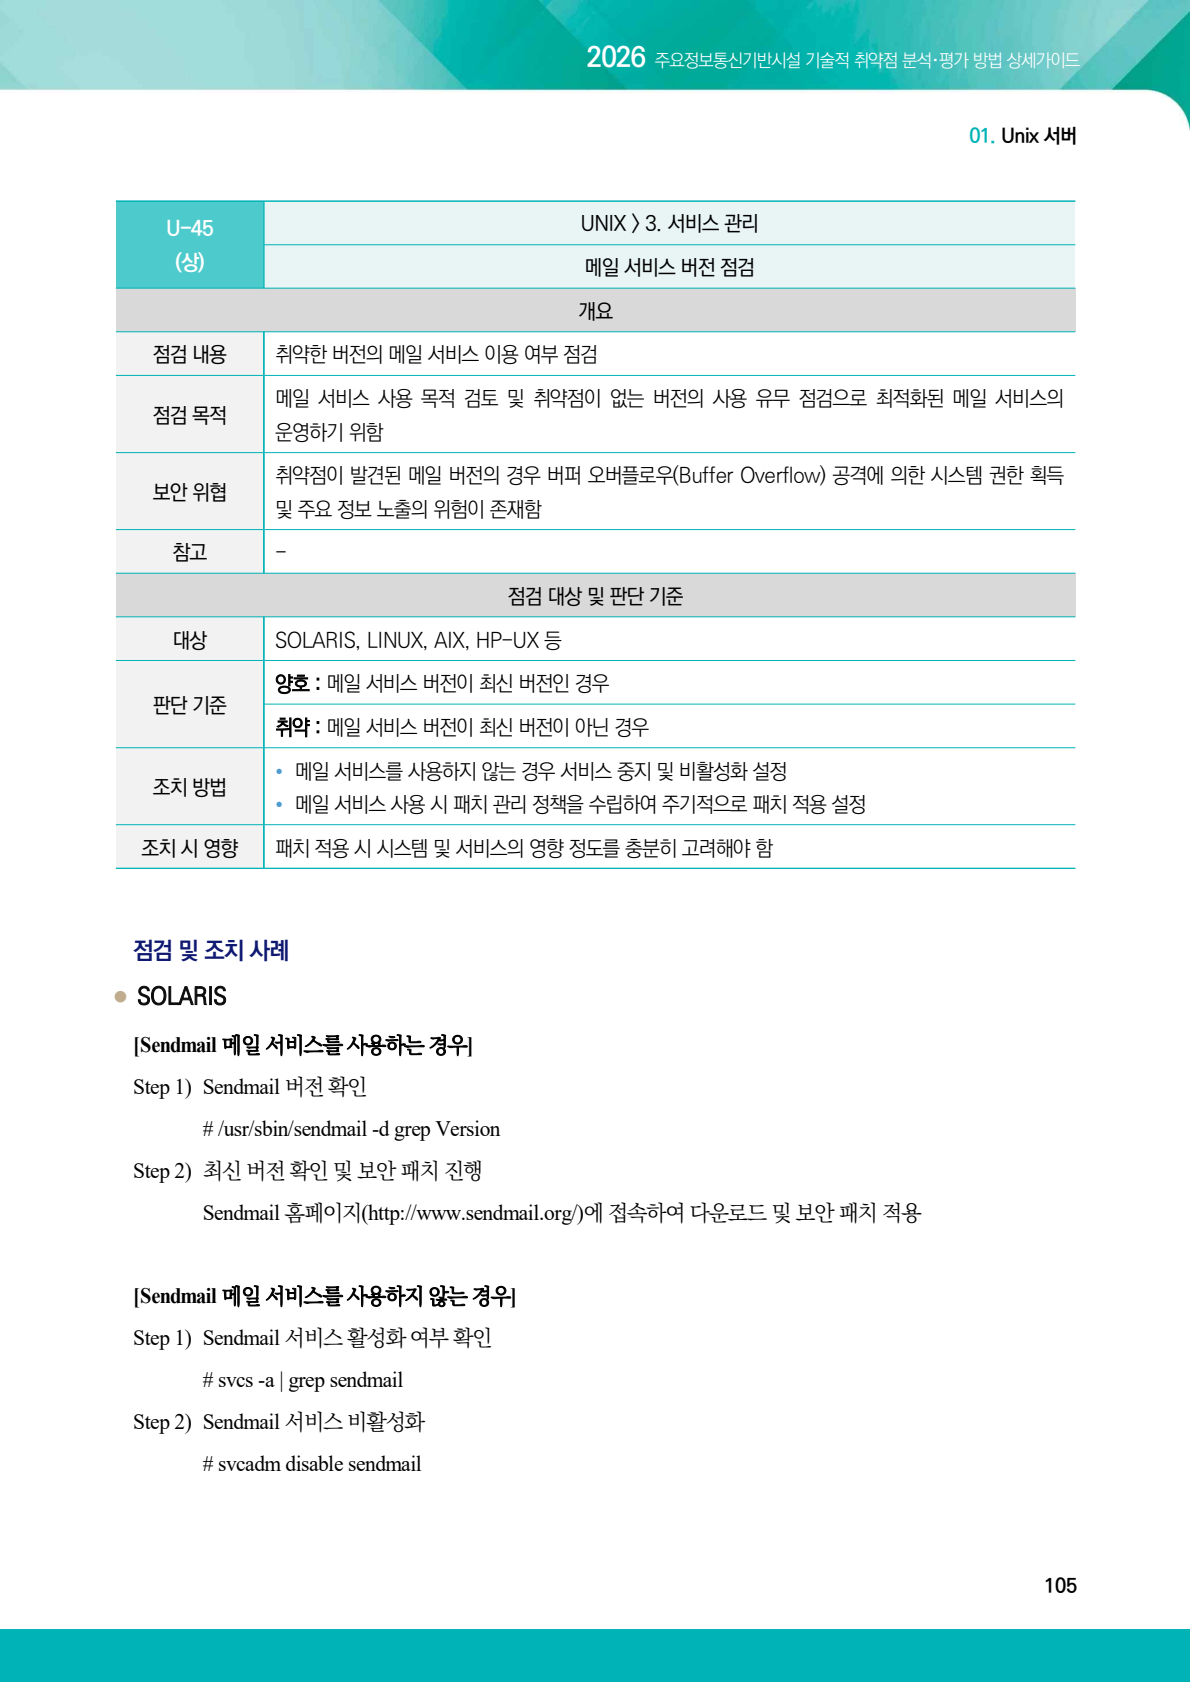
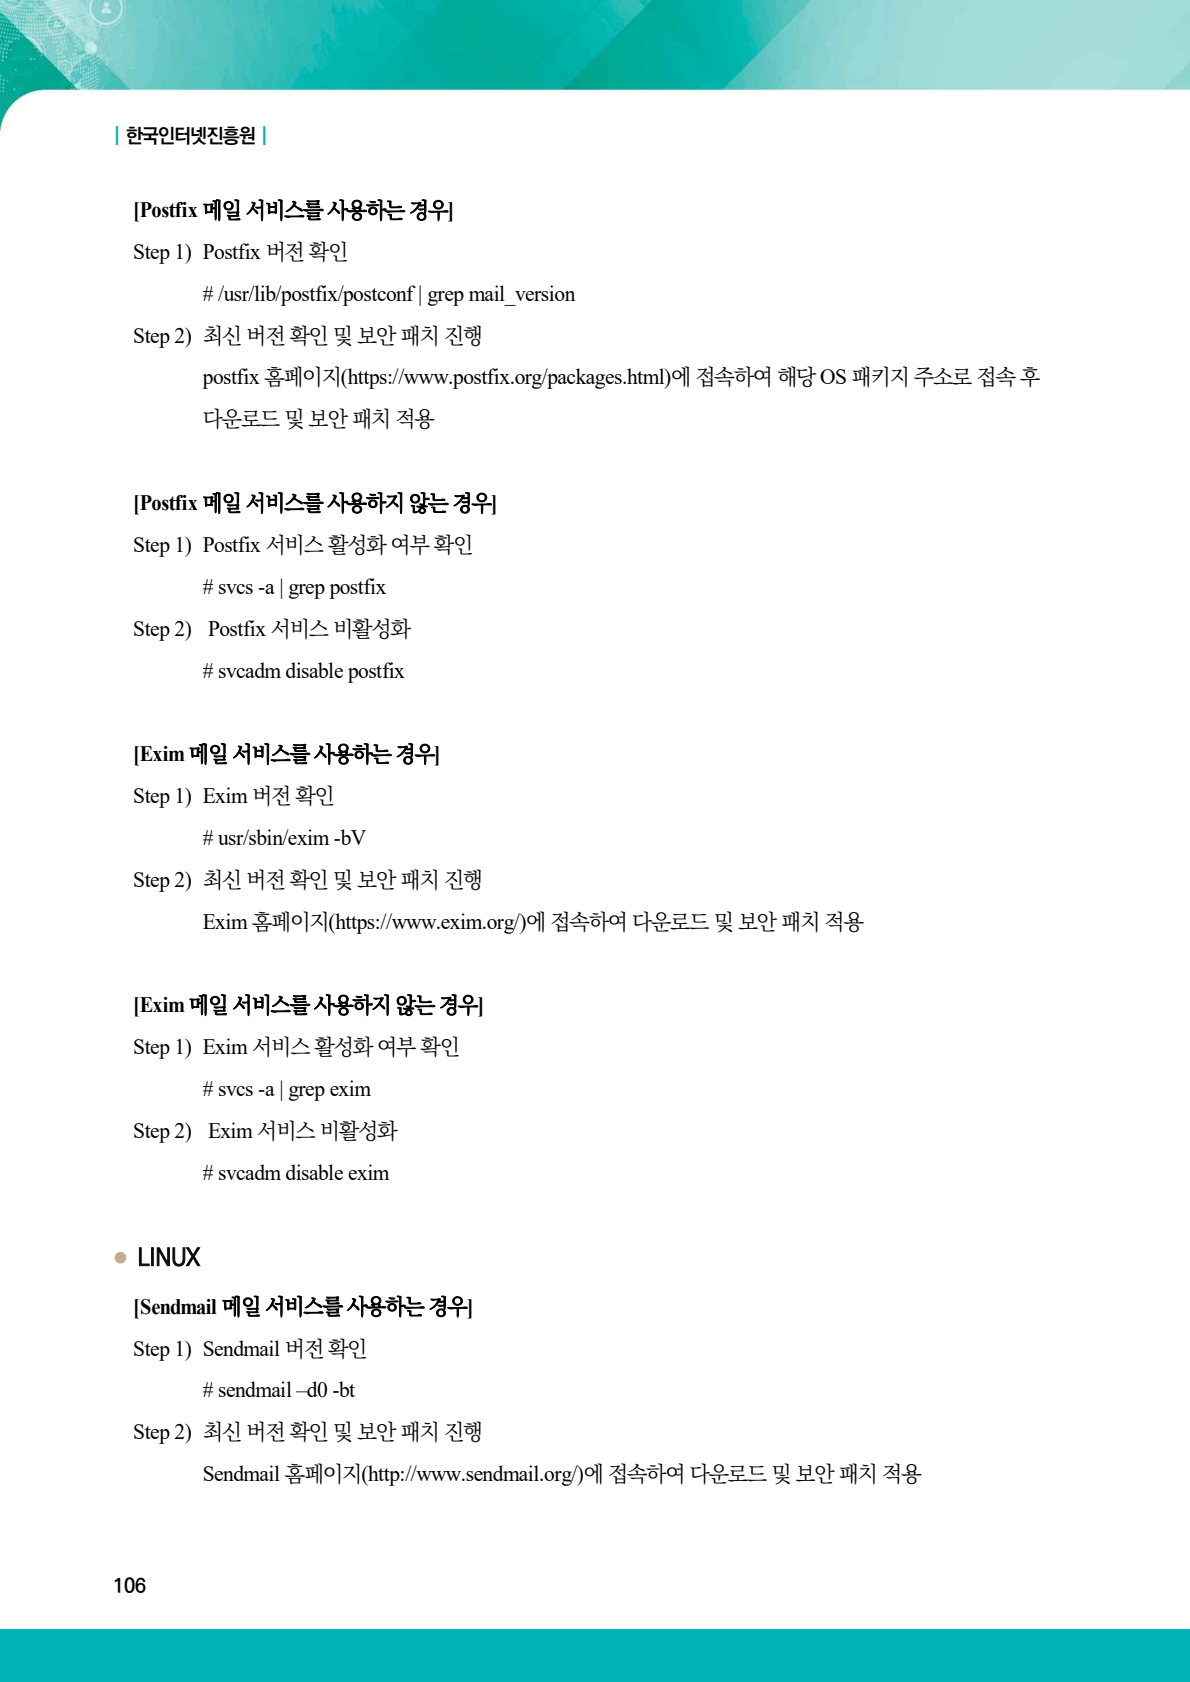
메일 서버는 외부 입력을 지속적으로 처리하므로 알려진 취약점이 있는 구버전을 사용하면 원격 코드 실행, 권한 상승과 정보 노출 위험이 커집니다.
판단 기준: 사용 중인 메일 서비스가 벤더가 제공하는 최신 보안 패치 버전이면 양호, 이전 버전이면 취약입니다.
2026 가이드 근거


2. 점검 목적
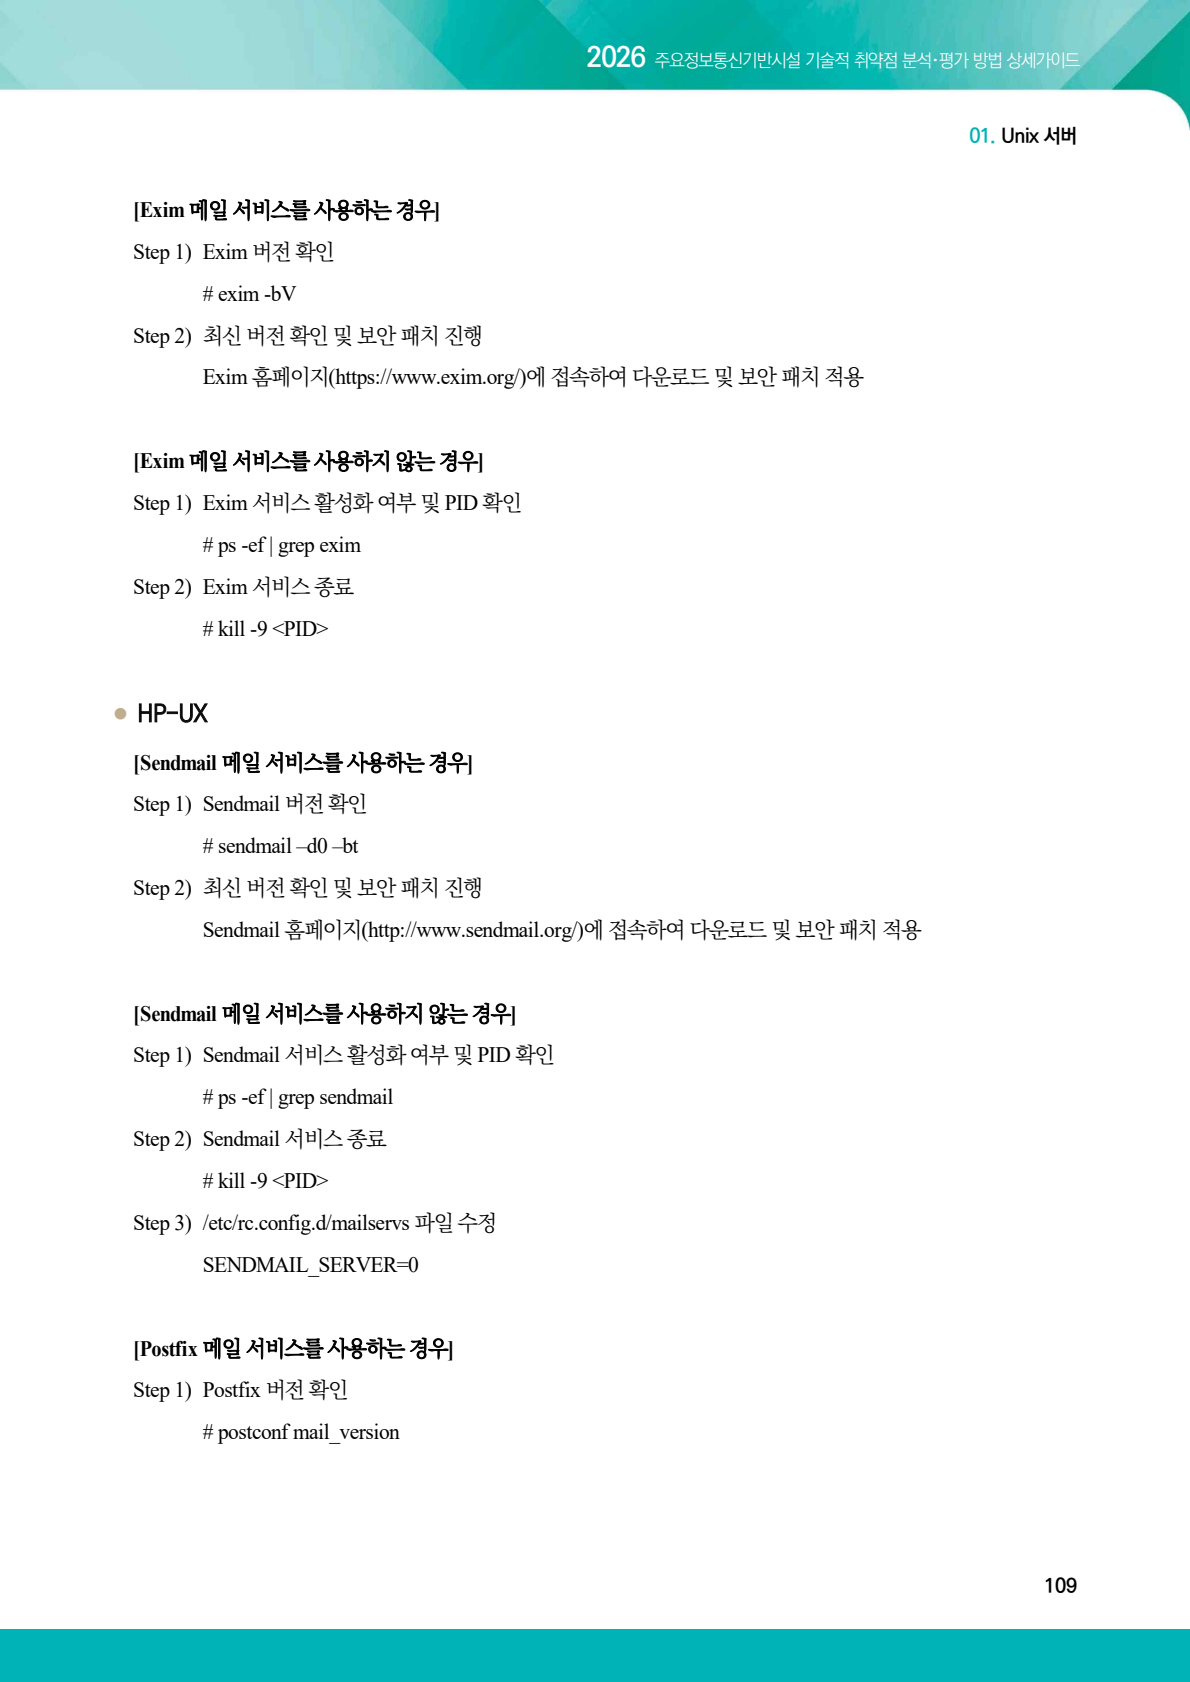
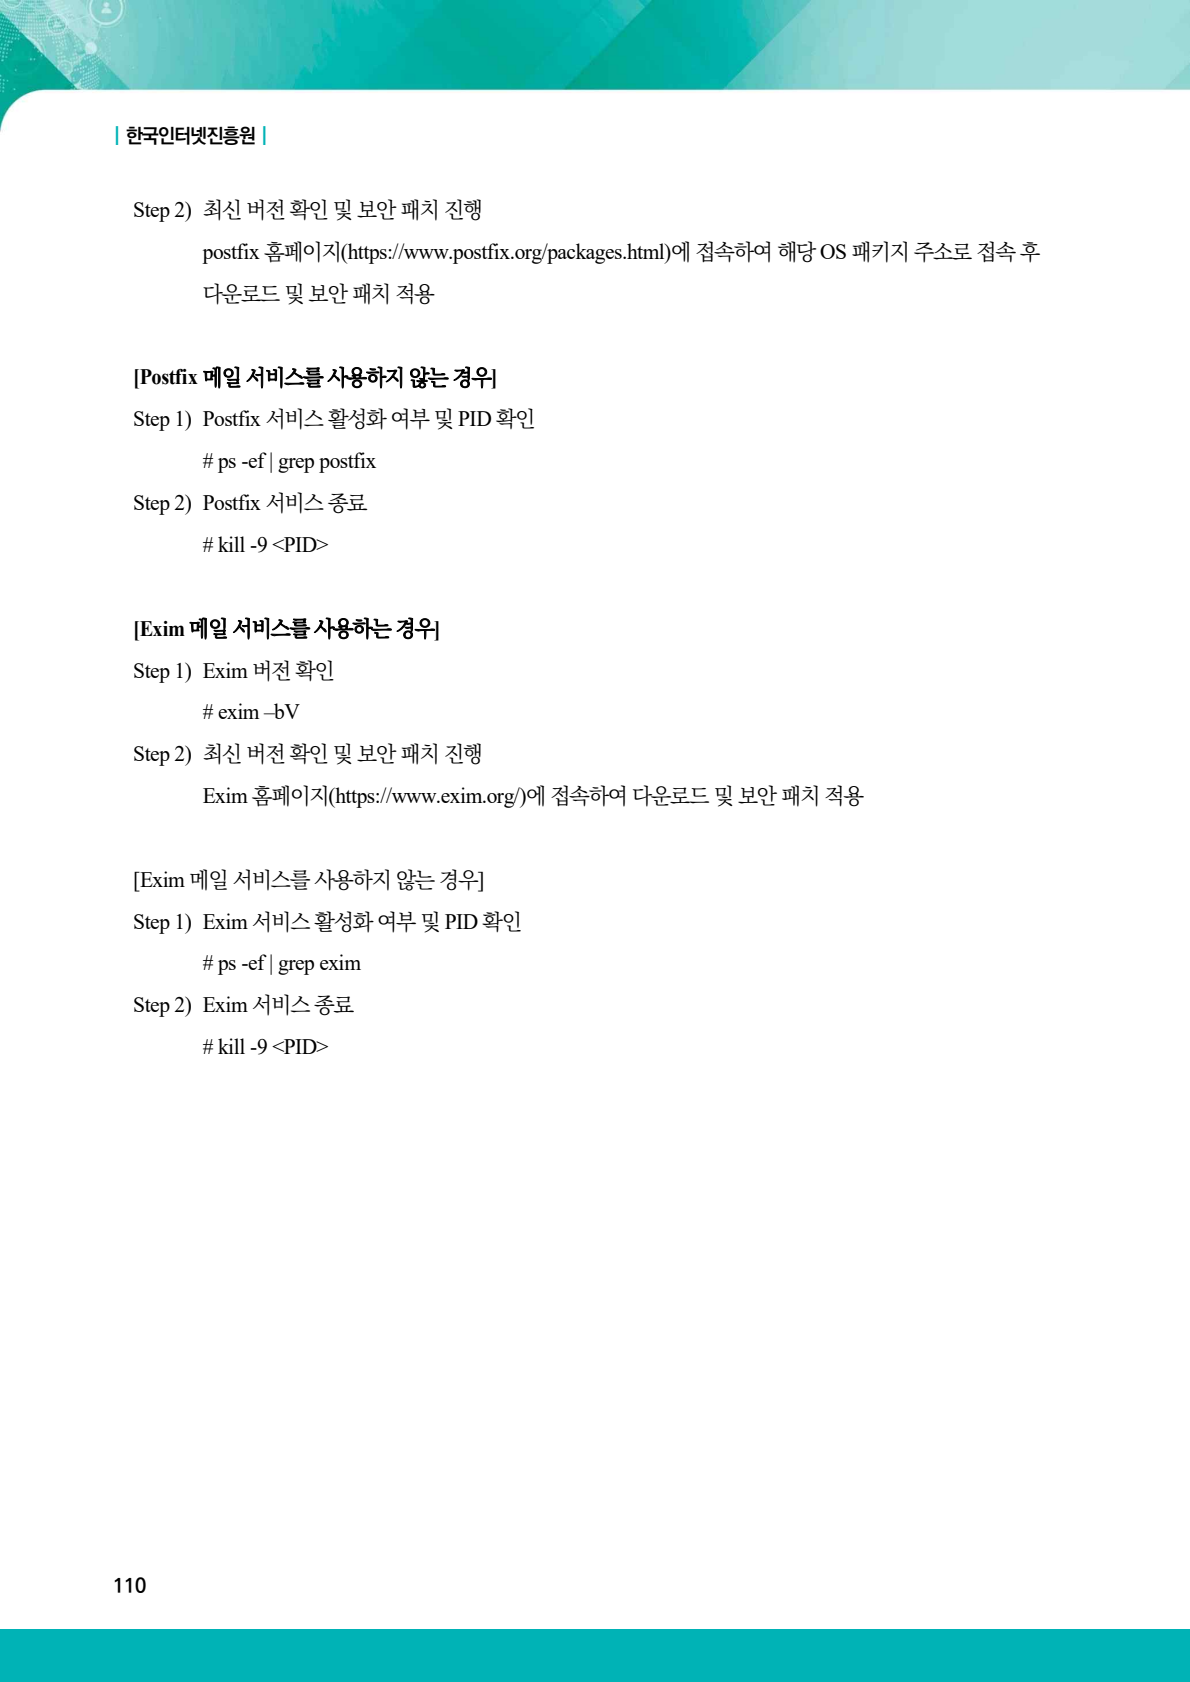
메일 서비스 버전을 주기적으로 확인하고 검증된 보안 패치를 적용해 알려진 취약점을 제거하는 것이 목적입니다.
3. 실습 환경
- 원본 진단 환경: Ubuntu 24.04.4 LTS
- 설정 화면 확인 환경: Ubuntu Server 24.04.4 LTS, Linux 6.8.0-138-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 원본 진단 실행 ID: 20260903-094131
- 원본 진단 수집일: 2026-09-03
- 증적 화면 캡처일: 2026-09-08
- 화면 수집 방식: VMware Ubuntu VM 콘솔 직접 캡처
최초진단과 이행진단 이미지는 2026-09-03에 실제 수집한 원본 결과를 VM 콘솔에서 열어 캡처했습니다. 원본 수집일과 화면 캡처일은 서로 다르며, 과거 결과를 오늘의 재진단 결과로 표시하지 않았습니다. 취약 상태 구성과 조치에는 격리된 관리 연결을 보조적으로 사용했습니다.
설정 확인 이미지는 캡처일의 VM에서 명령을 실행한 화면입니다. 실습 종료 후 서비스를 중지하거나 임시 설정을 제거한 항목은 당시 이행진단과 현재 상태가 다를 수 있습니다.
4. 취약 상태 구성
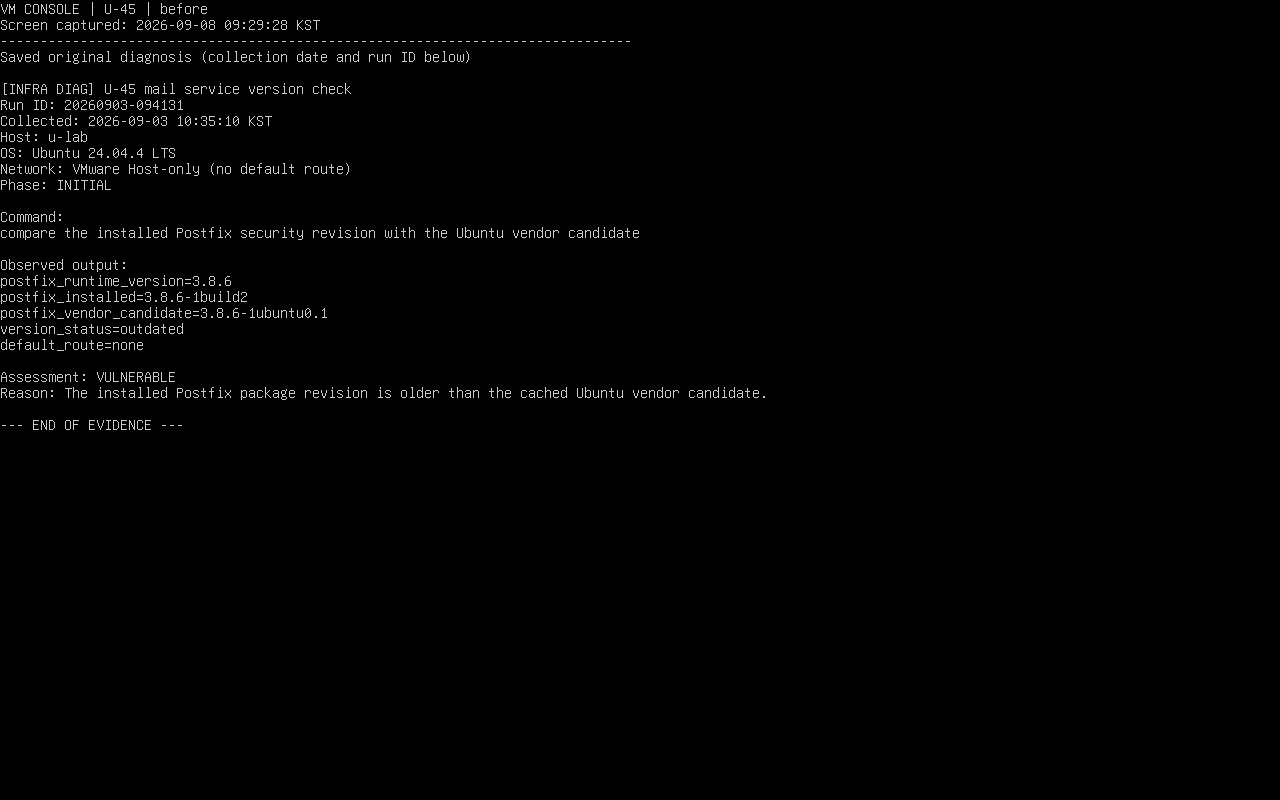
공식 Ubuntu 저장소의 이전 Postfix 패키지 3.8.6-1build2를 SHA-256 검증 후 격리 VM에 설치했습니다. 원본 수집일의 캐시 기준 벤더 후보는 3.8.6-1ubuntu0.1이었습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
# 공식 저장소에서 받은 이전 패키지를 격리 VM에서만 사용
sudo dpkg --force-downgrade -i postfix_3.8.6-1build2_amd64.deb
구성 후 다음 명령으로 실제 상태를 확인했습니다.
postconf -h mail_version; dpkg-query -W -f='${Version}\n' postfix; apt-cache policy postfix
5. 최초진단 결과
- 원본 진단 판정: 취약
- 원본 진단 판정 근거: 설치 리비전 3.8.6-1build2가 Ubuntu 후보 3.8.6-1ubuntu0.1보다 낮아 outdated로 확인됐습니다.
6. 조치 방법
원본 수집 당시 미리 내려받아 검증한 Ubuntu 보안 리비전을 설치하고 Postfix 설정 검사를 수행했습니다.
sudo dpkg -i postfix_3.8.6-1ubuntu0.1_amd64.deb
sudo postfix check
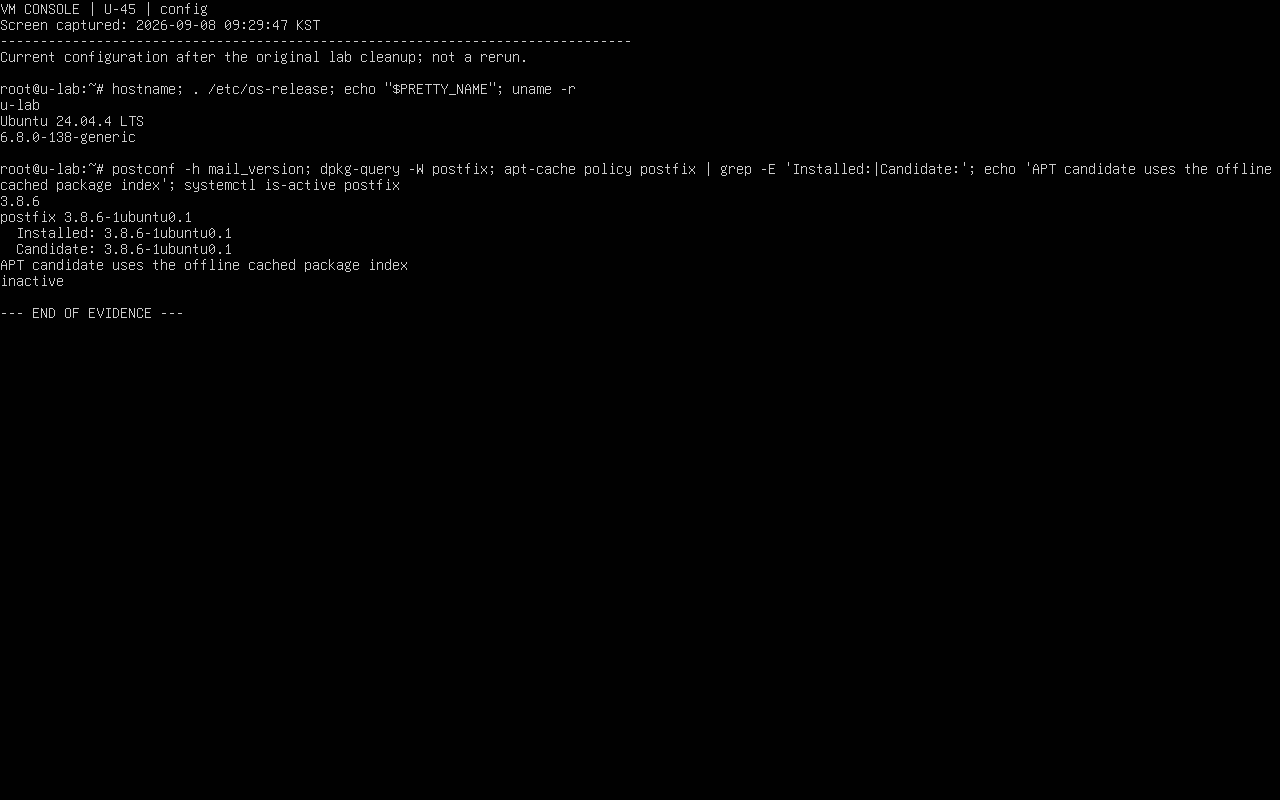
Linux 설정 확인 위치: Postfix 실행 버전, dpkg 설치 리비전과 apt 벤더 후보
설정 화면의 APT 후보는 오프라인 캐시 기준입니다. 오늘의 최신 보안 패치 여부를 다시 확인한 결과는 아니며, Postfix는 실습 정리 후 중지되어 있습니다.
7. 이행진단 결과
- 원본 진단 판정: 양호
- 원본 진단 판정 근거: 설치 버전과 벤더 후보가 3.8.6-1ubuntu0.1로 일치하고 설정 검사도 통과했습니다.
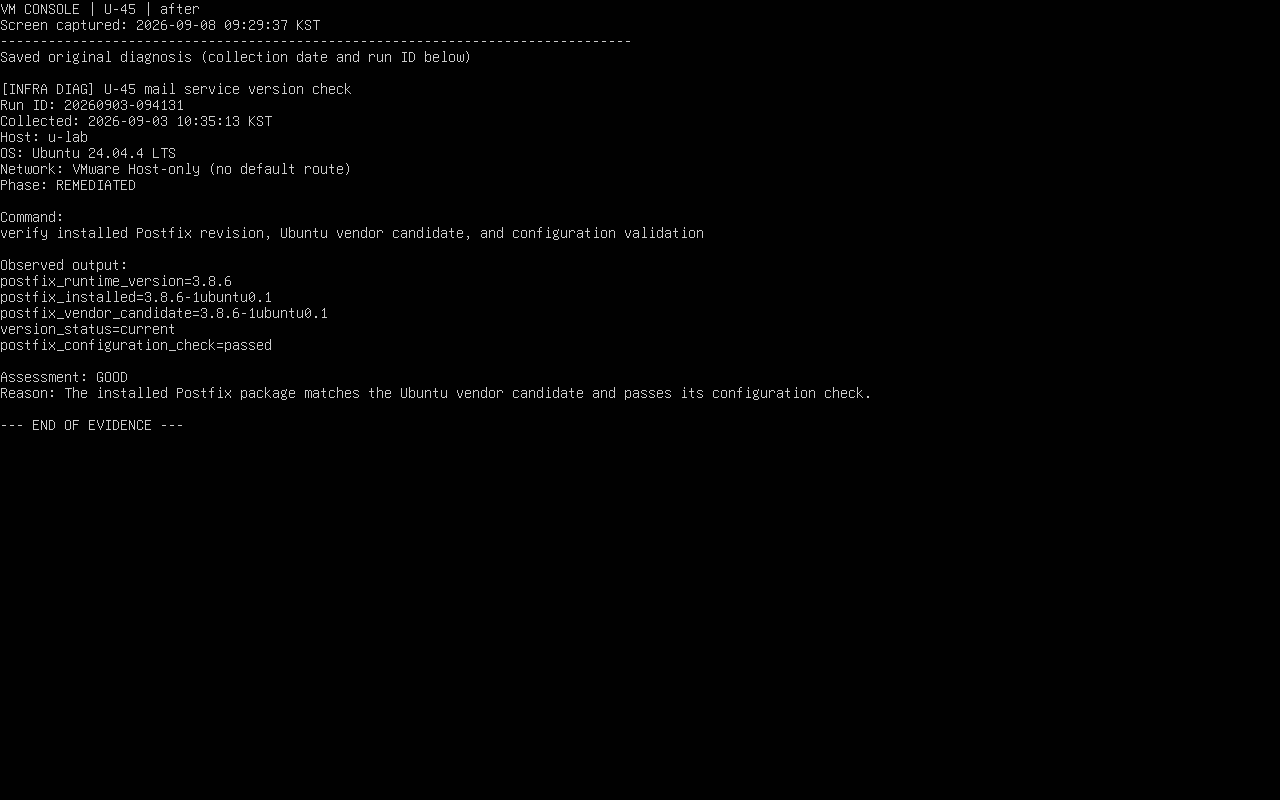
이 글의 양호 판정은 원본 수집일에 사용한 패키지 후보와 비교한 결과입니다. 운영 진단에서는 최신 저장소 정보와 벤더 보안 공지를 다시 확인해야 합니다.
8. 실무 주의사항
업스트림 버전 문자열이 같아도 배포판 보안 리비전이 다를 수 있습니다. postconf 출력만 보지 말고 패키지 전체 버전을 비교해야 합니다.
컨설턴트 조언
- 메일 서비스가 불필요하면 패치만 하는 것보다 중지·비활성화하고 25·465·587 포트가 닫혔는지 확인합니다.
- 벤더 보안 공지와 자산 버전을 매핑하고 패키지 보류, 지원 종료와 재부팅 필요 여부를 확인합니다.
- 운영 반영 전 백업·스냅샷과 서비스별 회귀 시험을 준비하고 승인된 점검 시간에 적용합니다.
- 설치 완료뿐 아니라 후보 버전, 잔여 업데이트와 실제 실행 중인 커널·프로세스를 재확인합니다.
9. 마무리
이번 실습에서는 실제 최초·이행진단 기록과 VM 콘솔 캡처를 비교했습니다. 운영 환경에서도 변경 후 기능 시험과 정기 재점검을 함께 수행해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-47 스팸 메일 릴레이 제한 (0) | 2026.09.08 |
|---|---|
| [인프라진단] #U-46 일반 사용자의 메일 서비스 실행 방지 (1) | 2026.09.08 |
| [인프라진단] #U-44 tftp, talk 서비스 비활성화 (0) | 2026.09.07 |
| [인프라진단] #U-43 NIS, NIS+ 점검 (0) | 2026.09.07 |
| [인프라진단] #U-42 불필요한 RPC 서비스 비활성화 (0) | 2026.09.07 |


