[인프라진단] #U-34 Finger 서비스 비활성화
1. 항목 설명
Finger는 사용자 이름, 로그인 상태와 계정 정보를 원격에 제공하는 레거시 서비스입니다. 공격자는 이 정보를 계정 추측과 표적 공격에 활용할 수 있습니다.
판단 기준: Finger 서비스가 비활성화되어 있으면 양호, 활성화되어 있으면 취약입니다.
2026 가이드 근거
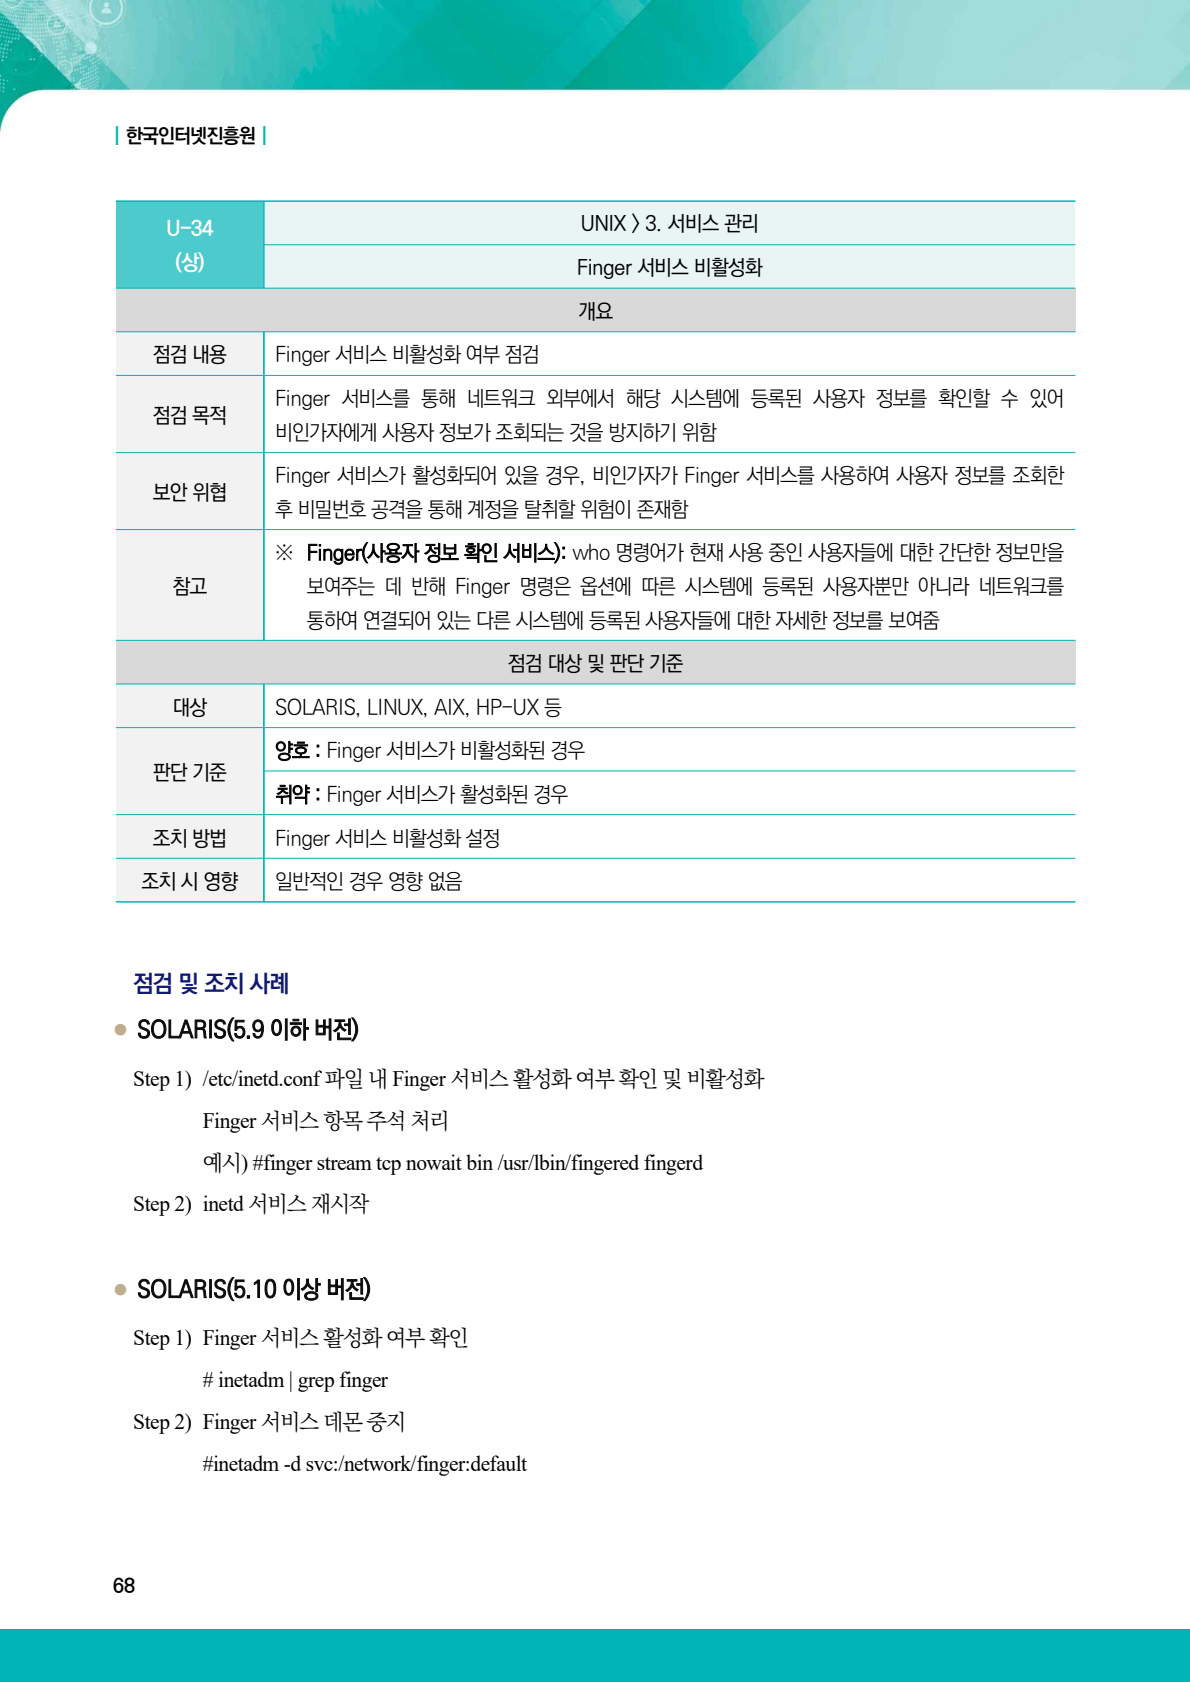
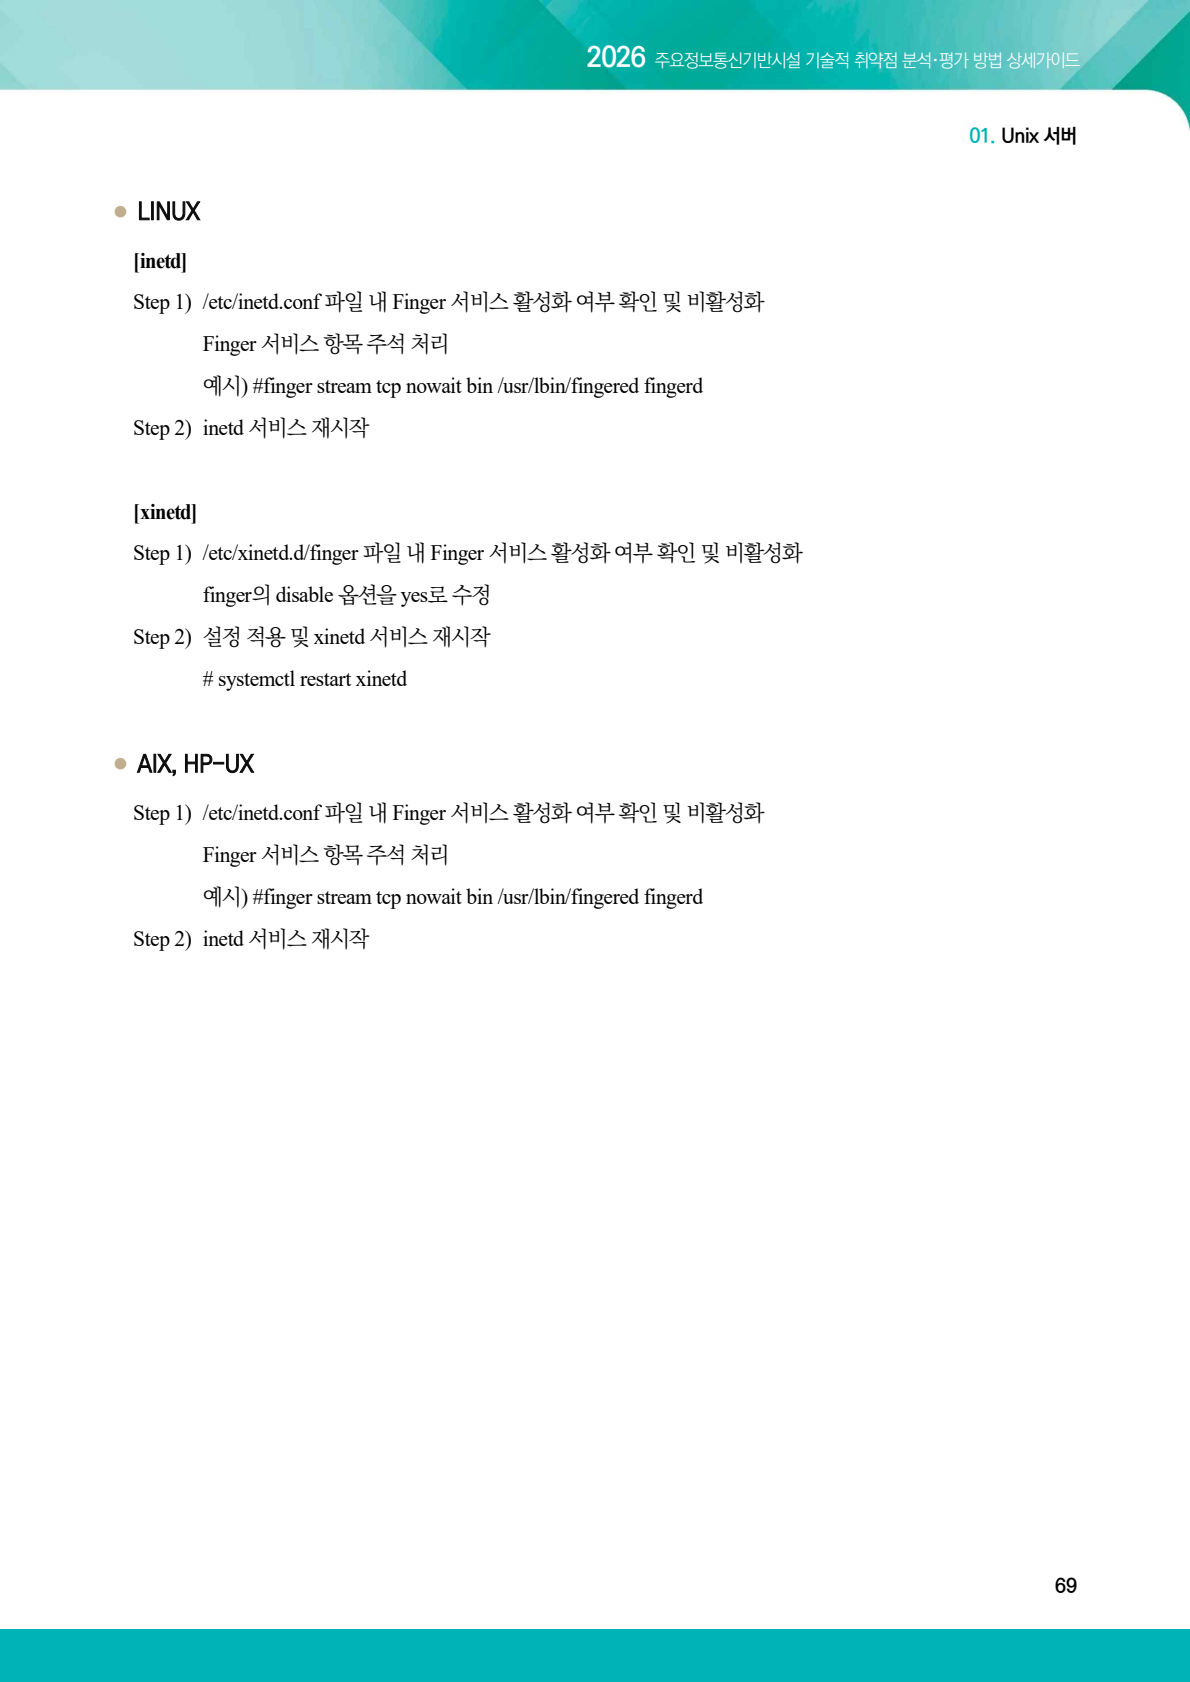
2. 점검 목적
불필요한 사용자 정보 노출을 막고 오래된 원격 조회 서비스를 제거하는 것이 목적입니다.
3. 실습 환경
- 원본 진단 환경: Ubuntu Server 24.04.2 LTS, Linux 6.8.0-53-generic
- 설정 화면 확인 환경: Ubuntu Server 24.04.4 LTS, Linux 6.8.0-138-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 원본 진단 실행 ID: 20260903-094131
- 증적 화면 캡처일: 2026-09-07
- 화면 수집 방식: VMware Ubuntu VM 콘솔 직접 캡처
최초진단과 이행진단 이미지는 2026-09-03에 실제로 수집한 원본 결과를 VM 콘솔에서 열어 캡처했습니다. 화면의 원본 수집 날짜와 캡처 날짜를 구분했으며, 과거 결과를 현재 재진단 결과로 표시하지 않았습니다. 취약 상태 구성과 조치에는 격리된 관리 연결을 보조적으로 사용했습니다.
설정 확인 이미지는 캡처일의 VM에서 명령을 실행한 화면입니다. 실습 종료 후 임시 계정·공유를 제거하거나 서비스를 중지한 항목은 이행진단 당시 상태와 현재 정리 상태가 다를 수 있습니다.
4. 취약 상태 구성
inetd 설정에서 Finger 항목을 활성화하고 서비스를 시작해 TCP 79 포트가 실제로 수신하게 했습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
sudo update-inetd --enable finger
sudo systemctl enable --now inetd.service
구성 후 다음 명령으로 실제 상태를 확인했습니다.
sudo systemctl is-active inetd.service; sudo ss -lntp | grep ':79 '5. 최초진단 결과
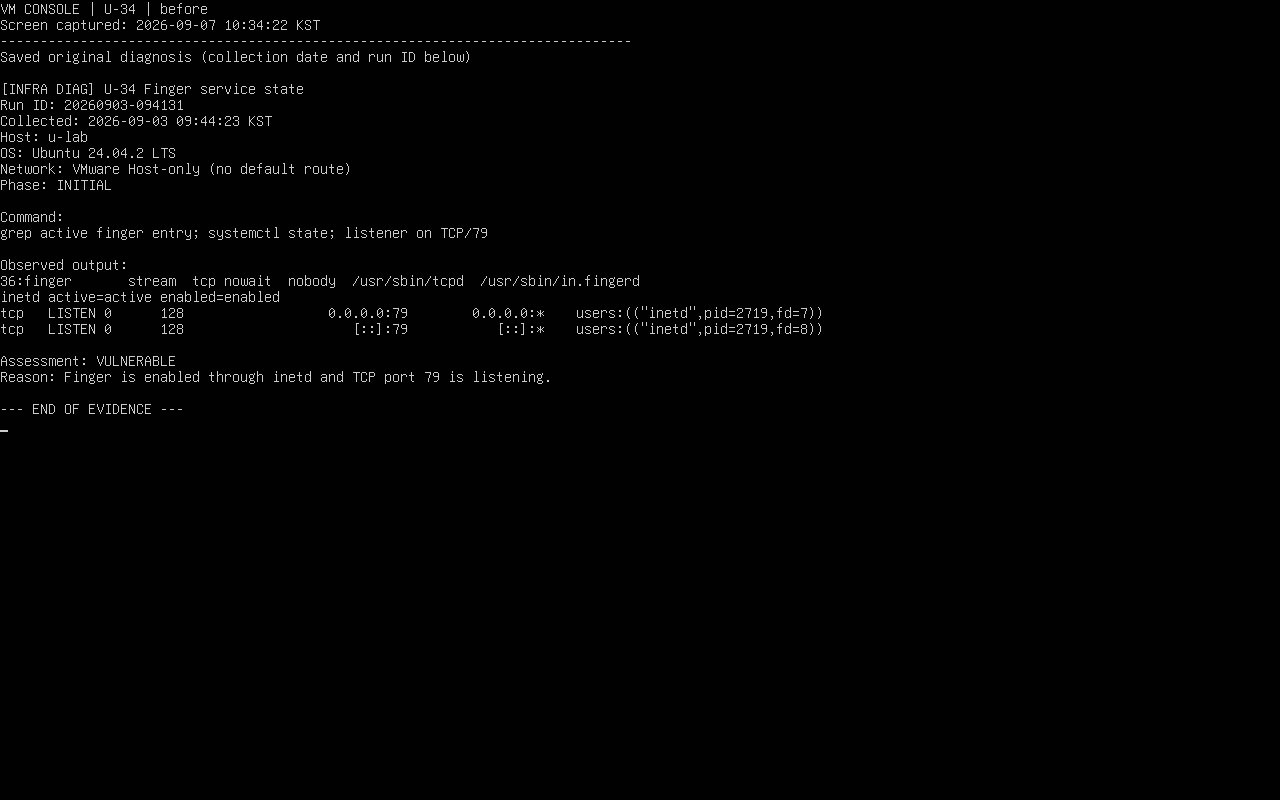
- 판정: 취약
- 원본 진단 판정 근거: inetd가 active/enabled이고 IPv4·IPv6 TCP 79 리스너가 확인됐습니다.
6. 조치 방법
inetd의 Finger 항목을 비활성화하고 불필요한 슈퍼서버도 중지·비활성화했습니다.
sudo update-inetd --disable finger
sudo systemctl disable --now inetd.service
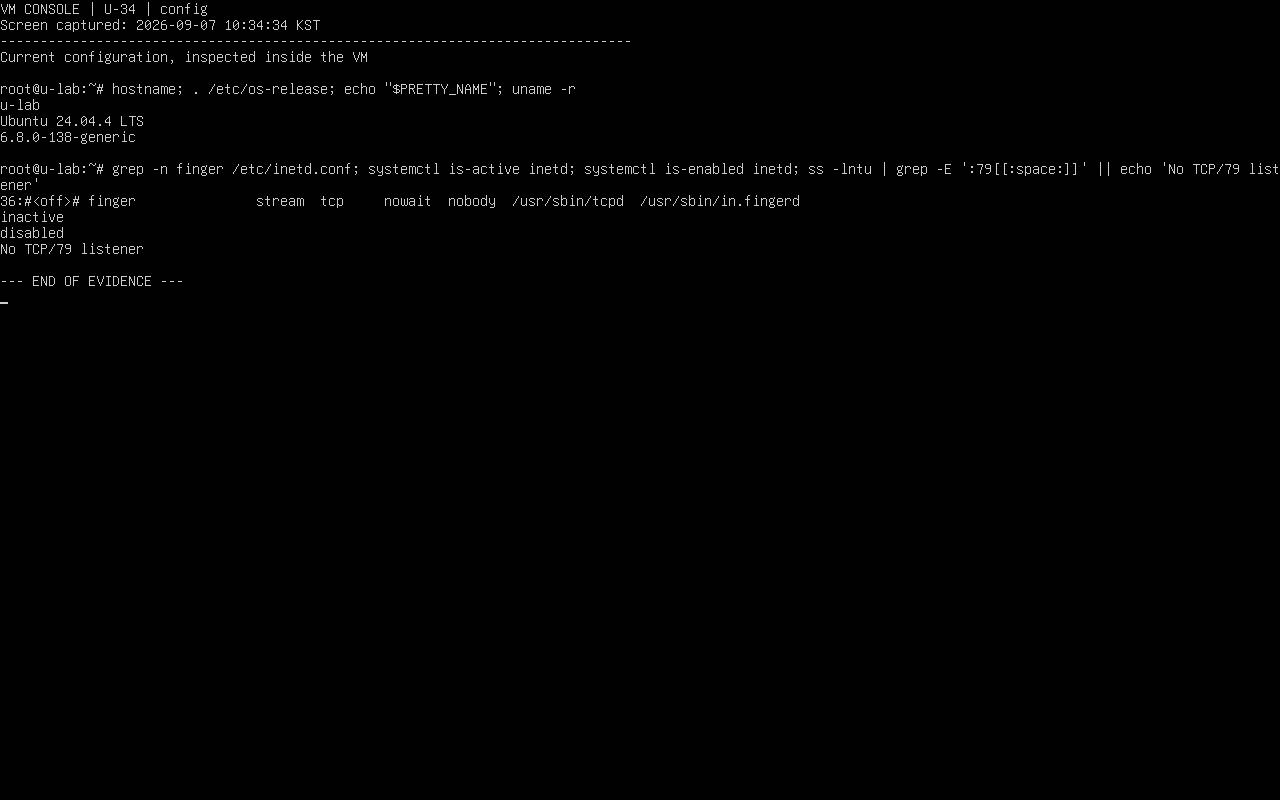
Linux 설정 확인 위치: /etc/inetd.conf의 finger 항목과 TCP 79 리스너
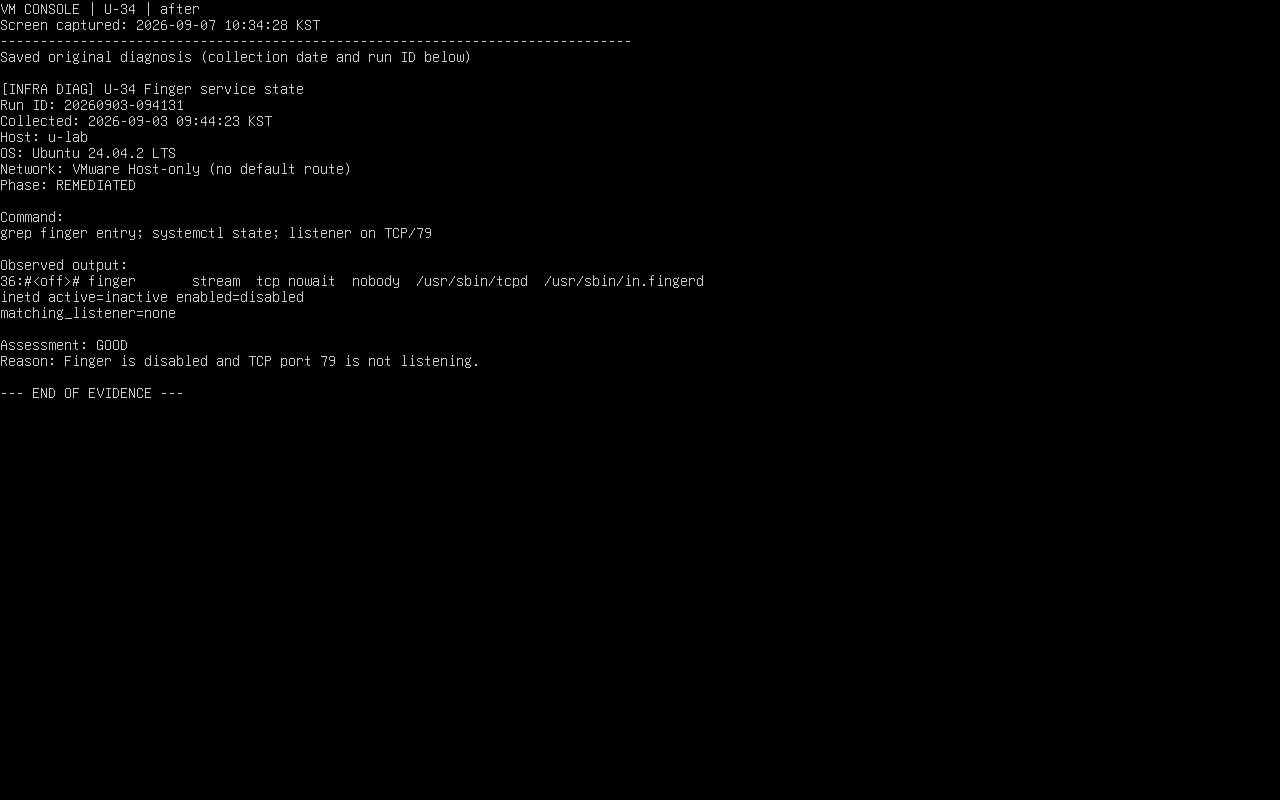
7. 이행진단 결과
- 판정: 양호
- 원본 진단 판정 근거: Finger 항목이 off 처리되고 inetd가 inactive/disabled이며 79 포트가 닫혔습니다.
8. 실무 주의사항
패키지를 제거하지 않아도 inetd 항목이 꺼져 있으면 서비스는 중지되지만, 재설치나 설정 병합으로 다시 활성화되지 않는지 확인해야 합니다.
컨설턴트 조언
- 서비스 상태만 보지 말고 inetd·xinetd·systemd socket 등 실제 활성화 주체를 모두 조사합니다.
- 서비스 중지 전에 애플리케이션, 백업, 모니터링 등 호출 주체와 의존성을 먼저 조사합니다.
- 서비스 상태와 자동 시작뿐 아니라 소켓 활성화, inetd 항목, 잔존 프로세스와 포트도 확인합니다.
- 불가피한 서비스는 방화벽·인증·암호화로 보완하고 예외 승인과 재검토 일정을 관리합니다.
9. 마무리
이번 실습에서는 실제 최초·이행진단 기록과 VM 콘솔 캡처를 비교했습니다. 운영 환경에서도 변경 후 기능 시험과 정기 재점검을 함께 수행해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-36 r 계열 서비스 비활성화 (0) | 2026.09.07 |
|---|---|
| [인프라진단] #U-35 공유 서비스에 대한 익명 접근 제한 설정 (0) | 2026.09.07 |
| [인프라진단] #U-33 숨겨진 파일 및 디렉토리 검색 및 제거 (0) | 2026.09.07 |
| [인프라진단] #U-32 홈 디렉토리로 지정한 디렉토리의 존재 관리 (0) | 2026.09.07 |
| [인프라진단] #U-31 홈디렉토리 소유자 및 권한 설정 (0) | 2026.09.07 |


