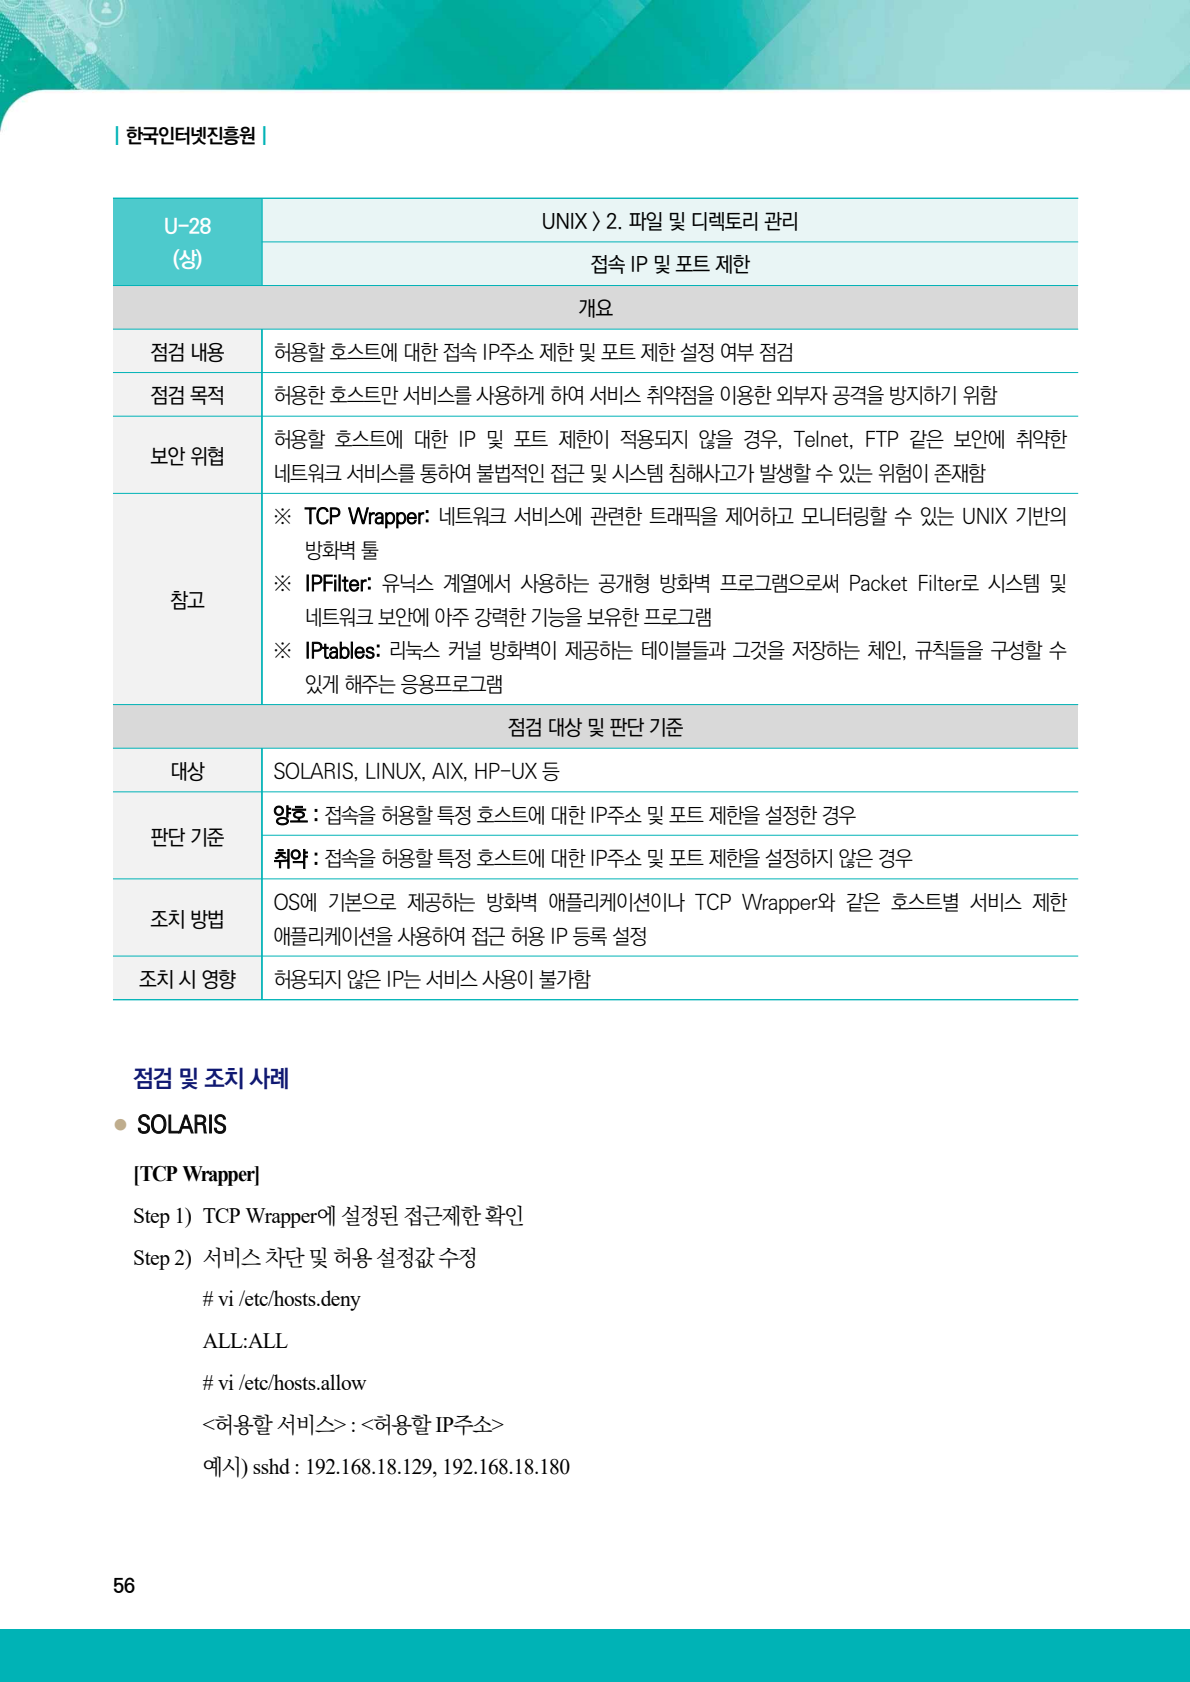
[인프라진단] #U-28 접속 IP 및 포트 제한
1. 항목 설명
서버가 모든 주소와 포트의 접속을 받아들이면 불필요한 공격 표면이 커집니다. 관리·서비스 목적에 필요한 출발지와 포트만 허용해야 합니다.
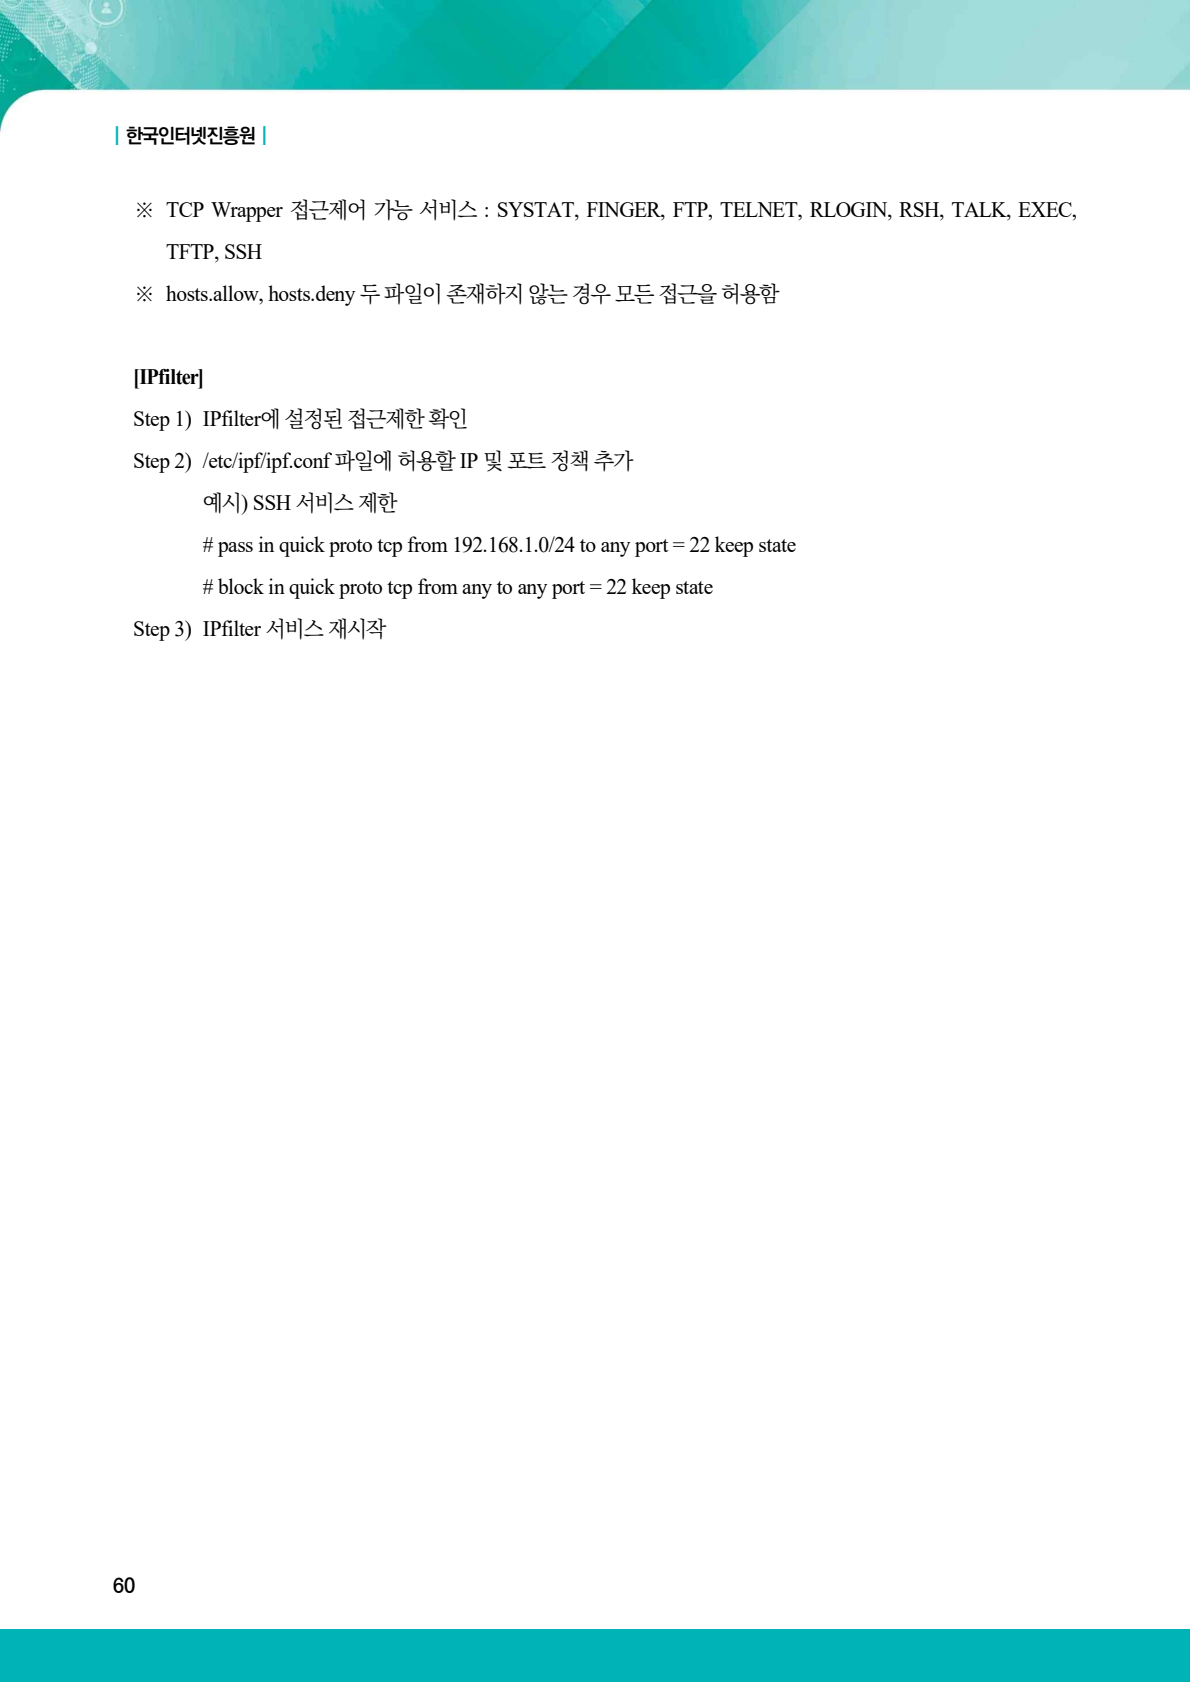
판단 기준: 방화벽이나 TCP Wrapper 등으로 접속 IP와 서비스 포트를 업무 범위로 제한하면 양호입니다.
2026 가이드 근거
2. 점검 목적
비인가 네트워크의 접근을 차단하고 노출 서비스를 최소화하는 것이 목적입니다.
3. 실습 환경
- 운영체제: Ubuntu Server 24.04.2 LTS
- 커널: Linux 6.8.0-53-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 수집 방식: VMware Ubuntu VM 콘솔에서 진단 명령 실행 및 화면 캡처
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 실행 ID: 20260904-105257
취약 상태와 조치 상태의 반복 구성에는 격리된 Host-only 관리 연결을 보조적으로 사용했습니다. 단, 판단 명령과 결과는 Ubuntu VM 콘솔에서 직접 확인하고 VMware 콘솔 원본 화면으로 캡처했으며 외부 네트워크 경로는 두지 않았습니다.
4. 취약 상태 구성
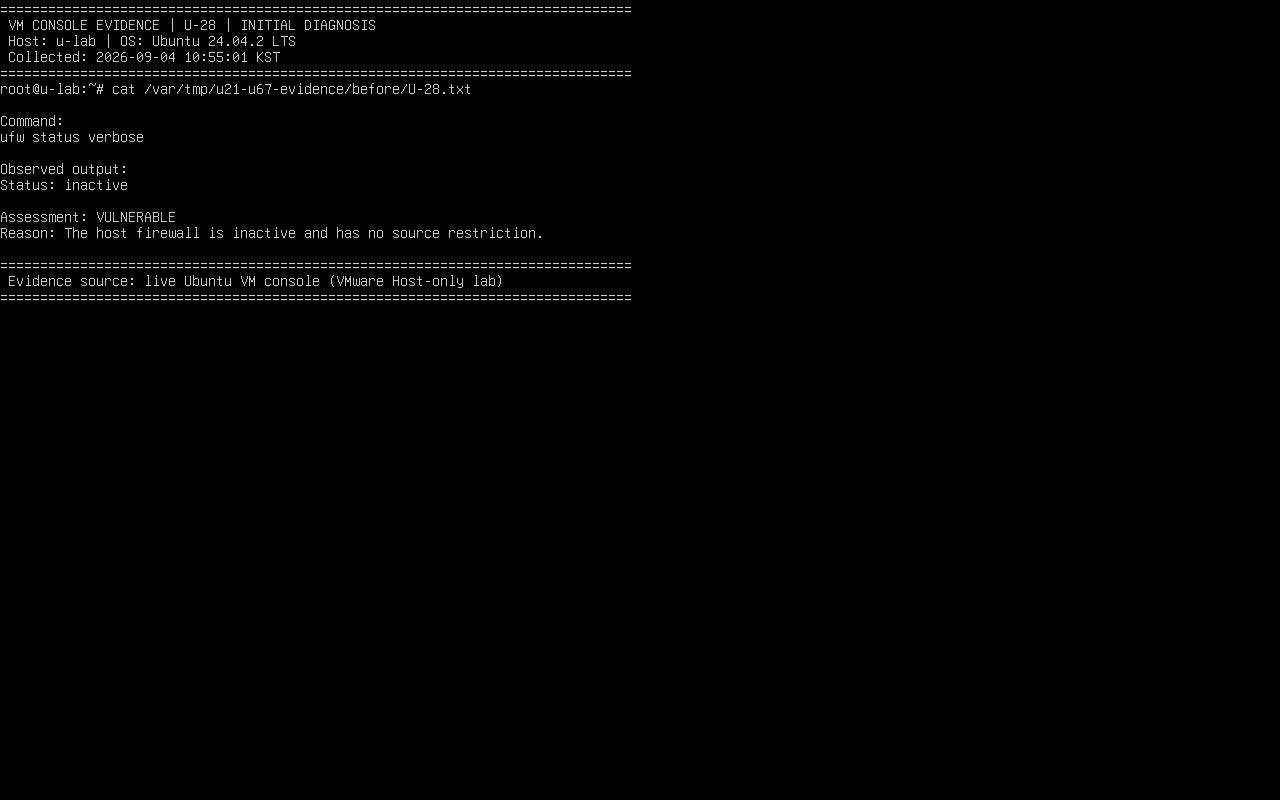
호스트 방화벽 UFW를 비활성화해 별도 출발지 제한이 없는 상태를 만들었습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
sudo ufw --force disable구성 후 다음 명령으로 실제 상태를 확인했습니다.
sudo ufw status verbose5. 최초진단 결과
- 판정: 취약
- VM 콘솔 판정 근거: UFW 상태가 inactive로 확인되어 접속 출발지 제한이 없었습니다.
6. 조치 방법
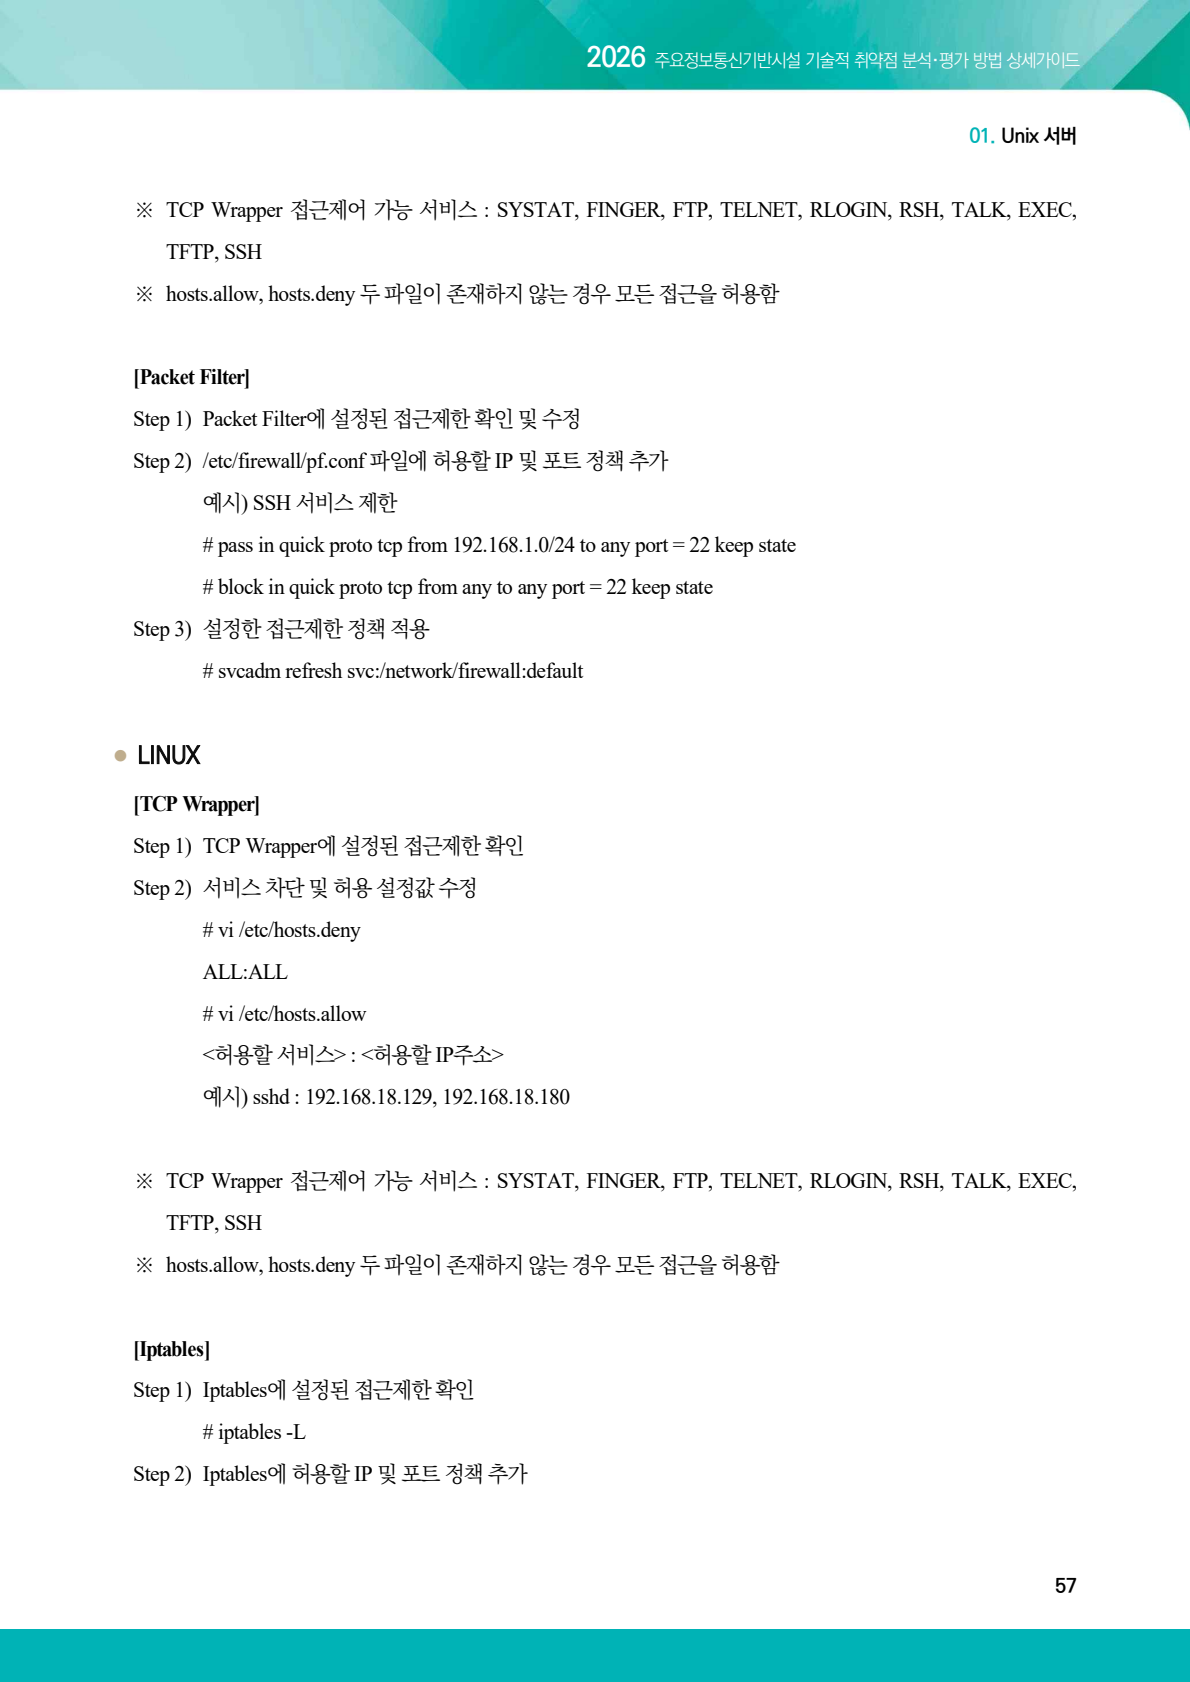
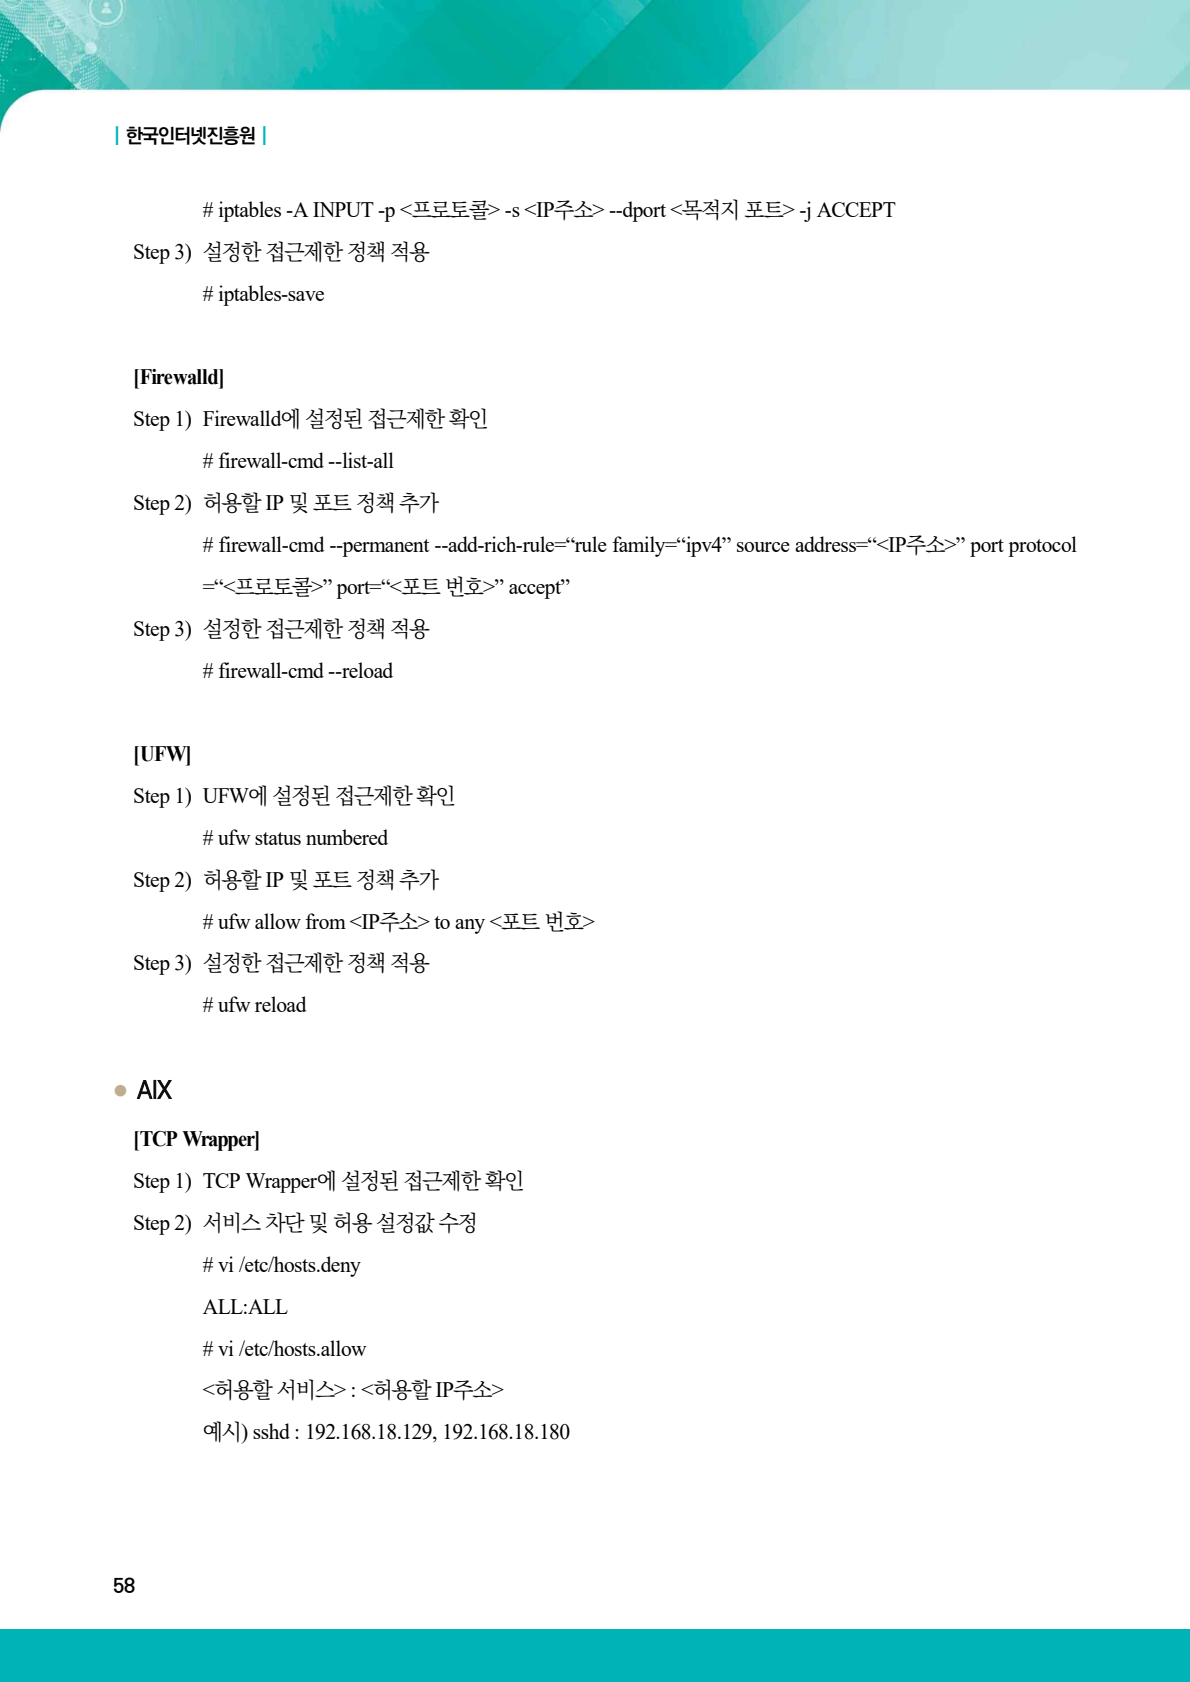
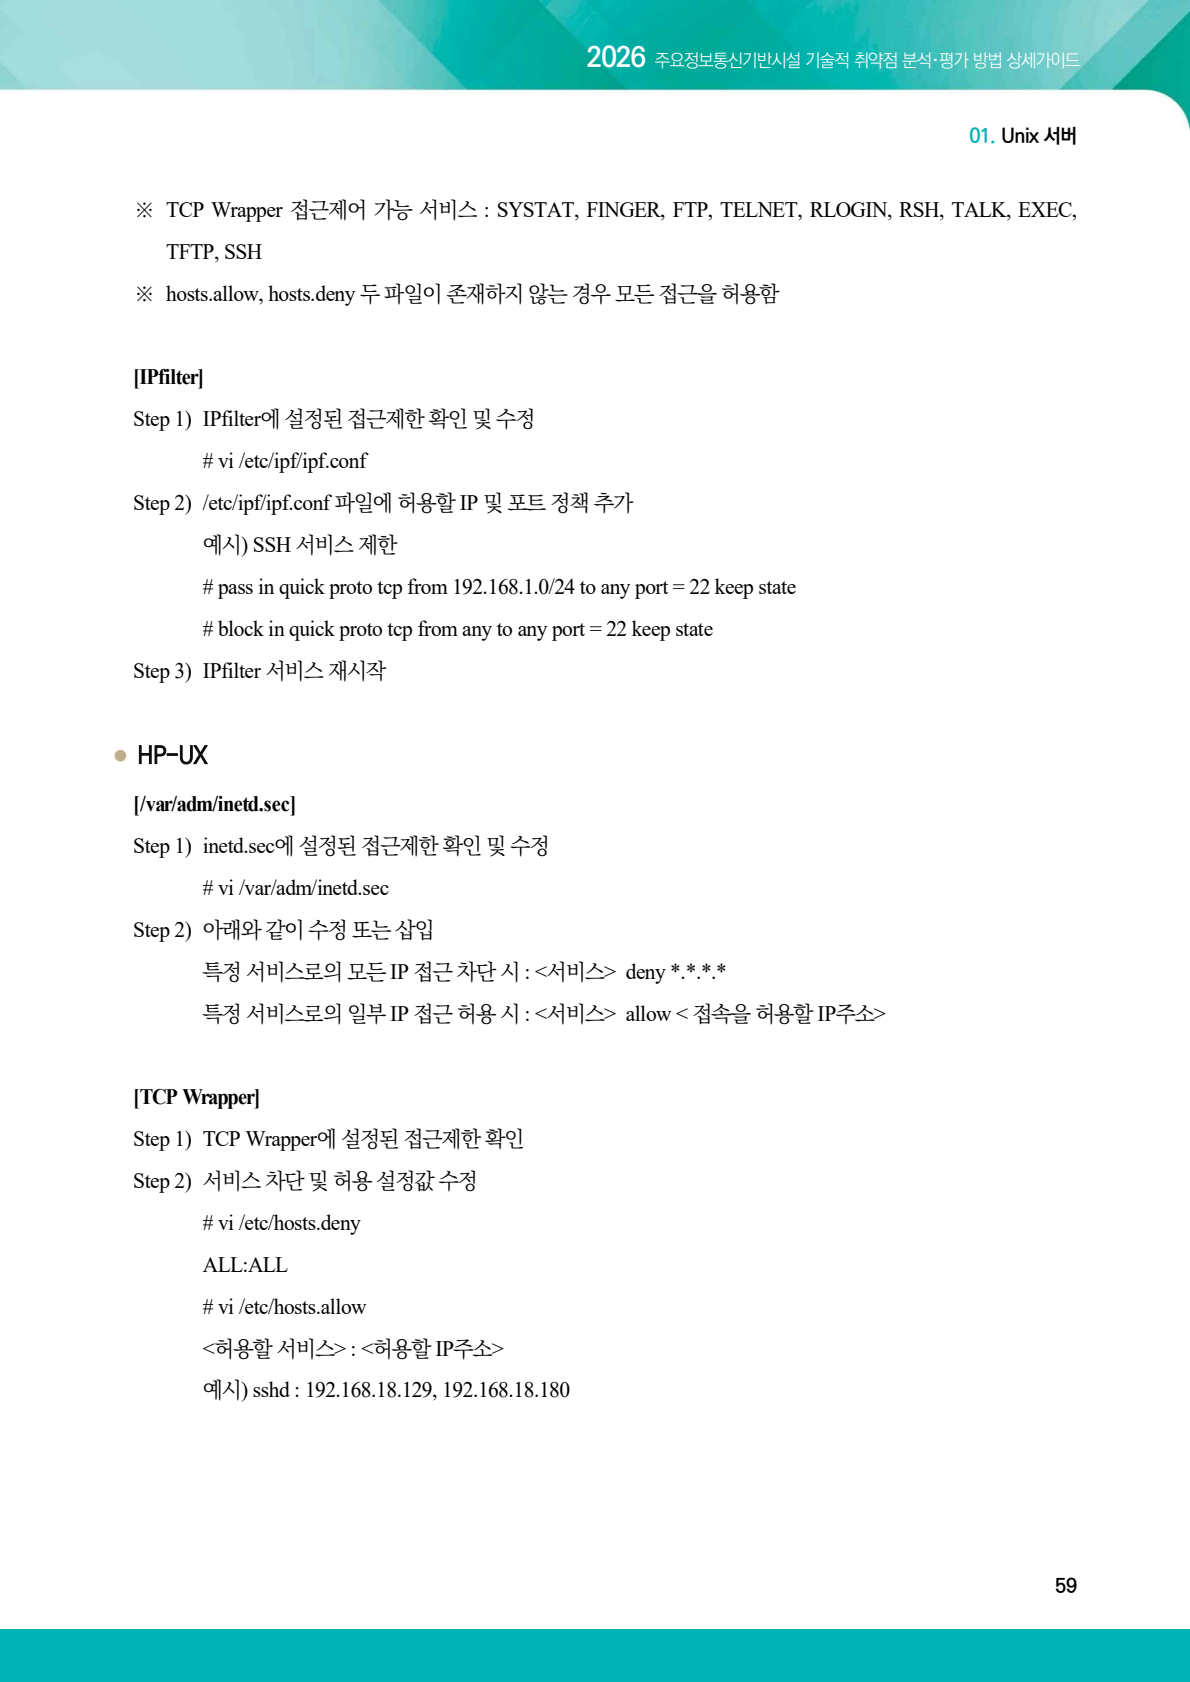
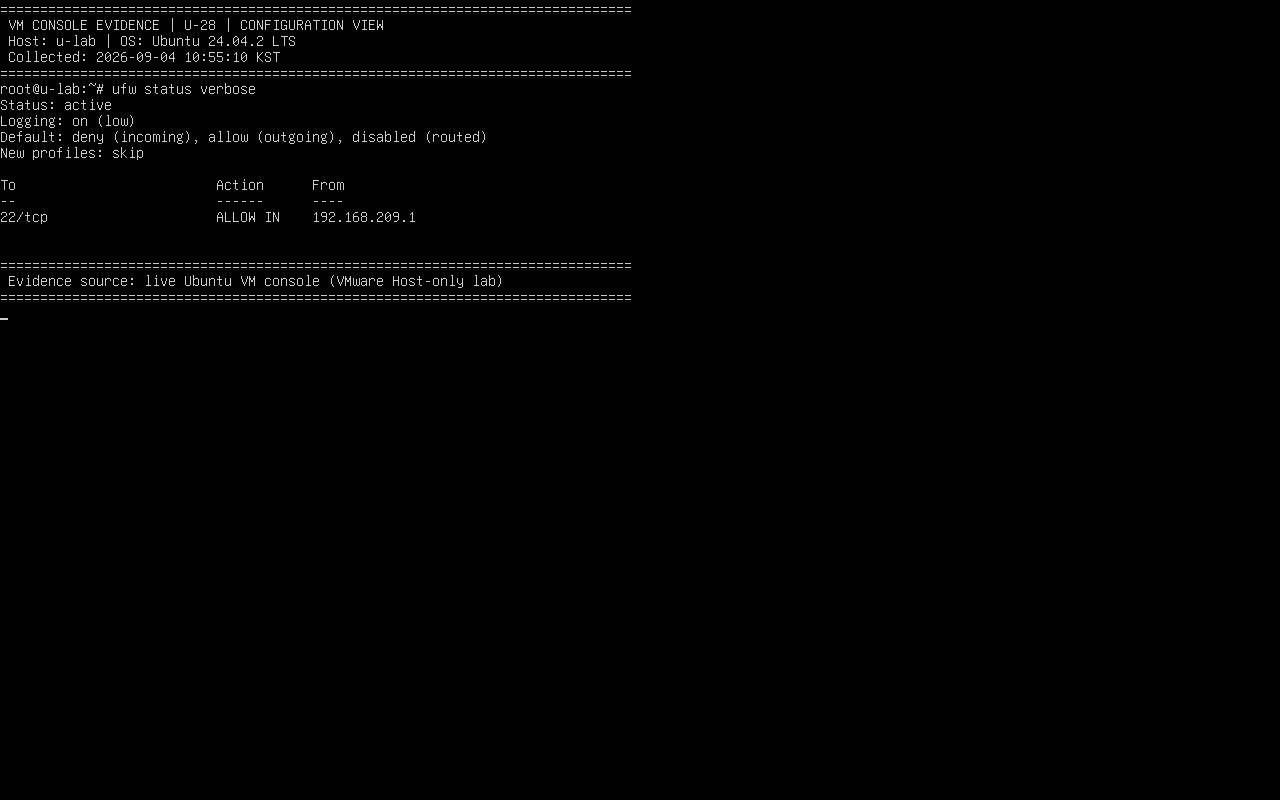
기본 인바운드를 차단하고 Host-only 관리 주소 192.168.209.1에서 오는 SSH만 허용했습니다.
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow from 192.168.209.1 to any port 22 proto tcp
sudo ufw --force enable
Linux 설정 확인 위치: UFW 인바운드 기본 정책과 SSH 허용 규칙
7. 이행진단 결과
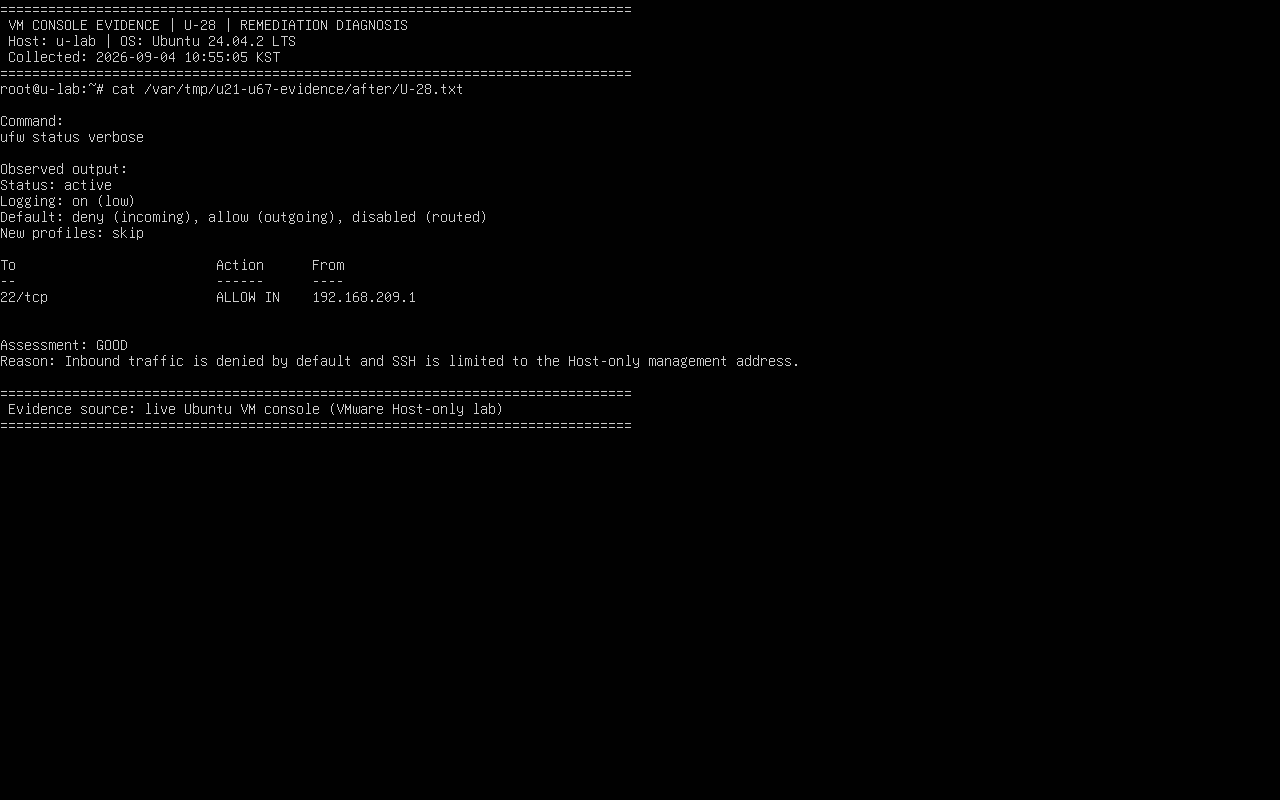
- 판정: 양호
- VM 콘솔 판정 근거: 기본 인바운드 deny와 단일 관리 IP의 22/tcp 허용 규칙만 확인됐습니다.
8. 실무 주의사항
SSH 원격 세션에서 방화벽을 켜기 전에 현재 관리 주소를 먼저 허용해야 합니다. 클라우드라면 보안그룹과 호스트 방화벽의 중첩도 확인합니다.
컨설턴트 조언
- 자산의 실제 통신 흐름을 수집해 미사용 규칙을 제거하고, 임시 허용 규칙에는 만료일과 승인자를 지정합니다.
- 허용 대상을 업무 IP와 관리 경유지 기준으로 최소화하고 IPv4·IPv6 규칙을 함께 확인합니다.
- 원격 방화벽 변경 전 현재 관리 세션과 별도의 복구 콘솔 또는 되돌리기 예약을 확보합니다.
- 설정 파일뿐 아니라 실제 리스너와 외부 관점의 접속 시험을 이행 증적으로 남깁니다.
9. 마무리
이번 실습에서는 취약 상태와 조치 후 상태를 실제 VM 콘솔 출력으로 비교했습니다. 운영 환경에서도 변경 후 기능 시험과 정기 재점검을 함께 수행해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-30 UMASK 설정 관리 (0) | 2026.09.07 |
|---|---|
| [인프라진단] #U-29 hosts.lpd 파일 소유자 및 권한 설정 (0) | 2026.09.04 |
| [인프라진단] #U-27 $HOME/.rhosts, hosts.equiv 사용 금지 (0) | 2026.09.04 |
| [인프라진단] #U-26 /dev에 존재하지 않는 device 파일 점검 (0) | 2026.09.04 |
| [인프라진단] #U-25 world writable 파일 점검 (0) | 2026.09.04 |


