[인프라진단] #U-03 계정 잠금 임계값 설정
1. 항목 설명
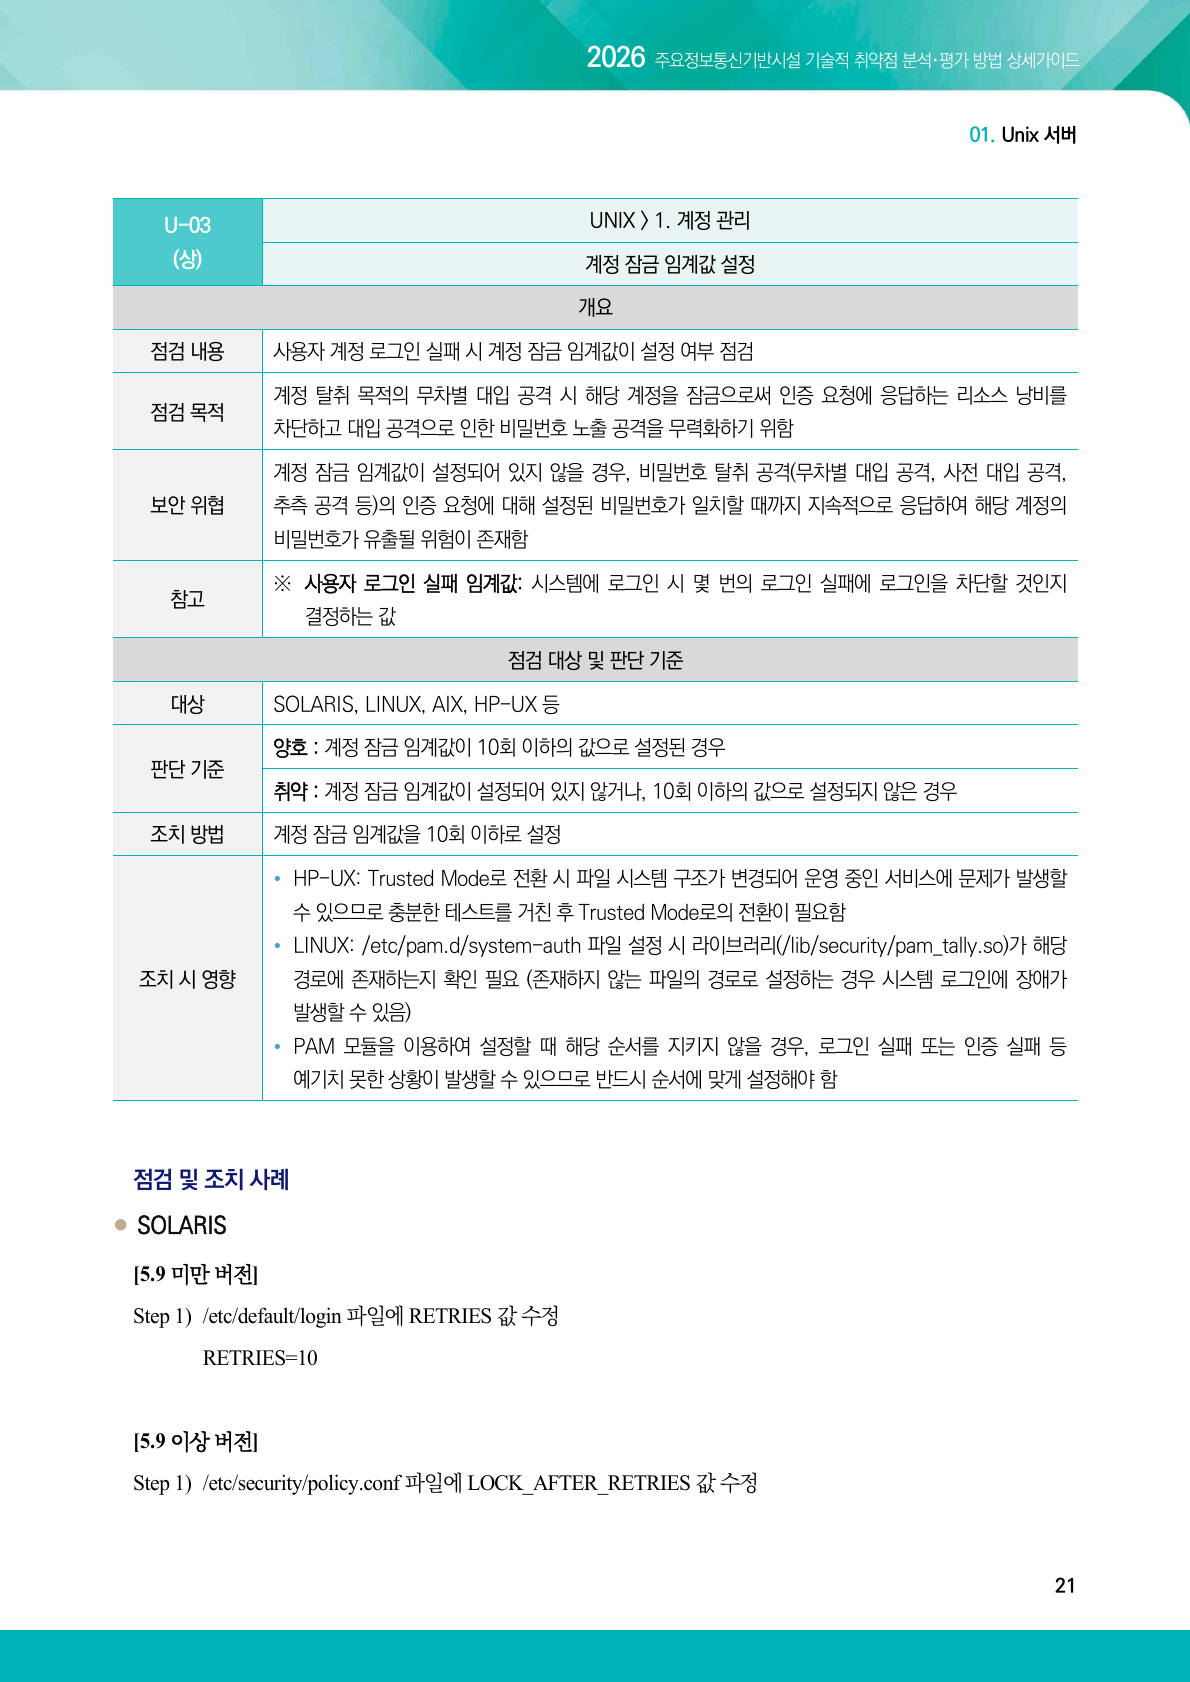
로그인 실패 횟수 제한이 없으면 공격자가 자동화 도구로 비밀번호를 계속 추측할 수 있습니다. 적절한 임계값과 자동 해제 시간을 두면 반복 공격을 제한할 수 있습니다.
판단 기준: 계정 잠금 임계값이 10회 이하로 설정되면 양호, 설정이 없거나 10회를 초과하면 취약입니다.
2026 가이드 근거
2. 점검 목적
반복되는 인증 실패를 탐지하고 계정을 일정 시간 잠가 무차별 대입 공격의 성공 가능성을 낮추는 것이 목적입니다.
3. 실습 환경
- 운영체제: Ubuntu Server 24.04.2 LTS
- 커널: Linux 6.8.0-53-generic
- 가상화 환경: VMware Workstation
- 호스트 이름: u-lab
- 수집 방식: VMware Ubuntu VM 콘솔에서 진단 명령 실행 및 화면 캡처
- 네트워크: VMware Host-only 격리망, 기본 게이트웨이 없음
- 실행 ID: 20260903-085839
취약 상태와 조치 상태의 반복 구성에는 격리된 Host-only 관리 연결을 보조적으로 사용했습니다. 단, 판단 명령과 결과는 Ubuntu VM 콘솔에서 직접 확인하고 VMware 콘솔 원본 화면으로 캡처했으며 외부 네트워크 경로는 두지 않았습니다.
4. 취약 상태 구성
common-auth, common-account에서 활성 pam_faillock 규칙을 제거하고 잠금 임계값도 두지 않은 상태를 구성했습니다.
이 구성은 인터넷과 분리된 실습 VM에서 관리자 권한으로만 수행했습니다.
구성 방법
# /etc/pam.d/common-auth 및 common-account
# pam_faillock 활성 규칙 없음

# /etc/security/faillock.conf
# 잠금 임계값 미설정
구성 후 다음 명령으로 실제 상태를 확인했습니다.
sudo grep -nE '^[^#].*pam_faillock' /etc/pam.d/common-auth /etc/pam.d/common-account5. 최초진단 결과
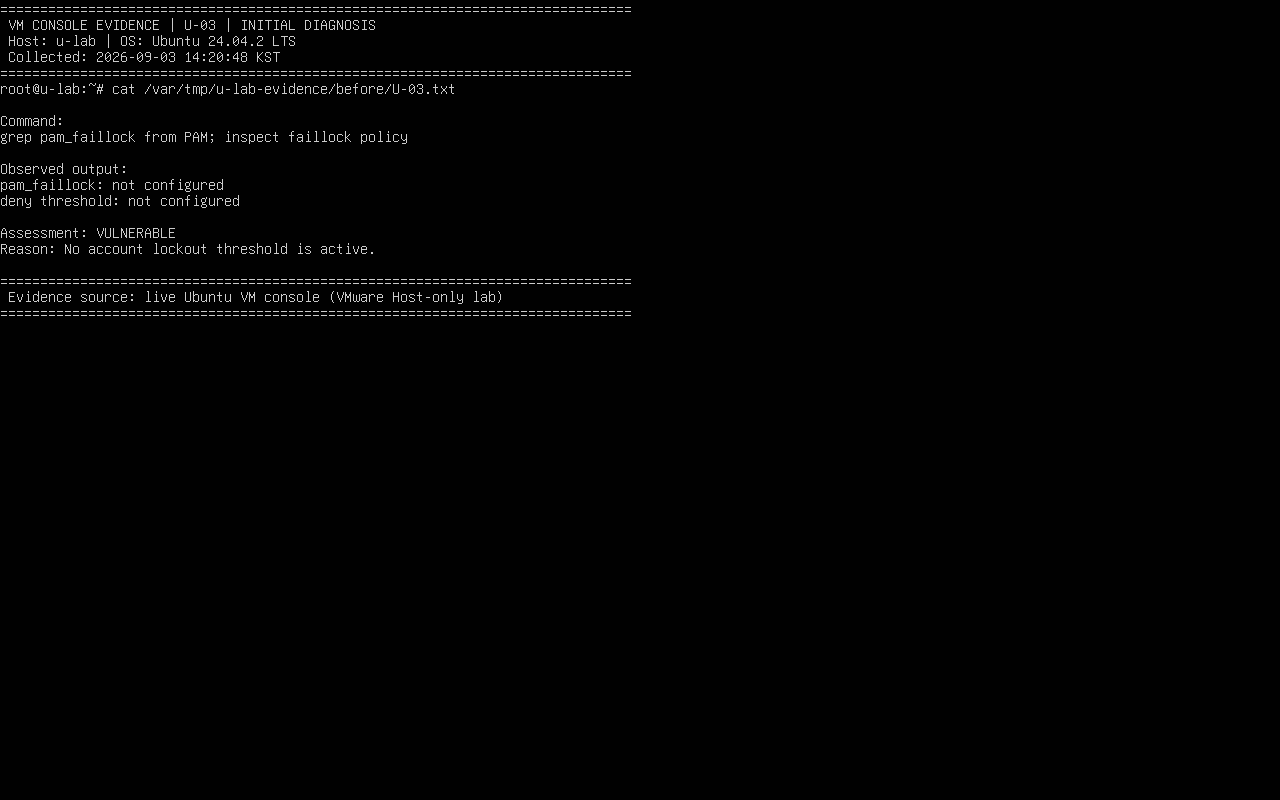
- 판정: 취약
- VM 콘솔 판정 근거: 활성 pam_faillock 규칙과 deny 임계값이 모두 존재하지 않았습니다.
6. 조치 방법
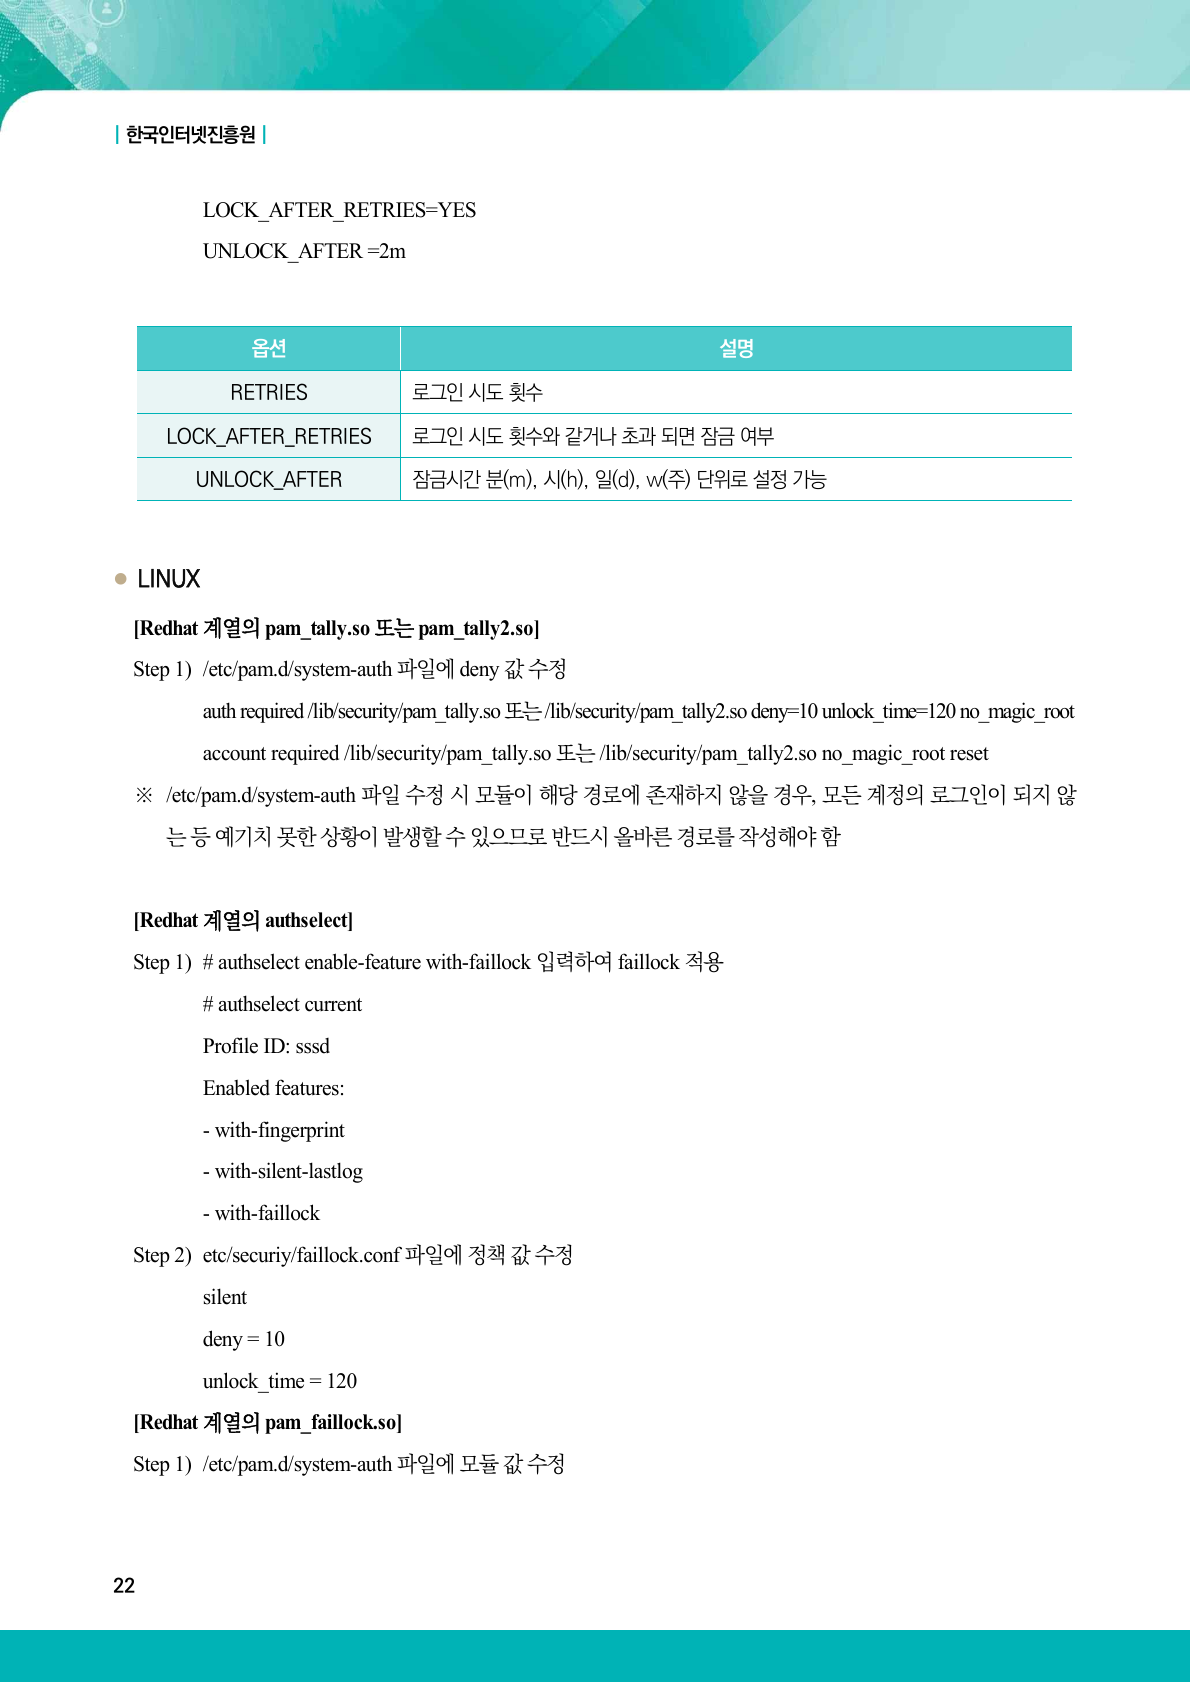
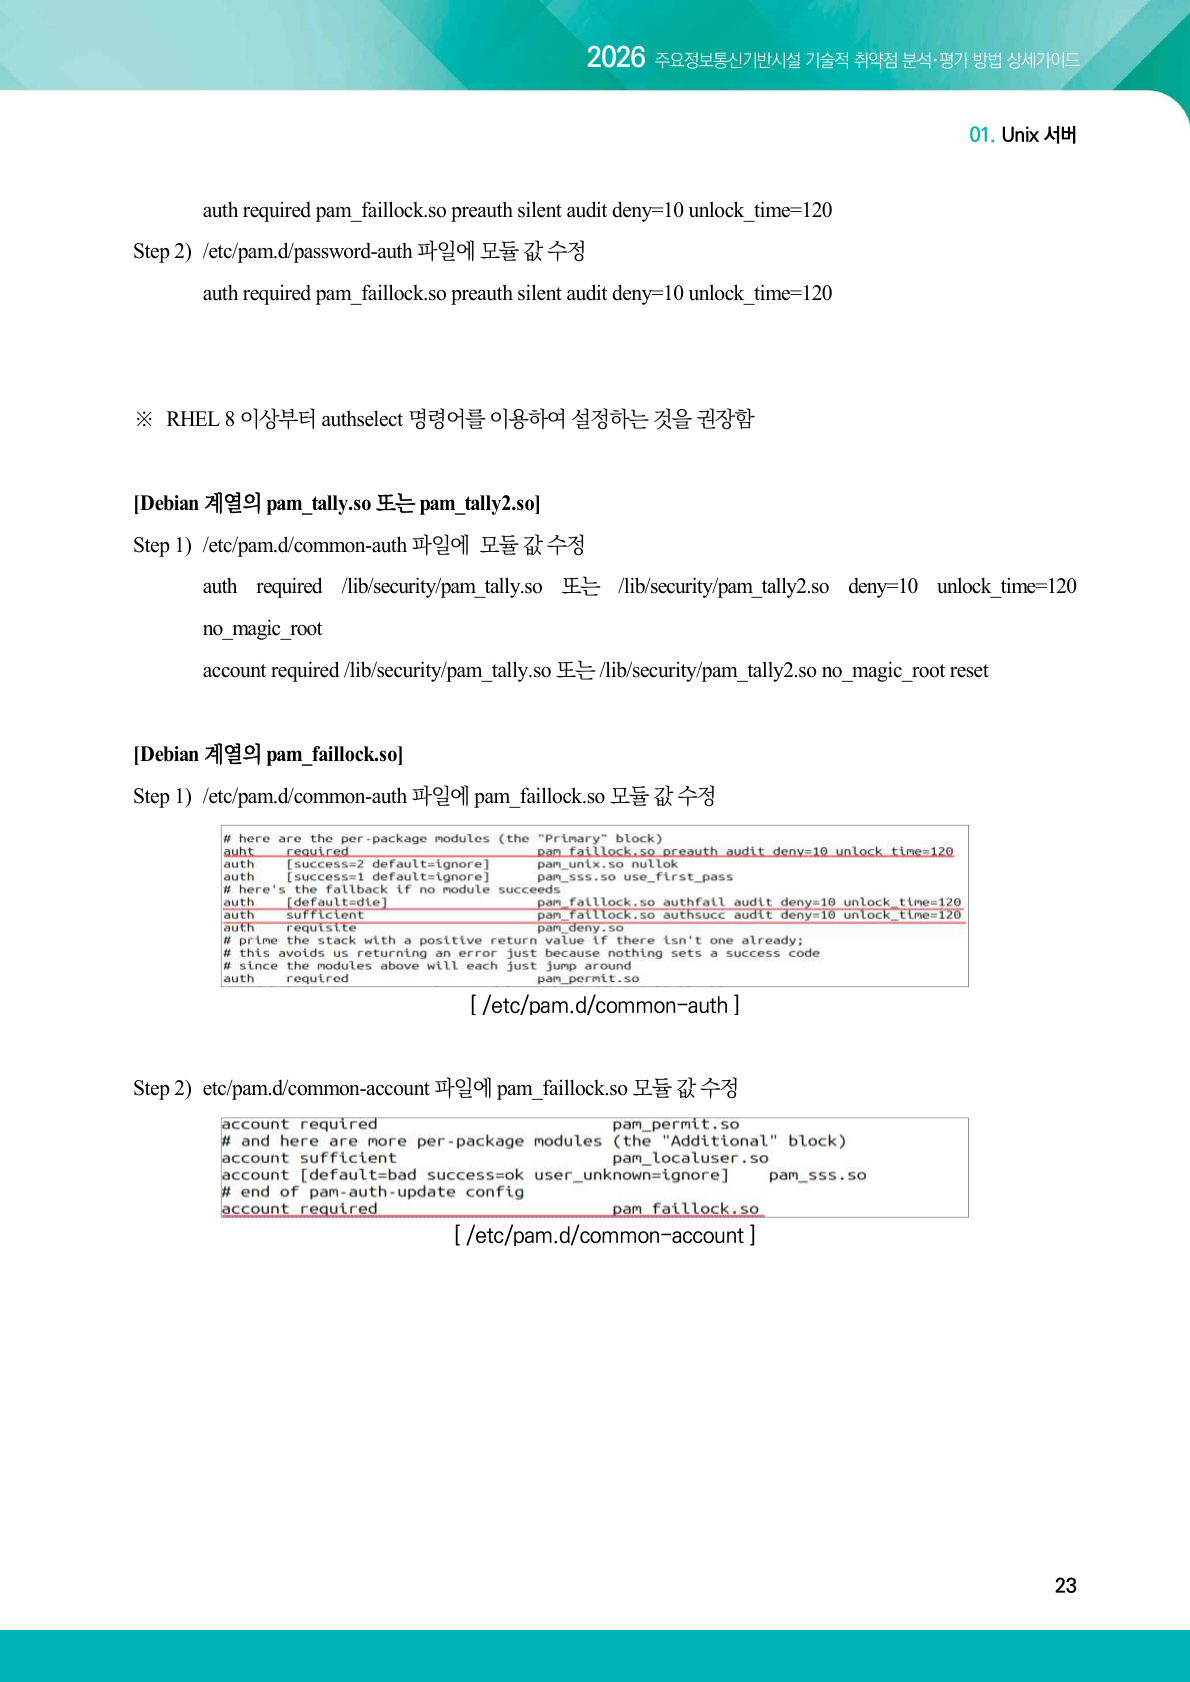
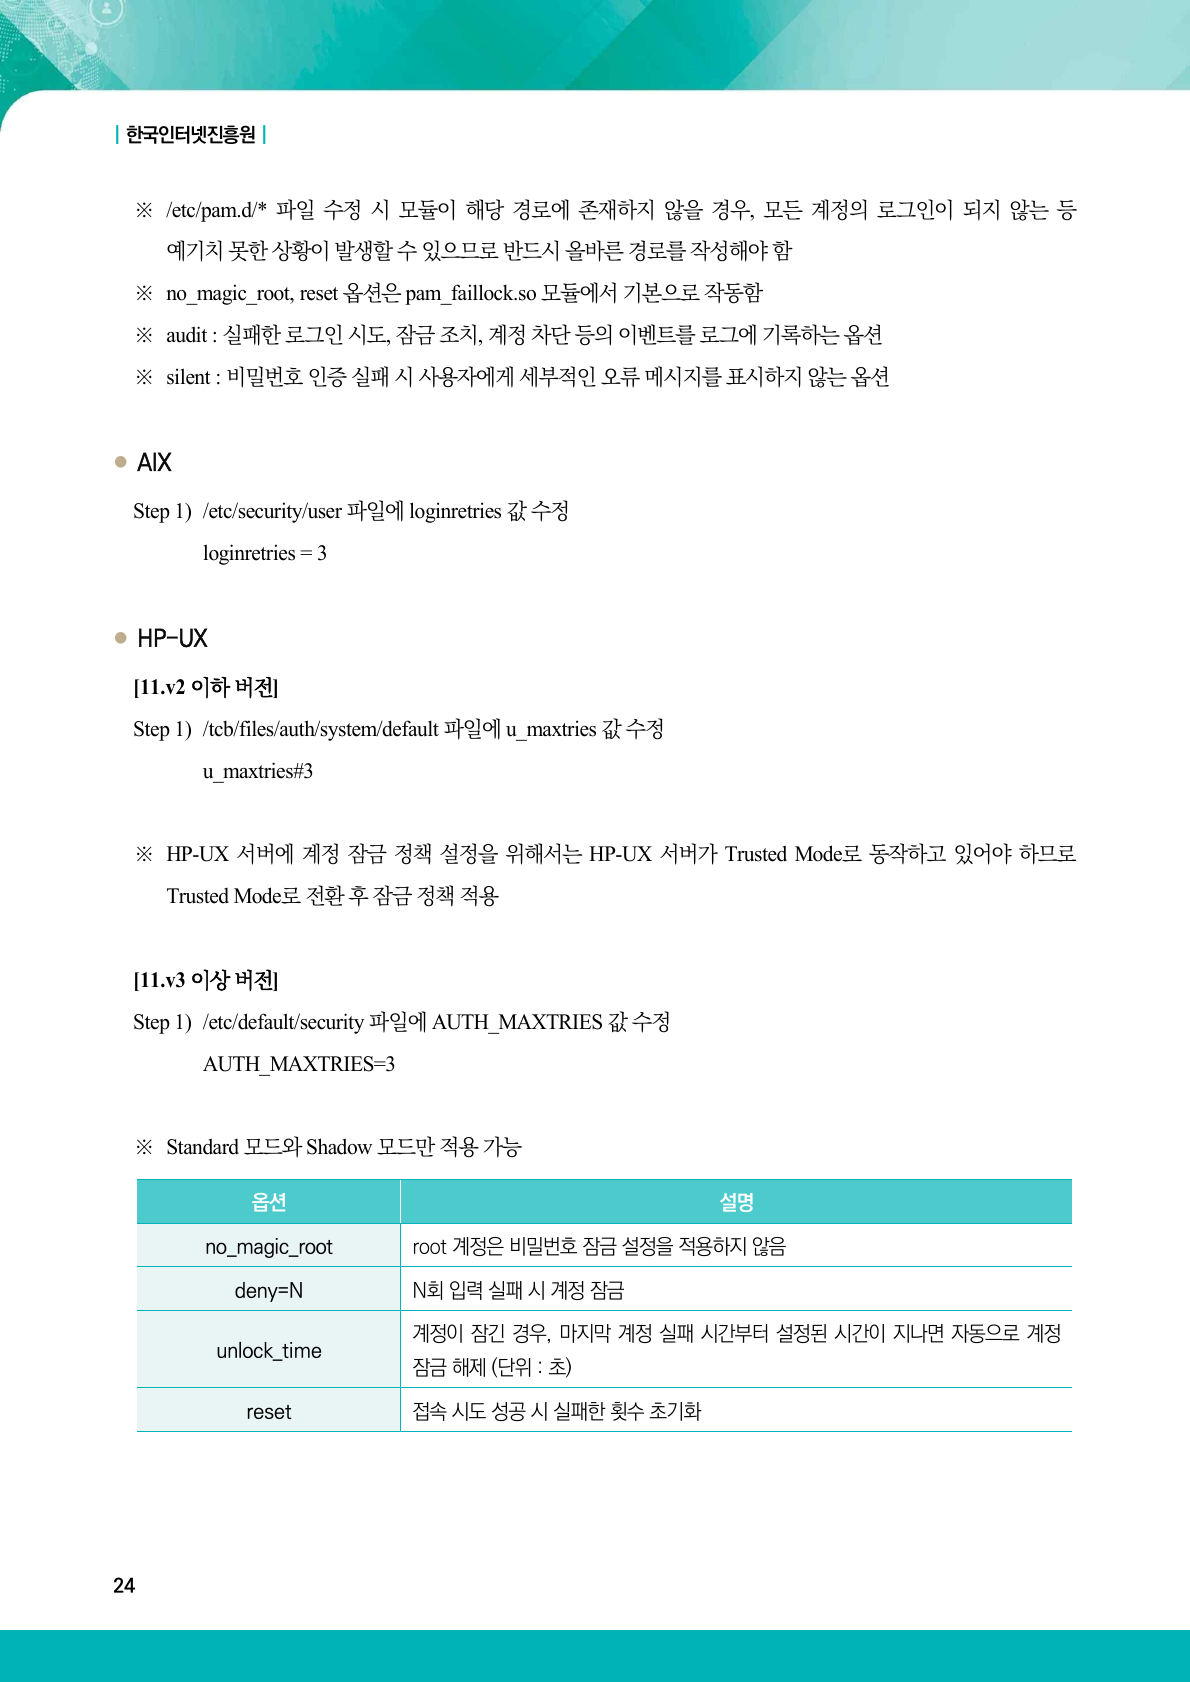
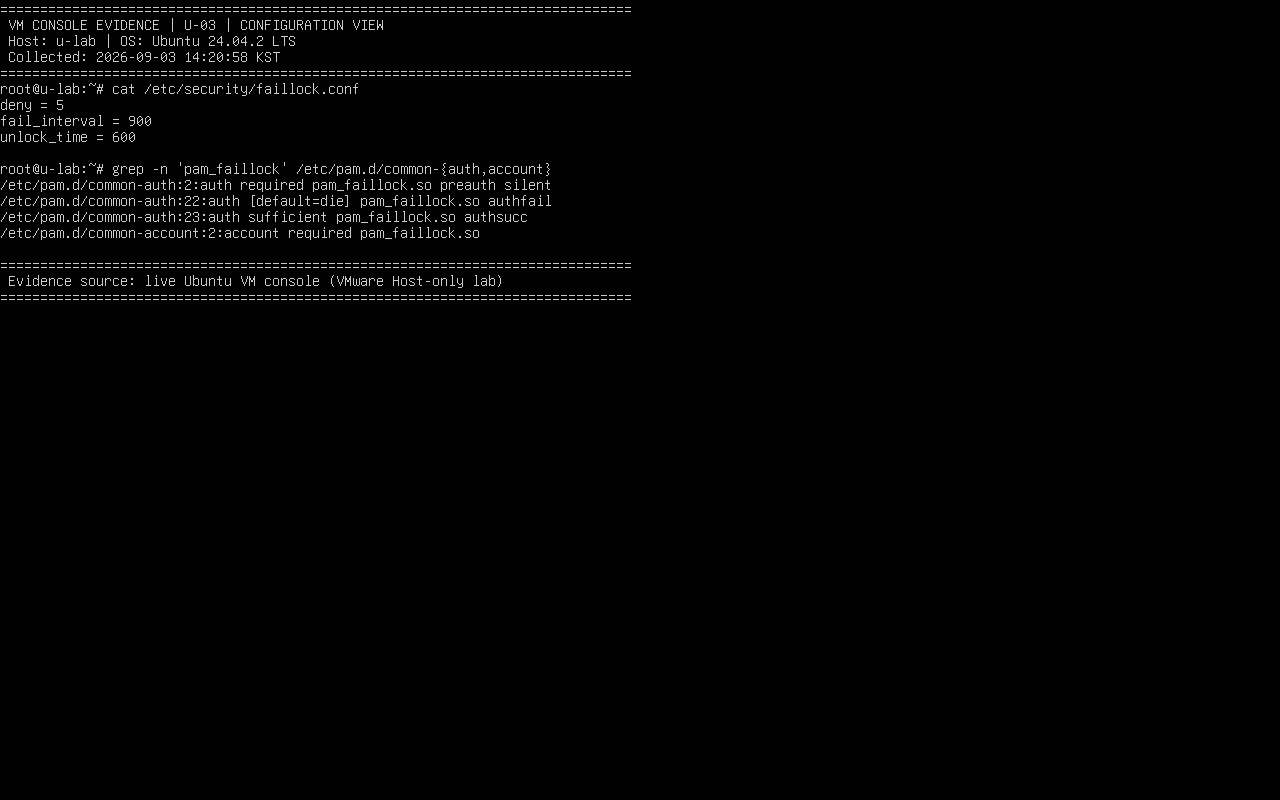
실패 5회, 관찰 구간 900초, 잠금 600초를 설정하고 Ubuntu PAM 인증·계정 스택에 pam_faillock을 올바른 순서로 배치했습니다.
# /etc/security/faillock.conf
deny = 5
fail_interval = 900
unlock_time = 600

# /etc/pam.d/common-auth
auth required pam_faillock.so preauth silent
auth [default=die] pam_faillock.so authfail
auth sufficient pam_faillock.so authsucc

# /etc/pam.d/common-account
account required pam_faillock.so
Linux 설정 확인 위치: /etc/security/faillock.conf, /etc/pam.d/common-auth, /etc/pam.d/common-account
7. 이행진단 결과
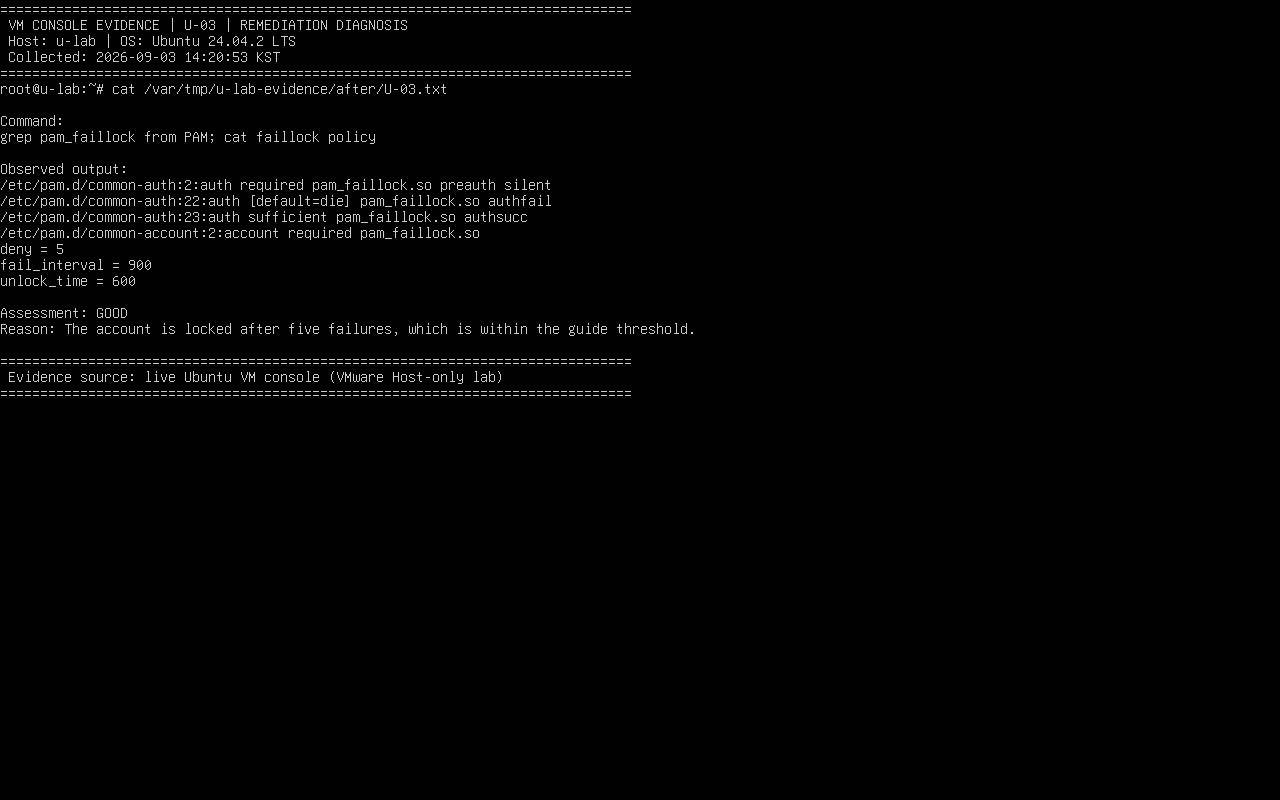
- 판정: 양호
- VM 콘솔 판정 근거: deny=5, fail_interval=900, unlock_time=600과 인증·계정 PAM 규칙이 모두 활성 상태로 확인되었습니다.
8. 실무 주의사항
PAM 모듈 경로나 제어 플래그를 잘못 지정하면 정상 계정까지 로그인하지 못할 수 있습니다. 설정 전 별도 root 콘솔과 기존 관리자 세션을 유지해야 합니다.
컨설턴트 조언
- OS 버전의 pam_faillock.so 존재 여부와 PAM 스택 순서를 변경 전에 확인합니다.
- 임계값이 너무 낮으면 공격자가 의도적으로 계정을 잠그는 서비스 거부를 유발할 수 있습니다.
- 서비스 계정, 배치 로그인과 모니터링 계정의 반복 실패 원인을 먼저 제거합니다.
- 잠금 해제 승인 절차, faillock 조회 결과와 인증 로그를 운영 증적으로 관리합니다.
9. 마무리
계정 잠금은 10회 이하로 설정하고, 공격 차단과 정상 사용자 업무 영향을 함께 조정해야 합니다.
'2026 주요정보통신기반시설 가이드 > Unix(Linux)' 카테고리의 다른 글
| [인프라진단] #U-05 root 이외의 UID가 '0' 금지 (0) | 2026.09.03 |
|---|---|
| [인프라진단] #U-04 비밀번호 파일 보호 (0) | 2026.09.03 |
| [인프라진단] #U-02 비밀번호 관리정책 설정 (0) | 2026.09.03 |
| [인프라진단] #U-01 root 계정 원격 접속 제한 (0) | 2026.09.03 |
| [인프라진단] Ubuntu Server 24.04 오프라인 VM 구축 가이드 (0) | 2026.09.03 |


